#1

 lawiet47/autoresponder
Carbon Black Response API를 통해 침해 대응 작업을 자동화합니다: 파일/레지스트리 삭제, 프로세스 종료, 센서 격리, 바이너리 수집, THOR APT 스캐닝.
 pstirparo/machofile
machofile은 Mach-O 바이너리 파일을 파싱하기 위한 모듈입니다.
 ncsc-nl/citrix-2025
디지털 포렌식 및 사고 대응 도구로, YARA 규칙을 사용하여 Citrix NetScaler 코어 덤프, 디스크 이미지 및 라이브 호스트를 스캔하여 침해 징후를 탐지합니다.

 d4vinci/exif-grabber
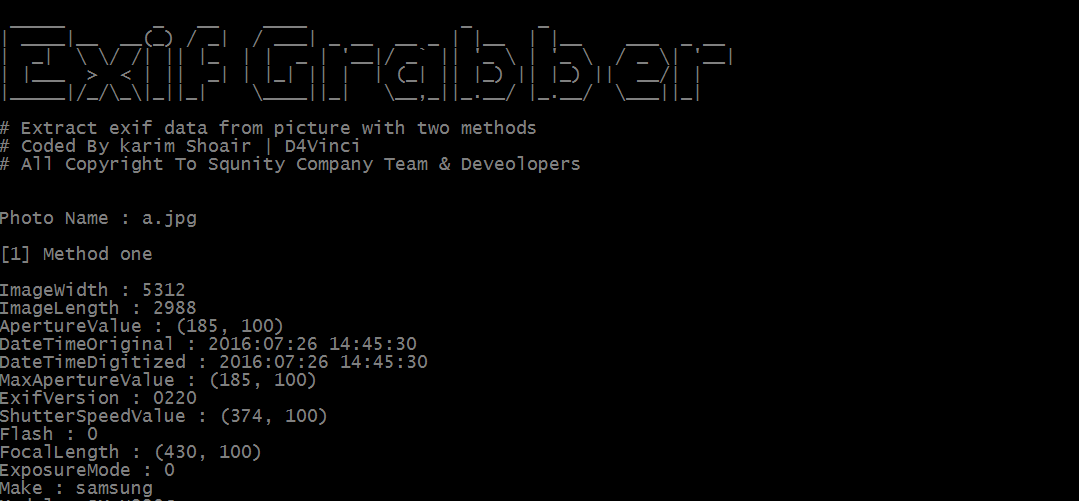
두 가지 방법으로 사진에서 EXIF 데이터를 추출하는 Python 도구

 canyie/transitionplayer
CVE-2026-0091, Android 창 관리의 문제를 이용하여 adb에서 Launcher 프로세스에 임의 코드 실행을 수행
 nextronsystems/iocs
Nextron 위협 연구팀의 분석 및 연구에서 도출된 침해 지표

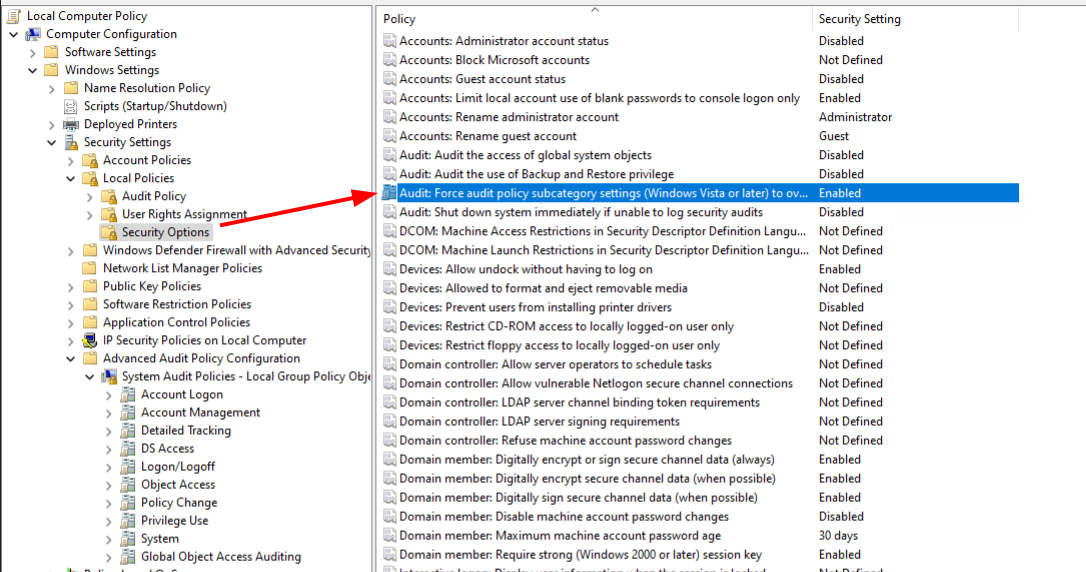 nextronsystems/evtx-baseline
샘플 소프트웨어 설치 및 기본 사용자 상호작용이 포함된 예시 goodware evtx 로그를 호스팅하는 리포지토리
 ifpdz/cve-2025-24104
CVE-2025-24104에 대한 기술적 분석: 백업 복원 중 심볼릭 링크 검증 우회를 통한 iOS 샌드박스 탈출, 샌드박스 외부에서 임의 파일 읽기를 가능하게 함.
 cloudflare/filterforge
BPF 필터를 해결하고 이를 기반으로 패킷을 제작하기 위한 도구입니다.
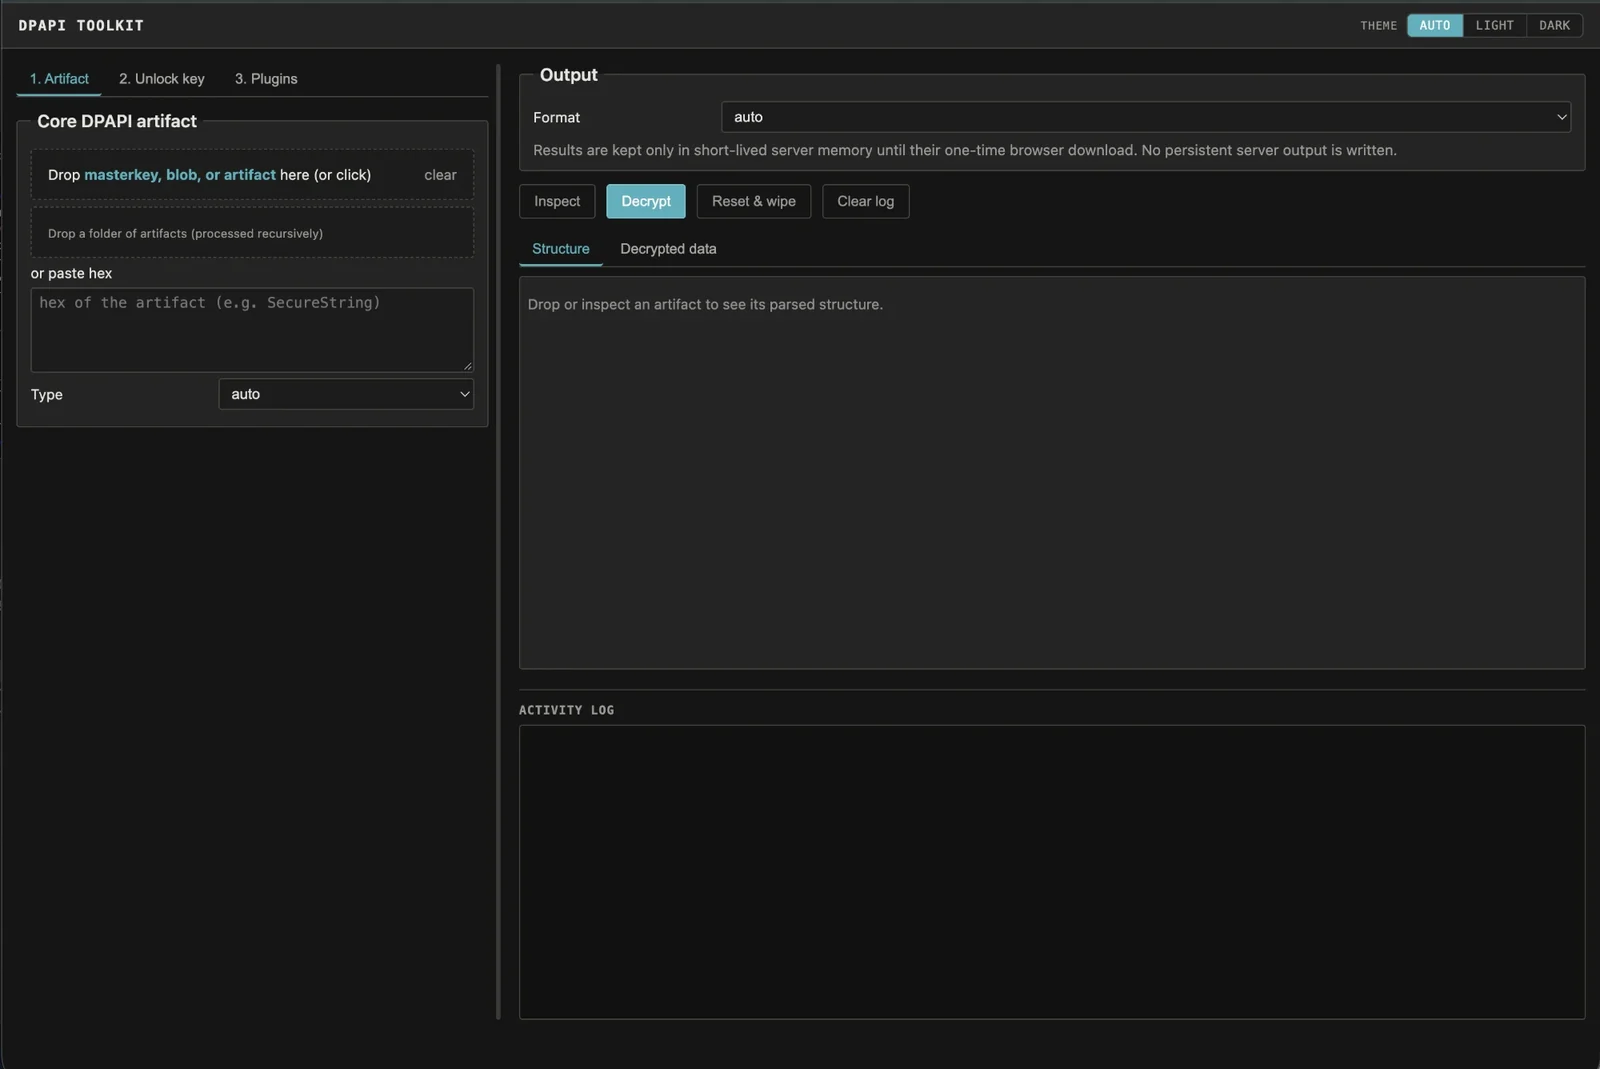 crypt0p3g/dpapi-toolkit
Windows DPAPI 아티팩트를 넣으면 형식과 필요한 정확한 마스터 키를 식별하고, 키를 제공하면 복호화합니다. 오프라인, CLI + 웹 UI.
 0xsp-srd/aether
Windows 메모리 포렌식 및 위협 헌팅 도구로, 실행 중인 프로세스 메모리를 스캔하여 악성 패턴, 인젝션 기법, 반사적으로 로드된 .NET 어셈블리를 탐지하며, 다층 신뢰도 모델을 사용하여 오탐(false positive)을 줄입니다.
 lethal-forensics/macos-collector
macos-collector - DFIR을 위한 macOS 포렌식 아티팩트 자동 수집