#1
 ly4k/curveball
CVE-2020-0601- Windows CryptoAPI (Crypt32.dll)용 PoC
 almondoffsec/passthecert
Schannel을 통해 인증서로 LDAP/S 서버에 인증하는 개념 증명(PoC) 도구
 googleprojectzero/p0tools
Google Project Zero 취약점 연구 문서 모음과 소규모 독립형 보안 도구 모음으로, 익스플로잇 및 가상화 기반 분석 유틸리티를 포함합니다.
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 strozfriedberg/padbuster
패딩 오라클 공격 수행을 위한 자동화 스크립트
 rosesecurity/anti-virus-evading-payloads
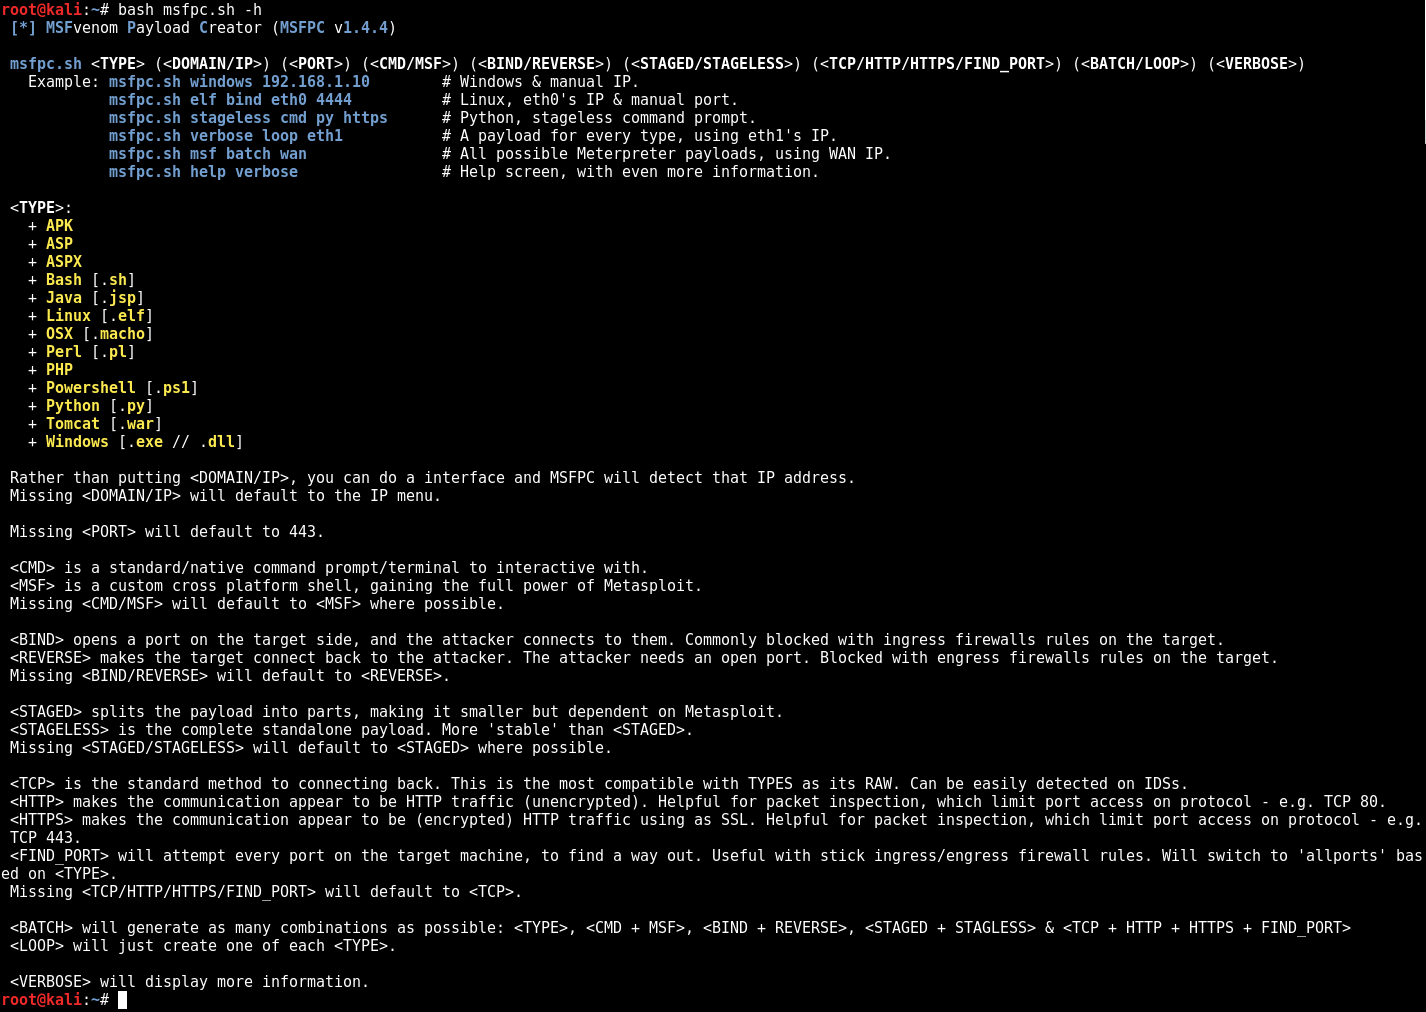
침투 테스트(pen test) 또는 윤리적 해킹 작업의 익스플로잇 단계에서는 궁극적으로 대상 시스템 컴퓨터에서 코드가 실행되도록 시도해야 합니다. 백도어를 만들 때 안티바이러스 소프트웨어를 우회하는 간단한 방법은 다음과 같습니다!
 goshs-labs/goshs
레드 팀원과 개발자를 위한 풍부한 기능을 갖춘 단일 바이너리 파일 서버. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP callbacks · TLS · Auth · Share…
 gentilkiwi/kekeo
Microsoft Kerberos를 가지고 놀기 위한 C로 작성된 작은 도구 상자
 s1ckb0y1337/cobalt-strike-cheatsheet
Cobalt Strike 기능에 관한 몇 가지 노트와 예시
 infobyte/evilgrade
Evilgrade는 사용자가 허술한 업데이트 구현을 악용하여 가짜 업데이트를 주입할 수 있도록 하는 모듈식 프레임워크입니다.
 enovella/tee-reversing
ARM 기기에서 리버스 엔지니어링 및 신뢰 코드 실행을 달성하는 방법을 배우기 위한 공개 TEE 리소스의 엄선된 목록
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : 사이버 보안 리소스를 포함한 침투 테스트 프레임워크
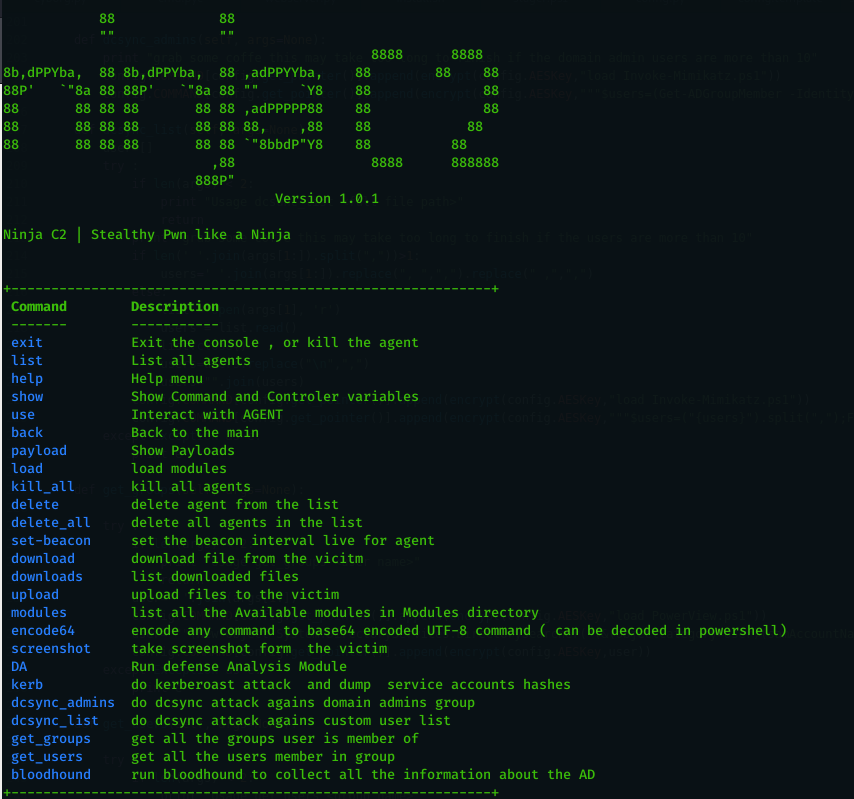 ahmedkhlief/ninja
오픈 소스 C2 서버로, 스텔스 레드 팀 작전을 위해 제작되었습니다.
 entropy1337/infernal-twin
무선 해킹 - 이것은 자동화된 무선 해킹 도구입니다.
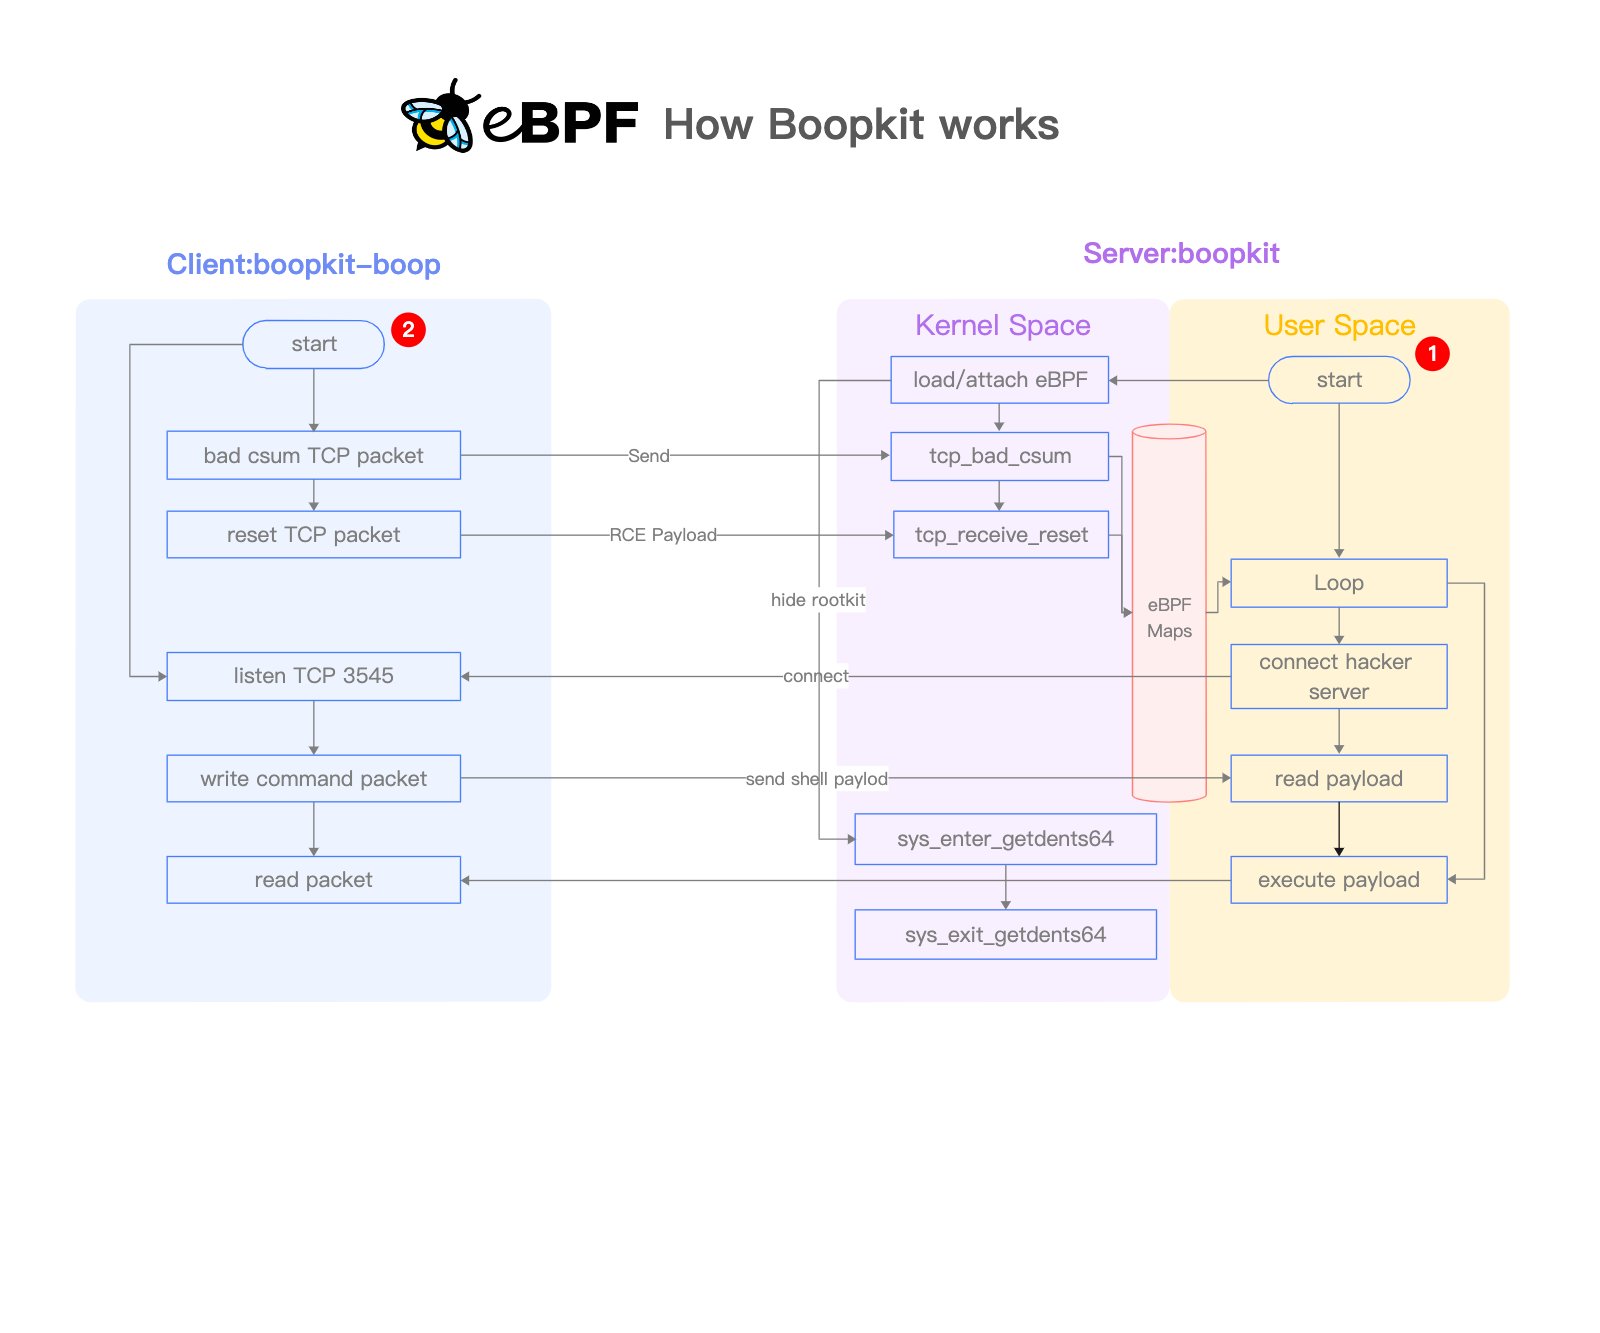 krisnova/boopkit
TCP를 통한 Linux eBPF 백도어. 이전 권한 액세스를 통해 역방향 셸 생성, RCE 실행. Less Honkin, More Tonkin.
 daem0nc0re/tangledwinexec
Windows 프로세스 실행 기법 조사를 위한 PoC 및 도구