
 #1
 nikaiw/cve-2021-4034
# CVE-2021-4034 개념 증명 익스플로잇 polkit의 pkexec에 존재하는 로컬 권한 상승 취약점인 CVE-2021-4034에 대한 개념 증명 익스플로잇으로, 보안 연구 및 테스트 목적의 악용을 시연합니다.
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 복사 실패 — 범용 LPE 익스플로잇. 동적 ELF 오프셋 + 전체 바이너리 덮어쓰기, ctypes splice 폴백과 함께 Python 2/3 호환
 payatu/cve-2018-14442
Foxit Reader CVE-2018-14442용 PoC
 cedowens/mythic-macro-generator
Python3 스크립트 - Mythic 페이로드를 실행하기 위한 매크로를 생성합니다. 저자: Cedric Owens
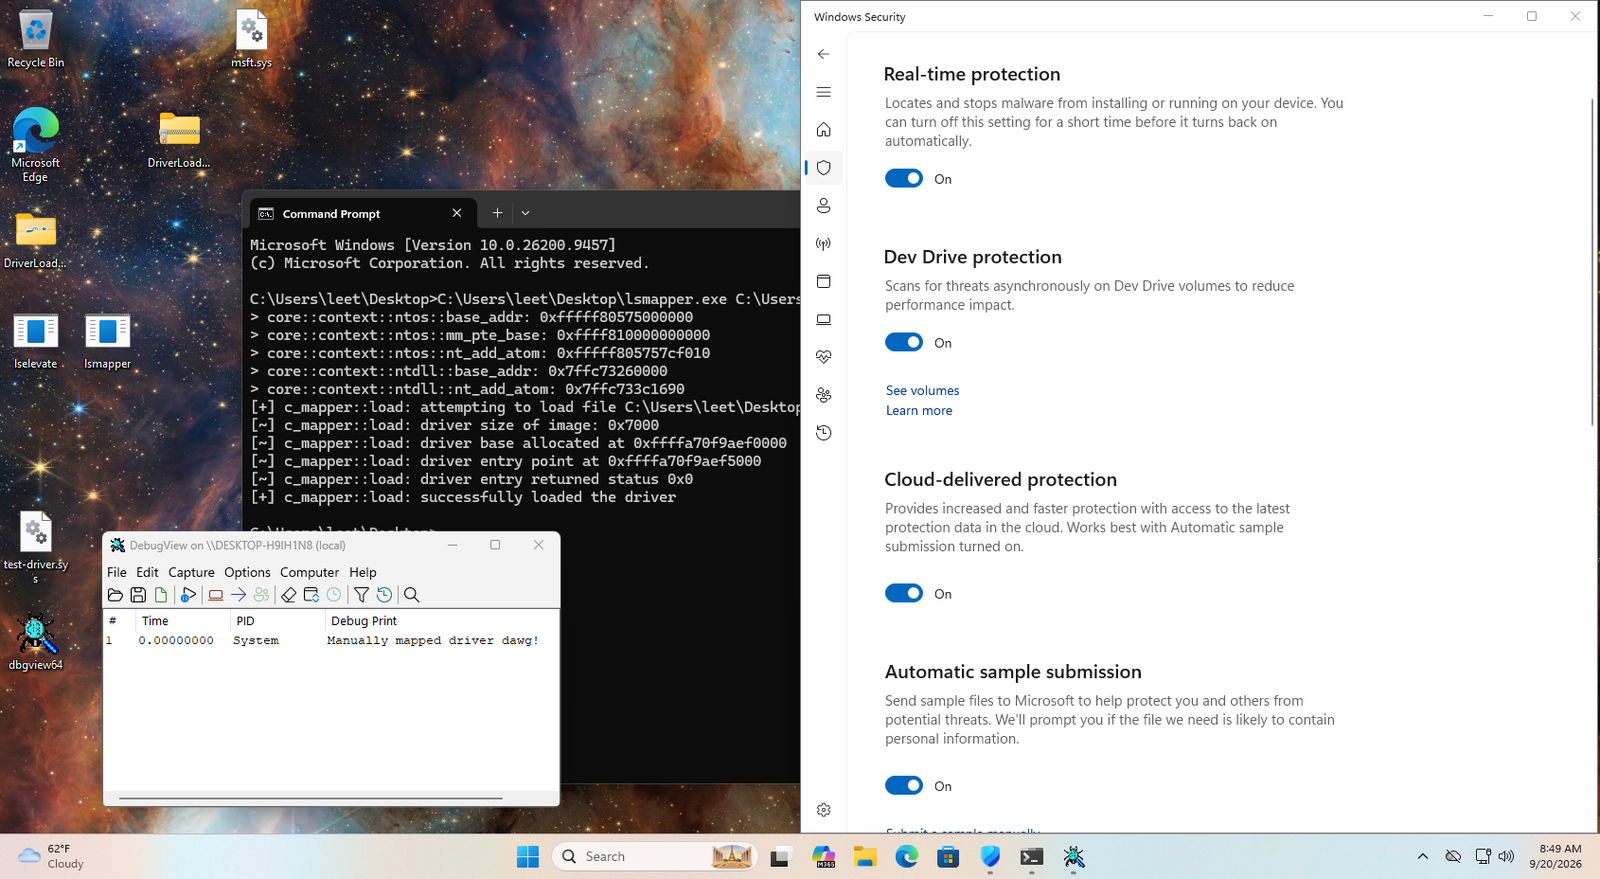 nbs32k/localstranger
WinNotify에 대한 PoC로, 드라이버 매퍼를 통해 시연되며 로컬 권한 상승을 포함합니다.
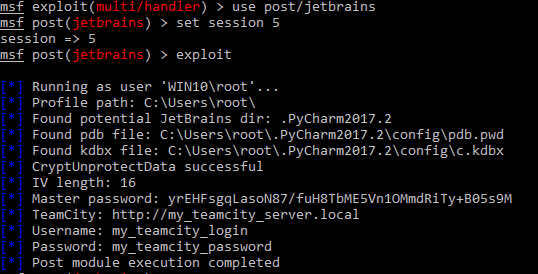 kacperszurek/pentest_teamcity
Metasploit을 사용하여 TeamCity 침투 테스트
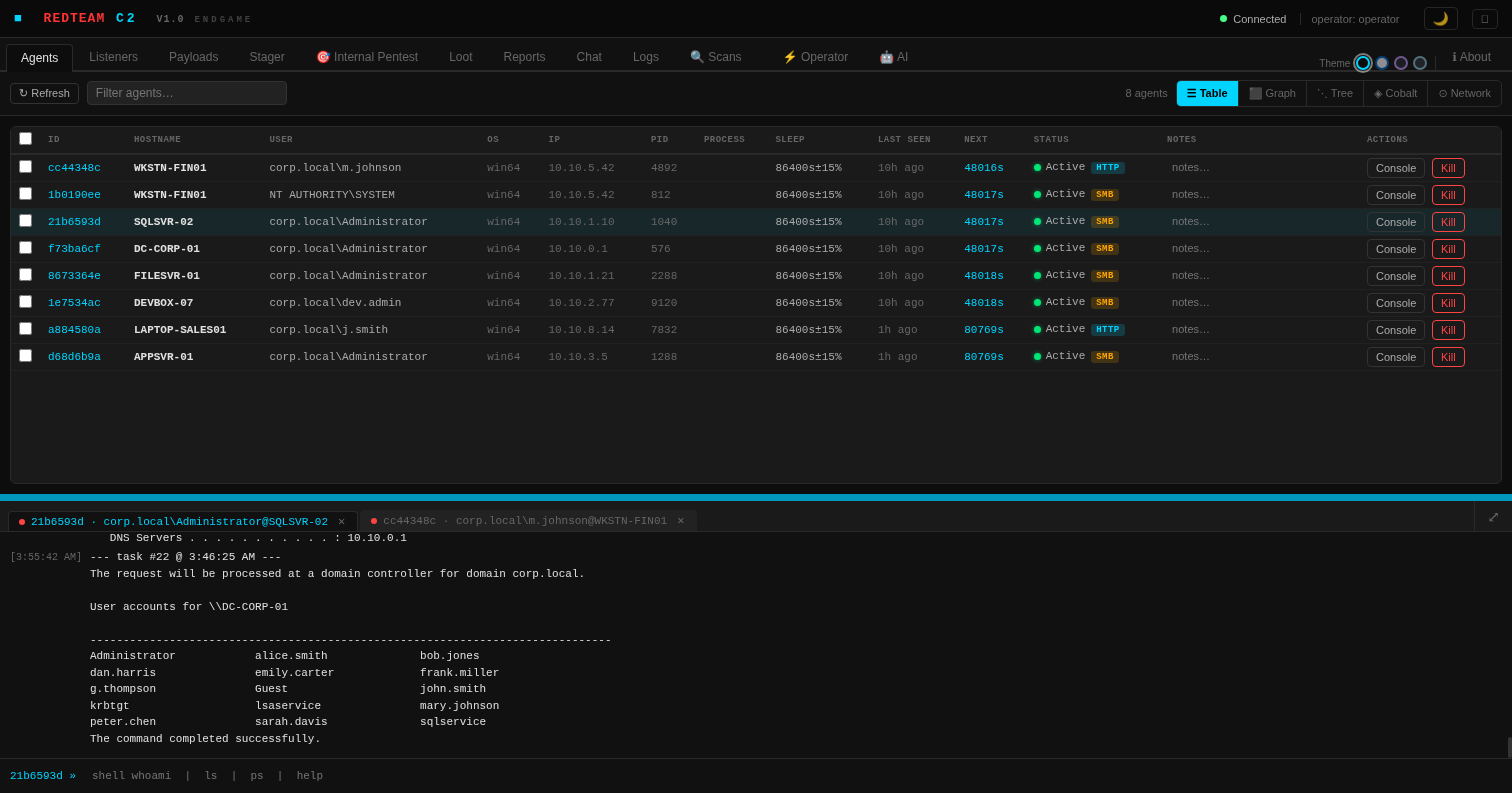 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — AI-powered command and control for professional red team operations
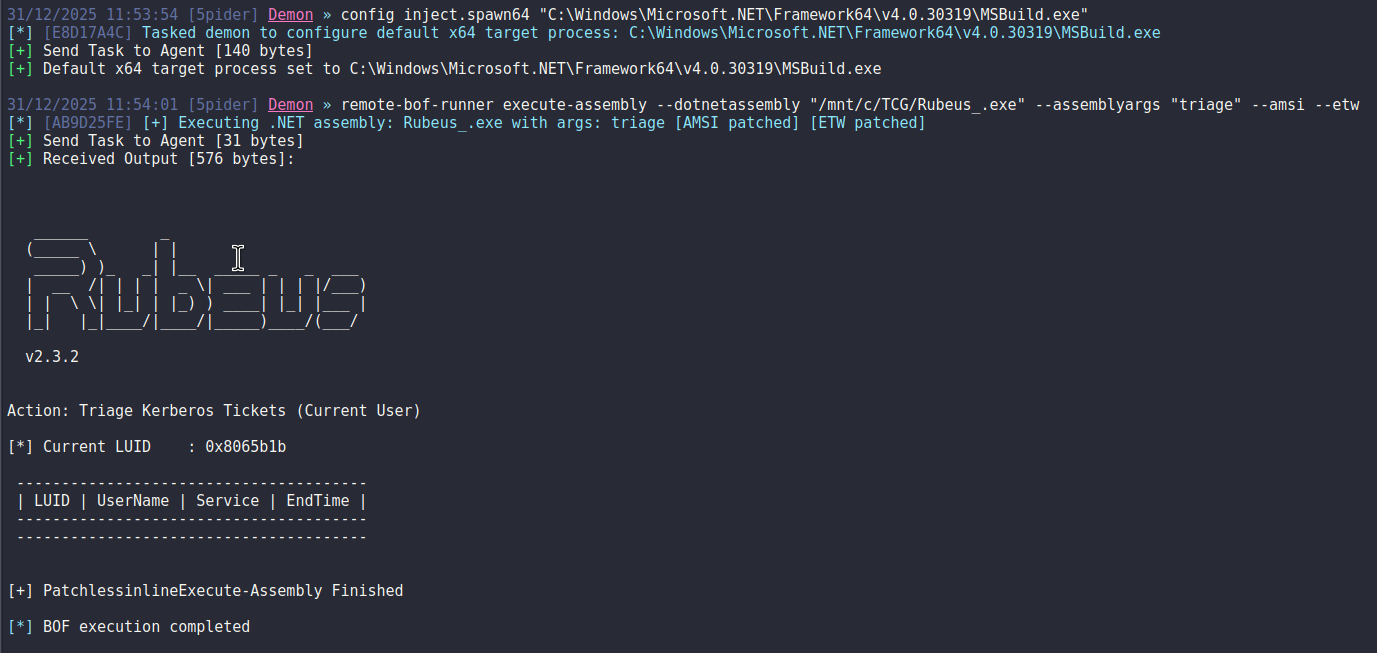 pard0p/remote-bof-runner
Remote BOF Runner는 Crystal Palace로 만든 PIC 로더를 사용하여 Beacon Object Files(BOF)를 원격으로 실행하기 위한 Havoc 확장 프레임워크입니다.
 averagesecurityguy/c2
간단하고 확장 가능한 C&C 비콘 시스템.
 n0qword/mythic_ornn
LLM 기반 Mythic 에이전트, Payload-Type 및 C2 프로필 생성기.
 bishopfox/joro
협업형 웹 익스플로잇 프레임워크.
 0xshe/cve-2026-31431
# CVE-2026-31431 커널 권한 상승 익스플로잇 AF_ALG 인터페이스를 악용하여 /bin/su를 덮어쓰고 루트 셸을 실행하는 CVE-2026-31431용 커널 권한 상승 익스플로잇입니다. C 구현 및 문제 해결 가이드를 포함합니다.
 charmve/pystegosploit
PoC - 스테가노그래피와 폴리글랏을 통한 익스플로잇 전달, CVE-2014-0282
 jackofmosttrades/bluebox
CVE-2015-6095 및 CVE-2016-0049용 자동화 익스플로잇 툴킷

 exbotanical/brutus
확장 가능한 익스플로잇 프레임워크로, 모듈형 멀티태스킹 아키텍처 기반으로 제공됩니다.
 moiz-2x/cve-2025-24990_poc
Proof of Concept CVE-2025-24990 (Agere Systems 드라이버)









