#1
 qubasa/msf-remote-console
Python 2.7로 작성된 원격 msfconsole로, metasploit의 msfrcpd 서버에 연결합니다. 이 도구를 사용하면 서버에서 autopwn2처럼 모듈을 데몬으로 영구적으로 로드할 수 있습니다.
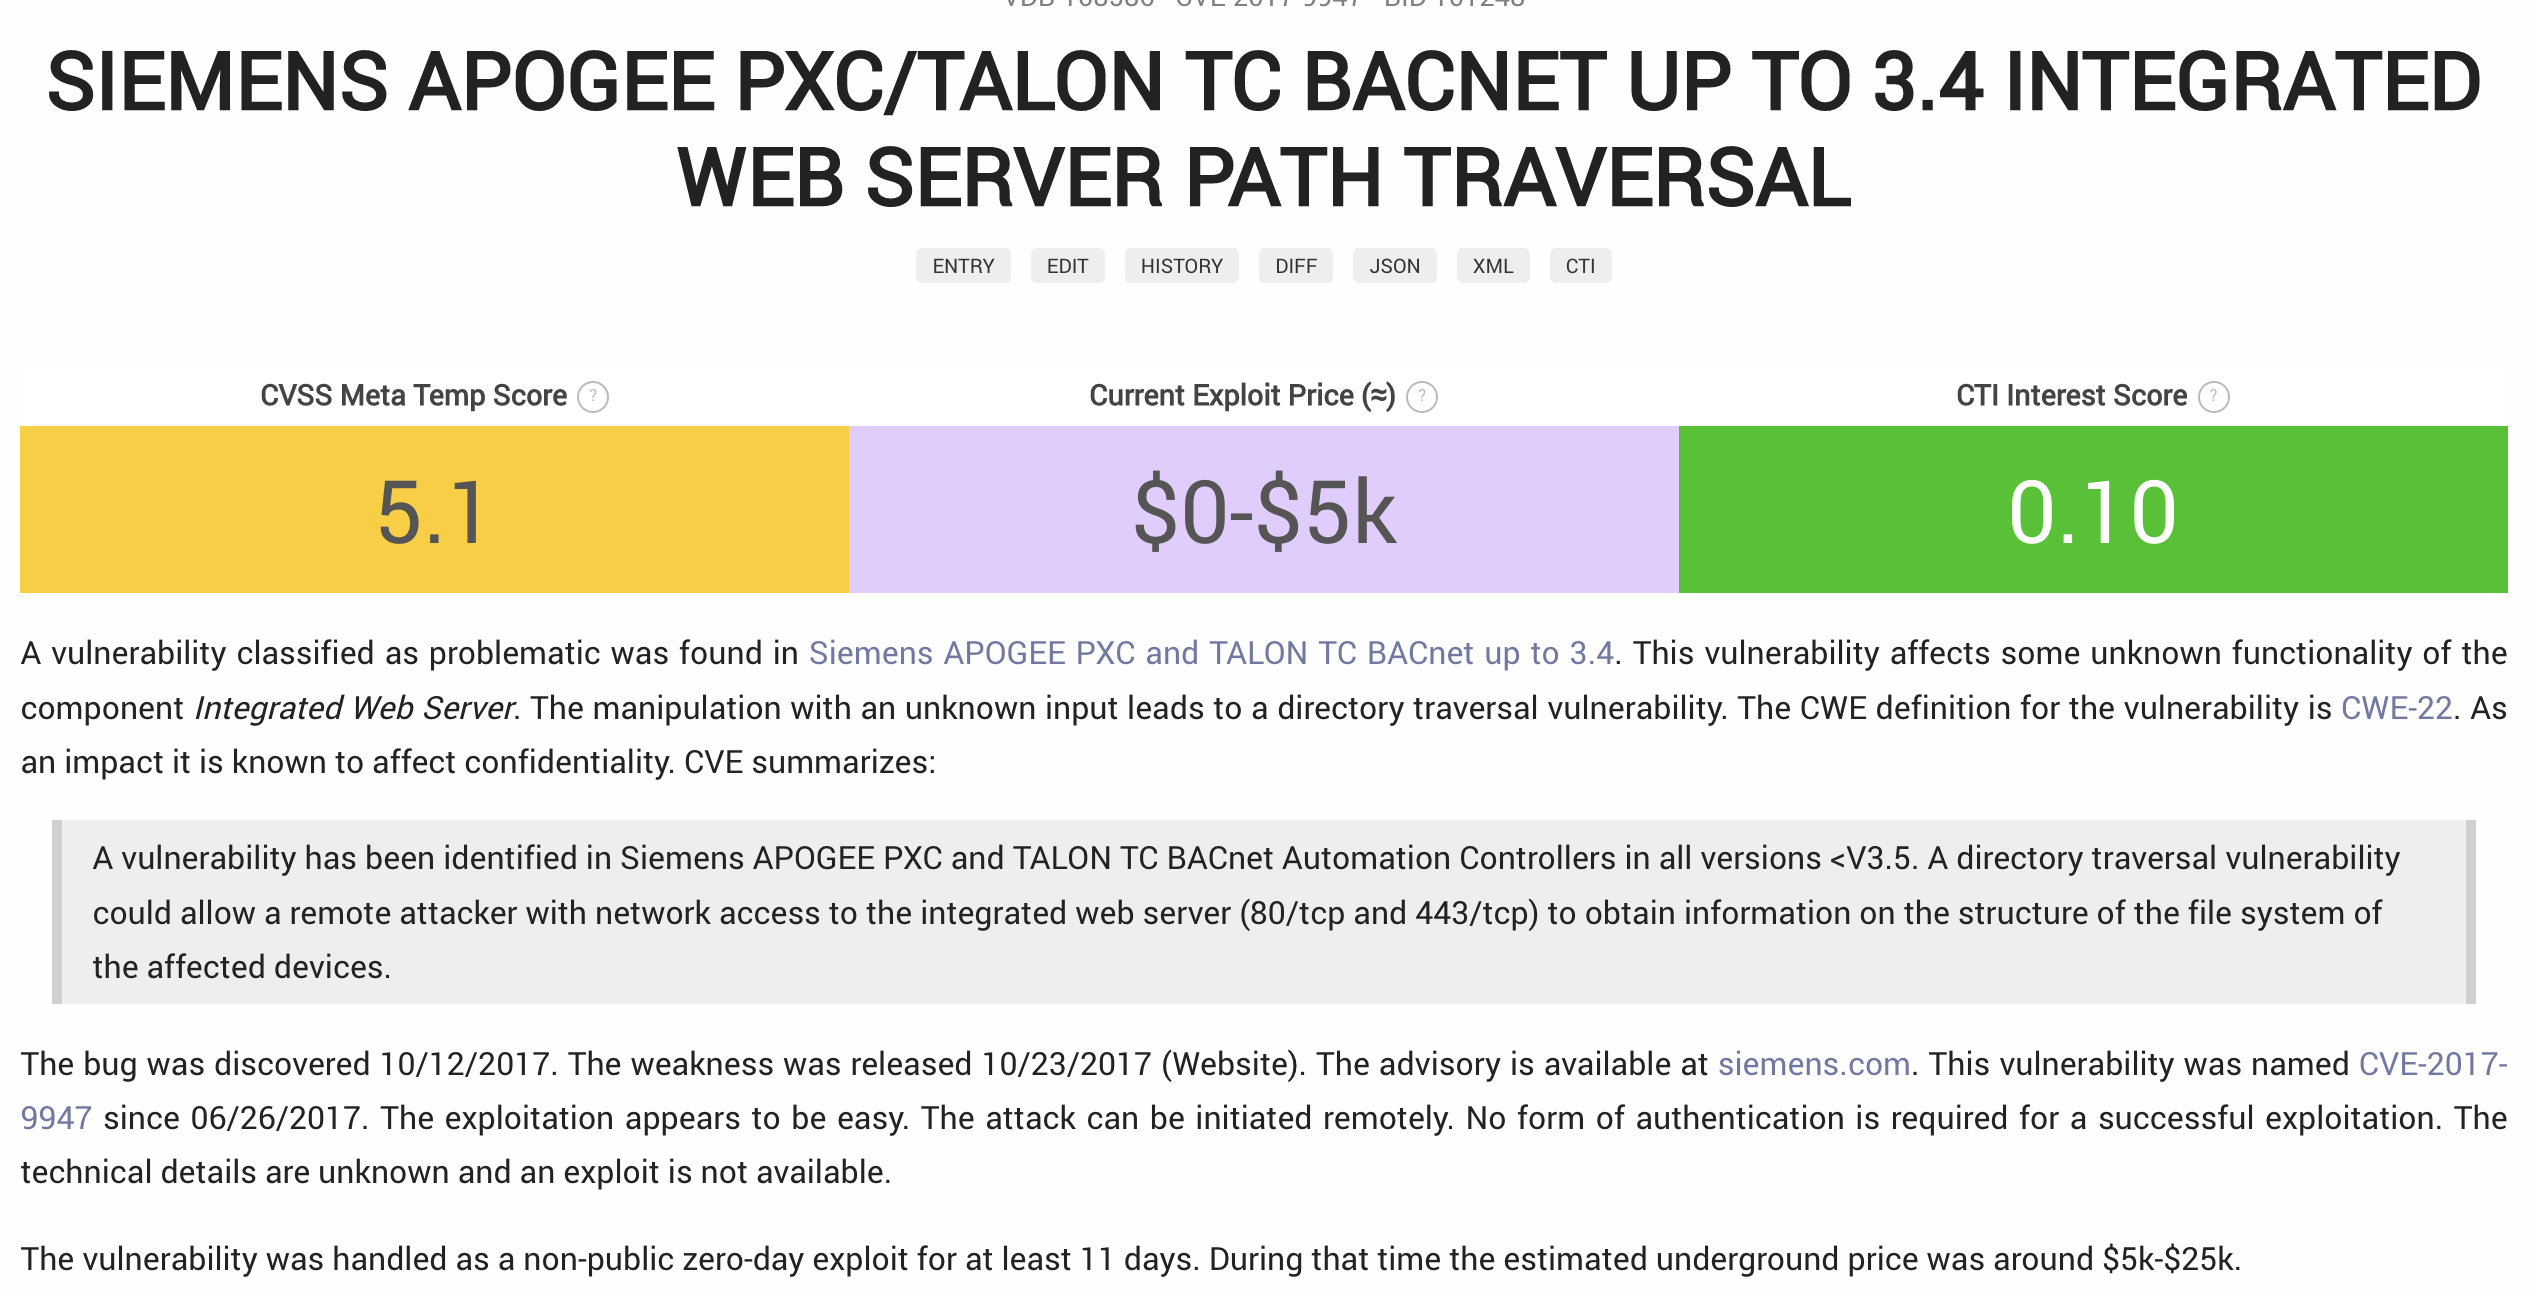 rosesecurity/apologee
APOLOGEE는 Siemens APOGEE PXC BACnet 자동화 컨트롤러(V3.5 이전의 모든 버전) 및 TALON TC BACnet 자동화 컨트롤러(V3.5 이전의 모든 버전)에서 숨겨진 디렉터리를 열거하는 Python 스크립트이자 Metasploit…
 orange-cyberdefense/ctf-party
🎏 CTF 플레이어를 위한 스크립트/익스플로잇 작성을 향상하고 가속화하는 라이브러리
 markoarmitage/metasploit-framework
app nil public/private 항목을 빈 값으로 전환 3개월 전 config bundler 관련 오류를 보다 우아하게 처리하기 위해 bundler/setup 사용 11일 전 data nishang에서 토큰 조작 추가 12시간 전 db "Diff 트리거…
 sornram9254/cve-2022-38577-processmaker
ProcessMaker v3.5.4 이전 버전에서 사용자 프로필 페이지에 안전하지 않은 권한이 있는 것으로 발견되었습니다. 이 취약점으로 인해 공격자는 일반 사용자를 관리자로 권한 상승시킬 수 있습니다.
 chaitanyaharitash/cve-2017-11882
CVE-2017-11882의 Empire 포트
 luct0r/cve-2018-17873
WiFiRanger 7.0.8rc3 부적절한 접근 제어 - 권한 상승
 cxyofficial/x200-cve-2026-43499
CVE-2026-43499를 대상으로 하는 익스플로잇 도구로, 침투 테스트 작업을 위한 자동화된 페이로드 전달 및 취약점 검증 기능을 제공합니다.
 damariion/cve-2015-8522.rce
CVE-2015-8522에 대한 익스플로잇으로, Tivoli FastBack Server를 대상으로 스택 기반 버퍼 오버플로우, ASLR/DEP 우회, ROP 체인 및 셸코드 주입을 통한 자동 리버스 셸 수립을 수행합니다.
 azorfus/cve-2010-0232
CVE-2010-0232 취약점을 이용한 Windows 시스템( NT / 2k / XP / 2K3 / VISTA / 2k8 / 7 ) 권한 상승 익스플로잇 개발