
 #1
Cybersecurity research, materials, labs, and learning paths, including CTFs and curated educational resources.
Kitploit 추천

 bcapptain/dockernymous
도커 컨테이너를 사용하여 Whonix와 같은 게이트웨이/워크스테이션 환경을 생성하는 데 사용되는 스크립트.
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) 익스플로잇 변형
 yardenshafir/cve-2020-1034
권한 상승을 위한 cve-2020-1034 사용을 시연하는 PoC
 mzer0one/cve-2020-7961-poc
CVE-2020-7961에 대한 개념 증명 익스플로잇으로, Liferay Portal에서 역직렬화 취약점을 통해 인증되지 않은 원격 코드 실행을 가능하게 합니다. 보안 테스트 및 교육 목적으로 사용됩니다.
 ultrasina/androidreverse
완전히 기기 내에서 이루어지는 안드로이드 리버스 엔지니어링. Radare2 바이너리 분석, 8개의 Java 디컴파일러, Flutter 및 Unity il2cpp 지원.

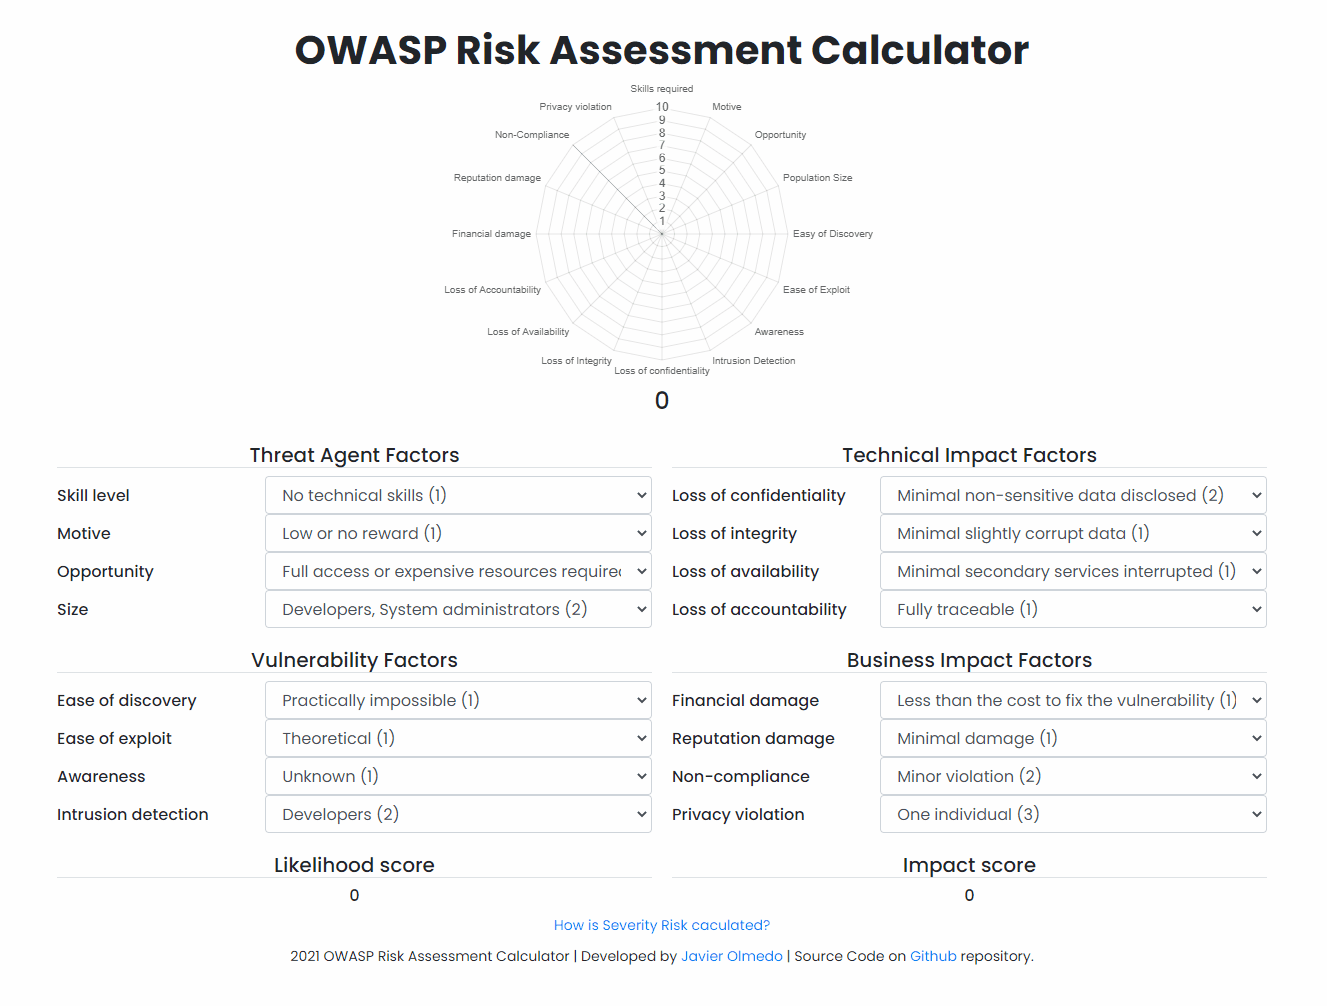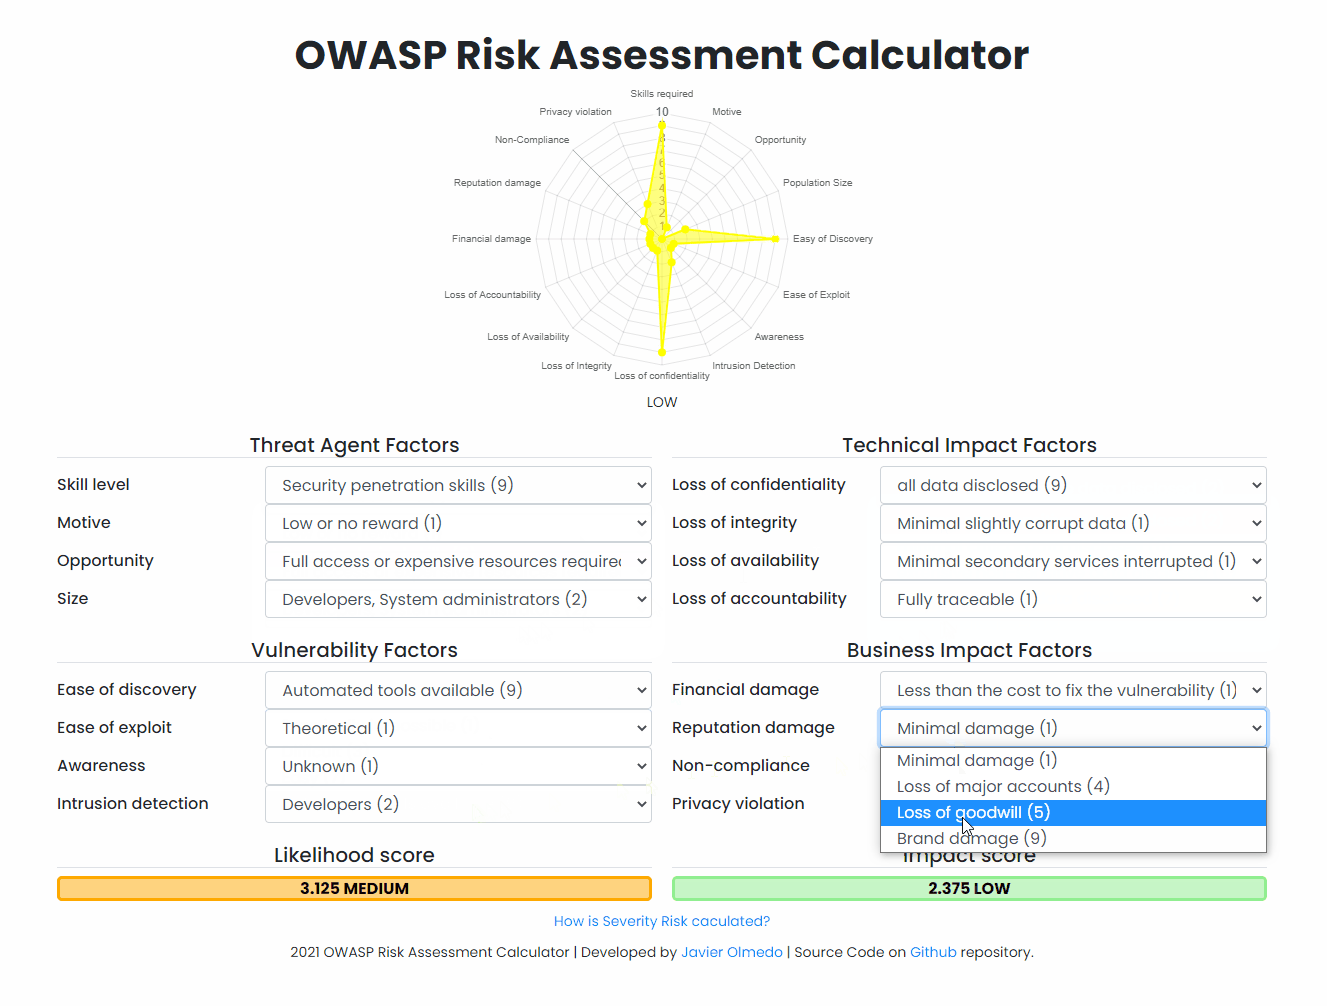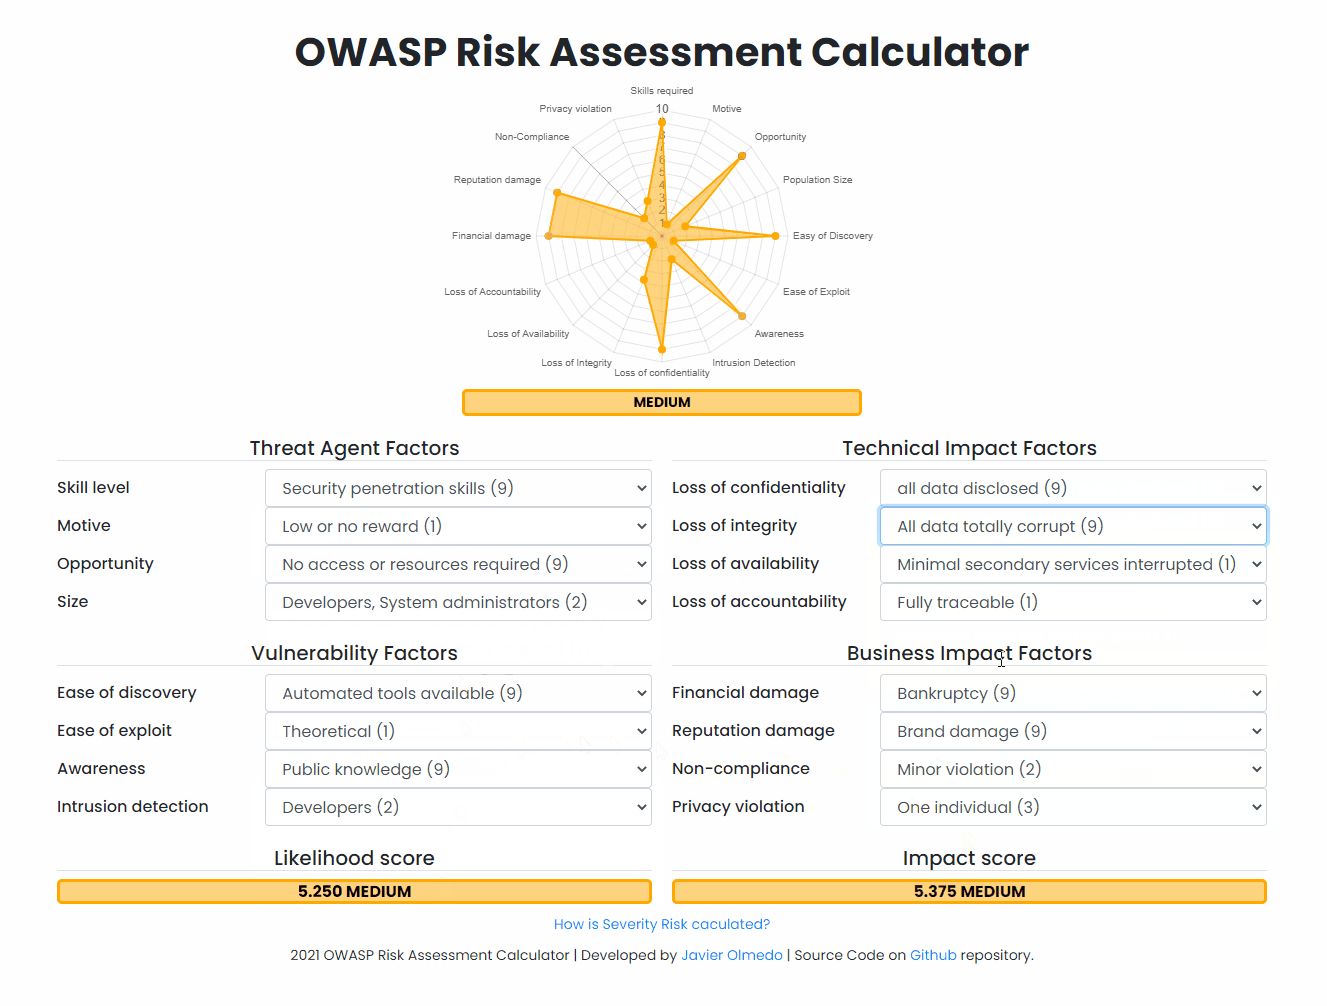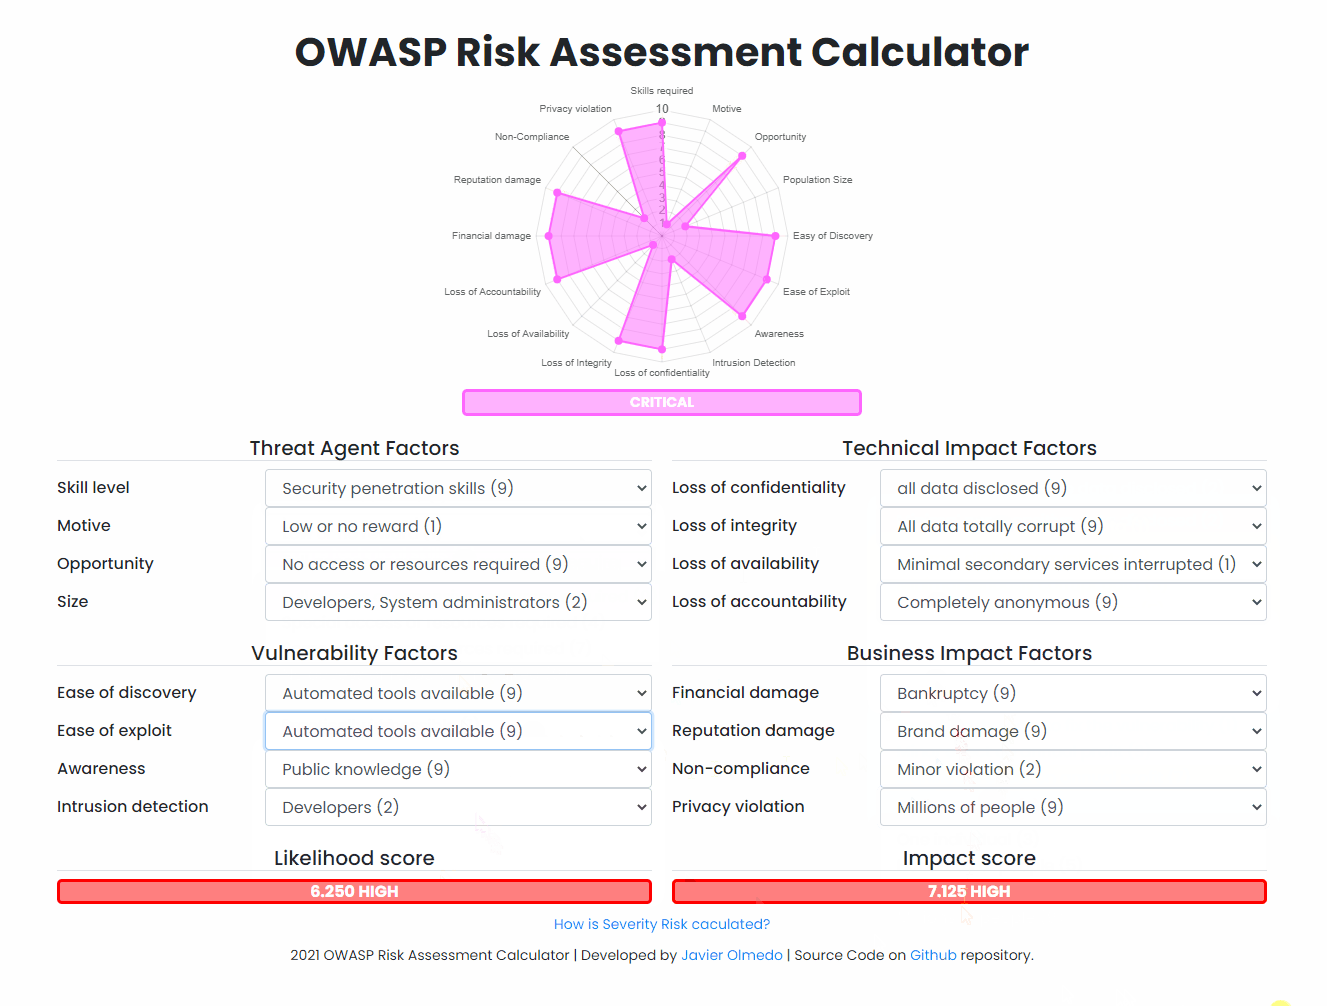 javierolmedo/owasp-calculator
🧮 OWASP 위험 평가를 기반으로 웹 취약점의 위험을 평가하는 온라인 계산기
 xoreaxeaxeax/schrodingers-toctou
컴파일러가 생성한 메모리 로드를 탐지하여 안전한 C 코드가 TOCTOU 취약점으로 변질되는 것을 방지합니다. 자동화된 소스 감사, Unicorn 기반 바이너리 분석, 100개 이상의 프로젝트에 걸친 컴파일러/아키텍처/플래그 스윕을 포함합니다.

 nccgroup/goatcasino
이것은 스마트 계약 보안에 관심이 있는 사람들이 안전한 환경에서 다양한 문제를 악용할 수 있도록 설계된, 의도적으로 취약하게 만든 스마트 계약 Truffle 배포입니다.
 aloshdenny/reverse-synthid-text
텍스트용 SynthID 리버스 엔지니어링
 doyensec/csptplayground
CSPTPlayground는 CSPT(Client-Side Path Traversal, 클라이언트 측 경로 탐색)를 찾고 악용하기 위한 오픈소스 플레이그라운드입니다.
 movemaverick/move-vulnerability-database
취약점 데이터베이스 이동
 mistymntncop/cve-2023-3079
CVE-2023-3079에 대한 개념 증명 익스플로잇으로, Chrome V8 타입 혼동 취약점이며, 엄선된 분석 문서 및 근본 원인 분석 자료를 포함합니다.
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — PHP session.upload_progress 인증 전 RCE. 익스플로잇 연구: 원격 ASLR 체인, PoC 및 패치 분석.

 pbnj/infosec-interview-questions
🗒️ [작업 진행 중] 정보 보안 직무 면접 질문 모음집
 huntandhackett/concealed_code_execution
Windows에서 코드 실행을 은닉하는 공격 기법을 설명하는 도구 및 기술 문서








