
 #1
Cybersecurity research, materials, labs, and learning paths, including CTFs and curated educational resources.
Kitploit 추천

 projectdiscovery/nuclei-templates-labs
보안 테스트 및 학습을 위한 즉시 사용 가능한 Nuclei 템플릿이 포함된 취약 환경! 🚀
 asaotomo/hx0-hawkeye
가벼운 브라우저 트래픽 캡처 및 보안 분석 확장 프로그램으로, 브라우저 사이드바에서 캡처, 차단, 수정, 재전송, 규칙 기반 탐지 및 AI 지원 분석의 전체 워크플로를 완료할 수 있습니다.(가벼운 브라우저 익스텐션으로 트래픽 캡처 및 보안 분석을 위해 브라우저…
 naksyn/processstomping
실행 파일의 섹션에서 shellcode를 실행하기 위한 ProcessOverwriting의 변형
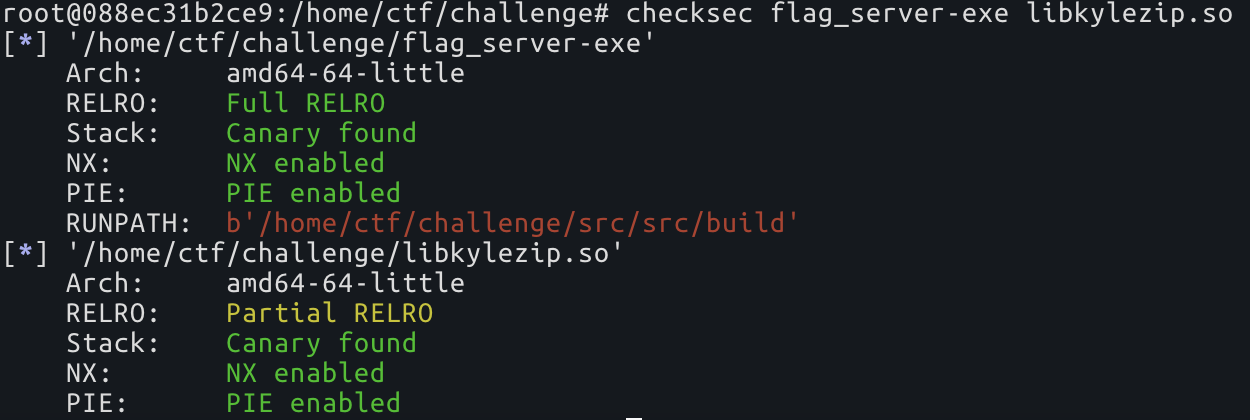 nick0ve/how-to-bypass-aslr-on-linux-x86_64
ASLR 우회, 정보 유출 없이
 spectrixdev/diy_whisperpair
Google Fast Pair를 사용한 블루투스 액세서리 하이재킹: WhisperPair CVE-2025-36911 참조 구현 및 취약점 검증 툴킷
 payatu/cve-2015-6086
CVE-2015-6086용 PoC
 gobysec/weblogic
WebLogic 취약점 탐구: 초보자부터 전문가까지.
 jm00nj/phantom-evasion-loader
x64 어셈블리 인젝션 엔진은 SROP 및 제로 카피 인젝션을 사용하여 EDR/XDR 및 커널 모니터를 우회합니다. 탐지 표면이 최소화된 XOR 암호화 페이로드를 전달합니다.
 bjrjk/cve-2022-4262
CVE-2022-4262의 전체 체인 분석, V8의 비자명한 피드백 슬롯 타입 혼동.
 k0keoyo/my_vulnerabilities
작성자가 보고한 취약점에 대한 개념 증명(PoC) 익스플로잇 모음으로, 악용 기법과 취약점 분석을 시연합니다.
 bi7s/cves
취약점 분석 및 위협 인텔리전스를 위한 CVE(Common Vulnerabilities and Exposures) 관련 데이터와 도구가 포함된 저장소입니다.
 pathtofile/pplrunner
Windows에서 서명된 자식 프로세스를 AM-PPL(Anti-Malware Protected Process-Light)로 실행하는 ELAM 드라이버와 서비스를 빌드하며, 보안 연구용입니다.
 cado-security/dfir_resources_revil_kaseya
REvil 랜섬웨어 Kaseya 공급망 공격에 대응하는 DFIR 전문가를 위한 리소스
 elastic/labs-releases
Elastic Security Labs 릴리스
 fortra/cve-2024-30051
CVE-2024-30051에 대한 상세 기술 분석 및 개념 증명(PoC) 익스플로잇으로, Windows DWM Core Library의 힙 기반 버퍼 오버플로우를 악용하여 무결성 시스템(Integrity System) 수준으로의 로컬 권한 상승을 가능하게 합니다.
 owasp/owasp-scs
OWASP 스마트 컨트랙트 보안(SCS) 프로젝트
 octoberfest7/beatrev
POC for frustrating/defeating Malware Analysts








