
 #1
Cybersecurity research, materials, labs, and learning paths, including CTFs and curated educational resources.
Kitploit 추천
 karthikuj/cve-2022-42889-text4shell-docker
CVE-2022-42889(Text4Shell)용 Docker화된 개념 증명으로, 스크립트, DNS 및 URL 조회 기반 RCE 페이로드를 포함한 보안 테스트 및 교육용입니다.
 owasp/packman
패키지 관리 시스템을 더 안전하게 만드는 것을 목표로 하는 문서화 및 추적 프로젝트입니다.
 xh4h/satellian-cve-2020-7980
Intellian 위성 컨트롤러에서 RCE 취약점을 보여주는 PoC 스크립트
 makuga01/cve-2024-48990-poc
CVE-2024-48990에 대한 PoC
 dinosn/wp2shell-lab
WordPress 코어 6.9.0-6.9.4 / 7.0.0-7.0.1에서 wp2shell(CVE-2026-63030 REST /batch/v1 라우트 혼동 + CVE-2026-60137 author__not_in SQLi)을 위한 비파괴적 탐지기 + Docker 랩
 arsolutioner/fortigate-belsen-leak
Belsen Group의 Fortigate CVE-2022-40684 구성 정보 유출로부터 영향을 받은 IP를 추적하는 연구 저장소
 nextcloud/security-advisories
👮 Nextcloud의 보안 권고
 nova-hunting/nova-tracer
NOVA - 프롬프트 인젝션 공격에 대응하는 Claude Code 보호 시스템
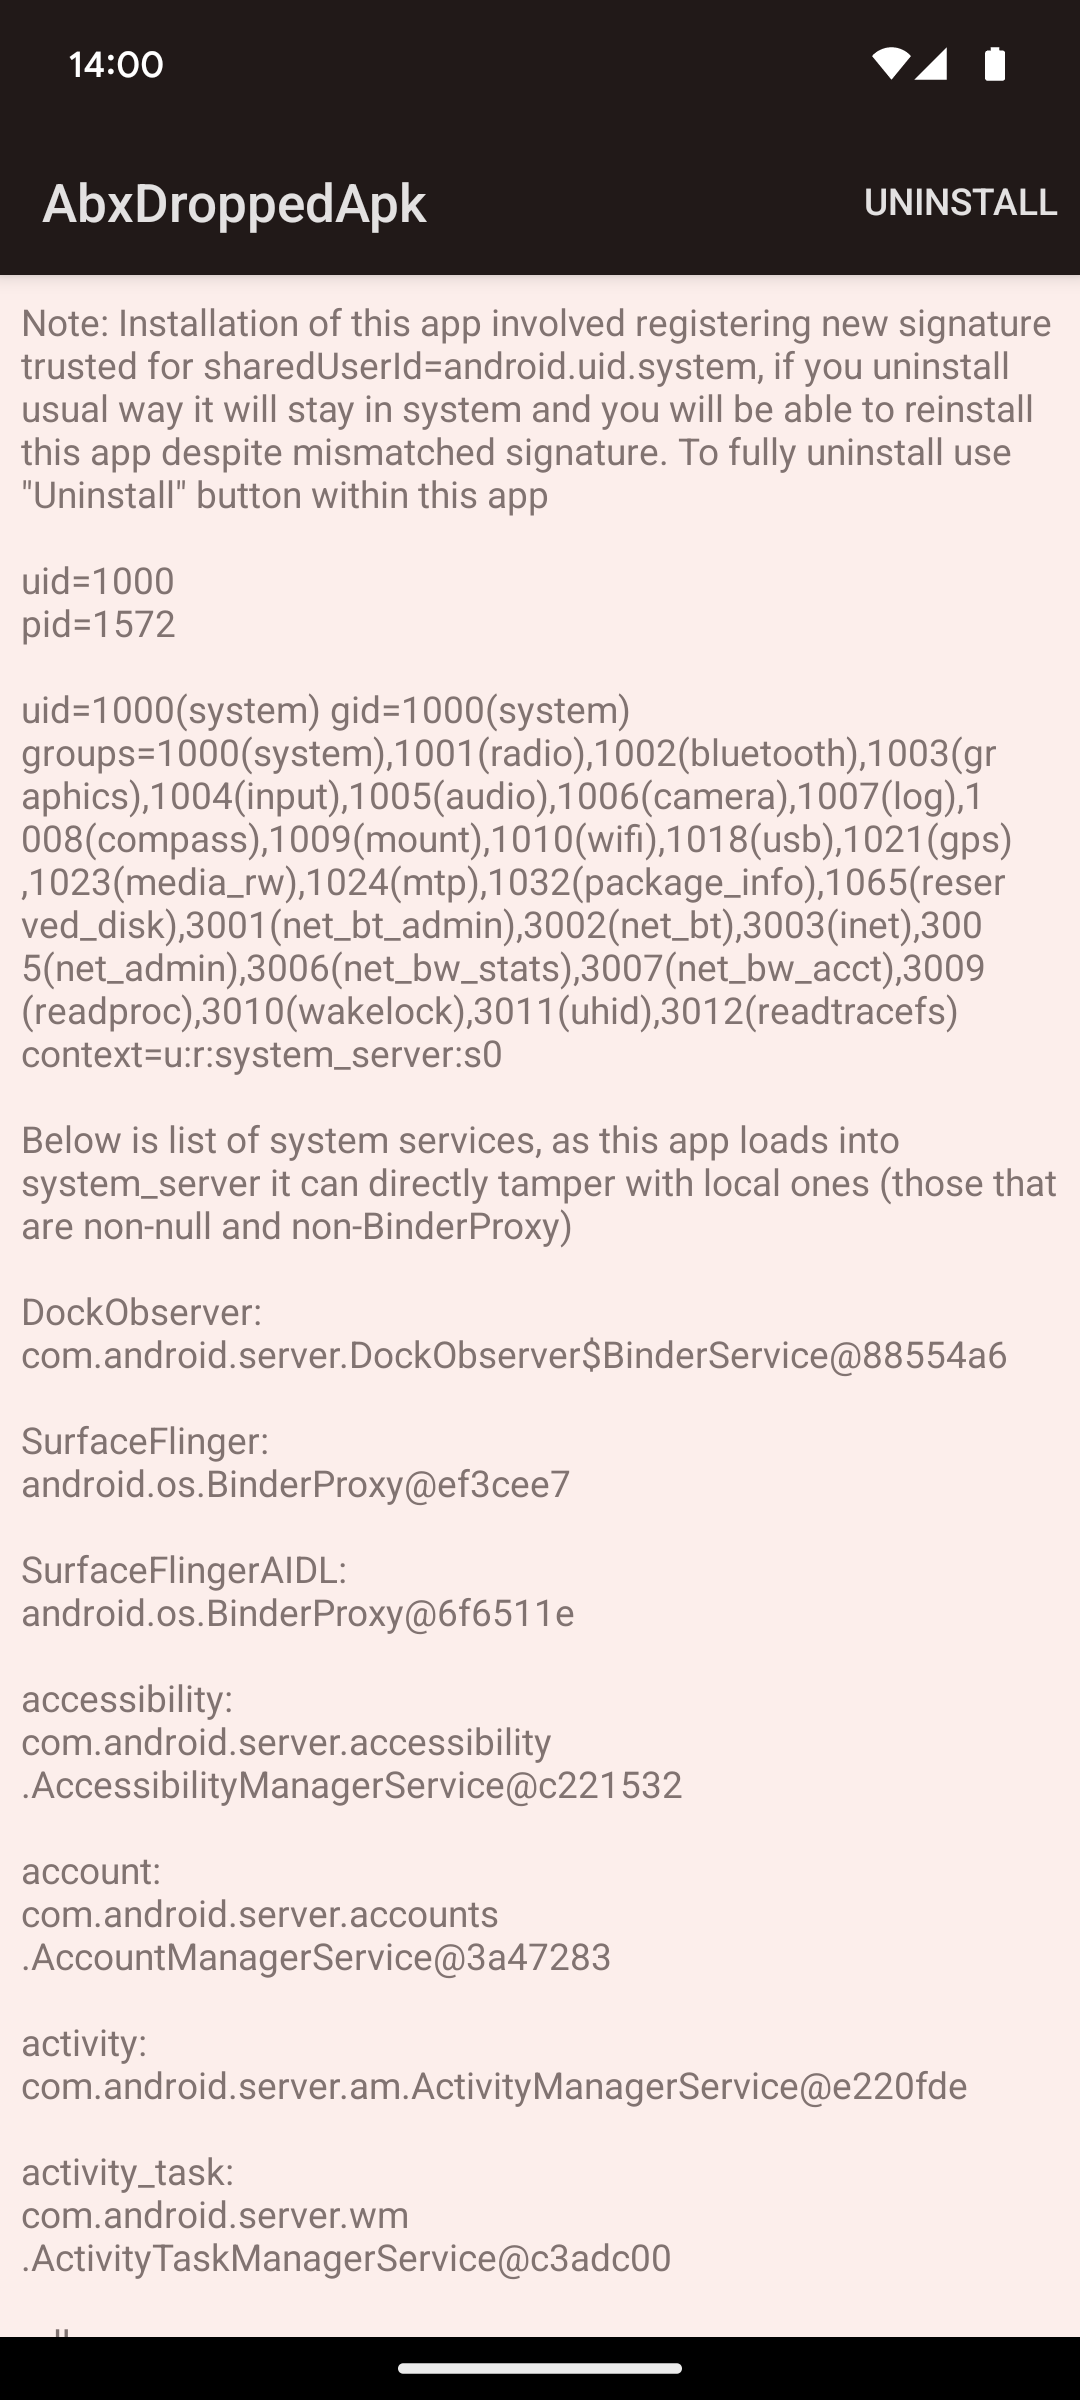 michalbednarski/abxoverflow
CVE-2024-34740에 대한 분석 및 익스플로잇: Android의 BinaryXmlSerializer에서 정수 오버플로우를 이용해 system_server 파일 쓰기로 이어지고, 이후 일반 설치 앱에서 system_server 코드 실행까지 가능
 trustedsec/reel
노드 기반 캠페인, 자격 증명 캡처, SMTP 전송, CAPTCHA 및 선택적 브라우저 자격 증명 재생을 위한 피싱 시뮬레이션 및 인식 프레임워크.
 priyanshu-rawa/cybersecurity-handbook
공격, 방어, 암호학, 클라우드, 포렌식 분야를 아우르는 400개 이상의 노트, 실습, 치트 시트를 담은 오픈소스 사이버보안 지식 베이스입니다.
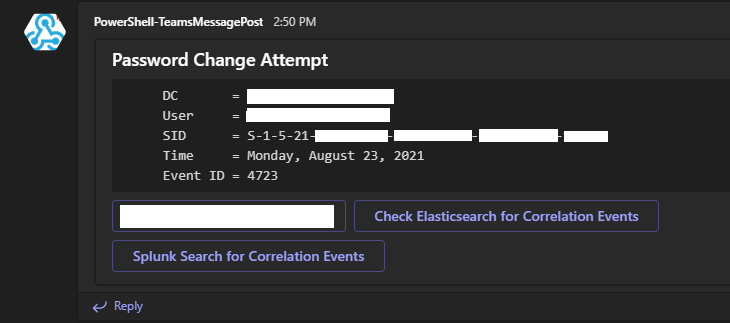 osbornepro/btps-secpack
중소기업을 위한 PowerShell 기반 보안 툴킷으로, 자동 알림, Active Directory 강화, Windows 이벤트 포워딩, Sysmon 통합, 및 가시성과 방어를 강화하는 사고 대응 스크립트를 제공합니다.
 trailofbits/ruzzy
순수 Ruby 코드와 Ruby C 확장을 위한 커버리지 기반 퍼저
 zerodayevil/cve-2026-20817
CVE-2026-20817 전용 리포지토리로, 해당 보안 취약점에 대한 세부 정보와 익스플로잇 자료를 제공합니다.
 owasp/agent-security-regression-harness
에이전틱 애플리케이션 및 MCP 통합 시스템을 위한 실행 가능한 보안 회귀 테스트
 emrekybs/draculaos
Dracula OS는 OSINT(오픈 소스 인텔리전스) 및 사이버 인텔리전스 임무를 위해 세심하게 설계된 Linux 운영 체제입니다.
 zx0cf1/shredder-rs
고충실도 x86_64 폴리모픽 변이 엔진으로, 명령어 수준의 조각화와 컨텍스트 보존에 중점을 둡니다.








