
 bcapptain/dockernymous
도커 컨테이너를 사용하여 Whonix와 같은 게이트웨이/워크스테이션 환경을 생성하는 데 사용되는 스크립트.

요구사항 및 지침을 보려면 아래로 스크롤하세요
지침을 따르지 않으면 작동하지 않습니다
경고:
Dockernymous는 매우 초기 개발 단계에 있습니다. 교육 목적으로만 사용하세요.
강한 익명성에 의존한다면 사용하지 마세요!
[13.10.2018]
스크립트의 전체적인 기능 로직을 완전히 변경하여 사용성과 안정성이 향상되었습니다. 메뉴의 모양도 개선되었습니다.
다음과 같은 새로운 기능이 추가되었습니다:
컨테이너를 계속 실행하고 나중에 복원하는 옵션: 이제 종료 시 컨테이너를 계속 실행할지 선택할 수 있습니다. 물론 이렇게 하면 전체 스크립트의 시작 시간이 빨라집니다. 개인정보 보호를 위해 컨테이너를 '자체 파괴 가능'하게 유지합니다. 따라서 수동으로 중지하거나 시스템을 재부팅하면 컨테이너는 사라집니다.
메뉴에서 TOR (재)시작
메뉴에서 TOR 중지
즐기세요! Bcapptain
[17.05.2018]
게이트웨이 이미지/컨테이너를 Debian에서 Alpine으로 변경했습니다!

Dockernymous가 게이트웨이로 설정하는 Docker 이미지를 Debian에서 Alpine으로 변경했습니다!
구성 및 커밋 후 결과 이미지 크기는 이제 200MB(Debian) 대신 23MB(Alpine) 입니다!
아래 지침이 업데이트되었습니다.
Dockernymous는 익명화 워크스테이션-게이트웨이 설정으로 작동하기 위해 두 개의 개별 Linux 컨테이너를 실행하고 구성하는 Docker용 시작 스크립트입니다.
숙련된 Linux/Docker 사용자, 보안 전문가 및 침투 테스터를 대상으로 합니다!
게이트웨이 컨테이너는 익명화 미들박스 역할을 하며(참조: https://trac.torproject.org/projects/tor/wiki/doc/TransparentProxy), 워크스테이션 컨테이너의 모든 트래픽을 Tor 네트워크를 통해 라우팅합니다.
아이디어는 Whonix와 유사한 설정(참조: https://www.whonix.org)을 두 개의 하드웨어 가상 머신을 효율적으로 실행할 수 없거나 가상화 기능이 전혀 없는 시스템에서도 실행할 수 있도록 만드는 것이었습니다.
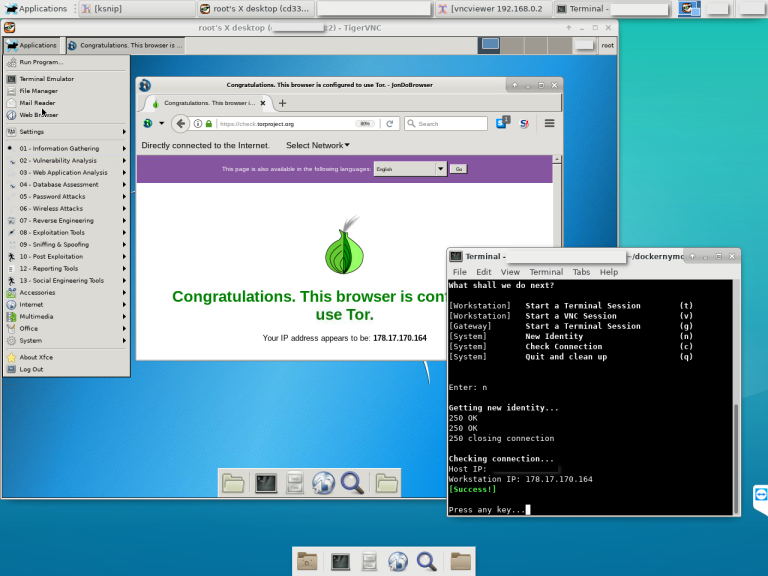
호스트 (Linux):
게이트웨이 이미지:
워크스테이션 이미지:
1. 호스트
dockernymous 저장소를 클론하려면 다음을 입력하세요:
git clone https://github.com/bcapptain/dockernymous.git
Dockernymous는 실행 중인 Docker 환경과 기본이 아닌 Docker 네트워크가 필요합니다. 하나 만들어 보겠습니다:
docker network create --driver=bridge --subnet=192.168.0.0/24 docker_internal
2. 게이트웨이 (Alpine):
가벼운 게이트웨이 이미지를 받으세요! 예: Alpine:
docker pull alpine
이미지를 실행하고, 패키지 목록을 업데이트하고, iptables 및 tor를 설치하세요:
docker run -it alpine /bin/sh
apk add --update tor iptables iproute2
exit
종료하기 전에 필요에 따라 게이트웨이를 추가로 사용자 정의하세요.
이를 영구적으로 유지하려면 방금 설정한 게이트웨이 컨테이너에서 새 이미지를 생성해야 합니다. dockernymous를 실행할 때마다 해당 이미지에서 새 컨테이너가 생성되고 종료 시 폐기됩니다:
docker commit [Container ID] my_gateway
컨테이너 ID를 얻으려면 다음을 실행하세요:
docker ps -a
3. 워크스테이션 (Kali Linux):
워크스테이션용 이미지를 받으세요. 예: 침투 테스트용 Kali Linux:
docker pull kalilinux/kali-linux-docker
사용하려는 도구를 업데이트하고 설치하세요 (참조: https://www.kali.org/news/kali-linux-metapackages/).
docker run -it kalilinux/kali-linux-docker /bin/bash
apt-get update
apt-get dist-upgrade
apt install kali-linux-top10
tightvncserver 및 curl 패키지가 설치되어 있는지 확인하세요. 대부분의 Kali 메타패키지에는 기본적으로 포함되어 있습니다.
apt-get install tightvncserver
apt-get install curl
최소 그래픽 데스크탑을 위해 xfce4를 설치하세요:
$ apt-get install xfce4
$ apt-get clean
$ exit
게이트웨이와 마찬가지로, 이를 영구적으로 유지하려면 사용자 정의된 컨테이너에서 이미지를 생성해야 합니다. dockernymous를 실행할 때마다 새 컨테이너가 생성되고 종료 시 폐기됩니다.
$ docker commit [Container ID] my_workstation
컨테이너 ID를 얻으려면 다음을 실행하세요:
$ docker ps -a
4. dockernymous 실행 이미지 이름을 다른 것으로 변경한 경우 (기본값: "docker_internal" (네트워크), "my_gateway" (게이트웨이), "my_workstation" (짐작하셨죠)) 선호하는 편집기로 dockernymous.sh를 열고 구성 섹션에서 실제 이름을 업데이트하세요.
이제 모든 설정이 완료되었습니다. 한번 시도해보세요! Dockernymous를 실행하세요 (클론한 폴더로 'cd'하는 것을 잊지 마세요):
bash dockernymous.sh
또는 한 번 실행 가능하게 표시:
chmod +x dockernymous.sh
그리고 항상 다음으로 실행:
./dockernymous.sh
피드백을 환영합니다. dockernymous는 아직 개발 중임을 기억해주세요. 스크립트가 꽤 지저분하지만 알파 단계 프로젝트로 간주해주세요 (아직 버전 관리 없음).






