#1
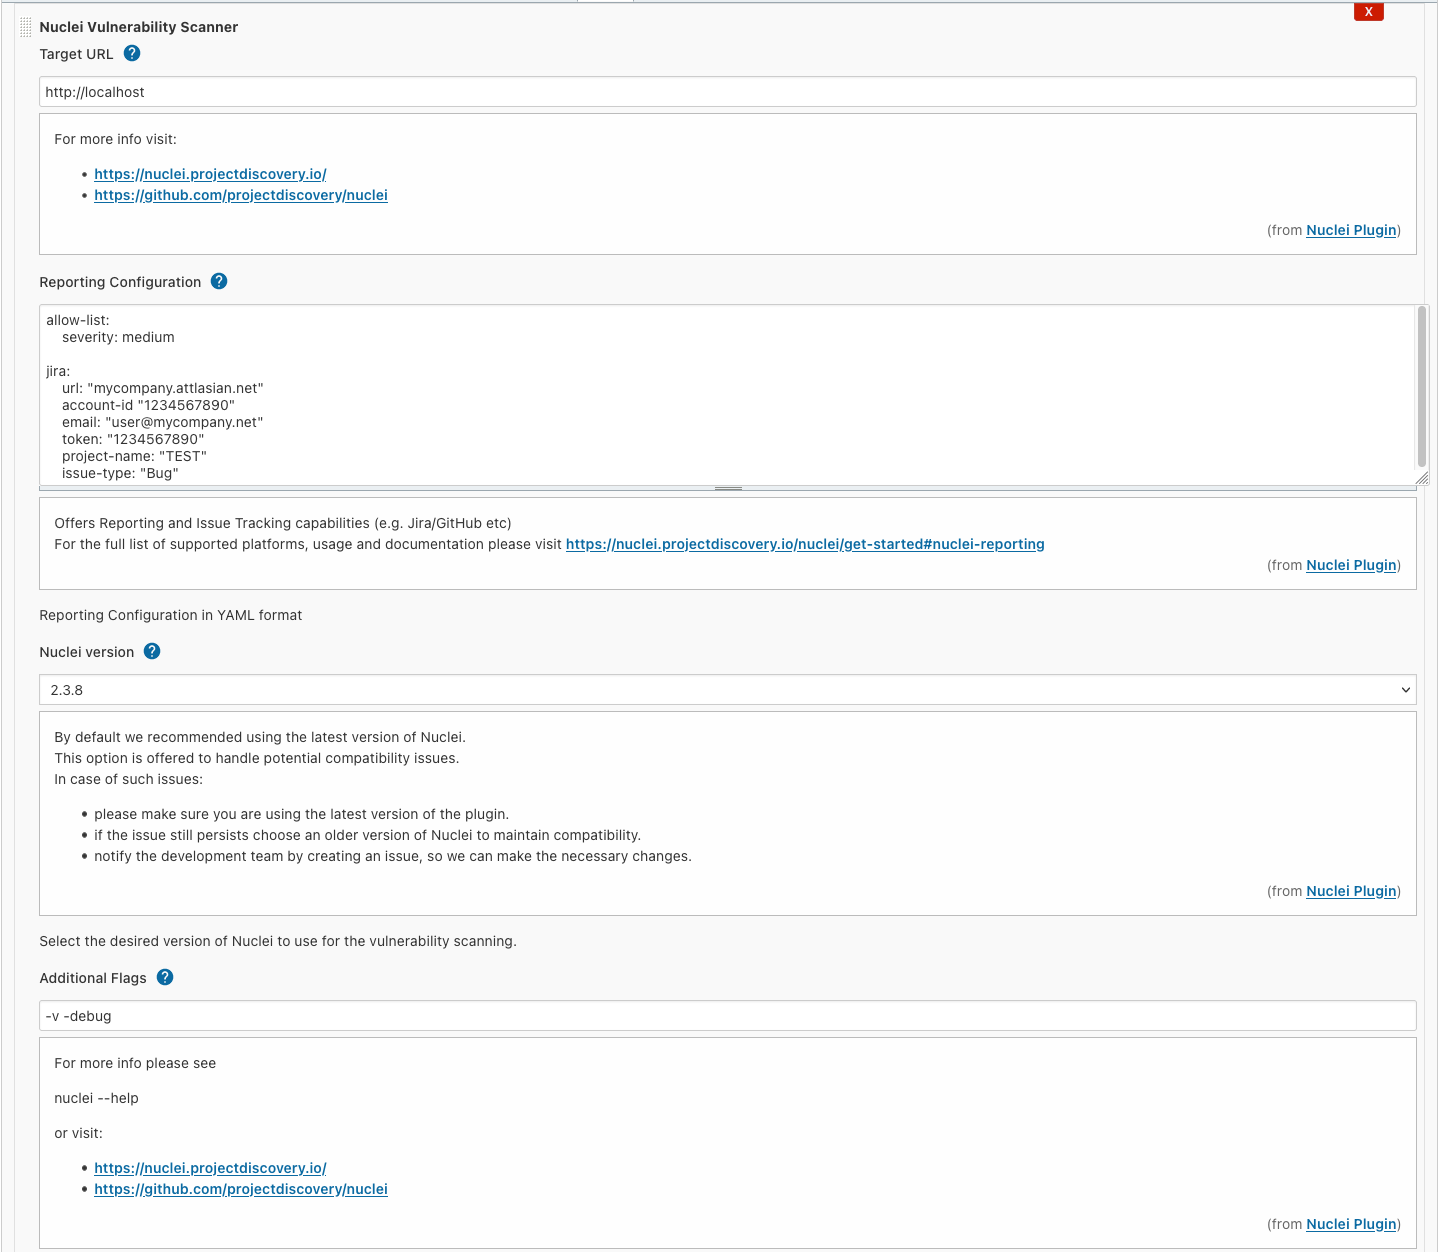
 jenkinsci/nuclei-plugin
Nuclei는 템플릿 기반의 구성 가능한 대상 취약점 스캐닝을 위한 빠른 도구로, 대규모 확장성과 사용 편의성을 제공합니다.
 aquasecurity/trivy-enforcer
[실험적] 이미지 보증을 위한 Kubernetes Operator
 kamalsrini/sentinel-cve
CVE를 평이한 영어로 설명하고 리포지토리를 스캔하여 영향을 확인하는 CLI 도구입니다. Claude 기반.
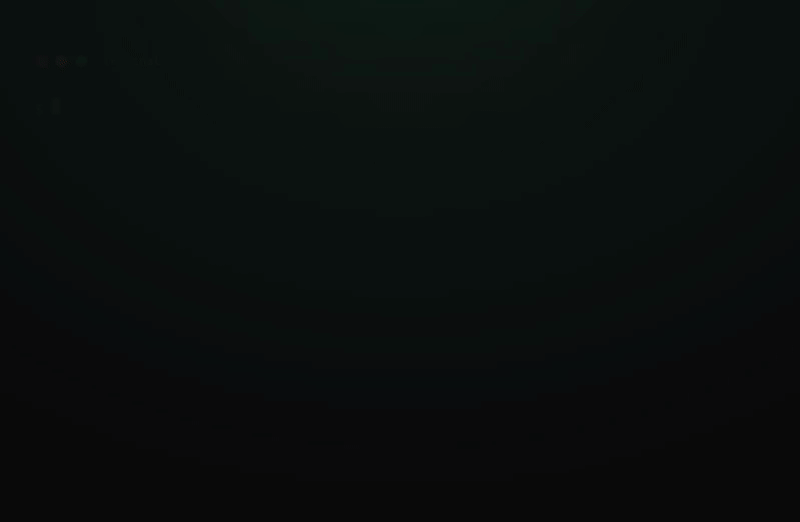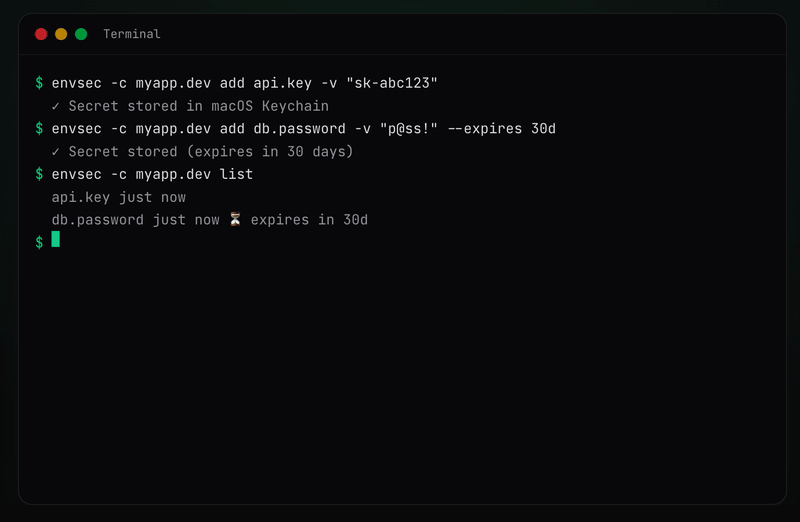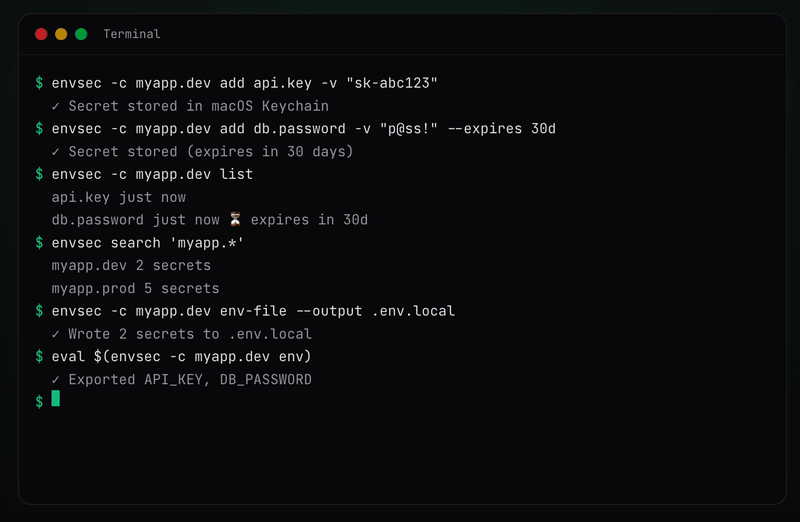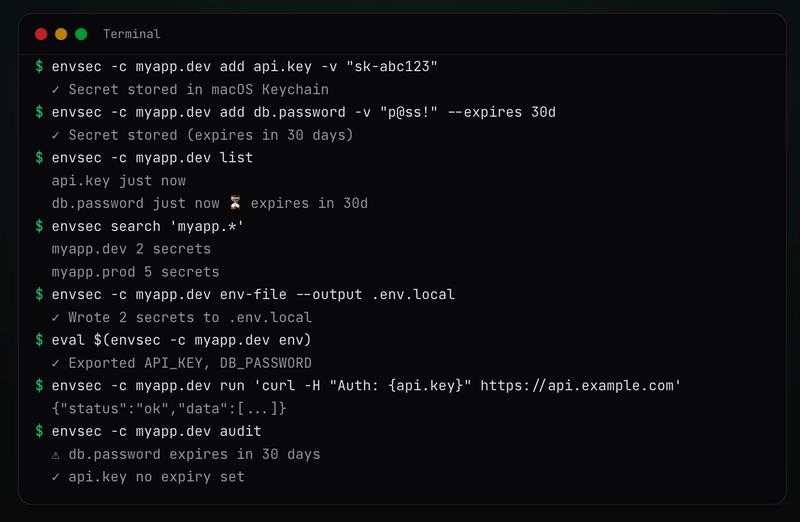 davidnussio/envsec
네이티브 OS 자격 증명 저장소(macOS 키체인, Linux Secret Service, Windows Credential Manager)를 사용하여 환경 비밀을 관리하는 안전한 CLI 도구
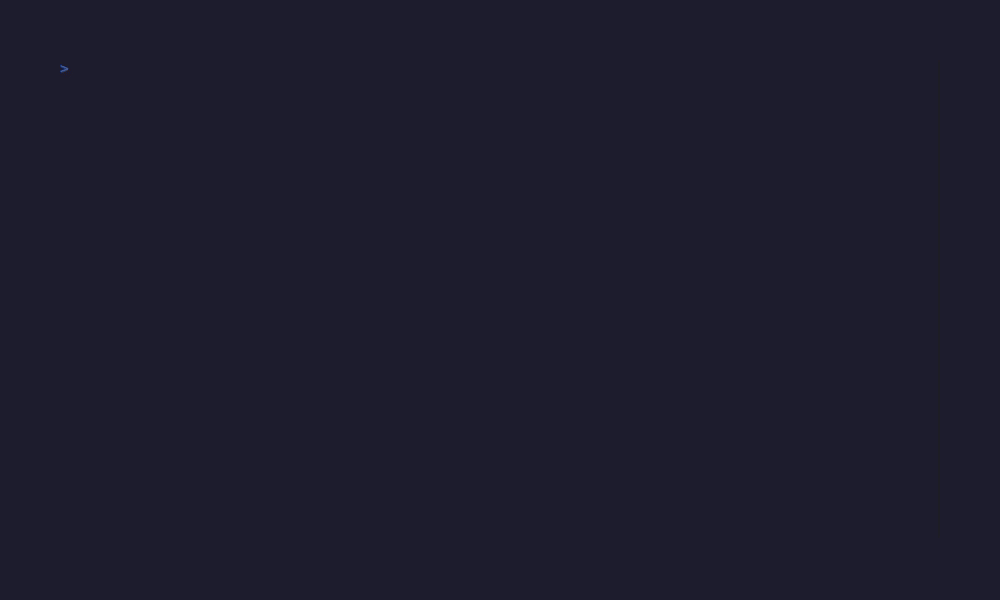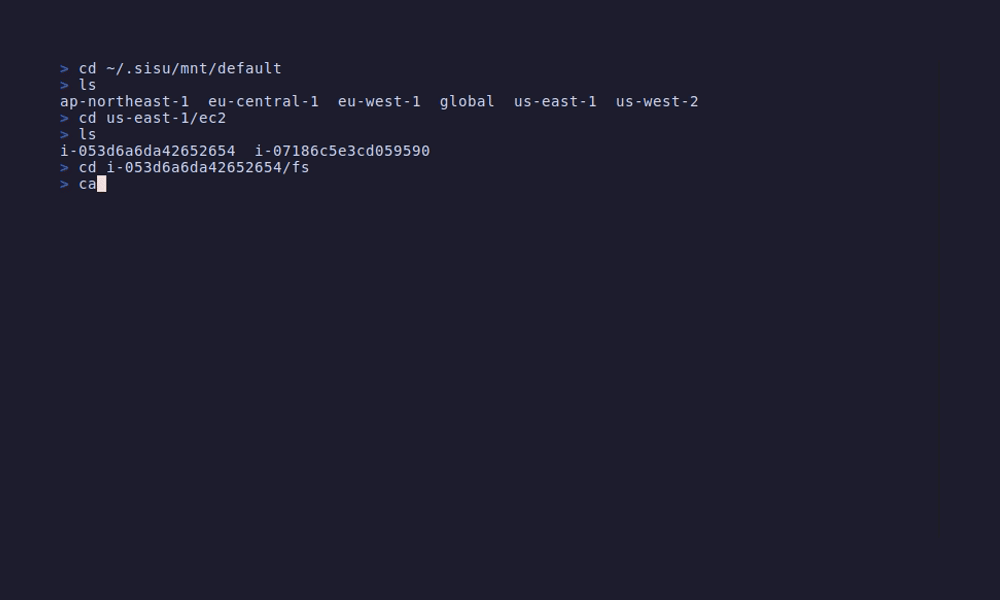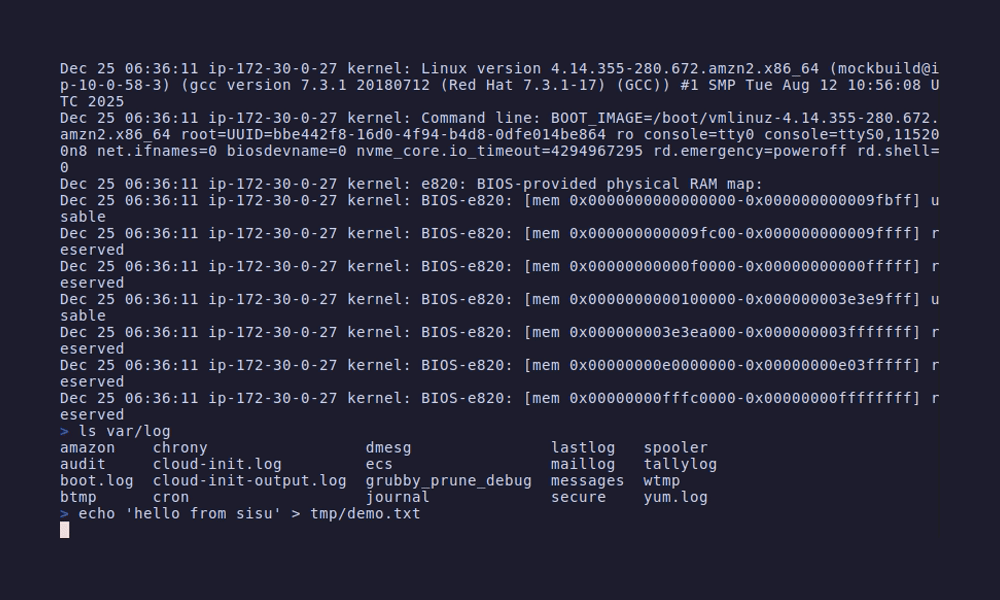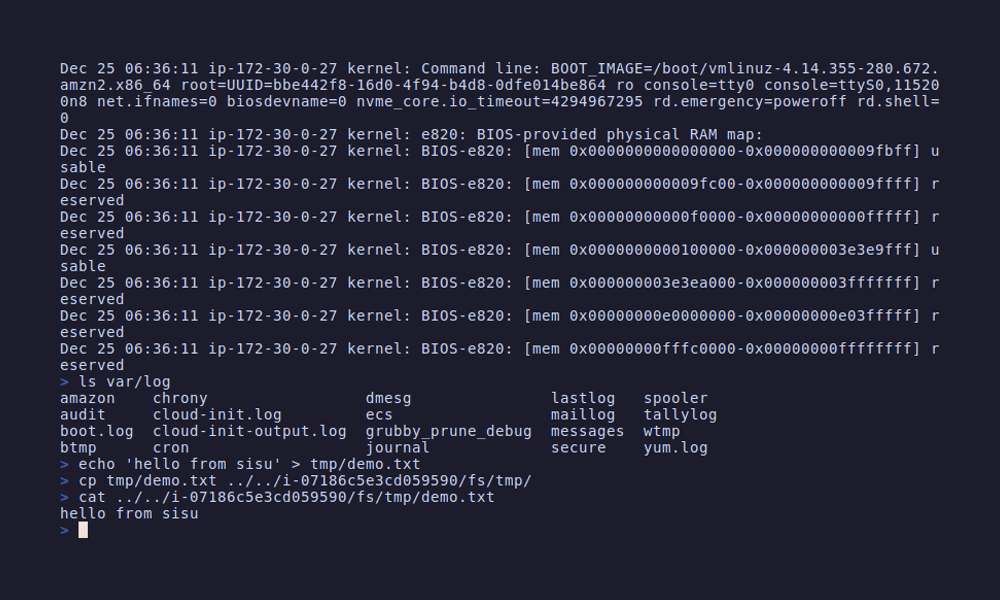 semonte/sisu
AWS 리소스를 로컬 파일시스템으로 마운트하여 grep, diff, cat과 같은 표준 Unix 도구를 사용해 인프라 탐색, 보안 감사, 구성 분석을 수행할 수 있게 해줍니다.
 wantasticapp/wantasticcore
AIO 클라우드 관리 서버
 jdauphant/patch-openssl-cve-2014-0160
ansible로 openssl #heartbleed 패치

 kalilinux/build-scripts/kali-installer
simple-cdd와 debian-cd를 사용하여 공식 Kali Linux 설치 프로그램 ISO 이미지를 빌드하며, 여러 아키텍처, 변형, 미러 및 컨테이너화된 빌드를 지원합니다.
 contrastsecurity/contrast
Java, JavaScript, .NET 애플리케이션 및 AWS Lambda 함수를 스캔하여 코드 취약점과 과도하게 허용된 IAM 정책을 탐지하는 SAST CLI
 aaronfay/cve-2015-0235-test
CVE-2015-0235 취약점 확인용 Ansible 플레이북
 ibondarenko1/azure-sentinel-detection-engineering
라이브 Microsoft Sentinel + Defender XDR 환경(컨트롤 플레인, 엔드포인트, 아이덴티티)에서 MITRE ATT&CK에 매핑된 9개의 KQL 탐지 항목과 PR 게이트 방식의 Detection-as-Code 파이프라인(GitHub Actions,…
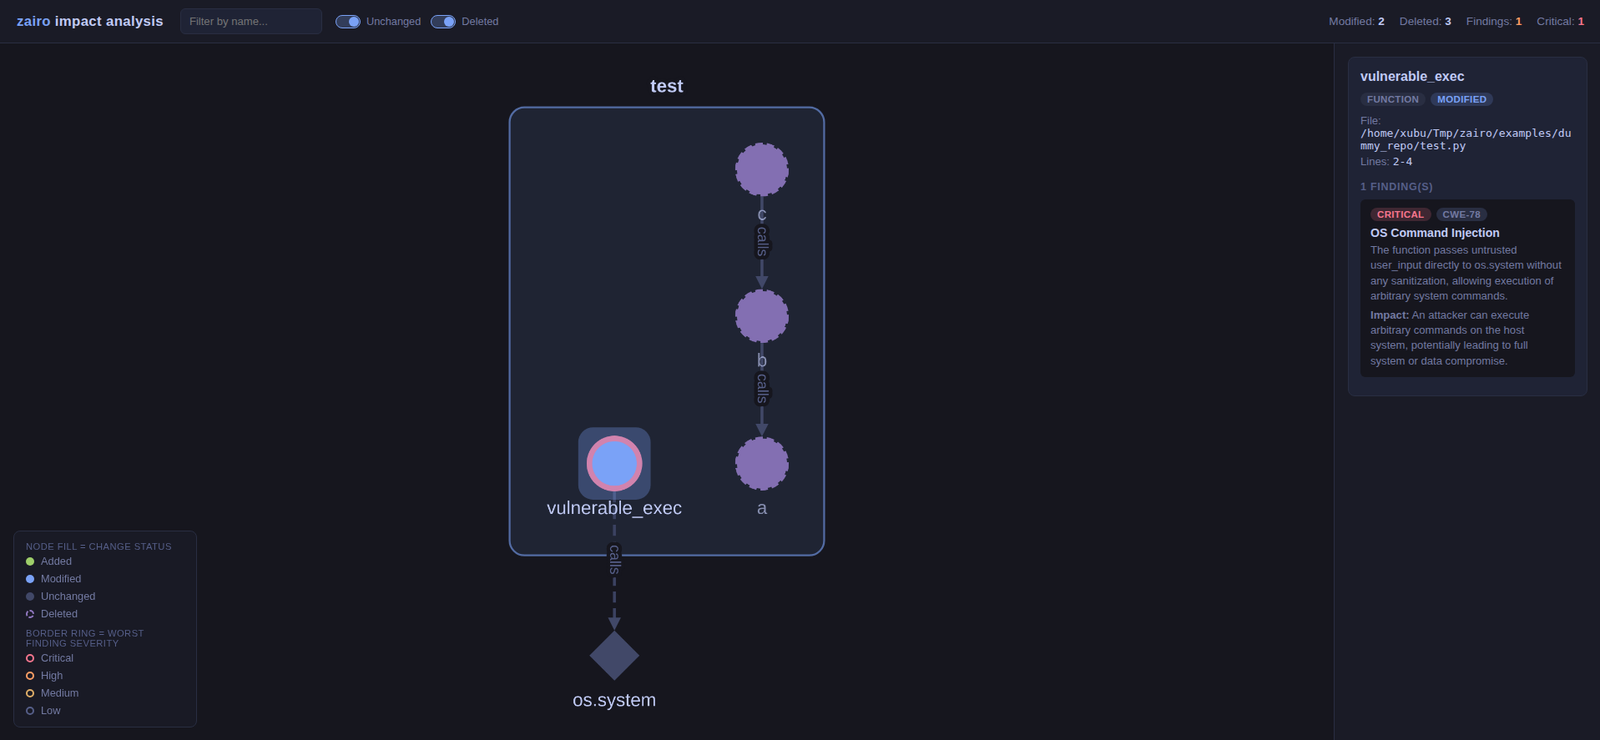 iamavu/zairo
코드 diff를 컨텍스트와 함께 스캔하여 영향 그래프를 구축하고 LLM을 사용해 취약점을 찾아내며, 다중 저장소 스캔과 SARIF 출력을 통한 CI 게이팅을 지원합니다.
 jq6l43d1/proxmox-lxc-docker-fix
CVE-2025-52881 워크어라운드: runc 1.2.7+와의 AppArmor 비호환성으로 인해 Proxmox LXC 컨테이너에서 발생하는 Docker/Podman 오작동을 수정합니다. 자동 AppArmor 구성을 갖춘 community-scripts용 범용 래퍼.
 infobyte/faraday_burp
Faraday에서 협업을 위한 Burp 확장 프로그램
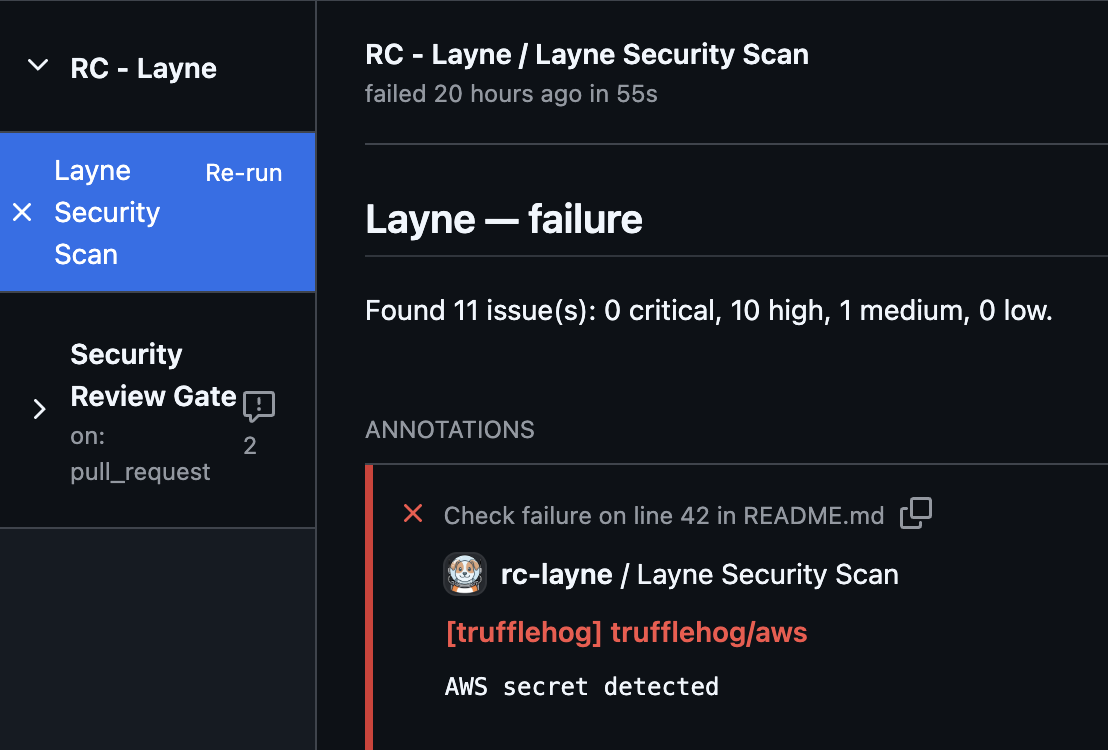 rocketchat/layne
저장소에서 보안 문제를 찾는 데 도움을 주는 doggo입니다.
 aquasecurity/secfixes-tracker
Forked from https://gitlab.alpinelinux.org/kaniini/secfixes-tracker