
 #1
Security integration in CI/CD pipelines, shift-left, and DevOps security automation tools.
Kitploit 추천

 claranet/ansible-role-log4shell
Ansible 역할로, 취약한 JAR/WAR 파일을 찾기 위해 파일시스템과 열린 파일을 스캔하여 Log4Shell(CVE-2021-44228)을 탐지하고, 버전과 JndiLookup 존재 여부를 보고합니다.
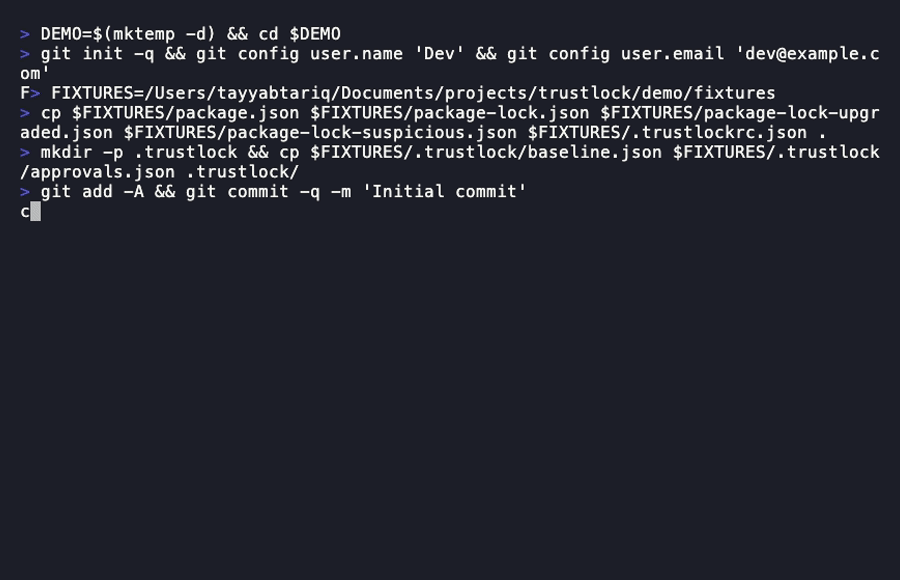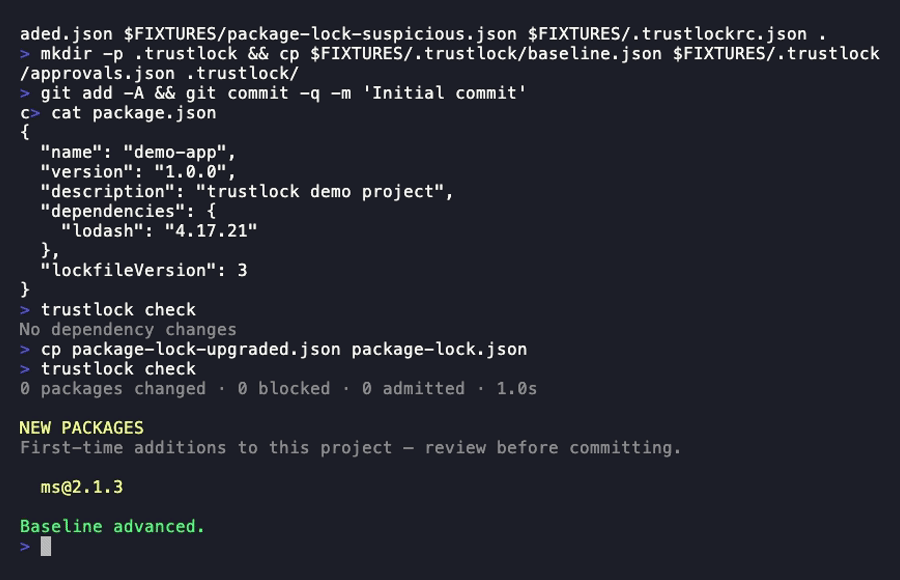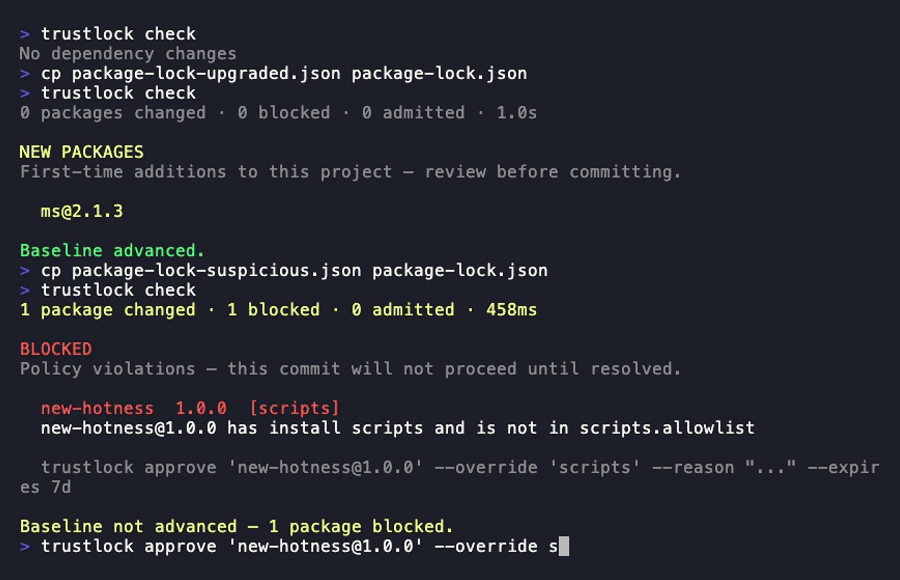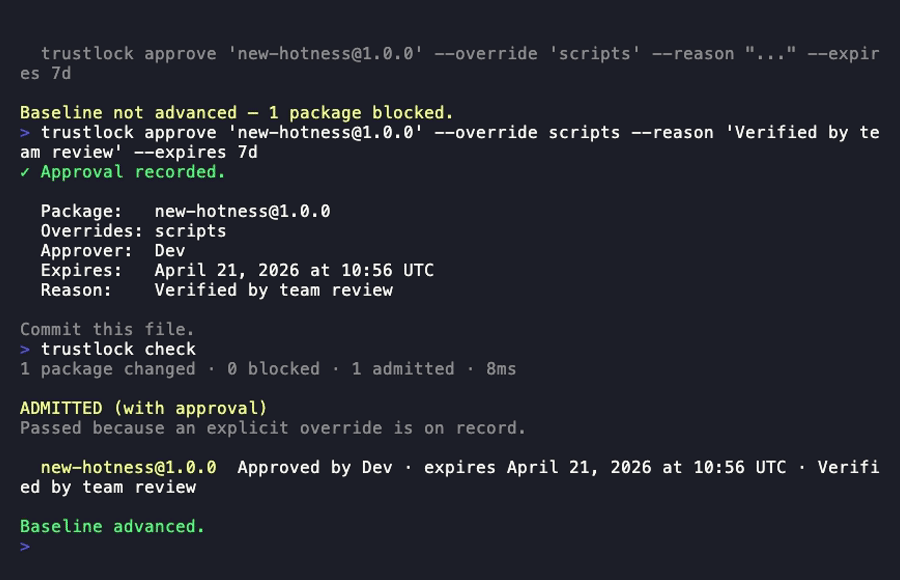 tayyabt/trustlock
Git 네이티브 의존성 승인 컨트롤러입니다. 모든 의존성 변경 시점에 트러스트 신호를 평가하고, 패키지가 팀의 정책을 위반할 경우 커밋 또는 빌드를 차단합니다. 사전 커밋 훅 + 내장 승인 워크플로우가 있는 CI 게이트.
 eduardolat/authkeysync
🔐 원격 URL의 SSH 공개 키를 로컬 authorized_keys 파일로 동기화하도록 설계된 경량 CLI 유틸리티
 owasp-noir/alibi
공격 표면의 뷰를 교차 검증하고 서로를 입증할 수 없는 엔드포인트를 찾아내세요.
 anee769/conduit
온프레미스 AI 코딩 에이전트용 API 게이트웨이로, 엔지니어별 비용 할당, 엄격한 예산, 이그레스 거버넌스(비밀/엔티티 스캐닝), 컨텍스트 회전 관찰 가능성, 감사 준비된 내보내기를 제공합니다. VPC 내에서 실행됩니다.
 tomjwxf/scopeblind-gateway
MCP 서버용 보안 게이트웨이로, 도구별 정책 시행, Ed25519 서명 감사 영수증, 섀도우 모드 로깅을 제공합니다. AI 에이전트 접근 제어를 위해 Cedar, OPA, Cerbos 외부 정책 엔진을 지원합니다.
 ericmtzmtz/pwnproxy
오픈소스 기반의 로컬 우선(local-first) 보안 테스트 플랫폼으로, 침투 테스터, AI 에이전트, CI/CD 파이프라인 및 팀을 위해 설계되었습니다.
 cspf-founder/api-scanner-docker
REST 및 SOAP API를 OpenAPI/Swagger 스펙 및 WSDL 파일을 사용하여 취약점을 스캔하는 자동화된 API 보안 테스트 도구입니다. OWASP ZAP, MariaDB, MongoDB와 함께 전체 스택을 배포합니다.

 components/dependency-scanning
CycloneDX SBOM과 의존성 스캔 보고서를 생성하여 GitLab CI/CD 파이프라인 내에서 프로젝트 의존성, 라이선스 및 취약점을 식별합니다.
 giovannigatti/cve-bench
AI 에이전트가 실제 보안 취약점을 수정하는 성능을 평가하기 위한 벤치마크입니다.
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles는 다양한 Corelight, Suricata 및 Zeek 솔루션을 설치, 구성, 실행 및 관리하는 Ansible Roles 및 playbooks 모음입니다.
 taptap/cve-2025-59489
Unity 런타임 주입 취약점 CVE-2025-59489를 탐지하는 자동화 스캐너로, Android APK에서 Unity 버전을 추출하여 패치된 버전과 대조하며, 배치 처리 및 CI/CD 통합을 지원합니다.
 openbreach/canop
AI가 생성한 코드에서 SQL 인젝션, 안전하지 않은 리플렉션, 하드코딩된 시크릿과 같은 취약점을 스캔하는 정적 분석 CLI로, SARIF 내보내기와 CI/CD 게이팅을 지원합니다.
 projectdiscovery/httpx-action
HTTP 웹 서버 프로빙
 rgielen/struts1filter
Alvaro Munoz와 HP Fortify 팀의 작업을 기반으로 한 Struts 1 CVE-2014-0114를 위한 요청 파라미터 필터 솔루션
 elevenpaths/atomshields
리포지토리 및 소스 코드용 보안 테스트 프레임워크
 ochebotar/copy-fail-cve-2026-31431-detection-probe
CVE-2026-31431 "Copy Fail" 및 CVE-2026-43284 "Dirty Frag"에 대한 안전한 탐지 도구입니다. 2017년 이후 모든 주요 배포판에 영향을 미치는 리눅스 커널의 algif_aead 모듈에서의 로컬 권한 상승 취약점입니다.
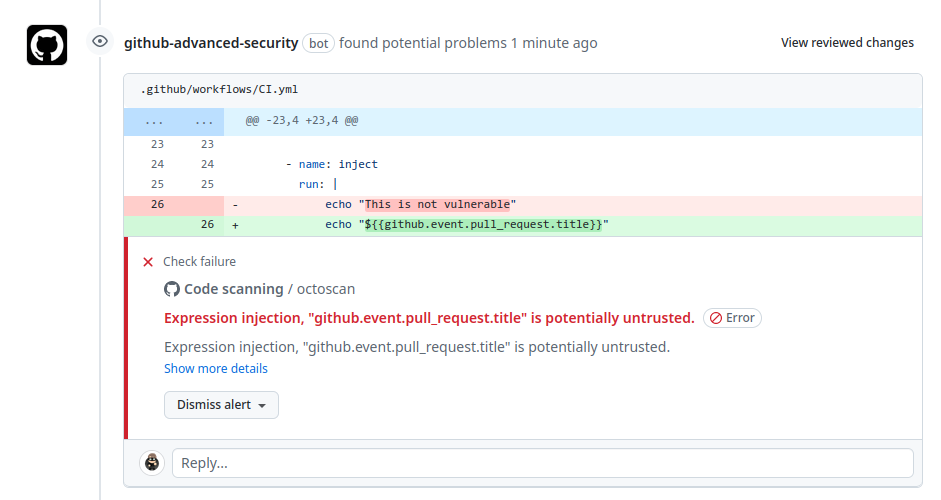 synacktiv/action-octoscan
📦 :octocat: GitHub Actions에 대한 보안 검사를 수행하는 GitHub Action입니다.








