#1
 teycir/apihunter
Rust로 작성된 비동기 API 보안 스캐너로, CORS, CSP, GraphQL, JWT, OpenAPI 및 능동적 API 자세 점검을 수행합니다.
 otsmane-ahmed/ci-supplychain-guard
CI/CD 파이프라인에서 패턴 매칭과 AST 분석을 사용하여 악성 종속성을 탐지하는 정적 분석 도구로, 신호등 방식의 위험 점수 시스템과 선택적 Docker 샌드박스 검증을 제공합니다.
 fran314/secrets-manager-rs
비밀을 안전하게 백업, 복원 및 검증하기 위한 명령줄 도구입니다. age 암호화 및 coreutils와 같은 상호 운용 가능한 표준을 사용하여 장기적인 접근성을 보장하고 벤더 종속을 피합니다.
 coinbase/salus
모든 기여자분들께서는 9월 21일 유지보수 이후로 이 저장소의 *새로운 복사본*을 클론해 주시기를 부탁드립니다.
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail) 탐지 스크립트로, Linux 시스템에서 커널 버전, 패치 존재 여부, 커널 구성, AF_ALG 소켓 사용 가능 여부, setuid 바이너리 및 완화 조치를 확인하여 취약점 상태를 판단합니다.
 nightwatchcybersecurity/airflowscan
Apache Airflow 보안 강화를 위한 체크리스트 및 도구
 nationwide-group-oss/cryptoptic
CodeQL 기반 스캐너로, 리포지토리와 GitHub 조직 전반의 암호화 함수 호출을 목록화하여 SARIF 형식의 암호화 자재 명세서(CBOM)를 생성합니다.
 owasp/appsec-agent
최첨단 모델을 기반으로 구축된, 애플리케이션 보안(AppSec) 작업을 위한 AI 기반 에이전트를 제공하는 TypeScript 패키지입니다.
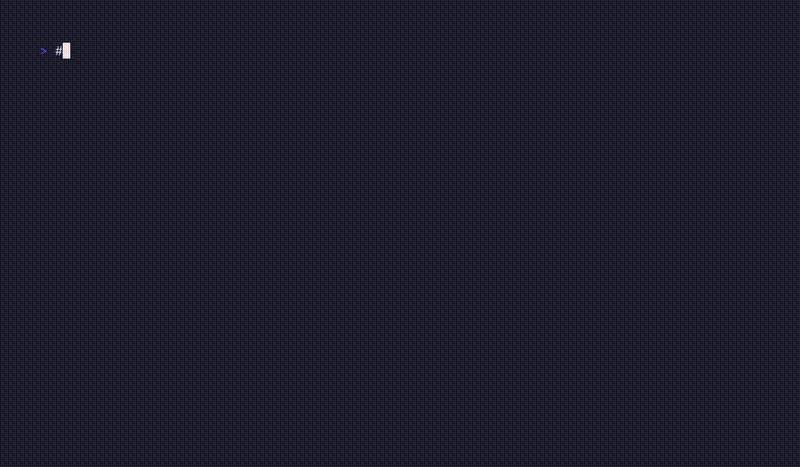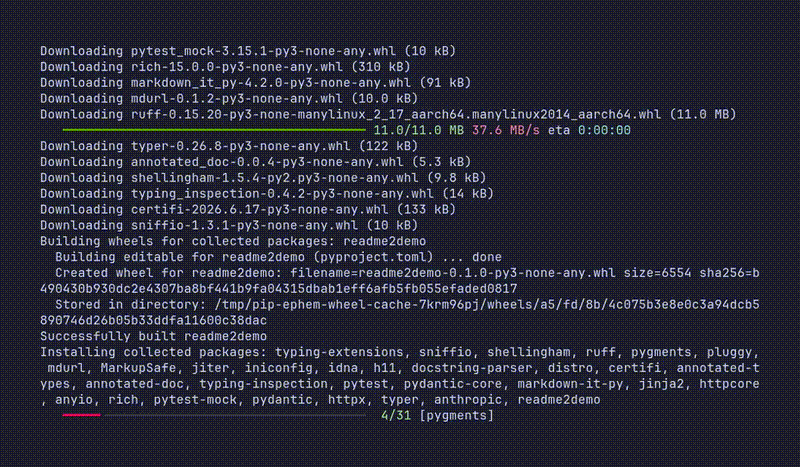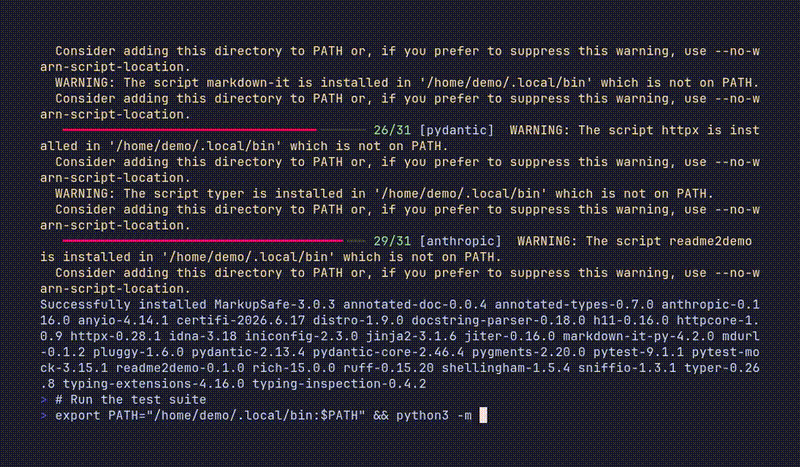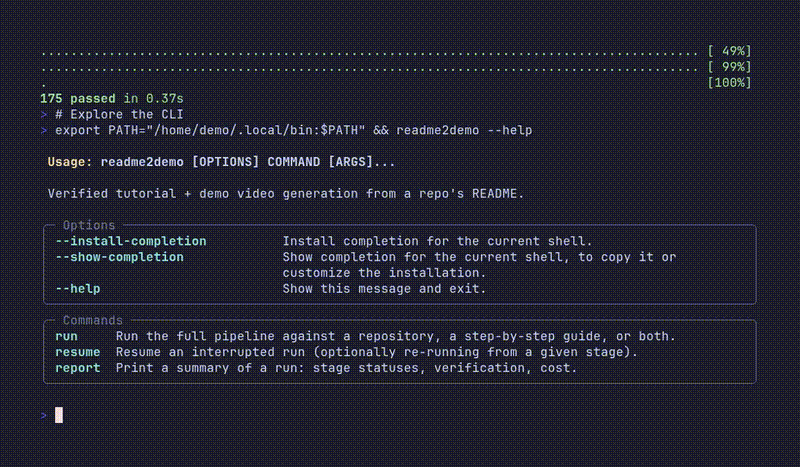 alphacrack/readme2demo
README에서 검증된 튜토리얼 및 데모 비디오입니다. AI 에이전트가 강화된 Docker 샌드박스에서 이를 실행하고, 게시되기 전에 새로운 컨테이너에서 다시 실행합니다.
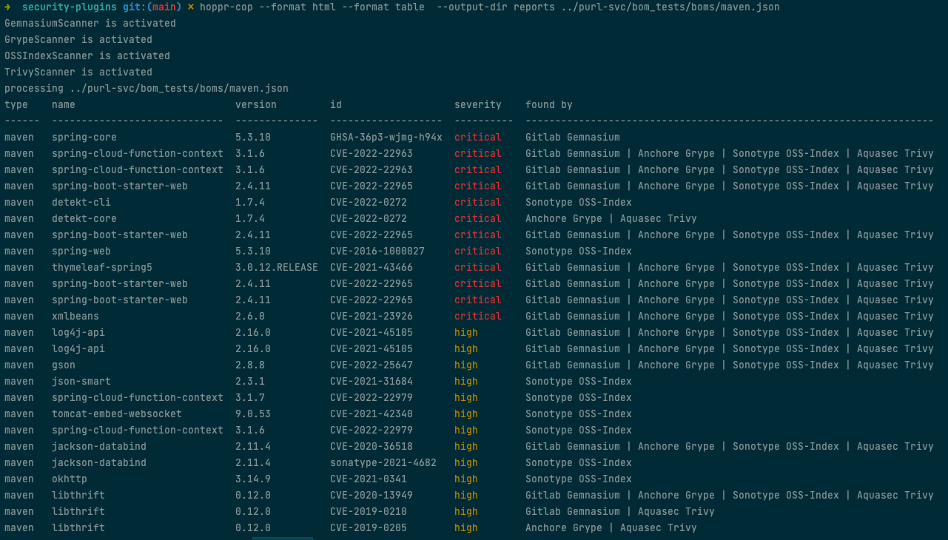
 hoppr/hoppr-cop
여러 데이터베이스의 취약점 데이터를 CycloneDX SBOM으로 집계하여, 중복이 제거된 VEX, HTML 및 GitLab 호환 보고서를 생성하여 지속적인 공급망 보안 모니터링을 제공합니다.
 aquasecurity/trivy-plugin-kubectl
kubernetes 리소스의 이미지를 스캔하는 Trivy 플러그인
 noah4ever/sshconfig-lint
OpenSSH 클라이언트 구성 파일을 위한 규칙 기반 린터로, 중복 호스트, 누락된 ID 파일, 취약한 알고리즘, 와일드카드 정렬 문제, 위험한 설정을 감지하며 JSON 출력 및 CI 친화적인 종료 코드를 제공합니다.
 ustayready/outpost
AWS 테스팅 및 리포팅 관리 도구
 zappaboy/vuln-scanner
보고서 생성 기능을 갖춘 취약점 평가 스캐너
 helixar-ai/mcp-security-checklist
MCP는 빠르게 채택되고 있습니다. 보안 지침은 뒤처져 있습니다. 이 체크리스트는 보안 엔지니어, 플랫폼 팀, 기술 리더에게 내부 도구든 고객 대상 AI 에이전트든 MCP 배포를 보호하기 위한 명확하고 실행 가능한 기준선을 제공합니다.
 rapticore/orenpmguard
Shai-Hulud 공급망 공격에 대한 방어
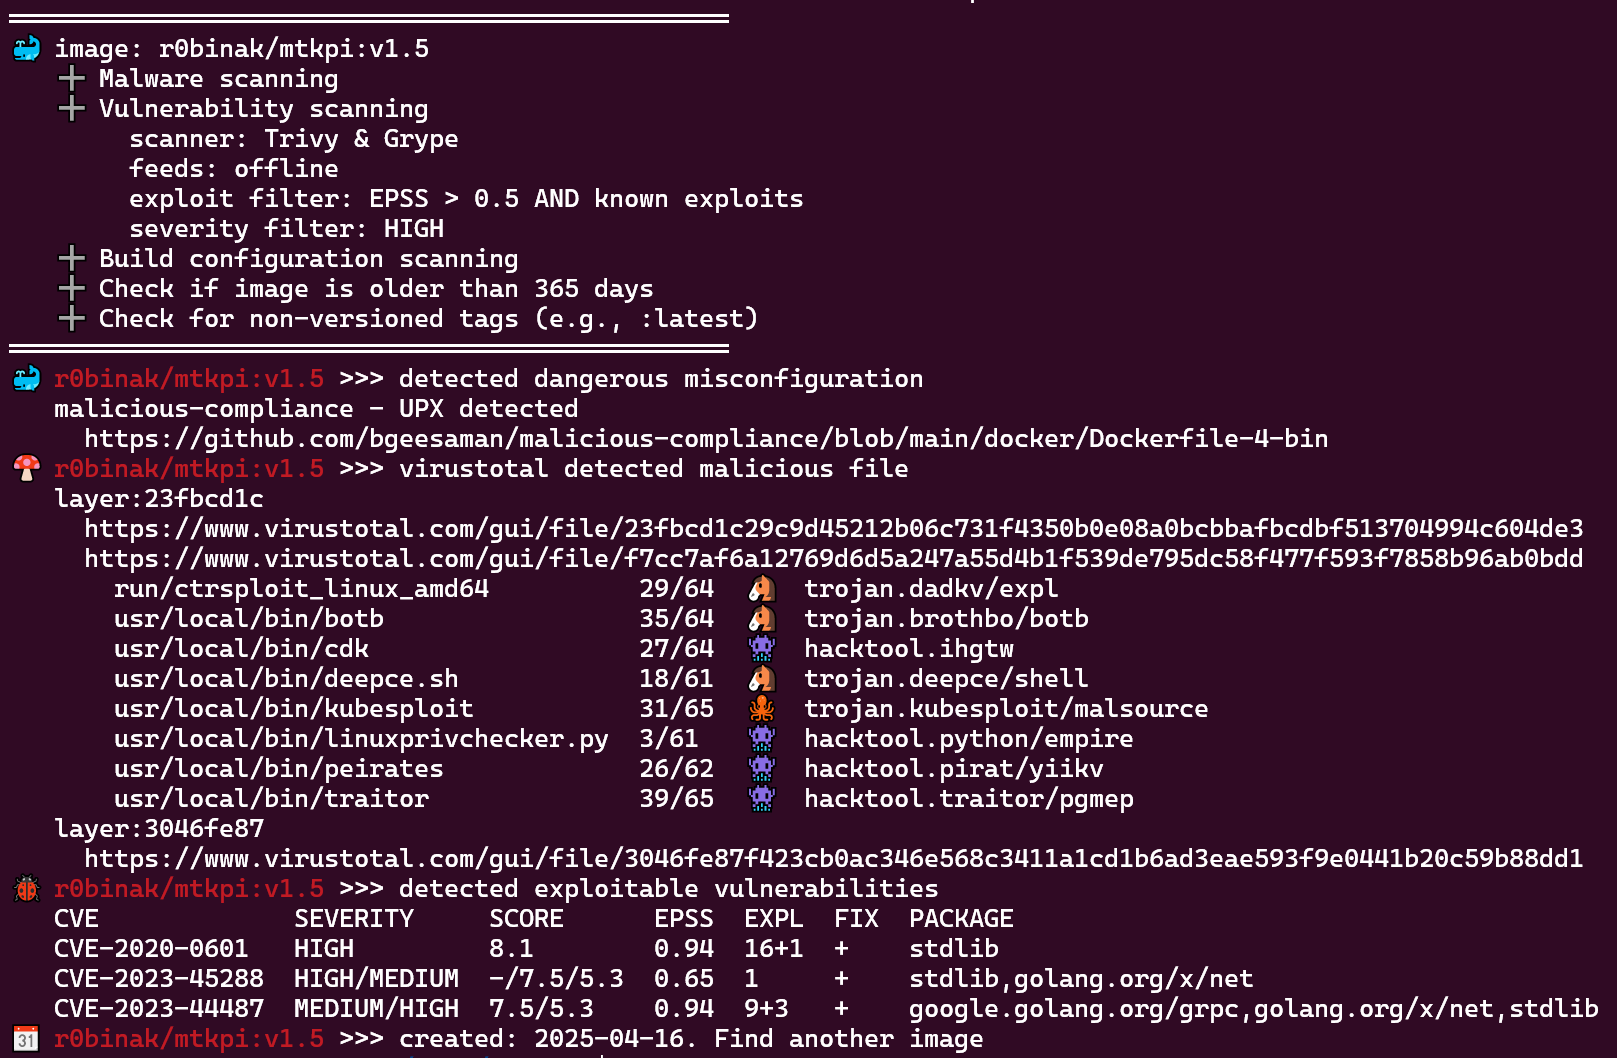 ecomtech-oss/pisc
공개 OCI-Image (도커 이미지) 보안 점검 도구