
 #1
Security integration in CI/CD pipelines, shift-left, and DevOps security automation tools.
Kitploit 추천
 sqlsure/sqlsure
SQL을 위한 의미 검사기 — 쿼리 실행 전에 팬아웃 이중 계산, 가산성 위반, 잘못된 조인 키, 정책 위반을 잡아냅니다. BIRD/Spider text-to-SQL 벤치마크에서 실제 버그를 발견했습니다.
 owasp/apicheck
모듈형 DevSecOps 도구 모음으로, REST API 보안 테스트를 위해 설계되었으며 개발자, 시스템 관리자, 침투 테스터가 개발 수명 주기 전반에 걸쳐 보안 검사를 자동화할 수 있도록 지원합니다.
 trailofbits/slither-mcp
Solidity 스마트 계약의 Slither 정적 분석을 위한 MCP 서버
 bogdanticu88/threatmap
IaC 위협 모델러, STRIDE, MITRE ATT&CK 및 PASTA 프레임워크 사용. Terraform, CloudFormation 및 Kubernetes를 위한 REST API, GraphQL 및 Docker 지원.
 chen-keinan/kube-beacon
k8s 클러스터를 위한 오픈소스 런타임 스캐너로, CIS Kubernetes Benchmark 사양에 따라 보안 감사 점검을 수행합니다.
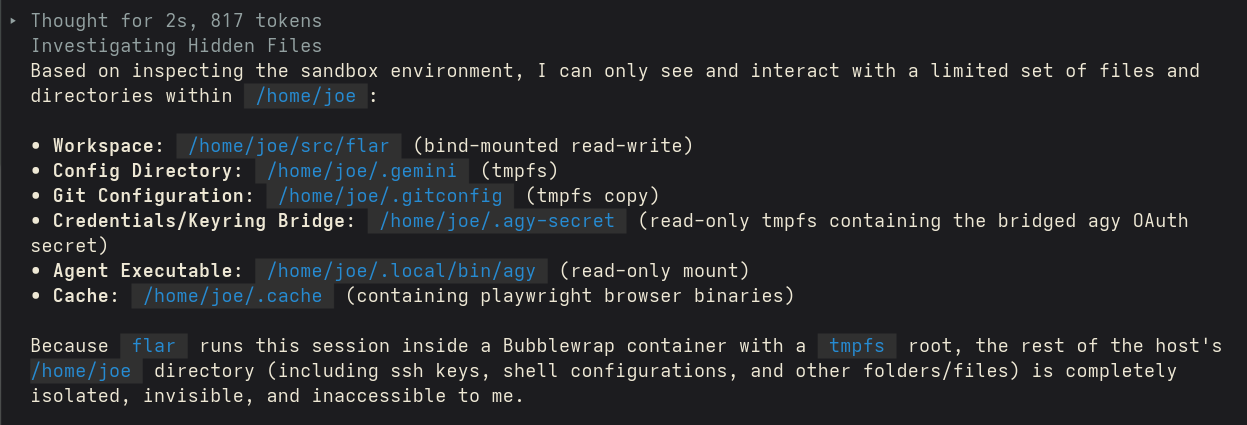 swelljoe/flar
가벼운 CLI 도구로, AI 코딩 에이전트를 격리된 Bubblewrap 샌드박스 내에서 실행하며, 프롬프트 인젝션 및 공급망 공격으로부터 보호하기 위해 엄격한 파일시스템, 네트워크, 자격 증명 격리를 제공합니다.
 dev-sec/chef-mysql-hardening
This chef cookbook는 mysql에 대한 보안 구성을 제공합니다.
 xenoncyber/envy
비밀 정보를 관리하기 위한 터미널 기반 도구로, tui와 cli를 모두 지원합니다.
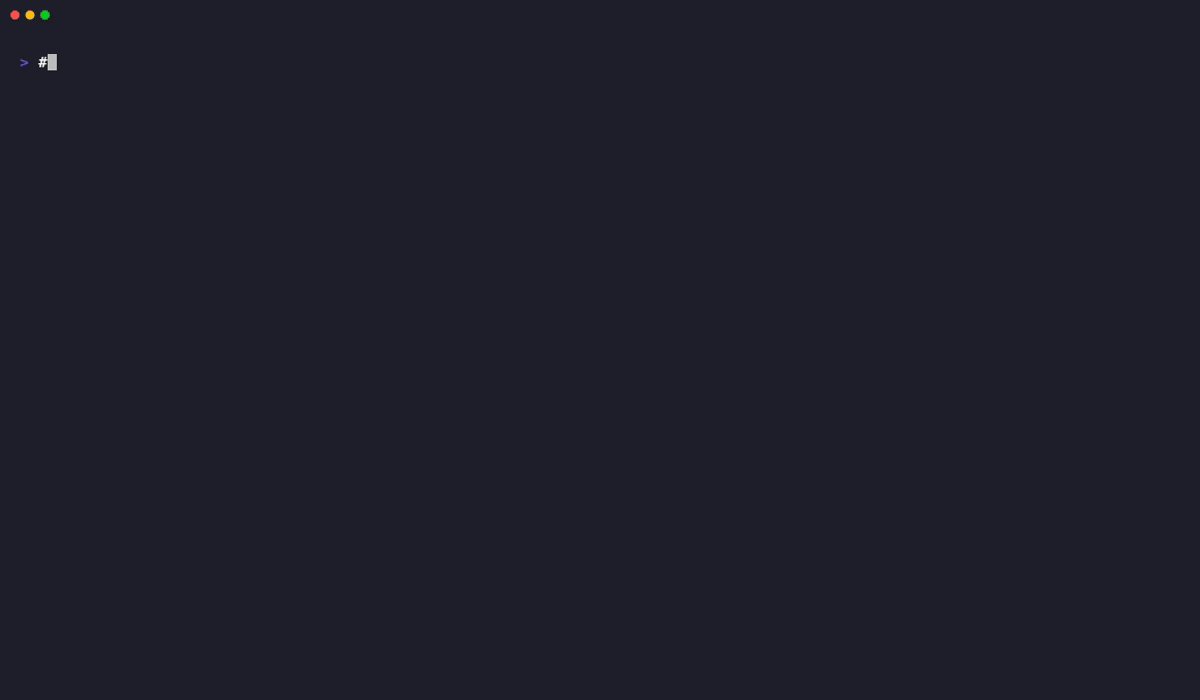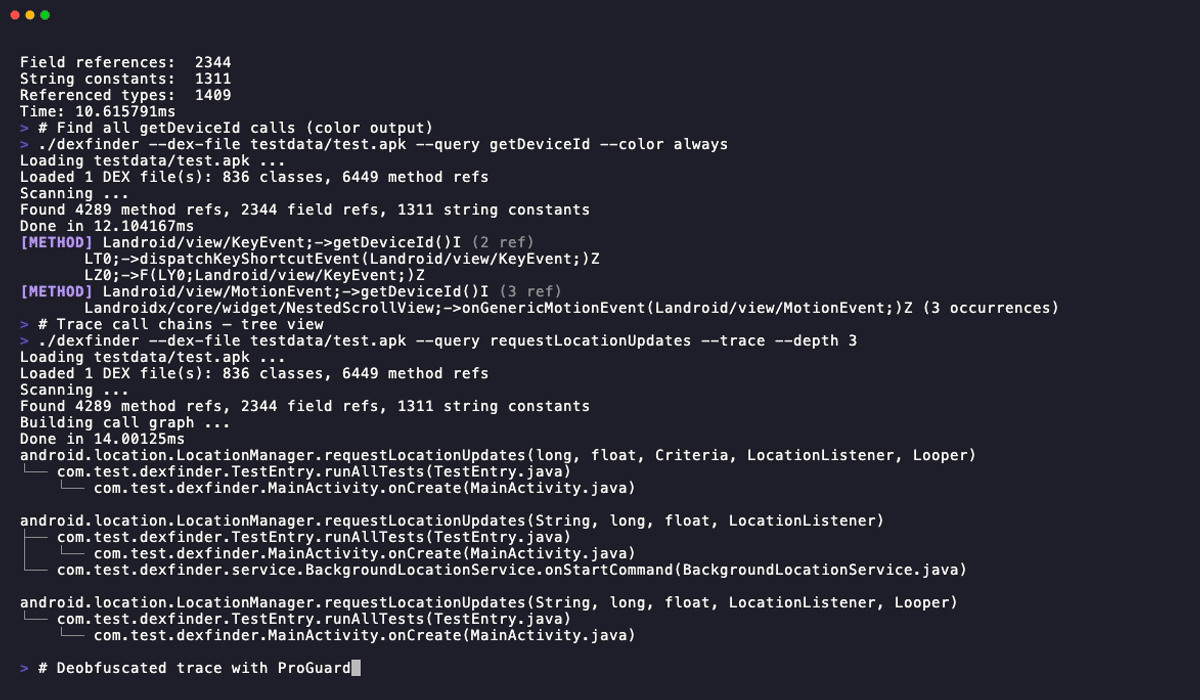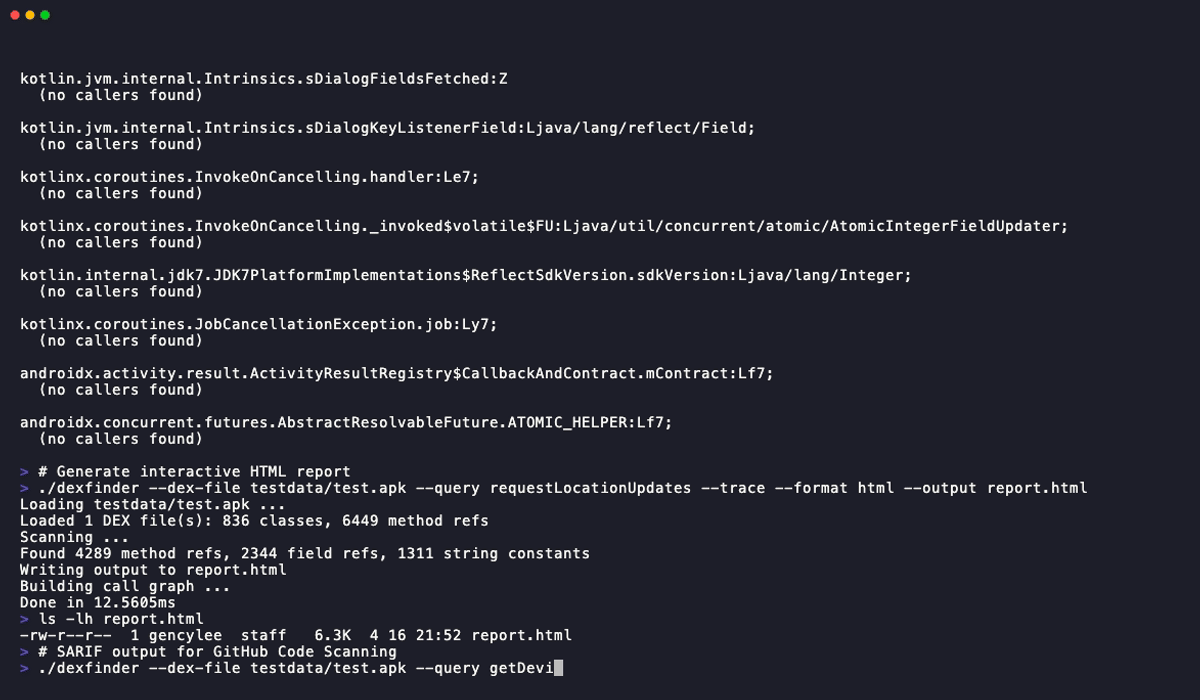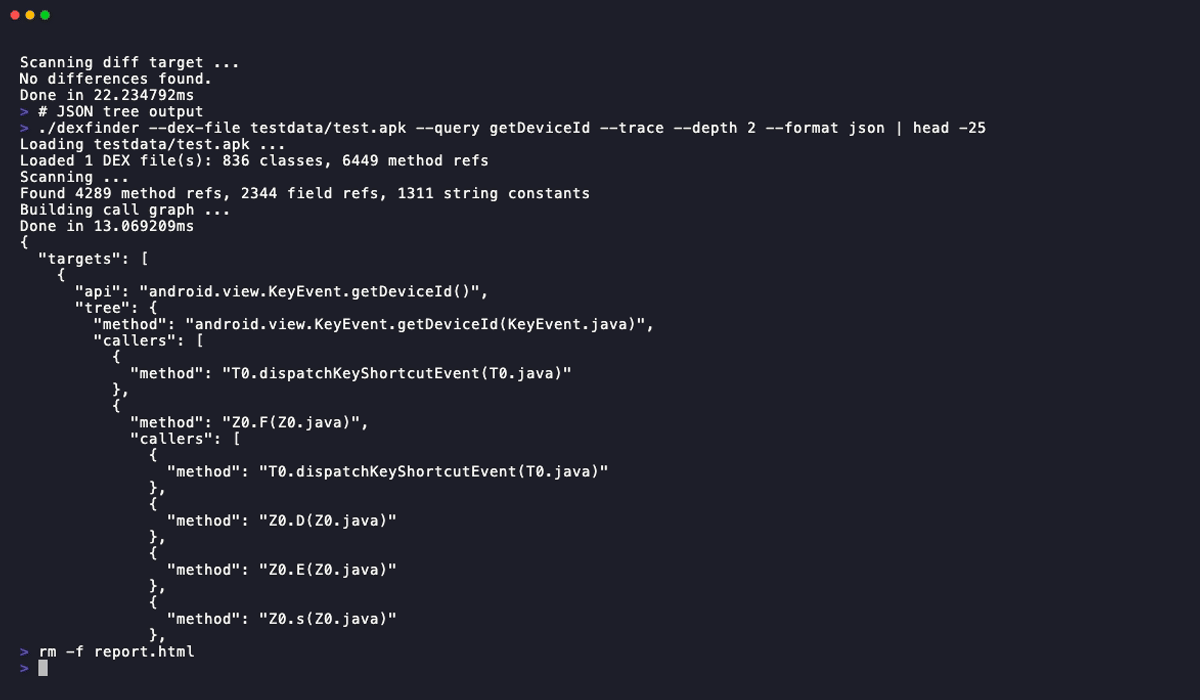 junelegency/dexfinder
크로스 플랫폼 APK/DEX 메서드 파인더: 호출 체인 추적, ProGuard 난독 해제 및 숨겨진 API 탐지 기능
 purs3lab/argus
GitHub Actions 워크플로우를 위한 단계적 정적 오염 분석 프레임워크입니다. 오염 추적 및 영향 분류기를 사용하여 코드 인젝션 취약점을 탐지하고, CI/CD 보안을 위해 SARIF 보고서를 출력합니다.
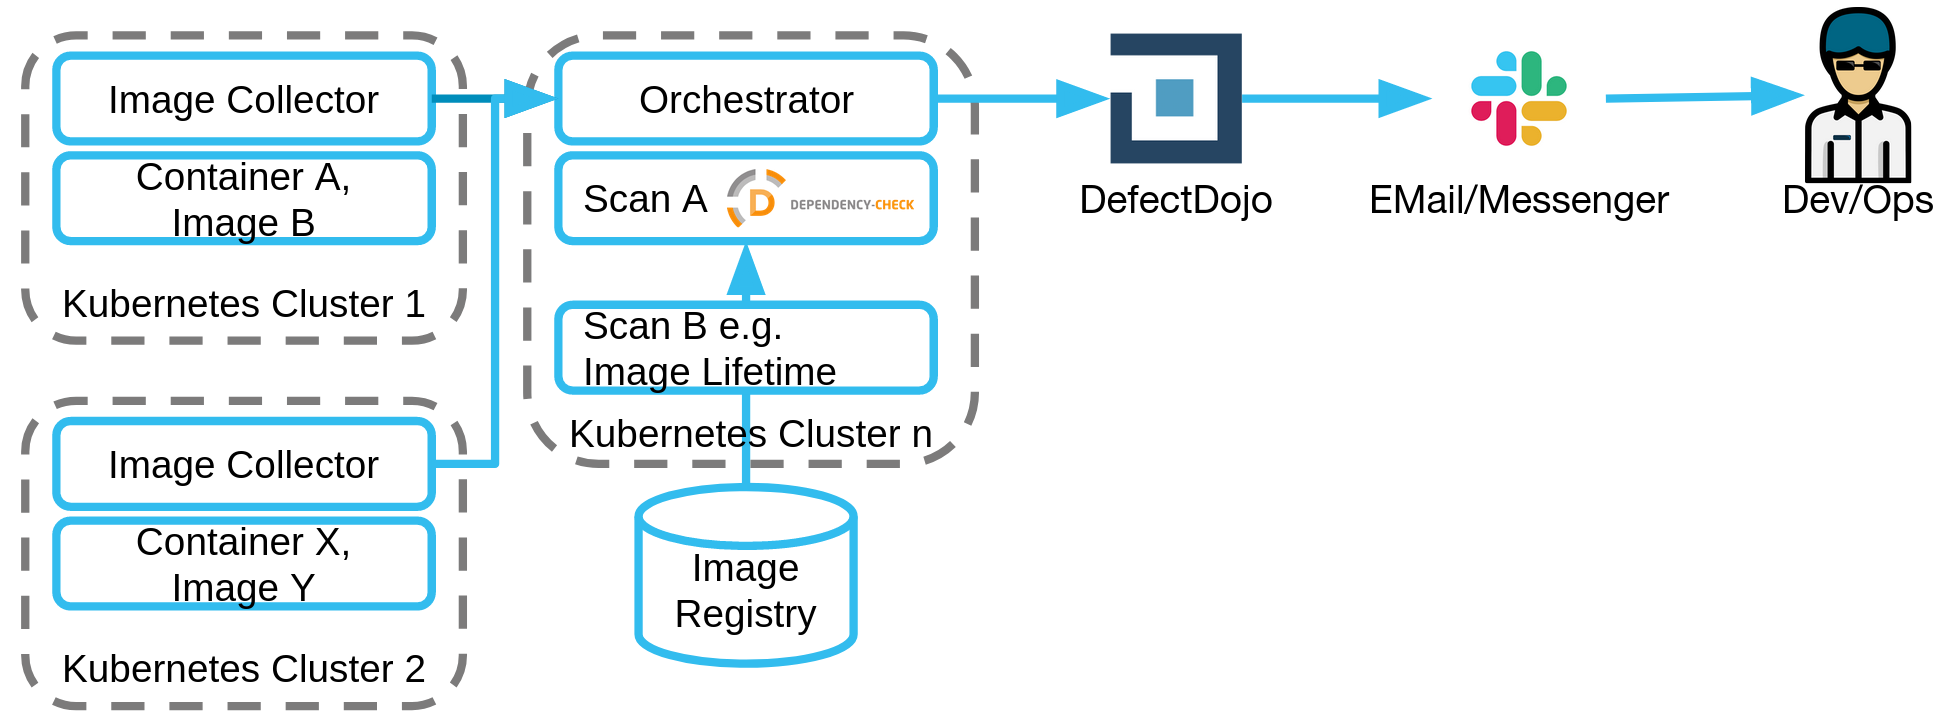 sda-se/cluster-image-scanner
프로덕션 환경에서 취약점 및 컨테이너 이미지 잘못된 구성을 발견합니다.
 apiiro/combobulator
여러 소스와 패키지 관리 체계 전반의 패키지 매니페스트를 분석하여 종속성 혼동 공격을 탐지하고 방지하는 모듈식 프레임워크로, SDLC 통합을 위한 플러그형 휴리스틱 엔진을 갖추고 있습니다.
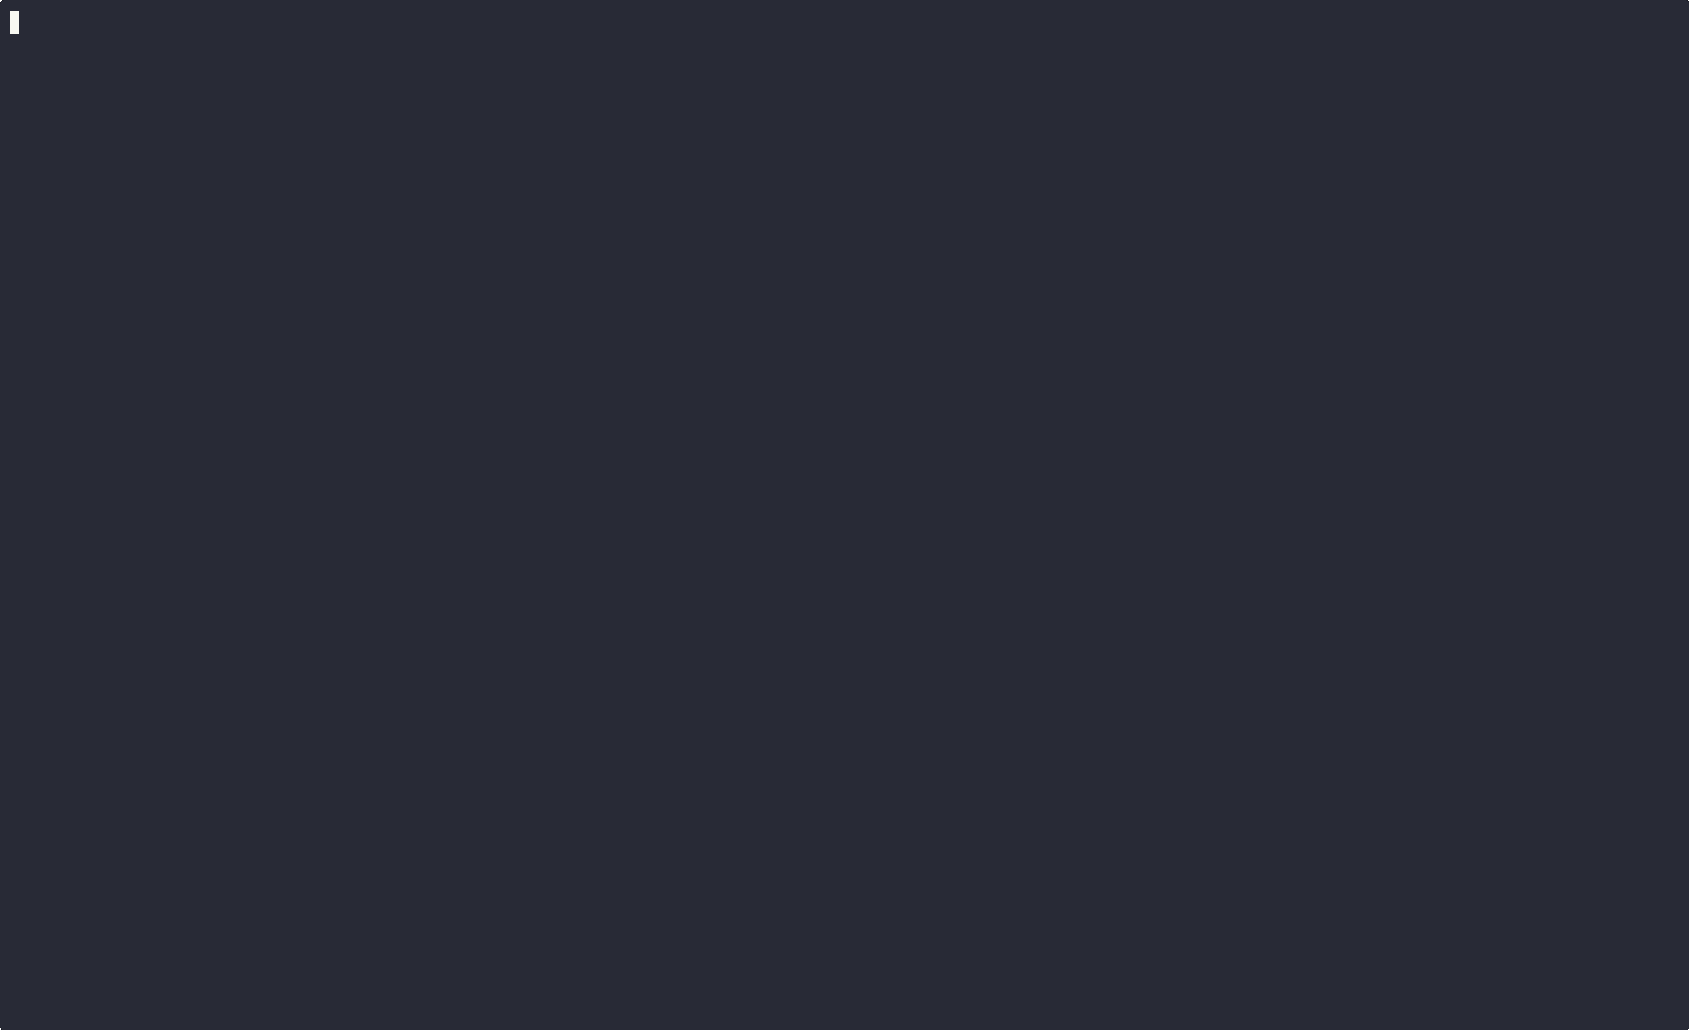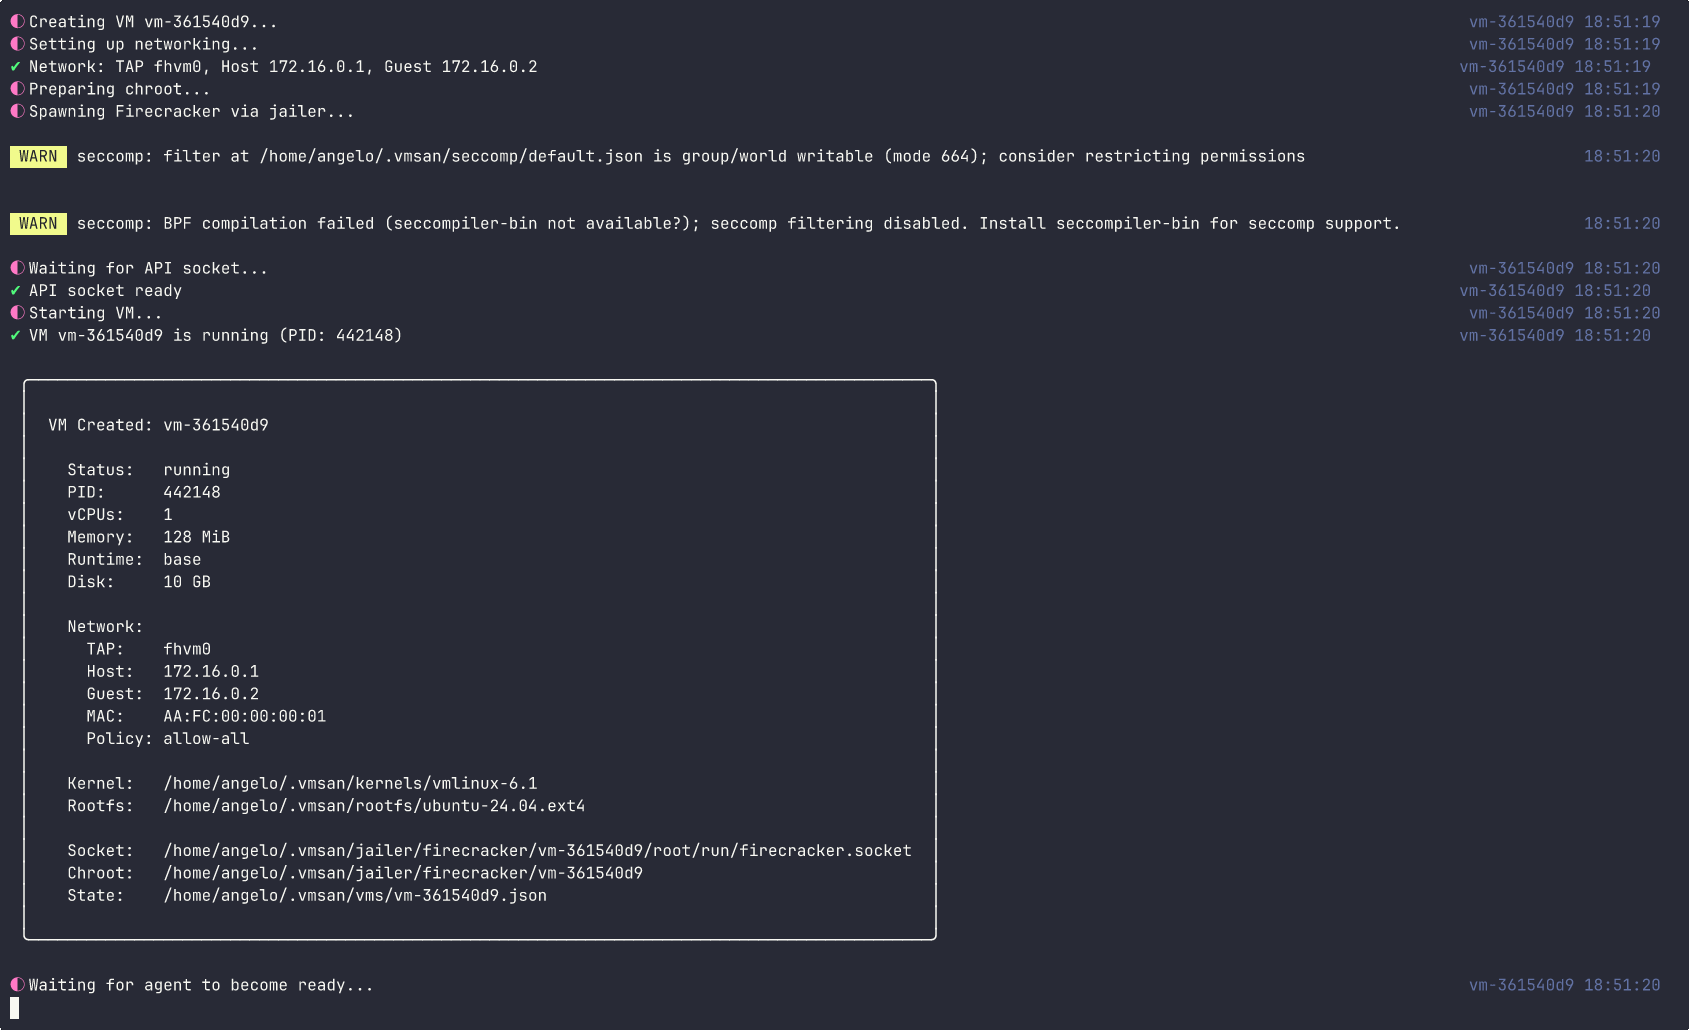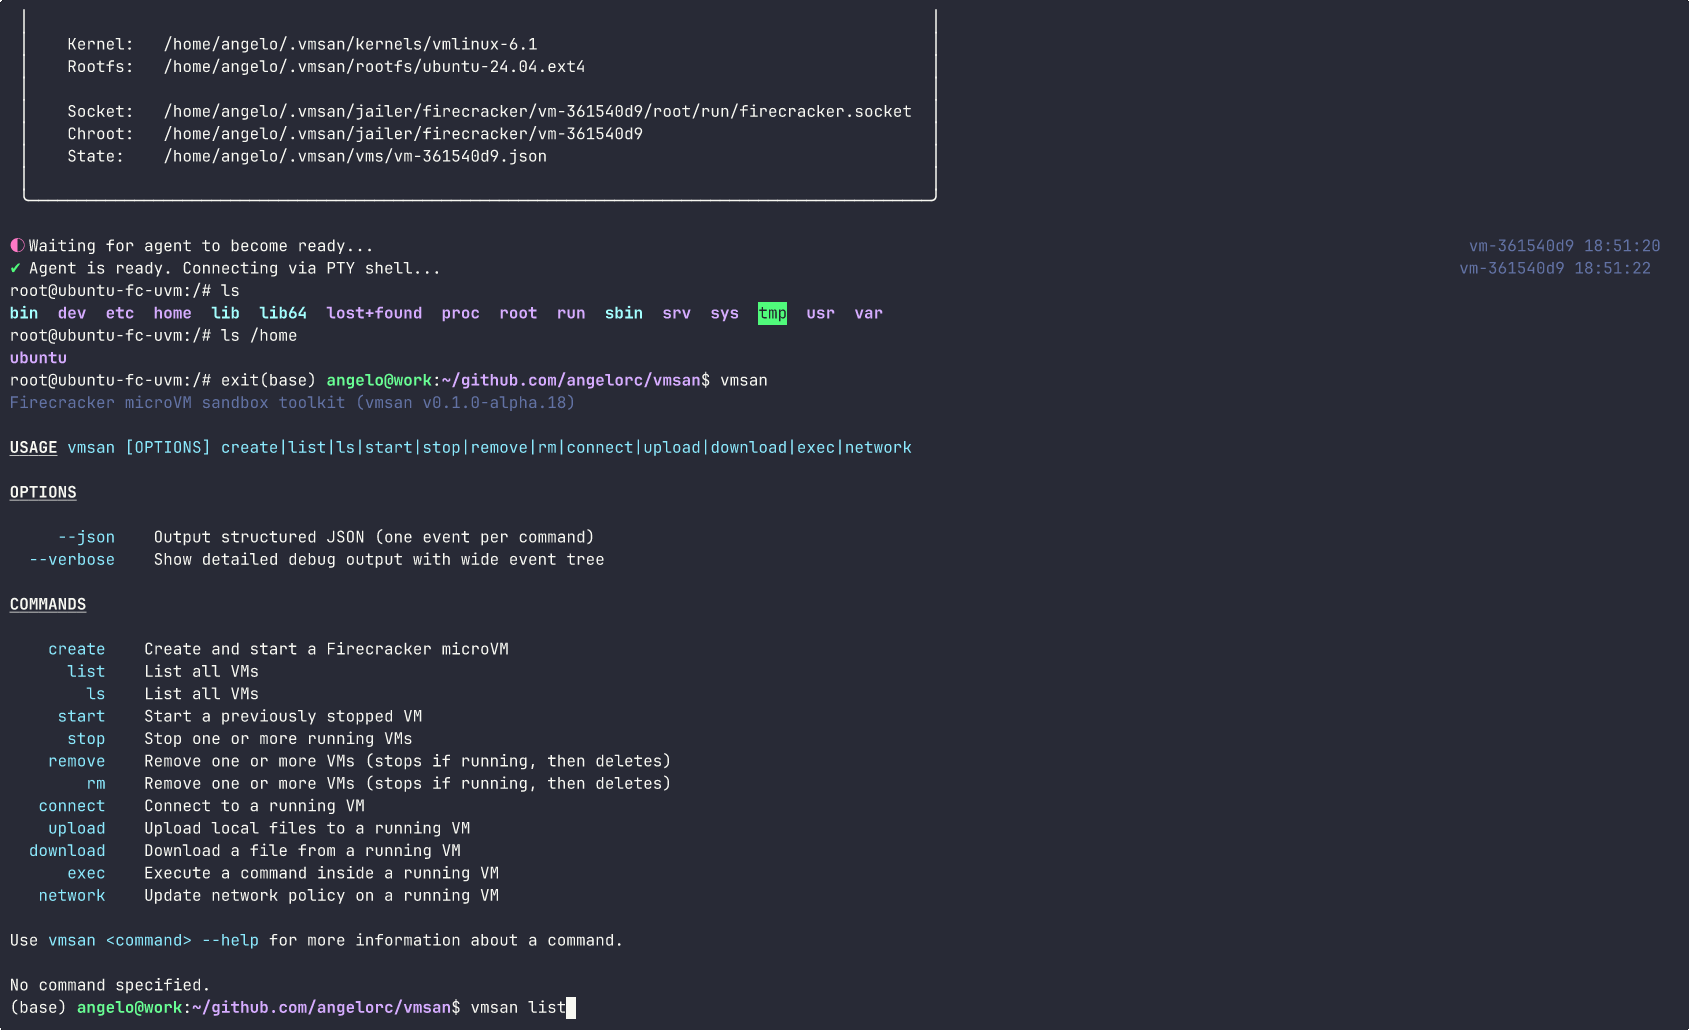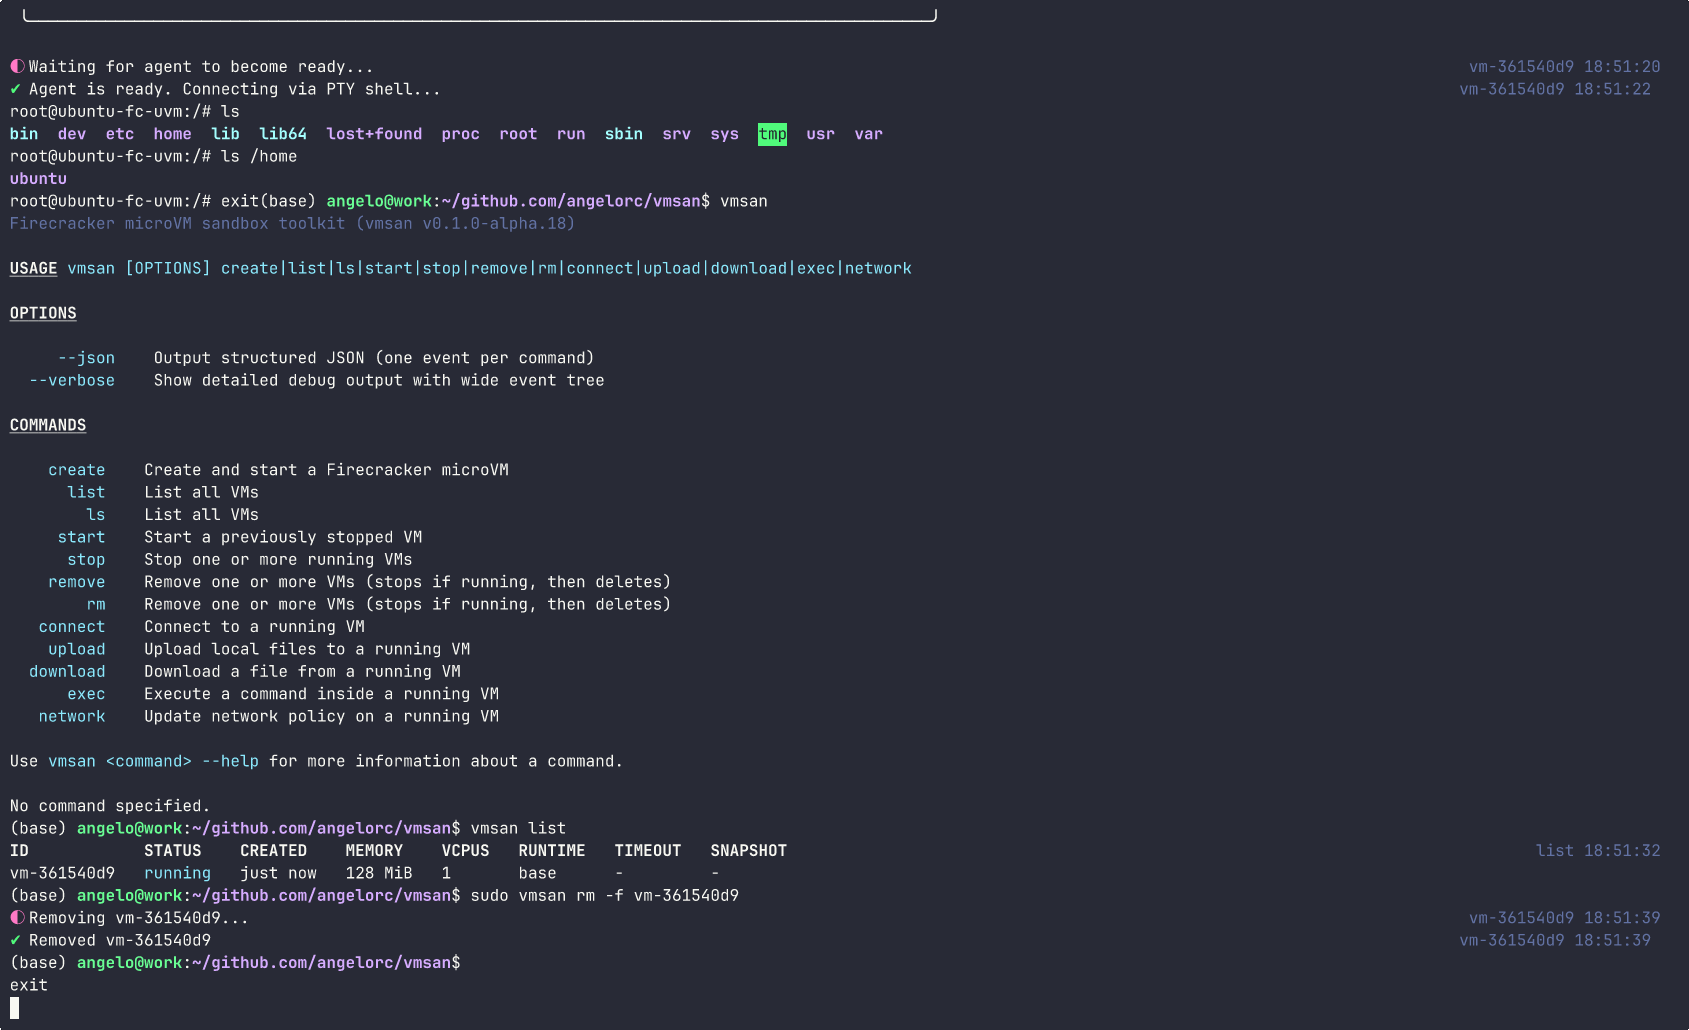 angelorc/vmsan
Firecracker를 간단하게 만듭니다. 설치부터 대화형 셸까지 한 명령어로 수 밀리초 안에 안전한 마이크로VM을 실행하세요.
 gensecaihq/react2shell-scanner
Detects CVE-2025-55182 RCE in React Server Components by scanning npm/pnpm/yarn lockfiles, Docker images, SBOMs, and live URLs. Includes auto-fix,…
 mathaix/openclawmachines
팀(Enterprise)에서 OpenClaw를 관리하여 컴퓨팅 인프라, 도구 통합, 인증 및 보안 기본 요소를 제공하세요.
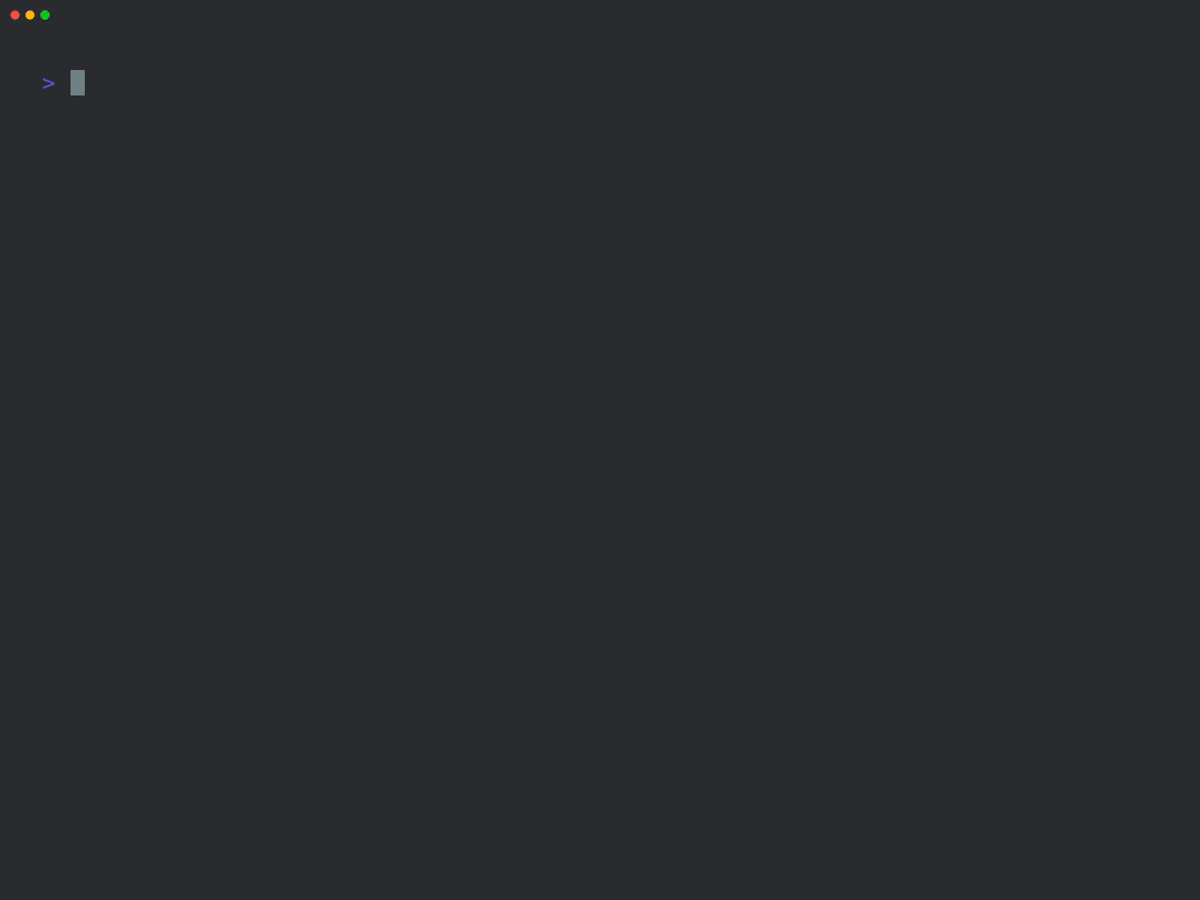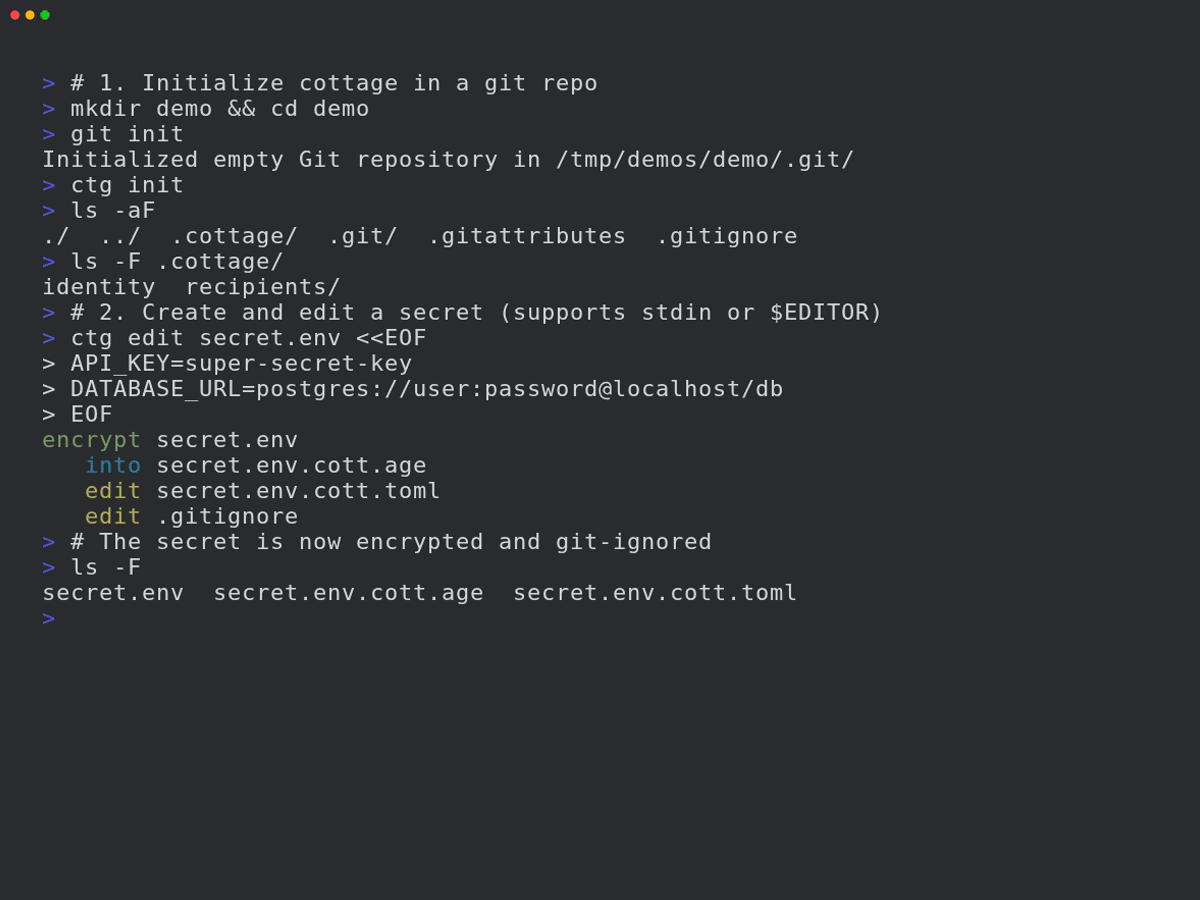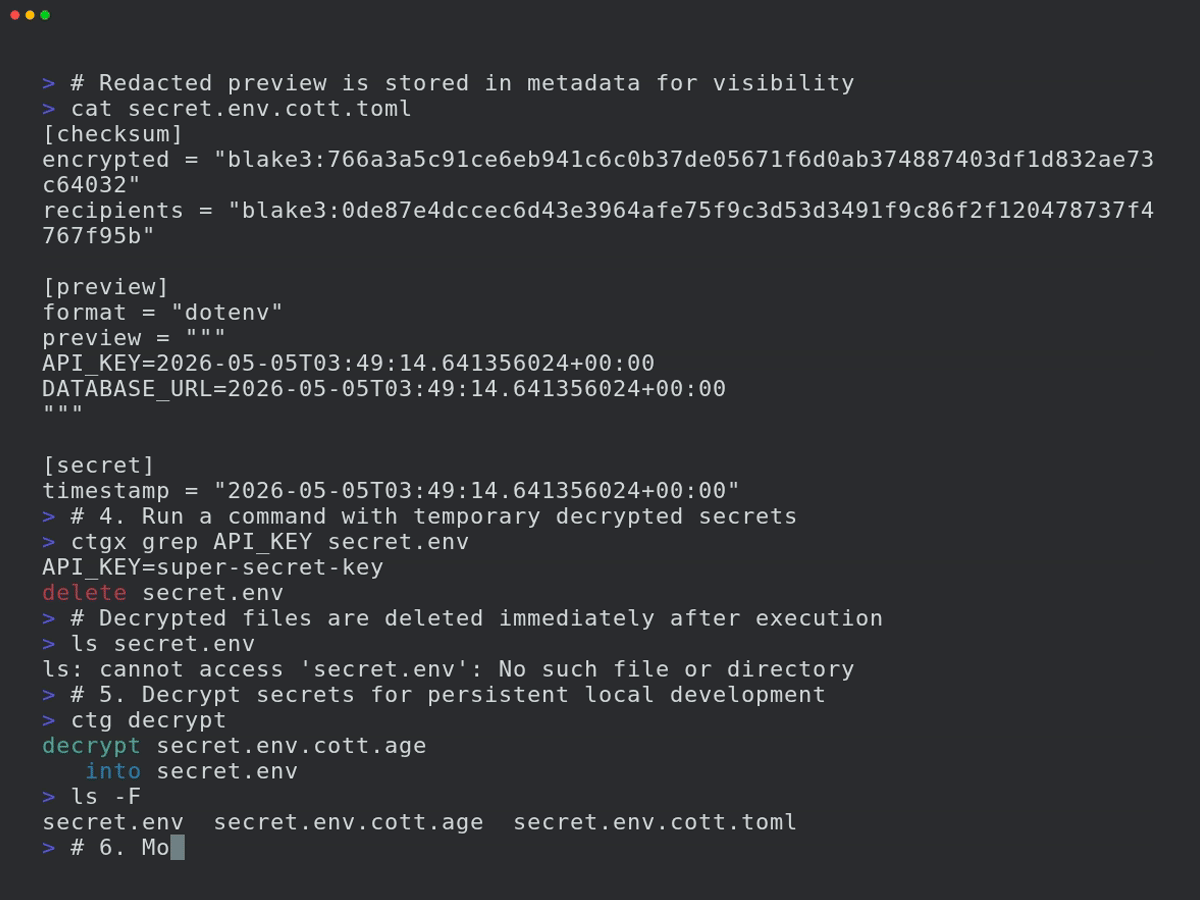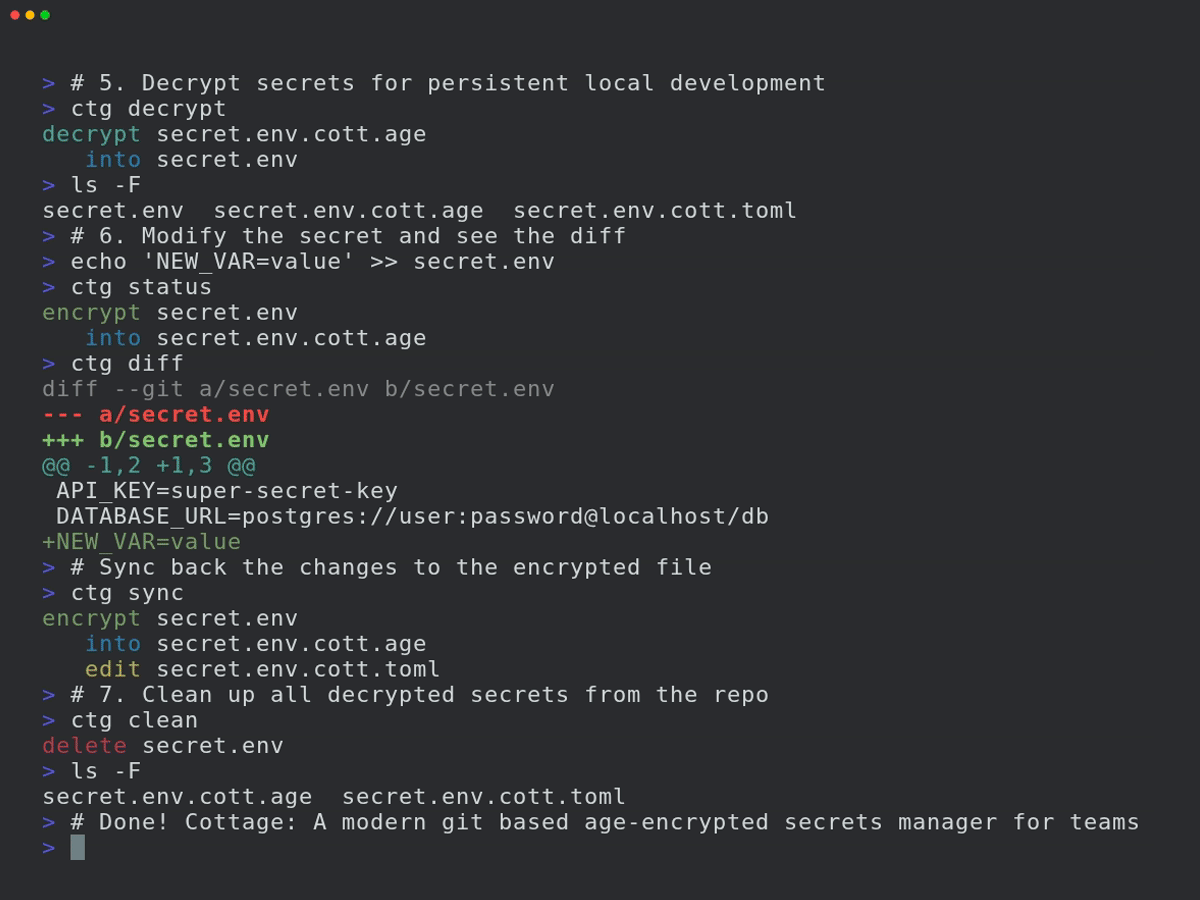 sayanarijit/cottage
팀을 위한 현대적인 git 기반 age 암호화 비밀 관리자입니다.
 sshwarts/skillscript
Skillscript — 에이전트 워크플로우를 작성하기 위한 작은 선언형 언어입니다. 런타임, 컴파일러 및 CLI.








