
 #1
Security integration in CI/CD pipelines, shift-left, and DevOps security automation tools.
Kitploit 추천

 nvidia/nemoclaw
Hermes, LangChain Deep Agents, OpenClaw와 같은 에이전트를 NVIDIA OpenShell 내에서 관리형 추론으로 더 안전하게 실행하세요.
 zaproxy/zaproxy
자동 취약점 탐지, 수동 침투 테스트, 그리고 프록시 기반 가로채기 엔진을 이용한 API 보안 테스트를 위한 오픈소스 웹 애플리케이션 보안 스캐너입니다.
 digitalocean/nginxconfig.io
⚙️ NGINX 설정 생성기의 강화판 💉
 nvidia/openshell
자율 AI 에이전트를 위한 샌드박스 런타임으로, 파일시스템, 네트워크, 프로세스 제약을 강제하는 선언적 YAML 정책과 엔드포인트에 바인딩된 자격 증명 주입을 제공합니다.
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
 getsops/sops
비밀 정보를 관리하기 위한 간단하고 유연한 도구
 prowler-cloud/prowler
Prowler는 전 세계에서 가장 널리 사용되는 오픈소스 클라우드 보안 플랫폼으로, 모든 클라우드 환경에서 보안 및 규정 준수를 자동화합니다. 지금 에이전트를 연결하고 Agentic Cloud Defender를 기반으로 구축하세요.
 facebook/infer
Java, C, C++, Objective-C를 위한 정적 분석기
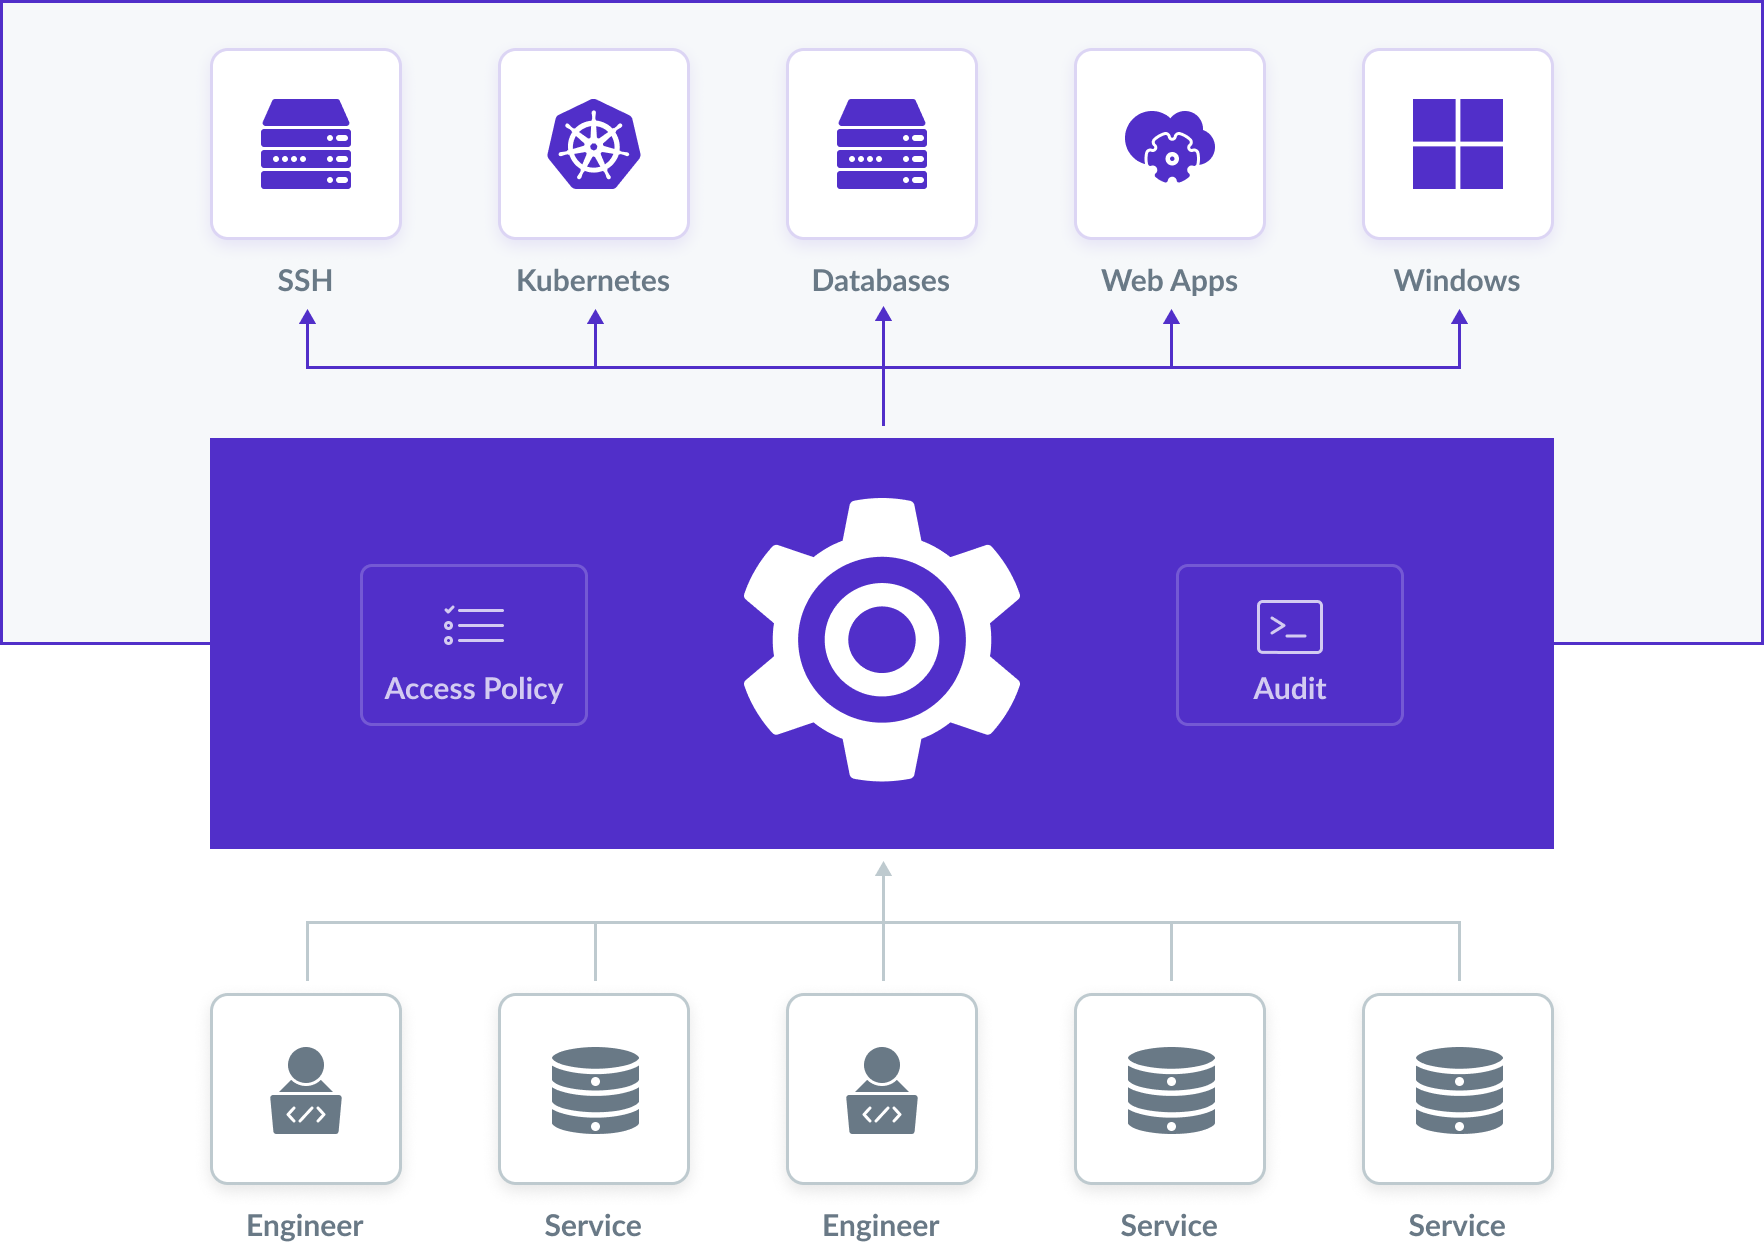 gravitational/teleport
모든 인프라에 액세스하고 보호하는 가장 쉽고 안전한 방법입니다.
 semgrep/semgrep
Lightweight static analysis for many languages. Find bug variants with patterns that look like source code.
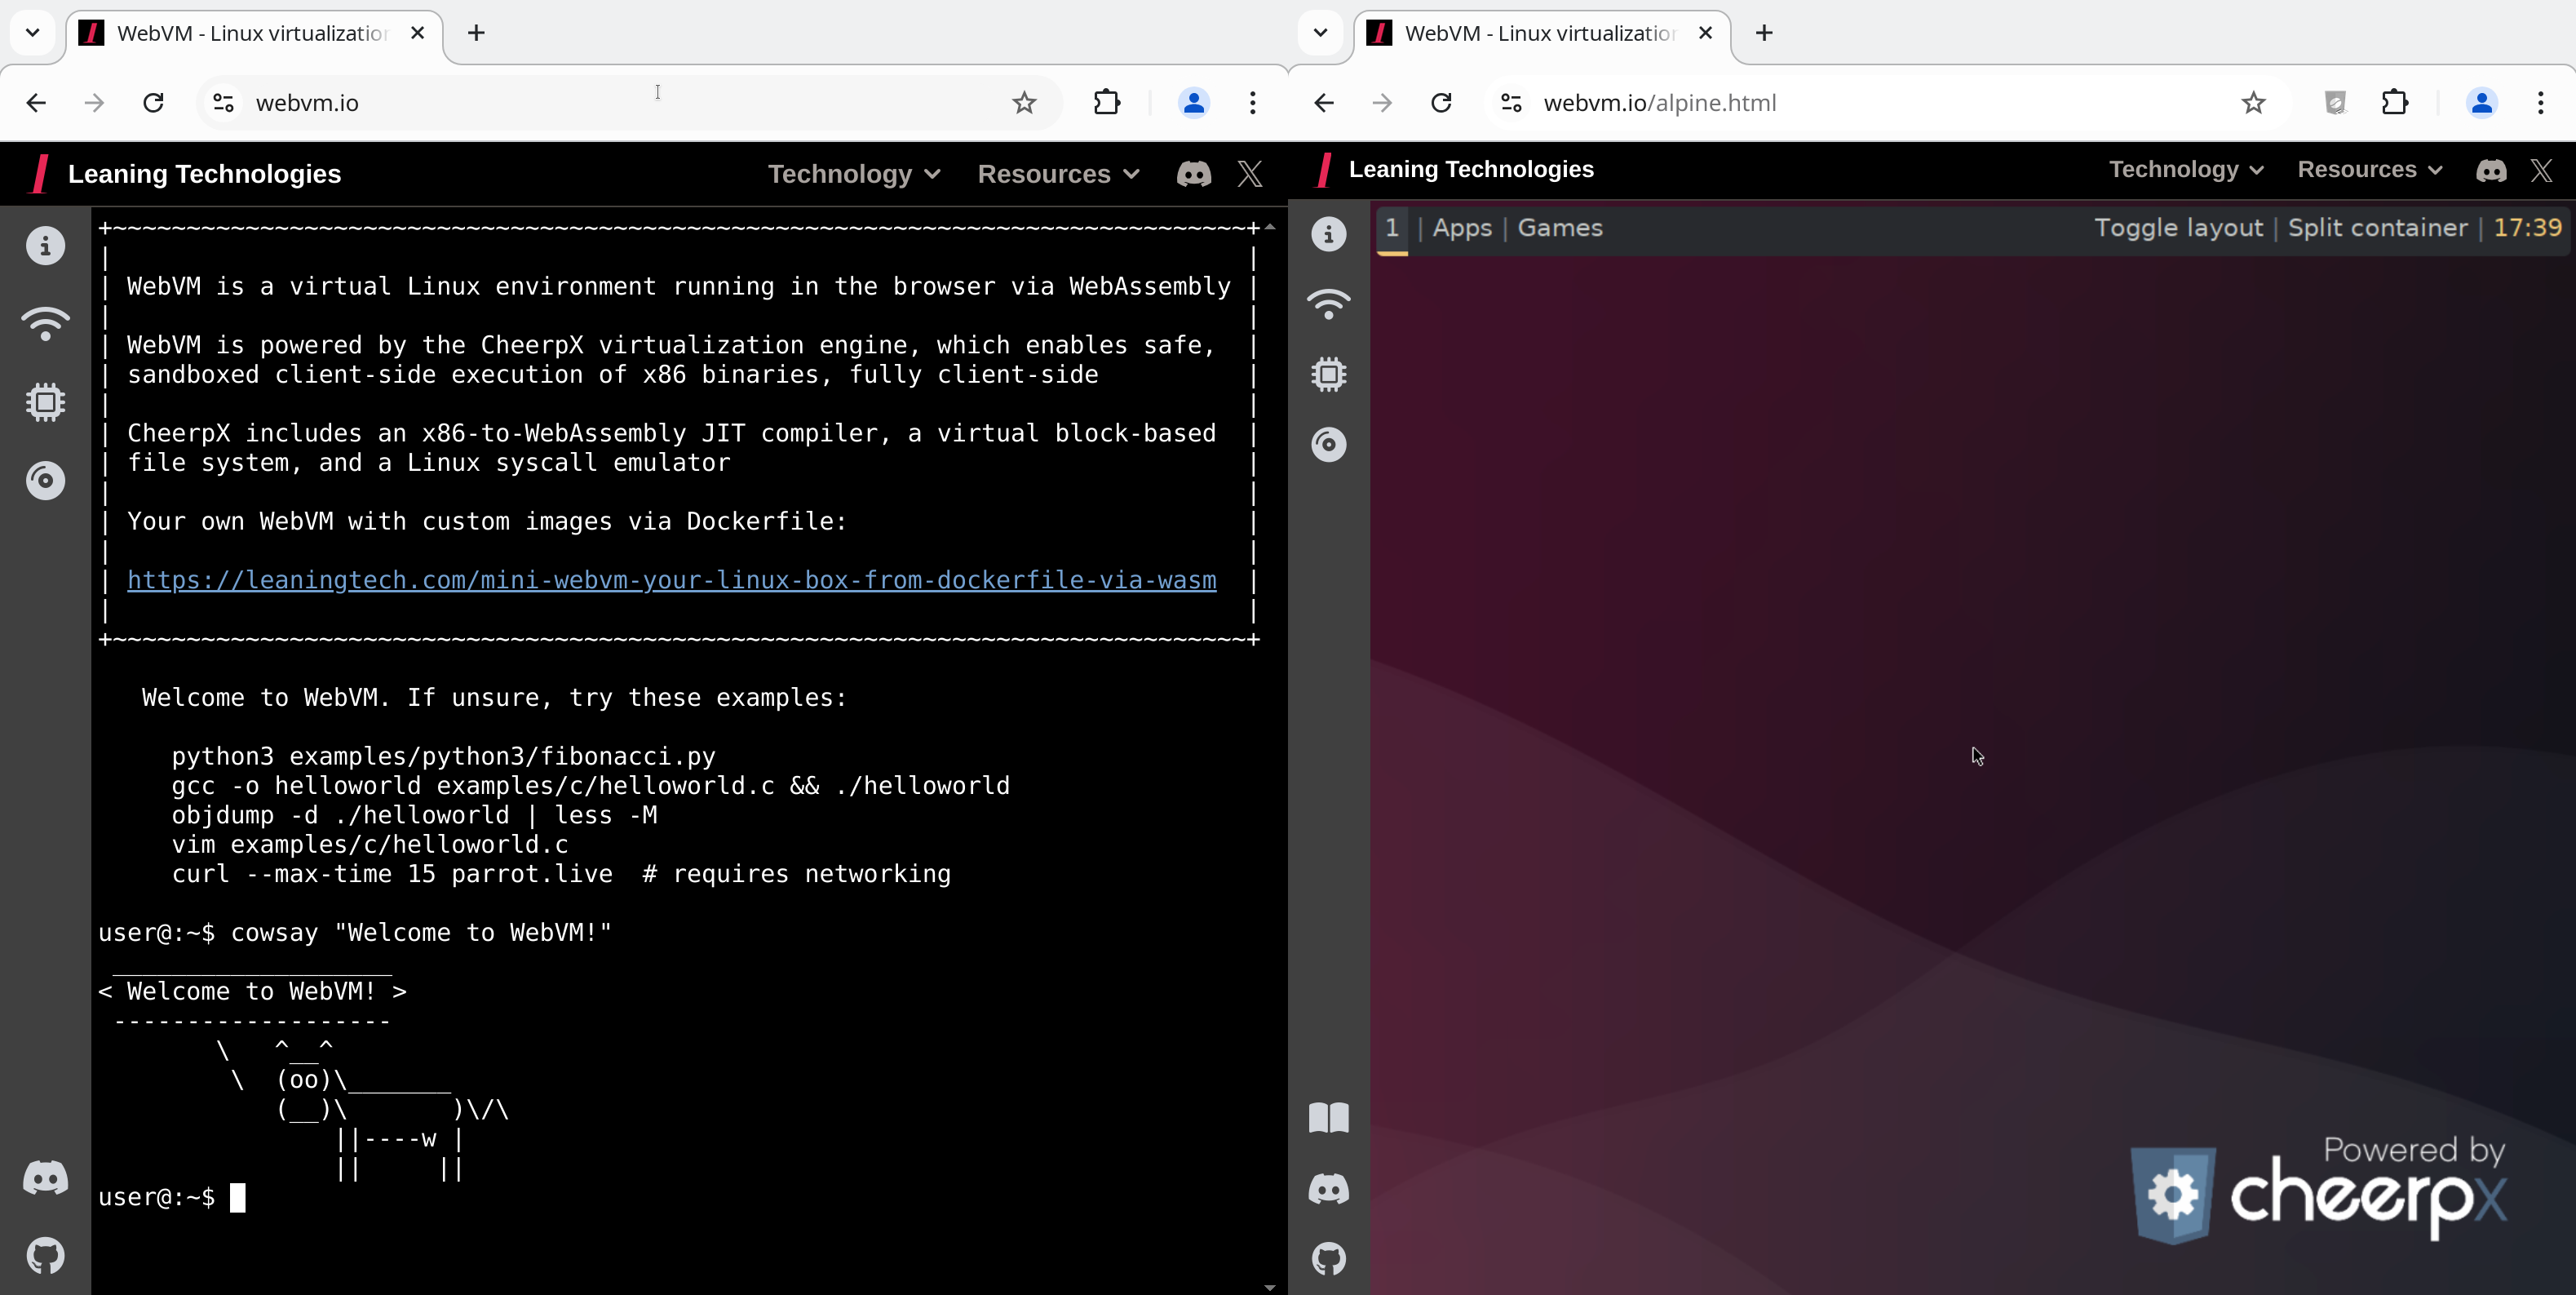 leaningtech/webvm
클라이언트 측 Linux 가상 머신이 WebAssembly를 통해 브라우저에서 실행되며, Tailscale 네트워킹, Dockerfile 기반 사용자 정의 이미지, 그리고 보안 교육 및 개발을 위한 CTF 챌린지 지원을 제공합니다.
 trailofbits/skills
Trail of Bits Claude Code 기술: 보안 연구, 취약점 탐지 및 감사 워크플로우
 github/codeql
CodeQL: 전 세계 보안 연구원들과 GitHub Advanced Security의 코드 스캐닝을 지원하는 라이브러리 및 쿼리 모음입니다.
 ccfos/nightingale
시계열 모니터링 데이터를 위한 오픈소스 알림 엔진입니다. Prometheus, VictoriaMetrics, ElasticSearch 및 기타 데이터 소스에 연결됩니다. 20개 이상의 알림 채널, 알림 노이즈 감소, 에스컬레이션 및 자가 치유 자동화를 지원합니다.
 1n3/sn1per
Automated penetration testing & attack surface management platform. Recon, scan, exploit, report - 600+ exploits, 90+ integrations, 10K+ detections.
 future-architect/vuls
에이전트 없는 취약점 스캐너: Linux, FreeBSD, 컨테이너, WordPress, 프로그래밍 언어 라이브러리, 네트워크 장치 지원
 open-policy-agent/opa
Rego 언어를 사용하여 서비스, Kubernetes, Terraform, Docker 및 API 전반에 걸쳐 인가 및 정책 적용을 가능하게 하는 선언적 정책 엔진입니다.
 anchore/grype
컨테이너 이미지 및 파일시스템을 위한 취약점 스캐너






