#1

 0sec-labs/0
Open-source AI security harness. Includes a web UI for code analysis, pentesting, vulnerability research, reverse engineering, verification, and…
 prismorsec/prismor
Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
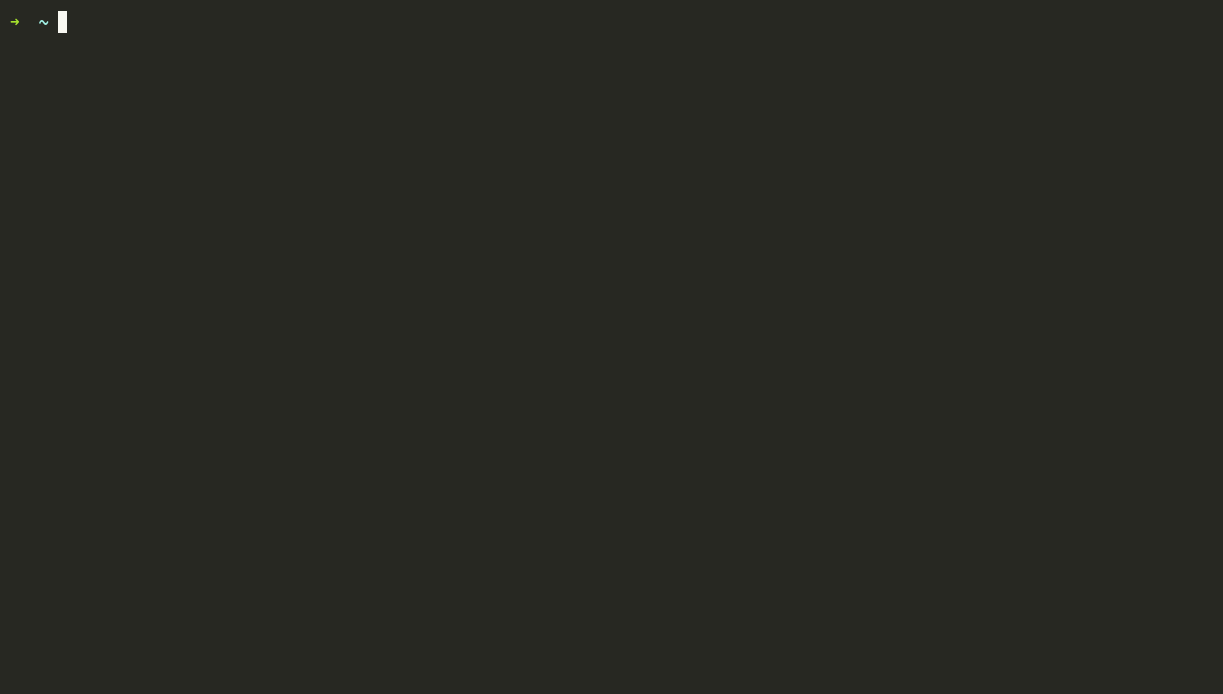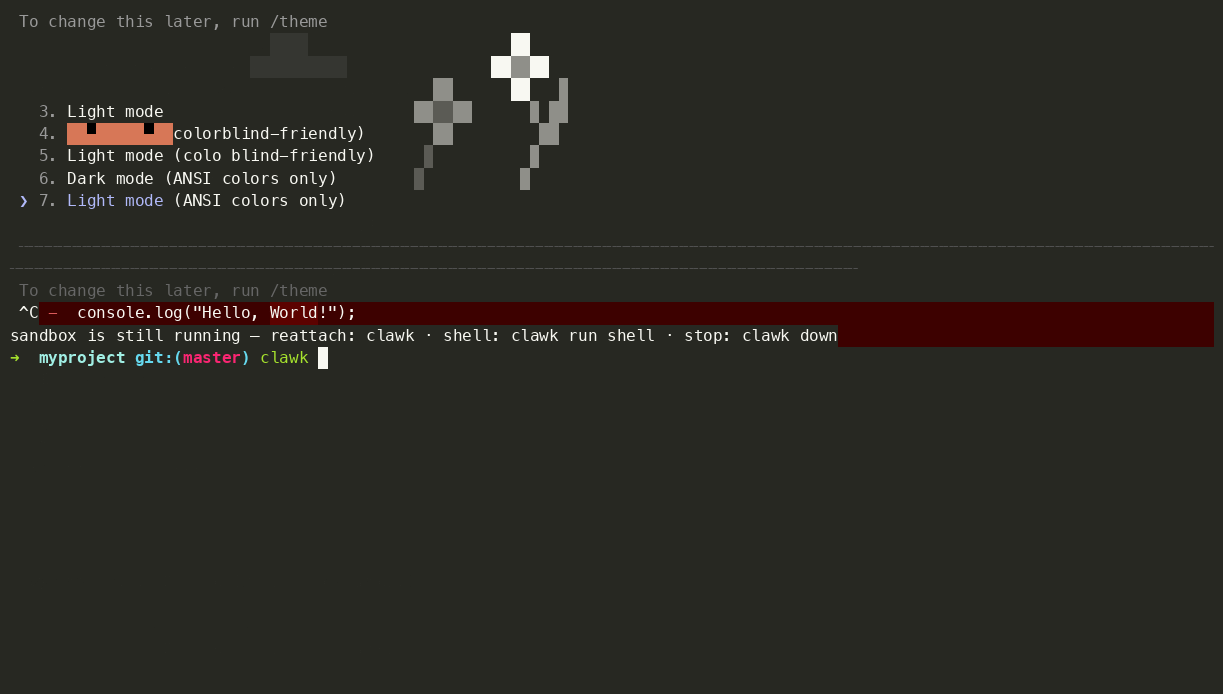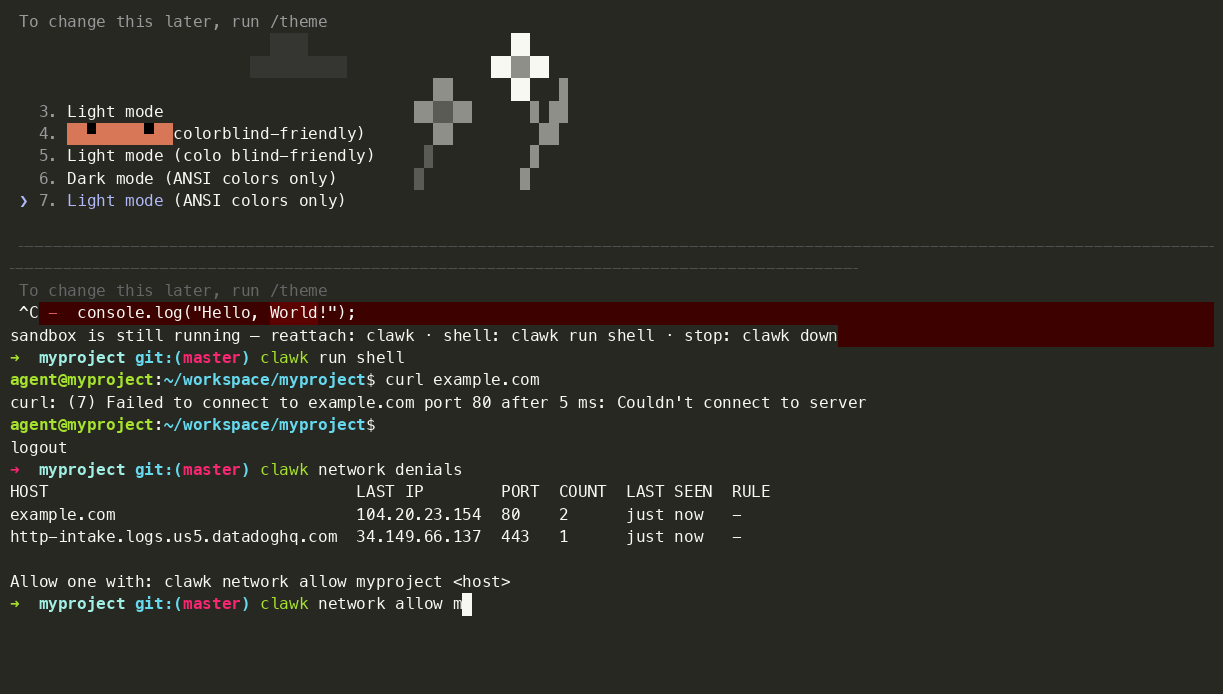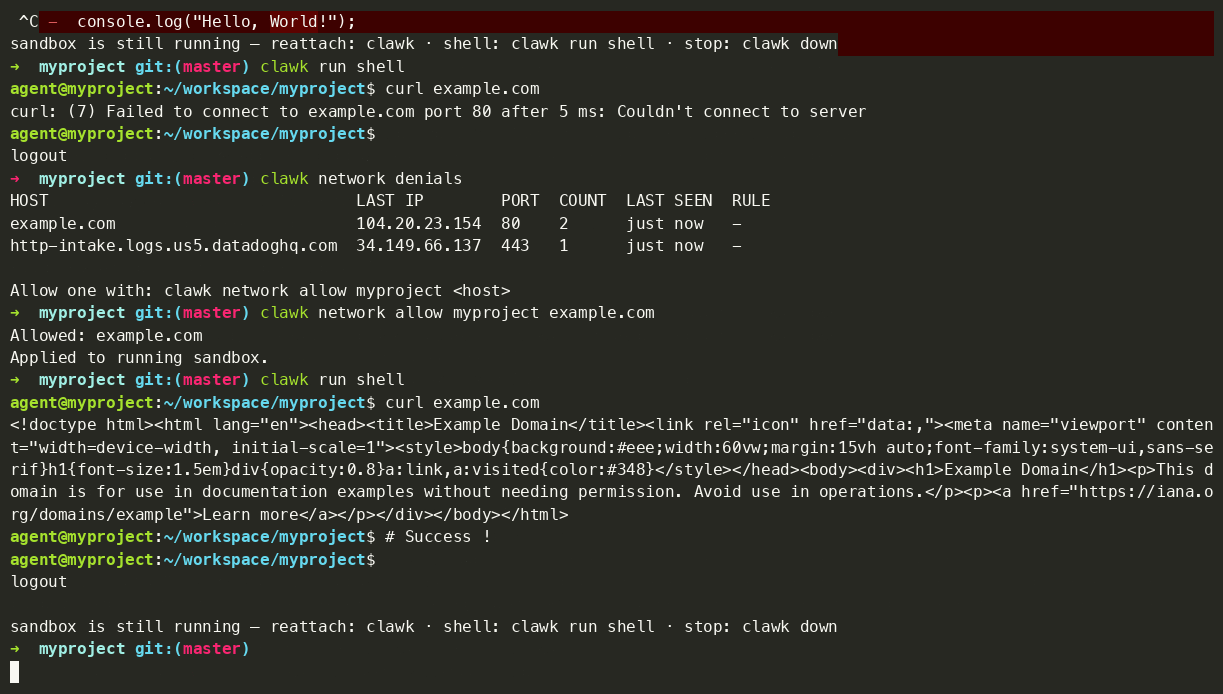 clawkwork/clawk
코딩 에이전트에게 노트북이 아닌 일회용 Linux VM을 제공하세요
 shiftleftsecurity/sast-scan
Scan은 애플리케이션과 그 종속성에 대해 정적 분석 기반 보안 테스트를 수행하는 무료 및 오픈 소스 DevSecOps 도구입니다. CI 및 Git에 친숙합니다.
 olacabs/jackhammer
Jackhammer - 보안 취약점 평가/관리 도구로, 보안 팀의 모든 문제를 해결하는 하나의 도구입니다.
 adversis/tailsnitch
Tailscale 구성에 대한 보안 감사 도구입니다. 테일넷(tailnet)에서 잘못된 구성, 과도하게 허용적인 접근 제어, 보안 모범 사례 위반을 스캔합니다.
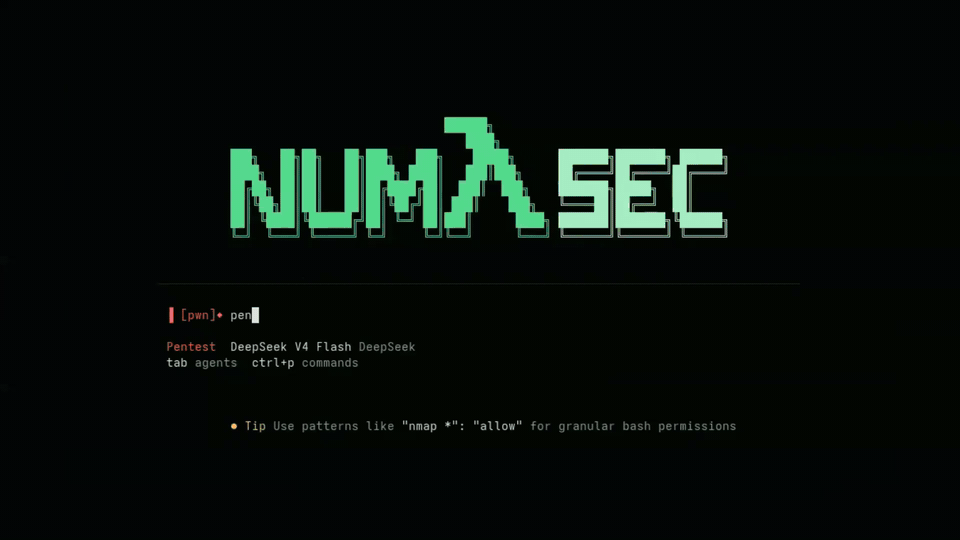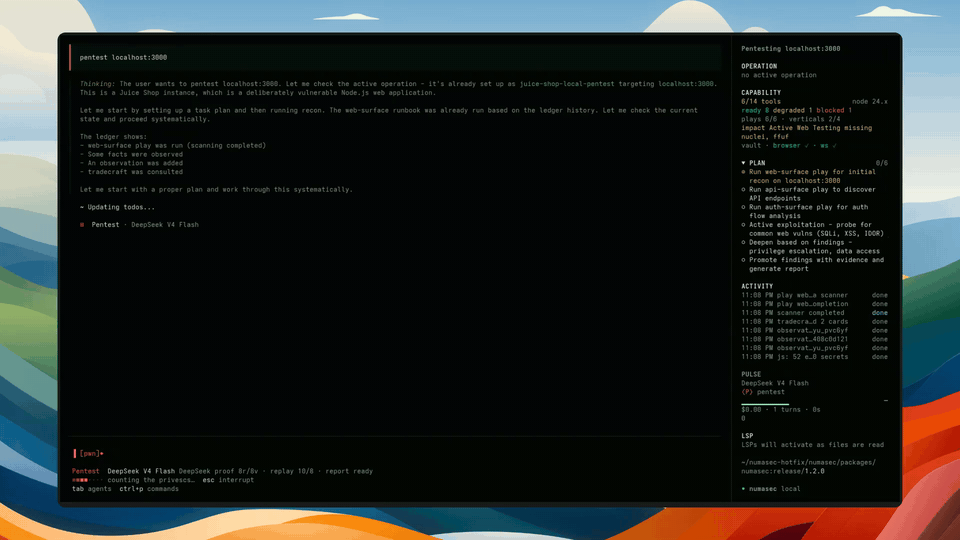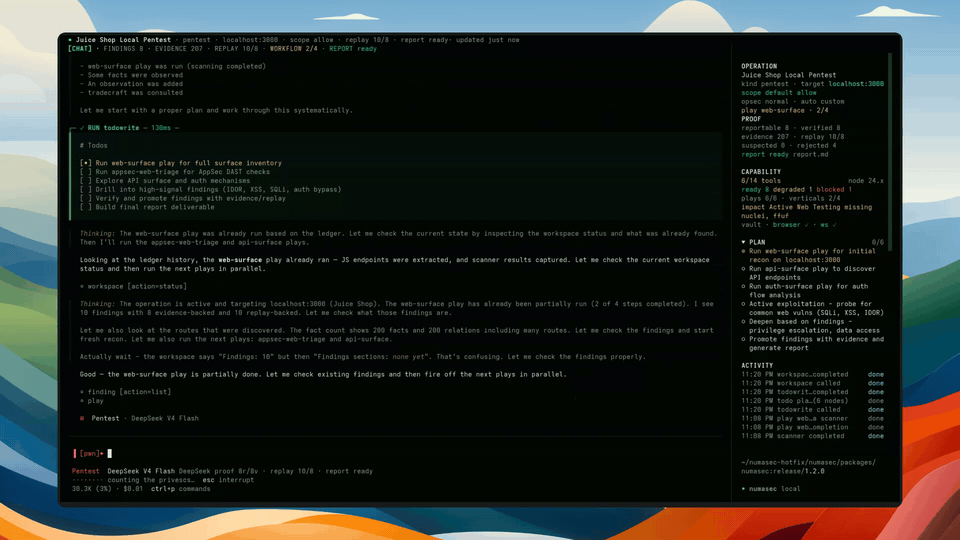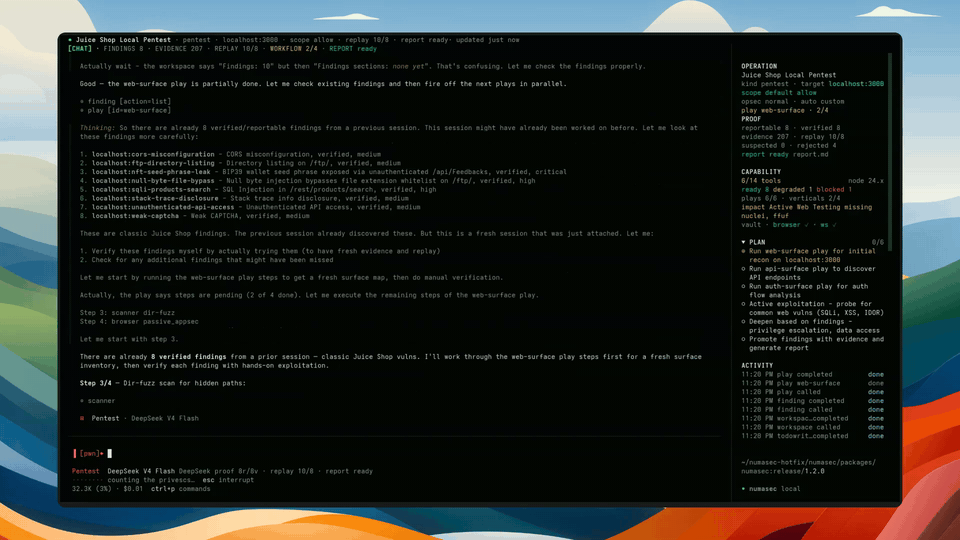 francescostabile/numasec
터미널에서 실행되는 AI 보안 에이전트로, 로컬 도구, 런북 및 에이전트를 조정하여 승인된 AppSec, 펜테스트, OSINT 및 CTF 워크플로를 지속적인 작업 메모리와 증거 추적을 통해 수행합니다.
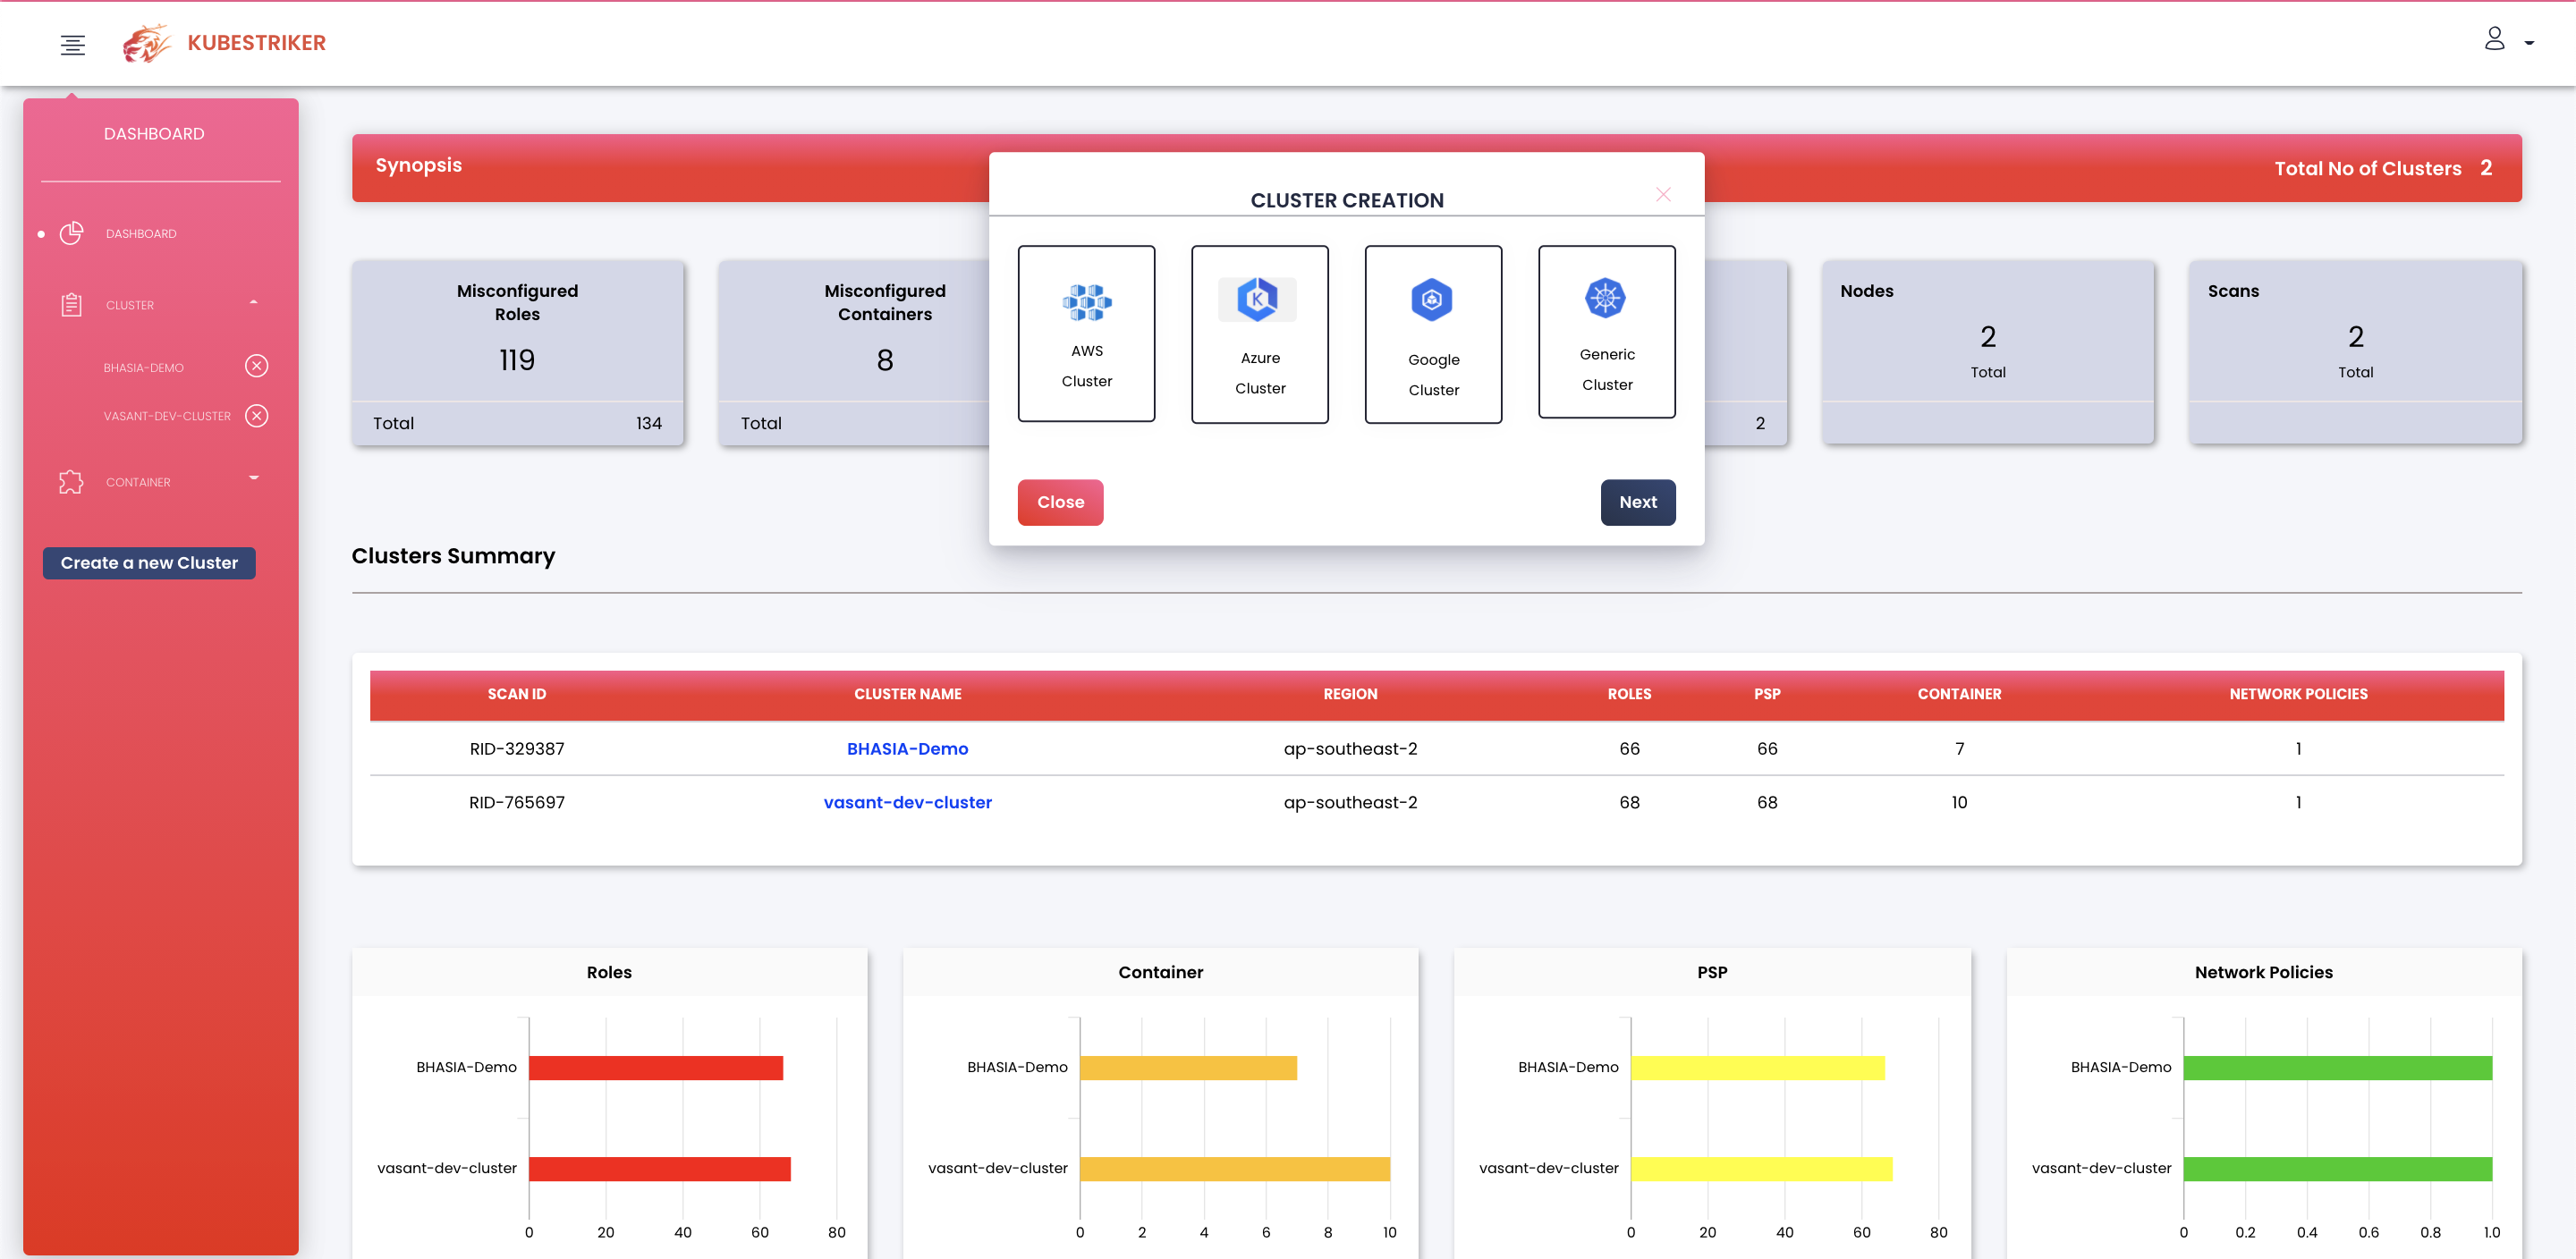 vchinnipilli/kubestriker
엄청나게 빠른 쿠버네티스 보안 감사 도구
 p0ssuidao/terraguard
🛡️ 🔒 이 프로젝트의 목표는 WireGuard를 사용하여 자신만의 VPN 서비스를 간단하게 생성하고 제거하는 것입니다.
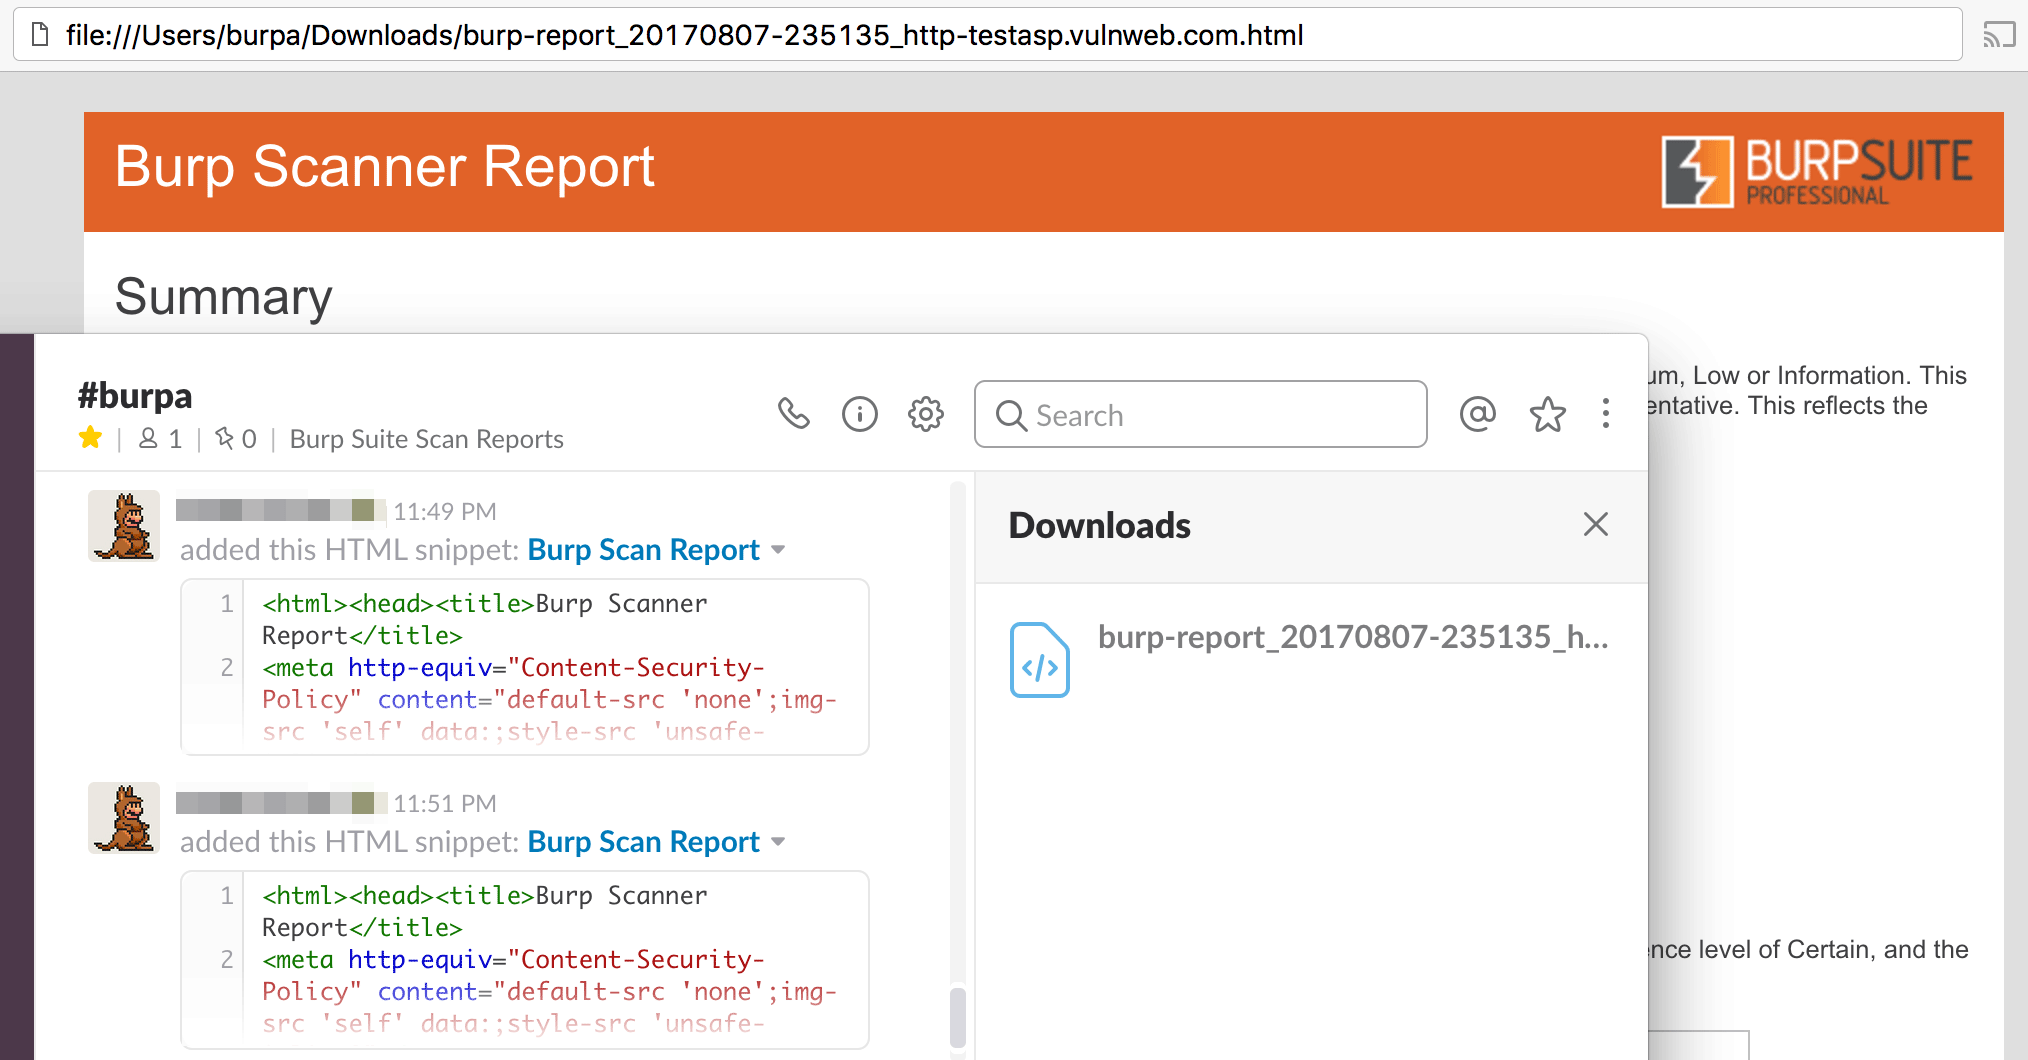 0x4d31/burpa
Burp-Automator: Slack 통합 기능을 갖춘 Burp Suite 자동화 도구입니다. Jenkins 및 Selenium과 함께 사용하여 동적 애플리케이션 보안 테스트(DAST)를 자동화할 수 있습니다.
 secdevops-cuse/cyberrange
오픈소스 AWS 사이버 레인지
 harbor-framework/terminal-bench-2
취약점 해결, 코드 디버깅, 컨테이너 환경에서의 단백질 조립 등 실제 작업에서 AI 에이전트를 평가하기 위한 벤치마크입니다. 프론티어 연구소에서 에이전트 능력을 측정하는 데 사용됩니다.
 newrelic/rusty-hog
여러 소스에서 비밀 키를 스캔하는 도구로, API 키, 비밀번호, PII를 Git 리포지토리, S3 버킷, 파일시스템, Confluence, JIRA, Slack, Google Docs에서 정규식 및 엔트로피 분석을 통해 탐지합니다.
 dev-sec/puppet-os-hardening
이 puppet 모듈은 다양한 보안 관련 구성을 제공하여 전방위적인 기본 보호를 제공합니다.
 ossillate-inc/packj
정적 및 동적 분석 도구로, 오픈소스 패키지의 악성, 취약, 위험 속성을 감사하며, 샌드박스 설치를 통해 공급망 공격을 방지합니다.
 liske/needrestart
패키지 업그레이드 후 오래된 라이브러리를 사용하는 데몬을 식별하여 재시작함으로써 보안을 유지하는 시스템 유틸리티입니다. 컨테이너와 인터프리터를 지원합니다.