
 #1
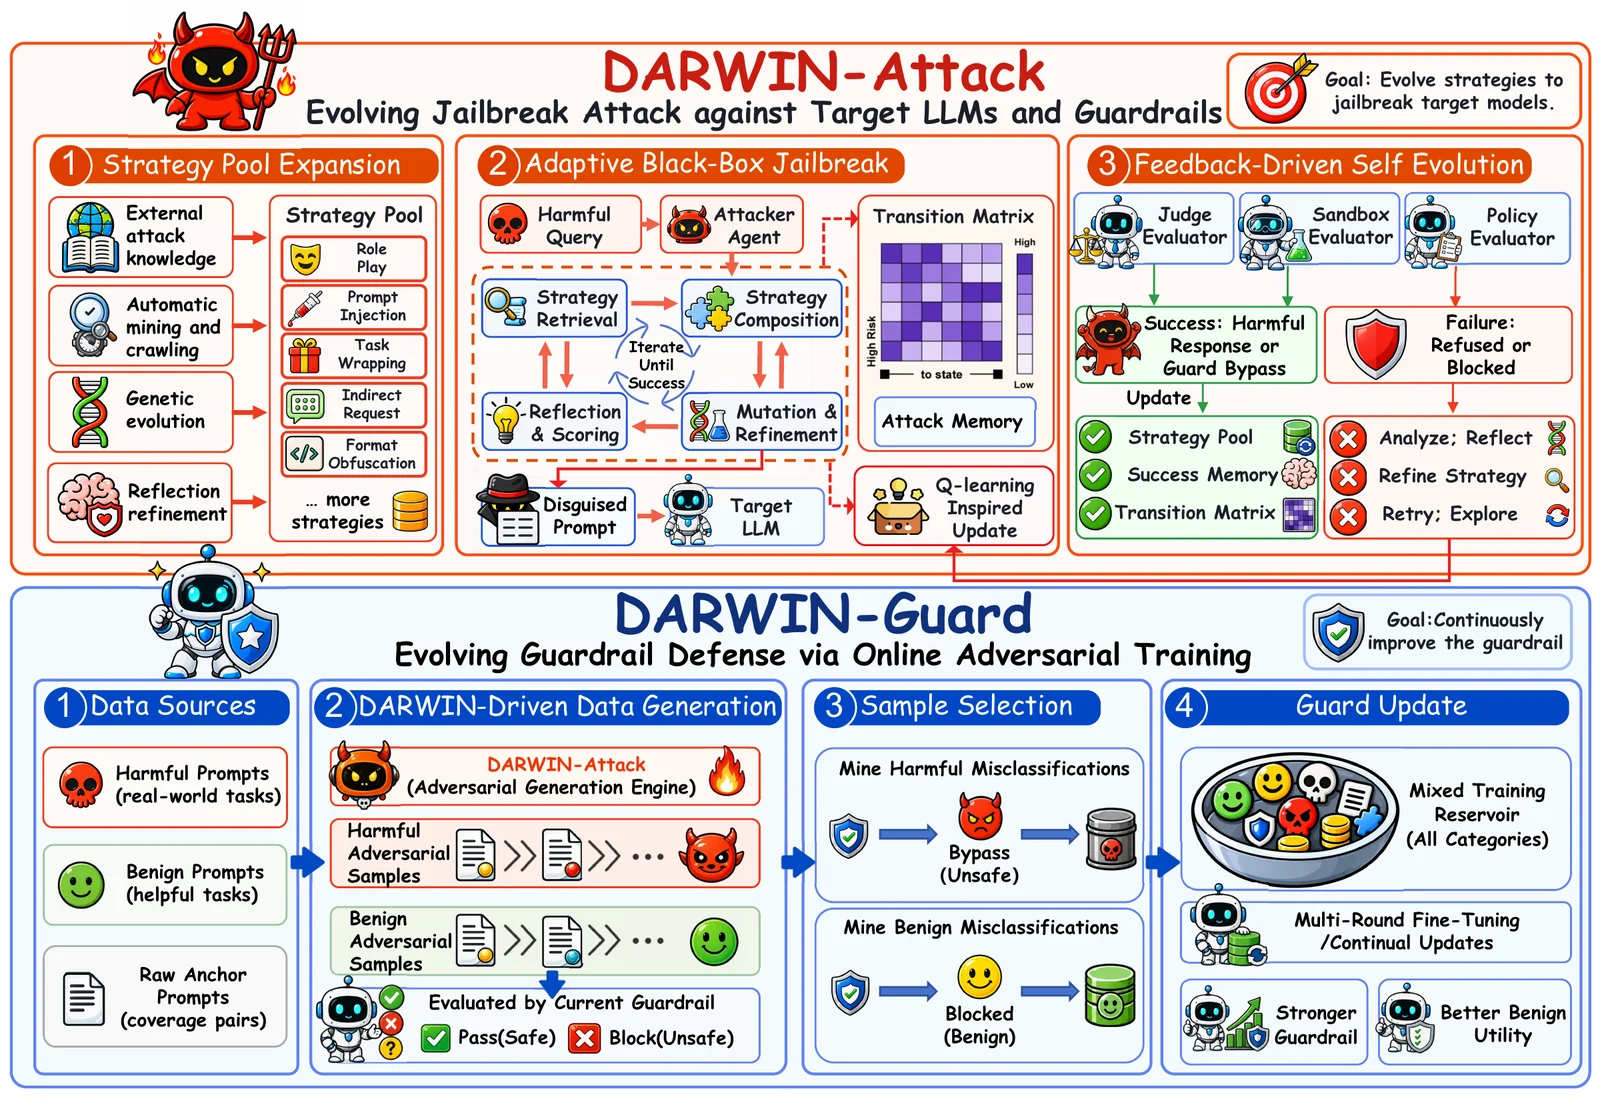
 zju-llm-safety/darwin
진화적 LLM 탈옥 및 가드레일 프레임워크로, 유전적 변이, 마르코프 선택, 온라인 적대적 훈련을 통해 재사용 가능한 전략 풀을 성장시켜 안전성 평가를 수행합니다.
 gmh5225/hooktools
기만적인 악성코드의 동작을 분석하기 위한 기본 인젝터블
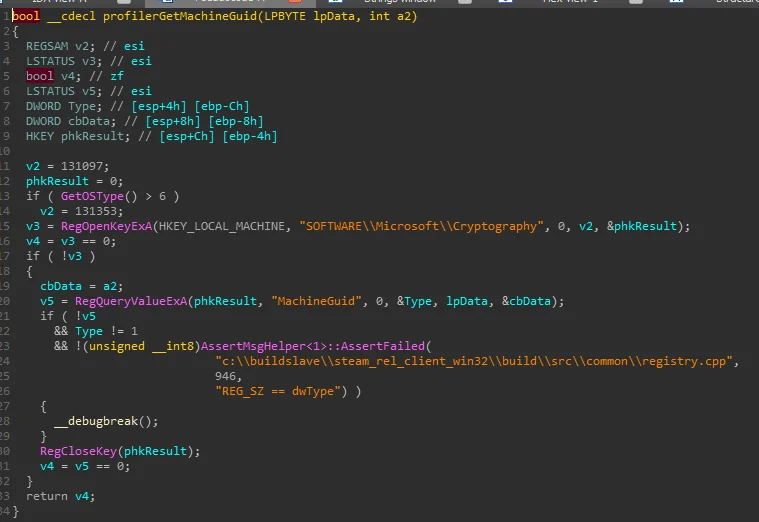 gmh5225/hwid-steamspywareterminator
Steam에 주입되어 HWID, 디스크, 네트워크 어댑터 및 레지스트리 지문 데이터를 수집하는 숨겨진 CFillMachineInfoThread를 차단하는 작업 중인 라이브러리입니다.
 niffyhunt/wraithwall-toolkit
프로덕션 플랫폼에서 추출한 기만 엔지니어링 도구로, 실시간 공격자 트래픽, 공급망 카나리 토큰, 허니팟 로그를 → MITRE ATT&CK 점수화하고, 서명되고 버전 관리 가능한 기만 구성 명세를 제공합니다. 순수 Python, MIT.
 niffyhunt/codeguard-copilot
AI 기반 보안 코파일럿으로, 코딩하는 동안 취약점을 잡아냅니다. 개발자를 위한 실시간 보안 스캔, 교육적 설명, 자동 수정 기능을 제공합니다.
 ssh-pur66/cve-replay
고정된 urllib3 릴리스 전반에 걸친 CVE-2026-44431의 독립적인 오프라인 회귀 테스트로, 원래 보고자 출처 표기를 포함합니다.
 horkimhab/cve-2026-10817
CVE-2026-10817에 대한 교육용 보안 연구 저장소로, 승인된 취약점 테스트 및 방어 연구를 위한 개념 증명 자료와 실습 지침을 제공합니다.
 breachsimrange/redteamsimmer
웹 기반 적대자 에뮬레이션 플랫폼으로, Go 에이전트를 통해 Windows 엔드포인트 전반에서 Atomic Red Team 테스트를 오케스트레이션하며, MITRE ATT&CK 매핑, APT 에뮬레이션 계획, 탐지 규칙 상관관계 분석을 제공합니다.
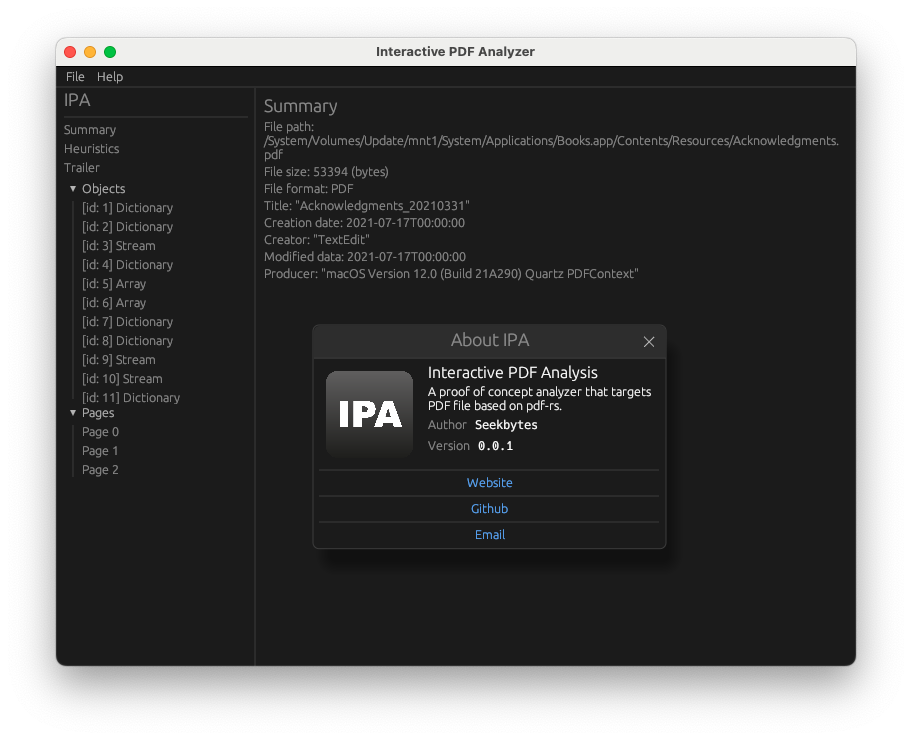 seekbytes/ipa
PDF 파일을 심층 분석하기 위한 GUI 분석기. 악성 페이로드를 탐지하고, 객체 관계를 파악하며, 위협 분석을 위한 핵심 정보를 추출합니다.
 haidang-infosec/phantom-grid
eBPF 기반 능동 방어 시스템으로, Linux 서버를 기만형 허니팟으로 전환합니다. 투명 트래픽 리다이렉션, OS 핑거프린트 스푸핑, 커널 수준 DLP, Zero Trust SSH 접근(SPA)을 제공합니다.
 joseluispino/hardstop
"Hard Stop: Rogue Agentic Execution을 위한 커널 수준 선점 및 격리"의 참조 구현. 대역 외 Epistemic Andon Cord, 서브밀리초(<0.154 ms) POSIX 프로세스 그룹 선점, 그리고 torn-read 저항성 WAL 상태…
 yellowkeybitlocker-cve/yellowkey-bitlocker-cve-2026-45585
YellowKey BitLocker 복구 감사 CVE-2026-45585: yellowkey github, TPM, 복구 키 백업. Windows 10/11 CLI GUI, 소유한 볼륨을 위한 휴대용 감사 도구. 추출 후 실행. 공식 무료 다운로드. 다운로드:➧
 bishopfox/cve-2026-28326-check
SolarWinds ARM CVE-2026-28326에 대한 비파괴적 패치 상태 검사기로, TCP 55555의 gRPC 리스너를 프로브하여 VULNERABLE, PATCHED 또는 INCONCLUSIVE를 보고합니다.
 wsu-cyber-security-lab-ai/clipguard
SAM 세그멘테이션과 CLIP 모델을 사용하여 AI 기반 사기 이미지 분류기를 회피하는 적대적 이미지 교란 도구로, 보안 연구용입니다.
 hasamba/dfir-companion
DFIR 포렌식 컴패니언 서버 + 캡처 확장 프로그램
 pho5nix/red-team-goad-lab-proxmox
레드팀 홈 랩 구축 가이드. Proxmox와 pfSense에서의 GOAD 랩 설정, Operator/C2 및 Redirector.
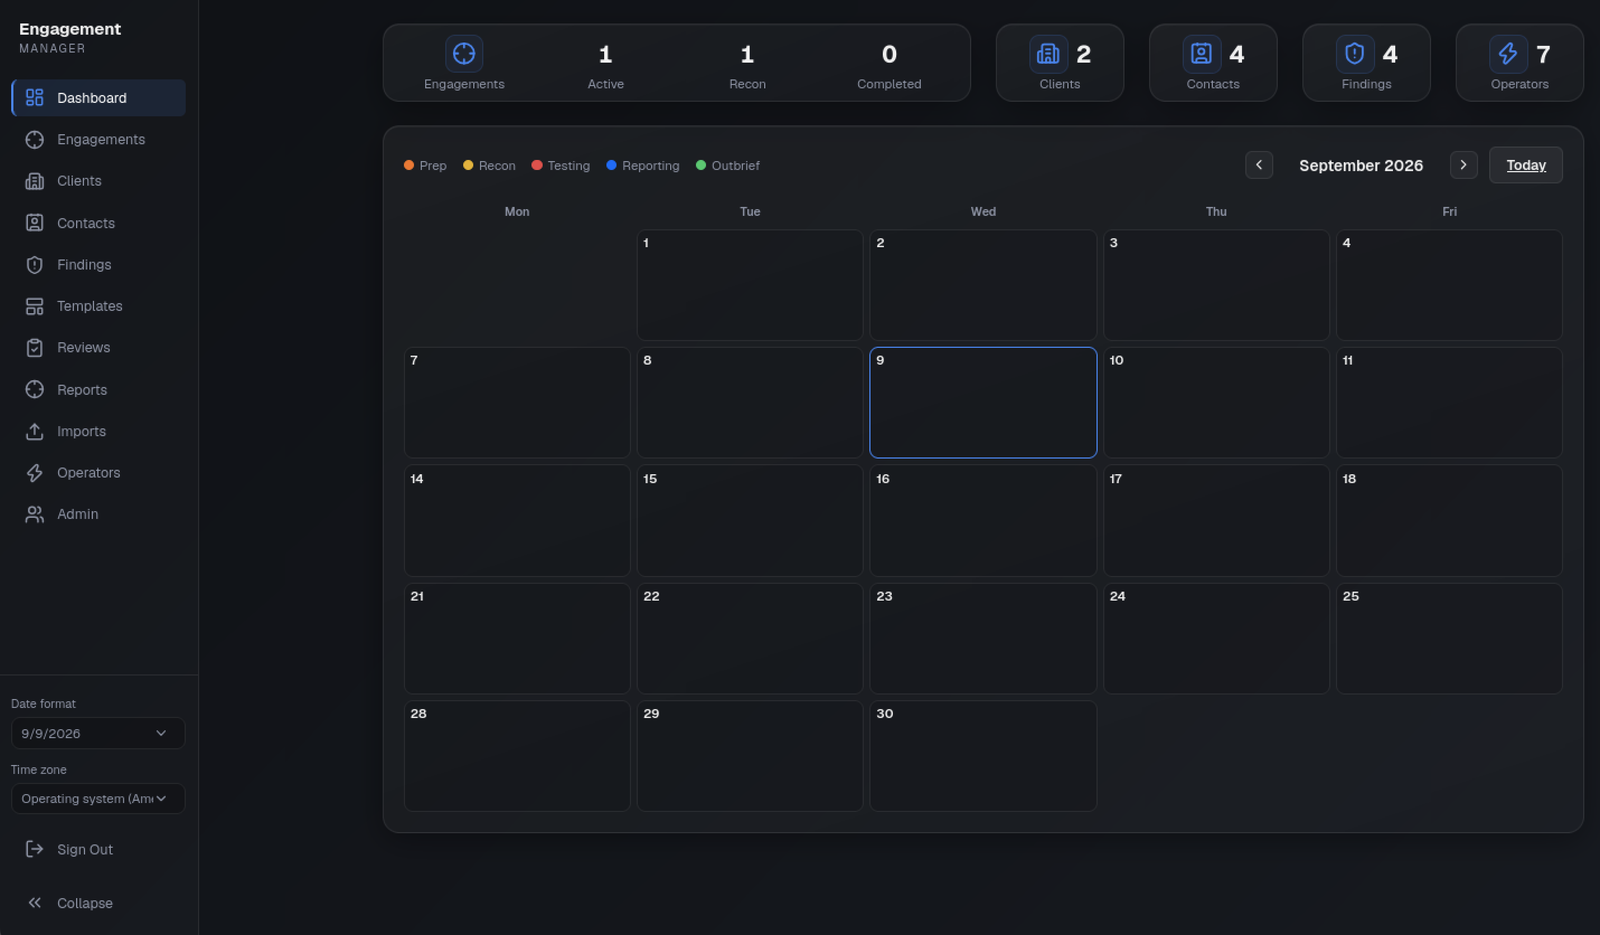 leebaird/engagement-mgr
Engagement Manager는 공격적 보안 인게이지먼트를 추적하기 위한 웹 애플리케이션입니다. Next.js, Prisma, PostgreSQL로 구축된 현대적인 UI를 갖추고 있습니다.









