
 #1
Tools for blue team, defensive security, and threat protection.
Kitploit 추천
 ndaal_open_source/ndaal_public_auditd
14,956개의 MITRE ATT&CK 매핑 규칙, Ansible 배포 역할, 보안 모니터링 및 규정 준수 감사를 위한 lint/test 도구를 갖춘 모범 사례 Linux Auditd 규칙 세트입니다.
 js-lee-ai/refusal-relocates
거부는 국지화되고, 피해는 재배치되며, 안전 계층은 소수 샘플 파인튜닝 아래에 있다
 vighnesh91/infrapulse-core
Linux 및 Windows 인프라를 위한 고충실도, 읽기 전용 내부 네트워크 보안 평가 툴킷. 시스템 수정 없이 위험 텔레메트리를 안전하게 캡처하고 구조화하기 위해 제로 변이, 기본 거부 아키텍처를 채택합니다.
 tuskira/ai-agent-gateway
MCP 도구 호출과 LLM 트래픽을 보안, 거버넌스, 관찰하는 오픈소스 게이트웨이로, API 키 인증과 모니터링용 관리자 콘솔을 제공합니다.
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP 프레임워크로, 네오클라우드 및 AI 데이터 센터 인프라의 상위 10가지 보안 위험을 목록화하며, 하드웨어, 네트워킹, 격리, 관리 평면, 공급망을 다룹니다.
 oscerd/cve-2026-88789
CVE-2026-88789에 대한 실행 가능한 개념 증명 재현기로, XSLT TransformerFactory를 통해 Apache Camel Quarkus camel-quarkus-support-xalan에서 XXE 및 SSRF를 시연합니다.
 0xblackash/cve-2026-73570
CVE-2026-73570에 대한 권고 및 탐지 지침으로, Zimbra SNMP 알림 처리 과정에서 발생하는 인증되지 않은 OS 명령어 주입 취약점으로 원격 코드 실행으로 이어질 수 있습니다.
 r41n3rzuf477/ps-ppl-bypass
Process Explorer 취약 드라이버 PPL 우회
 stillbigjosh/kube-reaper
모든 아이덴티티에서 Kubernetes 클러스터를 스캔하고, 위험한 권한을 표시하며, 이를 다단계 권한 상승 경로로 연결하여 클러스터 장악에 이르게 합니다.
 splinters-io/blinder
노출 보호 보안 스캐닝을 위한 콘텐츠 블라인드 리버스 프록시
 liuz233/harde
HARDE를 위한 연구 코드로, 에이전트 안전성 벤치마크 전반에서 런타임 위험 탐지 및 실행 제어를 위해 구성 요소를 탐침하고 적응적으로 최적화하는 에이전트 하네스입니다.
 foxboron/attezt
오픈소스 TPM device-attest-01 CA 서버
 vighnesh91/securiscan
웹 앱, API, LLM, 모바일 패키지를 수동 헤더 검사, 능동 카나리 프로빙, 오프라인 정적 진단을 통해 스캔하는 표준 라이브러리 기반 Python 보안 트리아지 엔진.
 microlaser/dns_watchdog_windows2
Windows DNS 트래픽을 pktmon을 통해 모니터링하여 포이즈닝, 스푸핑, 악성 리졸버 응답, 게이트웨이 MAC 변경을 탐지하고 경고를 기록하는 PowerShell 스크립트입니다.
 facebookresearch/meta_secalign
프롬프트 인젝션 공격에 대응하기 위한 오픈 웨이트 LLM과 학습/평가 코드, 그리고 에이전트 도구 호출 및 명령 수행 보안을 위한 벤치마크.
 0xc4rc3l/cve-2026-34990-poc
CUPS 2.4.16 로컬 프린터 취약점을 재현하는 Python PoC: 악성 IPP 엔드포인트를 통해 Local 인증 토큰을 탈취하고, file:// 프린터를 생성한 뒤 작업을 경쟁시켜 root 소유 파일을 작성합니다.
 bara-almustafa/cve-2026-34990-poc
CVE-2026-34990 — CUPS <= 2.4.16 로컬 권한 상승
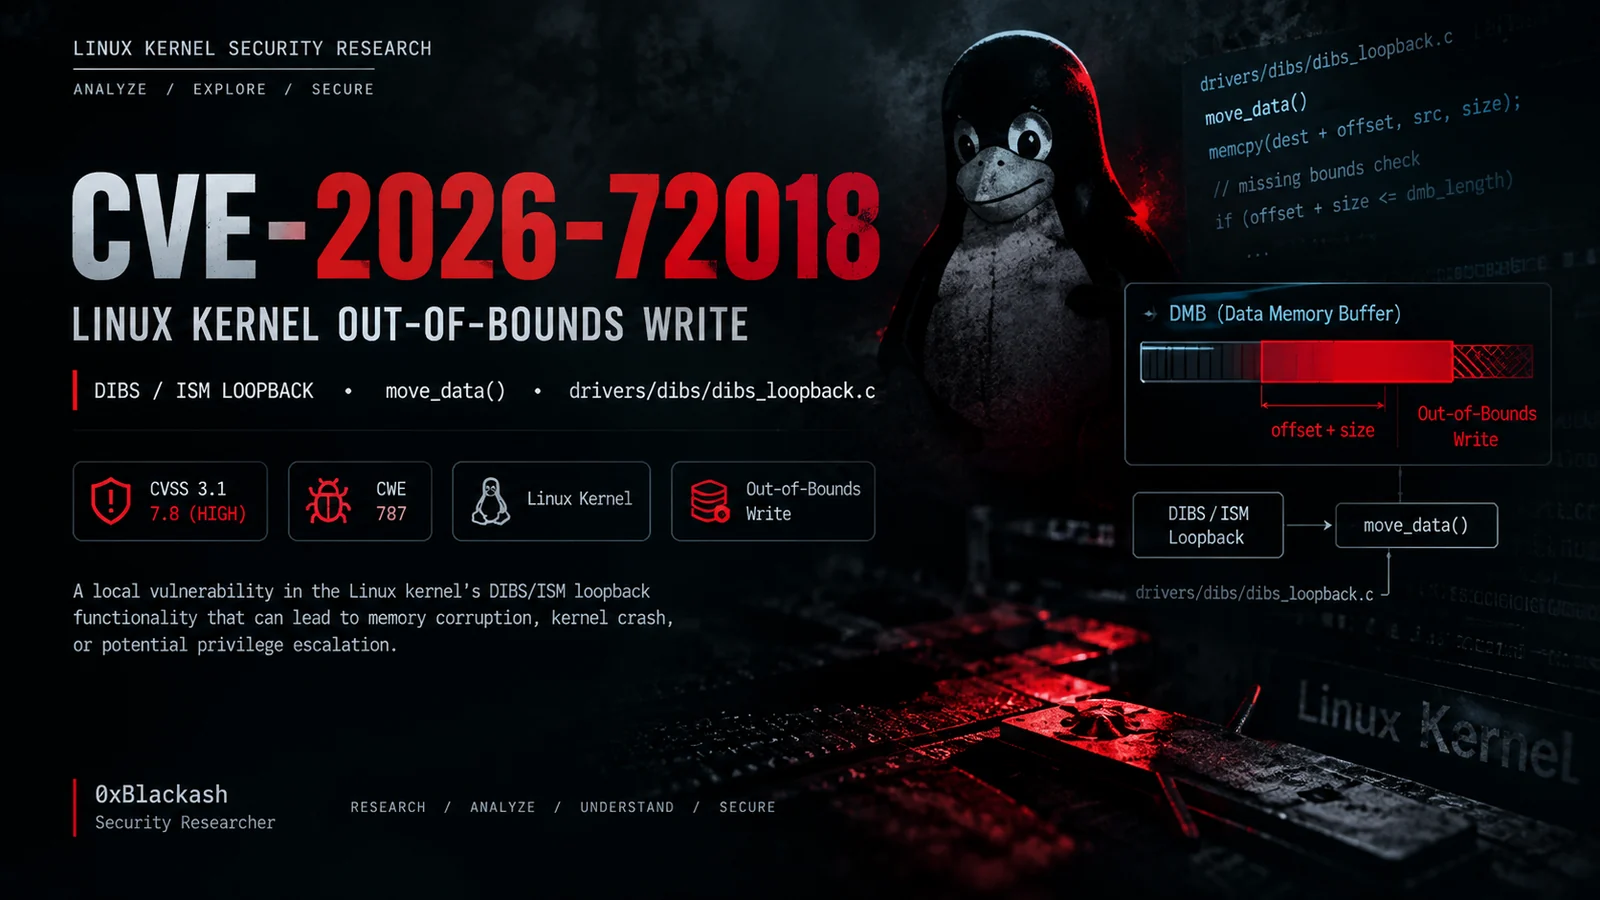 0xblackash/cve-2026-72018
CVE-2026-72018에 대한 기술 분석으로, DIBS/ISM 루프백에서 발생하는 Linux 커널의 범위를 벗어난 쓰기(out-of-bounds write) 취약점을 다루며, 근본 원인, 영향을 받는 버전, 탐지 및 완화 방안을 포함합니다.








