
 #1
Container breakout techniques, privilege escalation, and sandbox escape testing tools.
Kitploit 추천
 likekabin/cve-2019-5736
CVE-2019-5736에 대한 파괴적인 Docker 컨테이너 탈출 익스플로잇으로, docker exec를 통해 트리거되는 페이로드로 호스트의 /usr/bin/docker-runc를 덮어씁니다.
 swsmith2391/cve-2024-29510
CVE-2024-29510용 POC 코드 및 데모 VulnApp
 louisliunova/cve-2019-14271_exploit
환경 구축 및 악용을 위한 편리하고 시간을 절약해 주는 자동 스크립트입니다.
 krish-foren6/cve-2026-31431-report-copy-fail-vulnerability-
Linux 커널의 Copy Fail 취약점(CVE-2026-31431)에 대한 상세 분석으로, 메모리 손상 메커니즘, 권한 상승 흐름, 보안 영향 등을 포함합니다.
 vrtlbob/linux-kernel-vulnerabilities-cve-2026-23111
High Severity LPE 취약점이 Linux Kernel에 존재하며, CVS 점수는 7.8입니다. 사용자로부터의 반전된 검사(inverted check)로 인해 컨테이너 내부의 프로세스가 샌드박스를 탈출하고 사용자 PC에서 완전한 root 권한을 획득할 수…
 davidrxchester/cve-2026-5817
vllm-metal trust_remote_code=True를 통한 Docker 컨테이너-호스트 원격 코드 실행 PoC
 strikoder-premium/cve-2024-21626-runc-1.1.11-escape
CVE-2024-21626용 PoC: runc는 pivot_root 이전에 호스트 CWD를 참조하는 내부 fd를 누출하여, process.cwd를 /proc/self/fd/7로 설정함으로써 컨테이너 탈출을 가능하게 합니다.
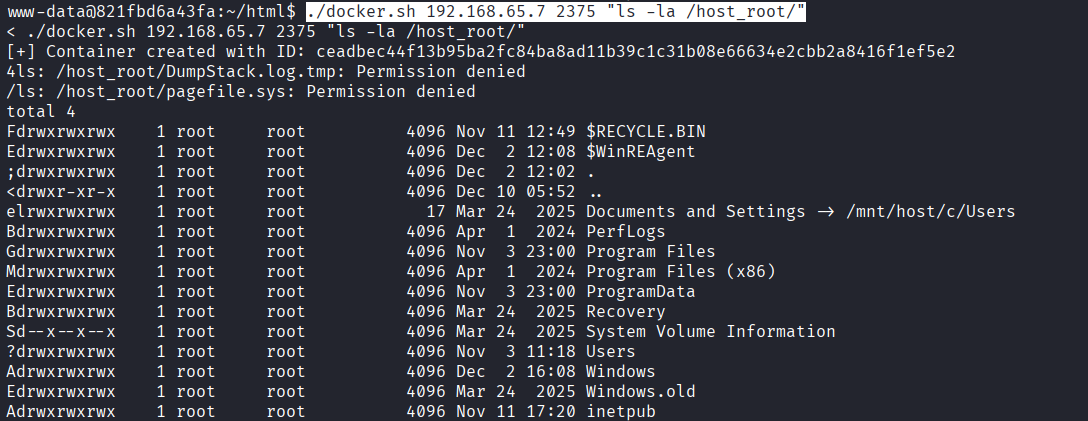 pppxo/cve-2025-9074-poc-bash
Bash 기반 개념 증명 익스플로잇으로 CVE-2025-9074를 이용하여 취약한 API 엔드포인트를 통해 호스트 Windows C: 드라이브를 마운트함으로써 Docker 컨테이너 탈출을 가능하게 합니다.
 louisliunova/cve-2022-1227_exploit
CVE-2022-1227 악용 스크립트
 giverofgifts/cve-2019-5736-custom-runtime
익스플로잇을 이해하기 위해 자체 작성한 컨테이너 런타임에 CVE-2019-5736을 구현
 locus-x64/cve-2025-61765_poc
Socket.IO의 안전하지 않은 pickle 역직렬화 취약점에 대한 PoC
 mindasy/cve-2025-23266-migration-bypass
cve-2025-23266-migration-bypass
 ihsansencan/react2shell-cve-2025-55182
* React2Shell-CVE-2025-55182
 rubby2001/cve-2025-1974-go
단일 파일로 CVE-2025-1974를 익스플로잇하세요.
 scumfrog/cve-2025-55130
CVE-2025-55130용 POC
 0xrakan/coolify-cve-2025-66209-66213
CVE-2025-66209, CVE-2025-66210, CVE-2025-66211, CVE-2025-66212 및 CVE-2025-66213에 대한 공개 보안 권고
 followboy1999/cve-2022-25365
CVE-2022-25365에 대한 개념 증명 익스플로잇, 명명된 파이프 가장을 통해 Docker Desktop for Windows에서 권한 상승 취약점.
 megadimenex/megahidocker
이 프로젝트는 취약점 코드 CVE-2020-35191와 유사한 일부 docker 컨테이너를 대상으로 하는 익스플로잇입니다.








