
 #1
Container breakout techniques, privilege escalation, and sandbox escape testing tools.
Kitploit 추천
 twappz/htb-silentium-writeup
Hack The Box - Silentium 머신 라이트업 | CVE-2025-58434, CVE-2025-59528, CVE-2025-8110
 x0da6h/poc-for-cve-2025-9074
一个容器逃逸漏洞POC
 matesz44/cve-2025-9074
CVE-2025-9074: posix sh에서 인증 없이 Docker Engine API를 통한 Docker Desktop LPE
 r4mbb/cve-2024-21626-poc
근본 원인 및 개념 증명 코드
 beelzebruh/cve-2019-5737
CVE-2019-5737용 익스플로잇으로, Docker runc 컨테이너 탈출 취약점이며 Linux 및 Windows용 빌드 및 실행 지침이 포함됩니다.
 teawater/cve-2017-5123
CVE-2017-5123 커널 취약점 재현: waitid 시스템 콜 메모리 쓰기를 통한 로컬 권한 상승, Linux 4.13에서 Docker 컨테이너 탈출로 시연됨.
 zakariamaaraki/dirty-cow-cve-2016-5195-
dirtycow 취약점을 악용하여 root로 로그인하기
 bbrathnayaka/poc-cve-2019-5736
runC 컨테이너 탈출 취약점(CVE-2019-5736)에 대한 개념 증명 악용으로, 악성 이미지 및 exec 명령을 통한 컨테이너 탈출을 시연합니다.
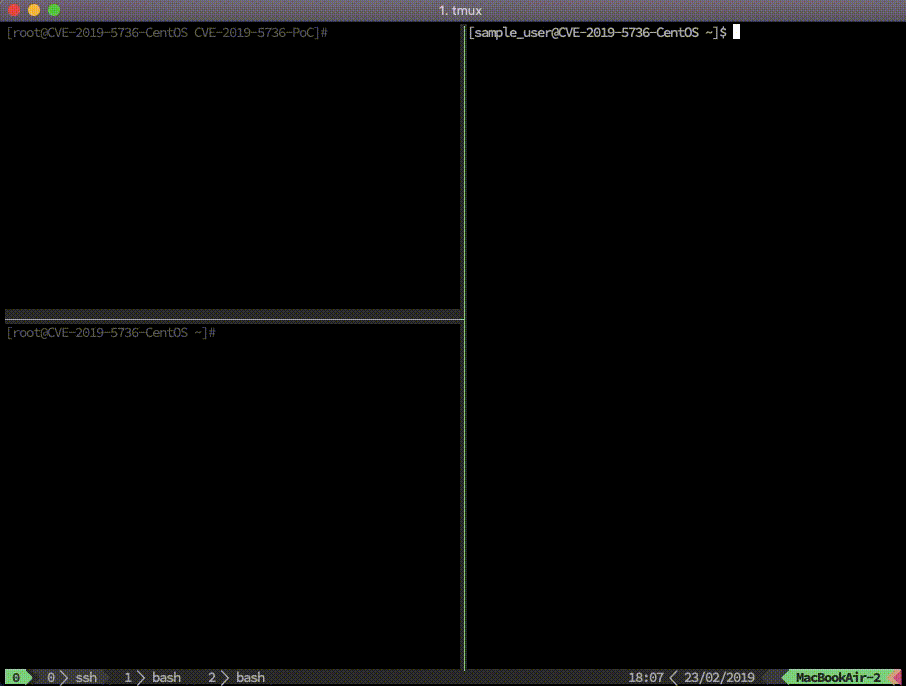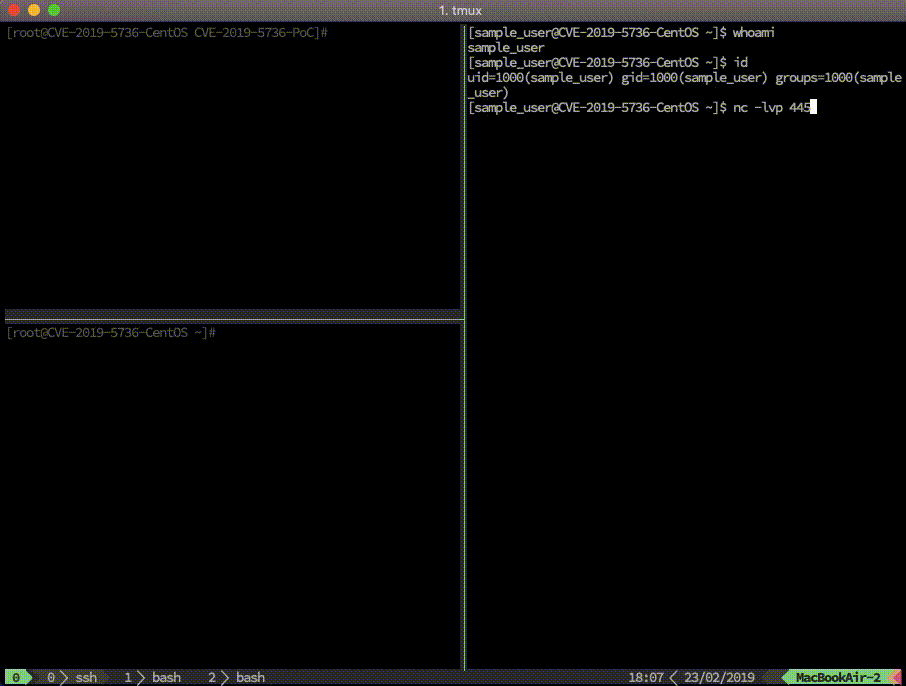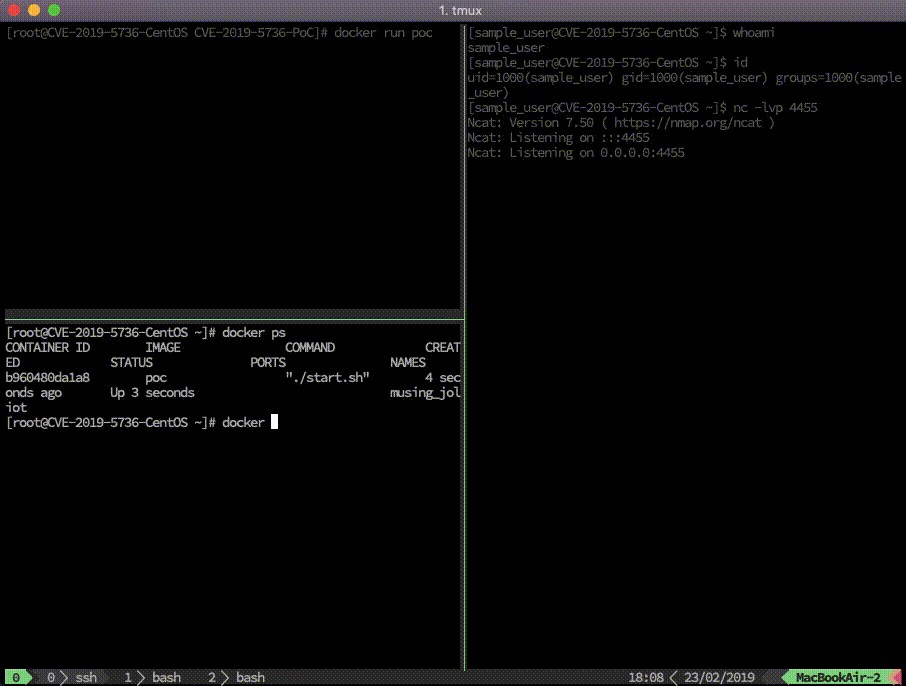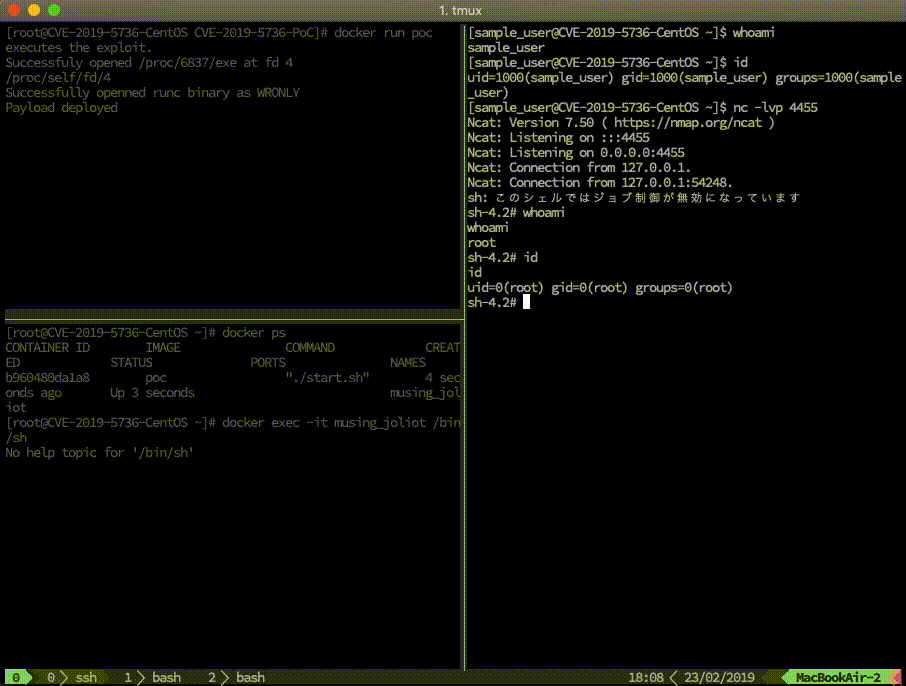 yyqs2008/cve-2019-5736-poc-2
CVE-2019-5736에 대한 개념 증명 익스플로잇입니다. runc의 컨테이너 탈출 취약점으로, Docker 컨테이너 브레이크아웃을 통해 호스트 셸에 접근할 수 있습니다.
 horkimhab/cve-2026-41901
CVE-2026-41901
 khaclep007/cve-2022-0185
Linux 커널 힙 버퍼 오버플로우인 CVE-2022-0185용 데모 익스플로잇입니다. FUSE 기반 권한 상승 및 Kubernetes를 대상으로 하는 커널 공간 ROP 체인을 통한 루트 RCE를 달성하는 kctf 버전을 포함합니다.
 stillan00b/cve-2019-5736
CVE-2019-5736에 대한 개념 증명 익스플로잇으로, runc의 컨테이너 이스케이프 취약점으로 호스트의 runc 바이너리를 덮어쓰기하여 루트 액세스를 획득할 수 있습니다.
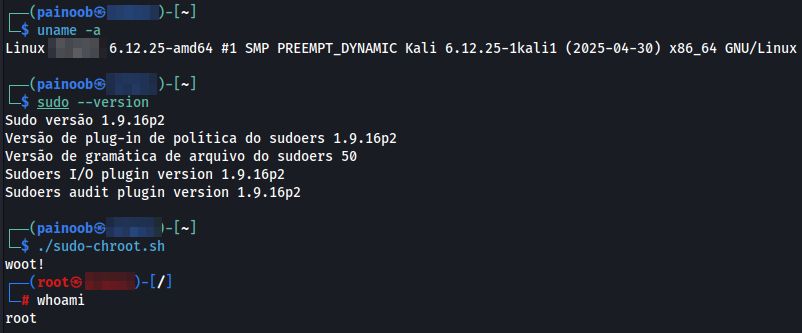 painoob/cve-2025-32463
CVE-2025-32463에 대한 개념 증명 익스플로잇으로, 특정 sudoers 구성에서 chroot 감옥 탈출을 허용하는 sudo의 로컬 권한 상승 취약점입니다.
 perimora/cve_2022_0492
CVE-2022-0492에 대한 PoC
 hikame/docker_escape_pwn
CVE-2017-1000112와 CVE-2017-18344를 이용한 Docker 탈출, 루트 권한 획득, 모든 기능(capabilities) 획득, 네임스페이스 복구, 파일시스템 복구, cgroup 제한 우회 및 seccomp 우회 포함.
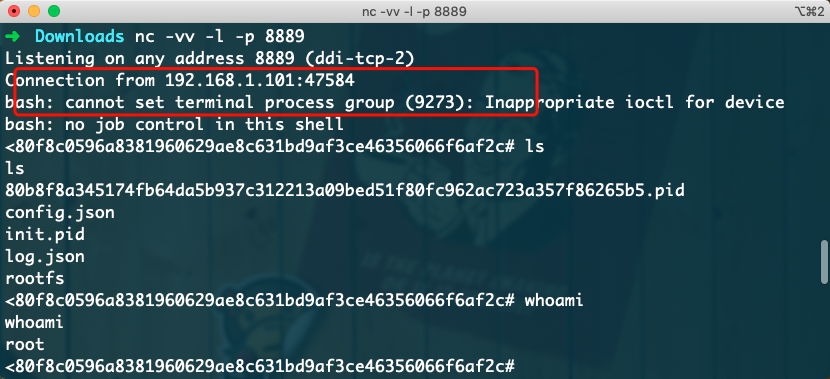 si1ent-le/cve-2019-5736
CVE-2019-5736에 대한 개념 증명 익스플로잇, runc 바이너리 덮어쓰기를 통한 Docker 컨테이너 이스케이프, libseccomp 조작을 통해 호스트 셸 접근 가능.
 h3x0v3rl0rd/cve-2019-5736
Go 기반 익스플로잇 for CVE-2019-5736 (Runc 컨테이너 이스케이프) with 사용자 지정 가능한 리버스 셸 페이로드, designed for 취약한 Docker 컨테이너를 대상으로 하는 침투 테스트 및 레드팀 작전용.
 billith/cve-2019-5736-poc
호스트 runc 바이너리를 덮어써서 호스트에서 루트 코드 실행을 달성하는 runc 컨테이너 탈출인 CVE-2019-5736에 대한 개념 증명 익스플로잇.








