
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천
 fishyyh/cve-2025-48384-poc
Proof-of-concept exploit for CVE-2025-48384, demonstrating remote code execution via a crafted git clone operation on vulnerable Git versions.
 pazhanivelmani/webp_android10_r33_cve-2023-1999
Android 10(r33)의 WebP 코덱 라이브러리를 대상으로 하는 CVE-2023-1999용 개념 증명 익스플로잇. libwebp 라이브러리의 힙 버퍼 오버플로우 취약점을 시연하여 조작된 WebP 이미지를 통한 원격 코드 실행을 가능하게 합니다.
 sanupl/vehicle-service-management-system-category-list-stored-cross-site-scripting-xss
CVE-2021-46071 - Vehicle Service Management System 1.0의 로그인 패널에 있는 카테고리 목록 섹션에서 저장형 교차 사이트 스크립팅(XSS) 취약점이 존재합니다.
 ztgrace/cve-2019-5418-rails3
CVE-2019-5418에 대한 Rails 3 PoC
 30579096/confluence-cve-2021-26084
Confluence 서버 버전 7.12.5 미만의 OGNL 인젝션
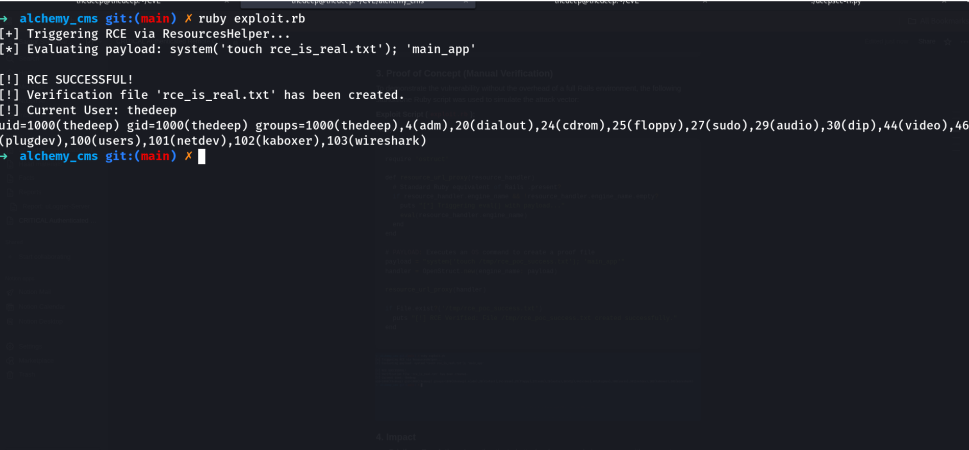 thedeepopc/cve-2026-23885
# CVE-2026-23885에 대한 개념 증명 익스플로잇 AlchemyCMS의 eval() 주입을 통한 인증된 RCE로, 기술 분석 및 수정 지침을 포함합니다.
 rooootdev/cve-2019-5784-poc
CVE-2019-5784에 대한 개념 증명
 shan0ar/cve-2025-32756
CVE-2025-32756에 대한 개념 증명 익스플로잇으로, 취약점을 시연하고 보안 테스트 및 수정 검증을 위한 기반을 제공합니다.
 shoucheng3/apache__sling-org-apache-sling-xss_cve-2016-5394_1-0-8
사용자가 제출한 콘텐츠를 정화하고 웹 애플리케이션의 크로스 사이트 스크립팅 취약점을 방지하기 위해 XSS 이스케이핑 및 필터링 서비스(XSSAPI, XSSFilter)를 제공하는 Java 라이브러리입니다.
 r2c-cse/multer-sca-rule-test_cve-2025-7338
CVE-2025-7338 검증을 위한 테스트 https://semgrep.dev/orgs/-/advisories?f=CAAQGRoTCg1jdmUtMjAyNS03MzM4GgAiAA%3D%3D
 shoucheng3/dspace__dspace_cve-2022-31194_5-10
DSpace 저장소 소프트웨어에 대한 보안 패치로, Java 기반 디지털 자산 관리 플랫폼의 취약점인 CVE-2022-31194를 해결합니다.
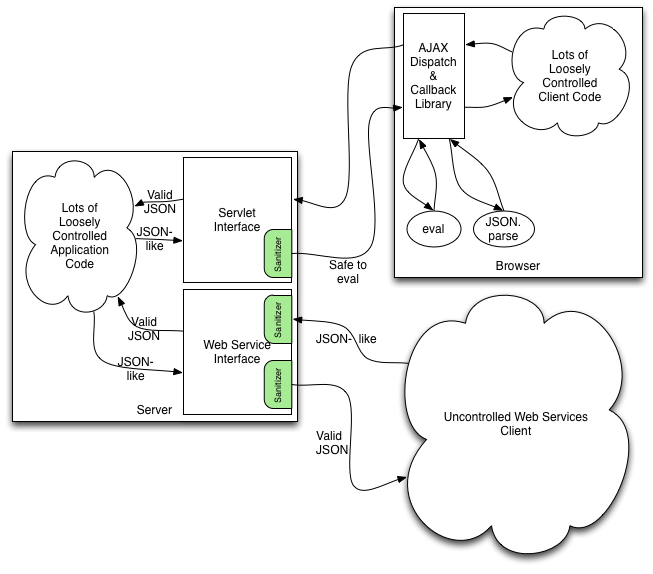 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
잘못된 형식의 JSON 유사 콘텐츠를 표준을 준수하는 안전한 JSON으로 변환하여 코드 주입을 방지하고 HTML/XML 컨텍스트에 포함할 수 있도록 하는 Java 라이브러리입니다.
 r3dkn33-zz/cve-2013-0156
임의 역직렬화로 SQL 인젝션 및 코드 실행을 유발할 수 있습니다.
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0506
AOSP 10 r33용 Android Settings 소스 코드, CVE-2021-0506 취약점 패치 관련.
 shoucheng3/dspace__dspace_cve-2022-31195_5-10
패치된 DSpace 저장소 버전으로 CVE-2022-31195를 해결하며, 웹 기반 기관 저장소를 위한 향상된 취약점 완화 기능을 갖춘 안전한 디지털 자산 관리 플랫폼을 제공합니다.
 harry1080/cve-2020-10673
CVE-2020-10673
 shoucheng3/cov-int
Coverity 분석용 XWiki Commons CVE-2023-31126 v14.10.3








