#1
 subc0ol/cve-2015-0235
CVE-2015-0235 (Ghost)를 대상으로 하는 Ruby 기반 익스플로잇으로, 취약한 시스템에서 glibc gethostbyname 버퍼 오버플로우를 이용한 원격 코드 실행을 목표로 합니다.
 shoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2
CPE 매칭을 사용하여 프로젝트 종속성에서 공개적으로 공개된 취약점을 감지하는 소프트웨어 구성 분석 도구로, CI/CD 통합을 위한 CVE 링크가 포함된 상세 보고서를 생성합니다.
 rxerium/cve-2025-4427-cve-2025-4428
CVE-2025-4427 및 CVE-2025-4428 탐지
 shoucheng3/apache__sling-org-apache-sling-servlets-resolver_cve-2024-23673_2-10-0
Apache Sling Servlet Resolver의 취약점인 CVE-2024-23673에 대한 분석 및 악용 코드로, Sling 기반 웹 애플리케이션의 표적 보안 테스트를 가능하게 합니다.
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
OWASP Enterprise Security API 라이브러리는 Java 웹 애플리케이션을 위한 보안 제어 기능을 제공하며, 인증, 접근 제어, 입력 검증, 암호화 및 인코딩을 포함하여 취약점 위험을 줄입니다.
 nayankadamm/cve-2022-24434_poc
Dicer npm 패키지 v0.3.1을 대상으로 하는 CVE-2022-24434에 대한 개념 증명 익스플로잇입니다. 제공된 서버 스크립트와 PoC 페이로드를 사용하여 서버 측 취약점 악용을 시연합니다.
 shoucheng3/nahsra__antisamy_cve-2016-10006_1-5-3
신뢰할 수 없는 사용자 입력으로부터 XSS 및 악성 코드 주입을 방지하기 위한 빠르고 구성 가능한 HTML 삭제 라이브러리입니다. 지속 전에 HTML, CSS 및 JavaScript를 정화하는 정책 기반 API를 제공합니다.
 kaylertee/computer-security-equifax-2017
CVE-2017-5638 (Apache Struts2 RCE)의 실습형 시뮬레이션으로, 취약점 재현, OS 수준 명령 실행, 입력 검증 및 엔드포인트 모니터링과 같은 완화 조치를 보여줍니다. Python/Flask 및 Jupyter 노트북 데모로 구현되었습니다.
 r00t4dm/jenkins-cve-2015-8103
Jenkins CVE-2015-8103용 익스플로잇으로, Jenkins CLI의 원격 코드 실행 취약점입니다. 인증된 공격자가 취약한 Jenkins 서버에서 임의의 명령을 실행할 수 있게 해줍니다.
 uriyahav/tough-cookie-2.5.0-cve-2023-26136-fix
tough-cookie 2.5.0의 CVE-2023-26136 보안 패치 - 하위 호환성을 유지하는 프로토타입 오염 취약점 수정
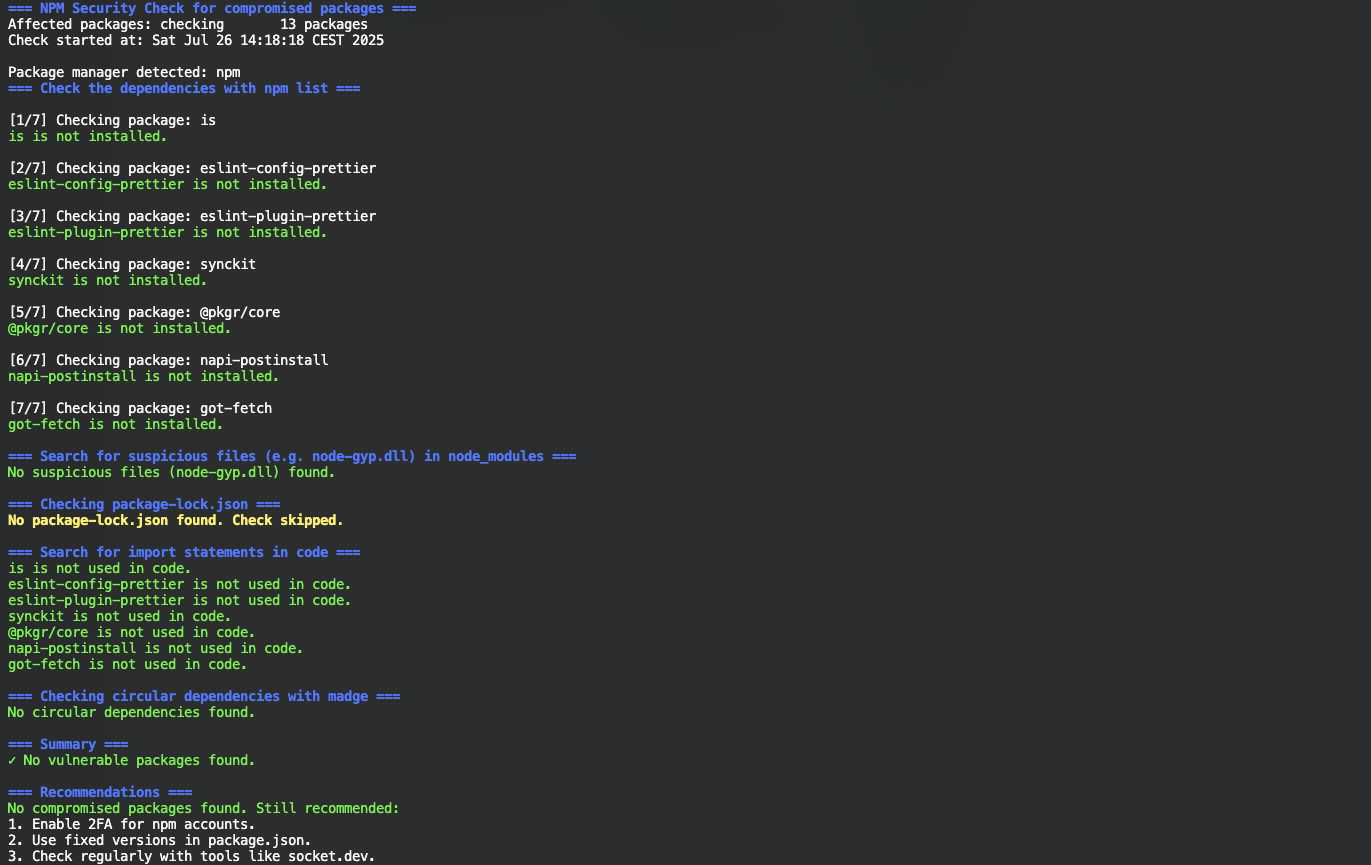 nihilor/cve-2025-54313
프로젝트에서 손상된 패키지, 의심스러운 파일 및 import 문을 검사합니다.
 shaikusaf/external_v8_aosp10_r33_cve-2020-0240
V8 JavaScript 엔진의 CVE-2020-0240에 대한 연구 저장소로, 취약점 이해 및 악용을 위한 소스 코드와 분석을 제공합니다.
 s0/rsyslog-librelp-cve-2018-1000140-fixed
rsyslog의 librelp 라이브러리에 대한 CVE-2018-1000140 패치로, 신뢰할 수 있는 이벤트 로깅 프로토콜 구현에서 원격 코드 실행 취약점을 수정합니다.
 iris-sast/zip4j
CWE-Bench-Java CVE-2018-1002202 versions 1.3.2, 1.3.3
 gmh5225/malicious-code-detection-bugu
AI 기반 악성 코드 탐지 및 난독화 시스템으로, 탐지, 패킹, 코드 혼동을 위한 마이크로서비스와 사용자 및 관리자 서비스를 갖추고 있습니다.
 pierdipi/unicode-control-characters-action
Red Hat 진단 도구 https://access.redhat.com/security/vulnerabilities/RHSB-2021-007 를 사용하여 유니코드 제어 문자를 찾는 GitHub Action으로, RHSB-2021-007 트로이 목마 소스…
 njawalkar/apache-commons-lang2
CVE-2025-48924 수정 사항이 백포트된 Apache의 commons-lang2 v2.6