#1
 open-flaw/cve-2020-8158
이것은 TypeORM 0.2.25 미만 버전의 치명적인 프로토타입 오염 취약점인 CVE-2020-8158을 시연하는 개념 증명입니다.
 kerburenthusiasm/cve-2025-49132-poc
CVE-2025-49132에 대한 개념 증명 익스플로잇으로, 로케일 매개변수 주입을 통해 Pterodactyl Panel <= 1.11.10에서 인증되지 않은 원격 코드 실행을 가능하게 합니다. 체크 모드와 익스플로잇 모드를 포함합니다.
 kai-one001/-cve-2015-10137-wordpress-n-media-website-contact-form-with-file-upload-1.3.4
Python 익스플로잇으로, CVE-2015-10137을 표적으로 하여 WordPress N-Media Website Contact Form 플러그인의 임의 파일 업로드 취약점을 악용하며, 원격 WebShell 실행을 가능하게 합니다.
 hyperps/cve-2026-0848
nltk.tokenize.StanfordSegmenter는 검증이나 샌드박싱 없이 외부 Java .jar 파일을 동적으로 로드합니다. 공격자가 JAR 파일을 공급하거나 교체할 수 있다면(예: 악성 모델 다운로드, MITM 패키지 변조, 또는 의존성 오염),…
 the-valluvarsploit/cve-2018-6574
CVE-2018-6574에 대한 개념 증명(PoC) 익스플로잇으로, Go의 'go get' 명령에서 발생하는 원격 코드 실행 취약점을 악성 저장소 import 경로를 통해 악용하는 방법을 시연합니다.
 aayushmanthapamagar/cve-2022-22963
CVE-2022-22963용 POC
 tiran/cve-2018-8970
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-8970 데모
 ekamsinghwalia/openssl-vulnerability-detection-script
CVE-2022-2274용 OpenSSL 취약점 탐지 스크립트입니다.
 mbanyamer/deephas-1.0.7-prototype-pollution-poc-cve-2026-25047-
Proof-of-concept demonstrating prototype pollution in deephas <=1.0.7 (CVE-2026-25047) leading to arbitrary code execution and denial of service,…
 netvanguard-cmd/cve-2025-59536
CVE-2025-59536에 대한 PoC 익스플로잇, Claude Code의 시작 신뢰 대화상자에서 고심각도 코드 인젝션 취약점으로, 패치되지 않은 인스턴스의 원격 악용을 가능하게 합니다.
 dotadrien/cve-2025-60655
CVE-2025-60655에 대한 개념 증명: 클라이언트 측 JavaScript 검증을 우회하는 무제한 파일 업로드를 통한 원격 코드 실행으로, 서버에서 임의 PHP 스크립트 실행을 가능하게 합니다.
 dharan10/cve-2022-40471
Clinic 환자 관리 시스템 v1용 무인증 RCE 익스플로잇 코드 (CPMS RCE, CVE-2022-40471)
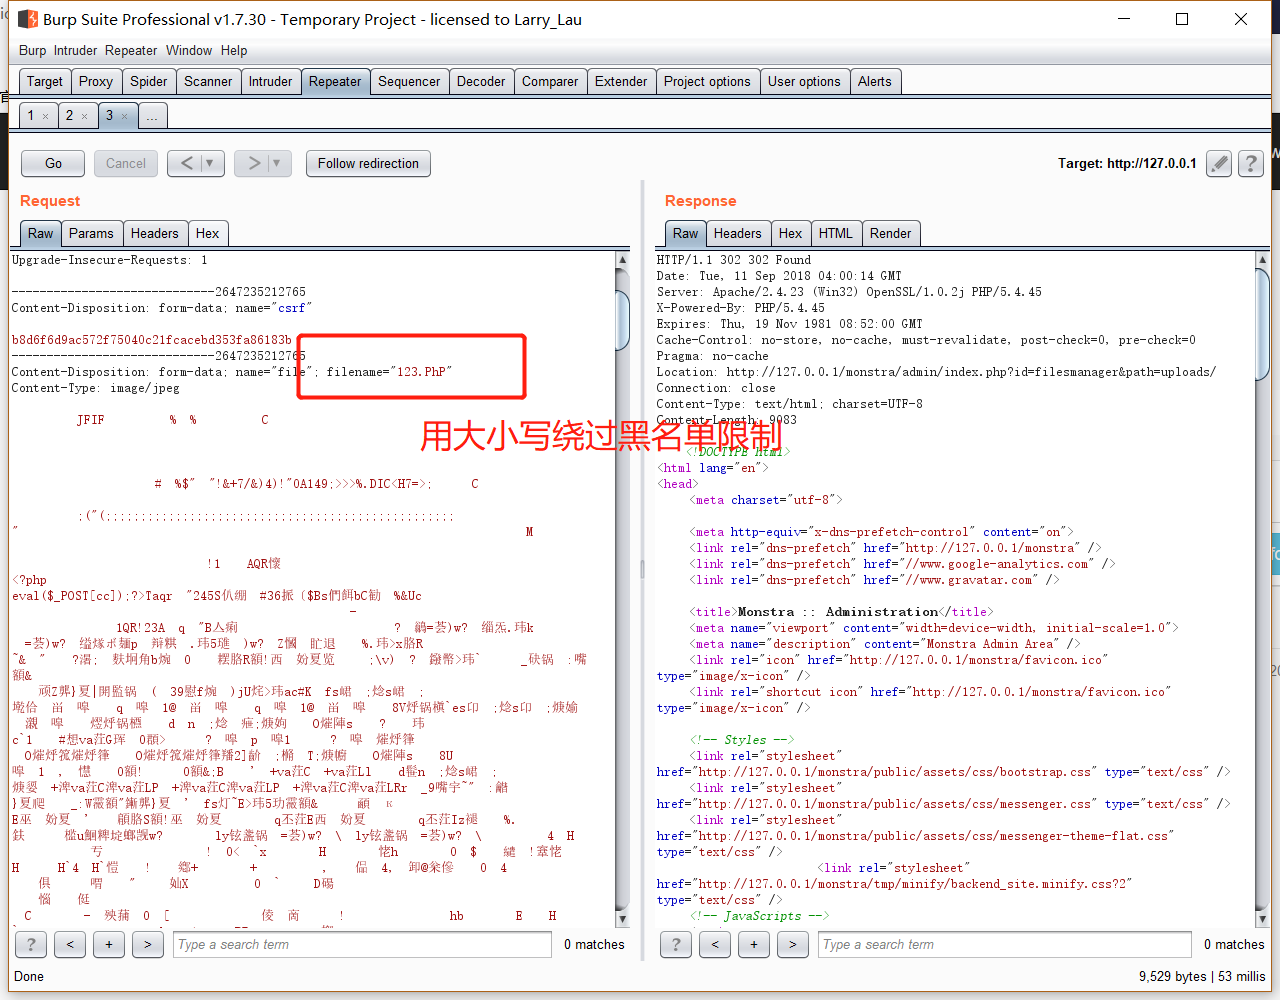 jx0n0/monstra_cms-3.0.4--getshell
monstra_cms-3.0.4-업로드 getshell CVE-2018-17418
 dillonkirsch/cve-2026-26720-twenty-rce
Twenty CRM의 샌드박스 처리되지 않은 서버리스 워크플로우 함수를 통한 인증된 원격 코드 실행 개념 증명으로, 임의의 Node.js 명령 실행 및 환경 변수 노출을 허용합니다.
 experience-rookie/struts-s2-052-deserialization-rce-lab
Proof-of-Concept exploit for Apache Struts S2-052 (CVE-2017-9805) XML Deserialization Remote Code Execution. Created while solving the INE eWPTX…
 vignesh21-git/cve-2025-48384
GIT 취약점 | 클론 시 캐리지 리턴 및 RCE
 sijie52/yasa-cve-2020-14343
CVE-2020-14343에 대한 익스플로잇으로, 웹 애플리케이션의 특정 취약점을 대상으로 합니다. 보안 테스트 및 취약점 검증을 위한 개념 증명 구현을 제공합니다.