#1
 d0n601/cve-2025-12673
Flex QR Code Generator <= 1.2.6 - 인증되지 않은 임의 파일 업로드
 ali-py3/exploit-cve-2025-68613
n8n의 심각한 RCE 취약점(CVE-2025-68613)에 대한 개념 증명 익스플로잇: 워크플로우 노드의 표현식 주입을 통한 임의 명령 실행을 시연합니다.
 tagoletta/cve-2023-38890
Online Shopping Portal 3.1의 인증되지 않은 SQL 주입에서 원격 코드 실행으로 이어지는 CVE-2023-38890에 대한 악용 코드로, 개념 증명 및 분석 문서를 포함합니다.
 d3kc4rt1/cve-2026-1657
EventPrime 플러그인에서의 인증되지 않은 임의 파일 업로드
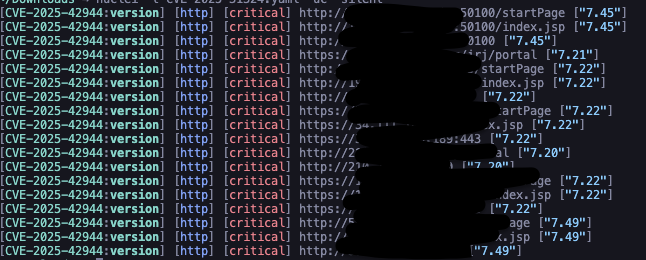 rxerium/cve-2025-42944
CVE-2025-42944에 대한 탐지
 snorlyd/https-nj.gov---cve-2020-11023
뉴저지 공식 사이트의 취약점 보고서
 depers-rus/cve-2007-4559
CVE-2007-4559 경로 탐색 취약점을 Python의 tarfile 모듈에서 시연하는 개념 증명으로, 악의적인 TAR 아카이브를 통해 임의의 파일 덮어쓰기를 허용합니다.
 open-flaw/cve-2025-12758
CVE-2025-12758에 대한 상세한 공개 내용과 validator.js의 isLength()에서 유니코드 변형 선택자를 우회하는 PoC를 포함하며, 근본 원인 분석, 익스플로잇 시나리오 및 완화 단계를 다룹니다.
 andressuarezmonk/cve-2025-55182
CVE-2025-55182에 대한 개념 증명 익스플로잇으로, 프로토타입 오염과 조작된 Flight 프로토콜 청크를 통해 React Server Functions에서 원격 코드 실행을 달성합니다.
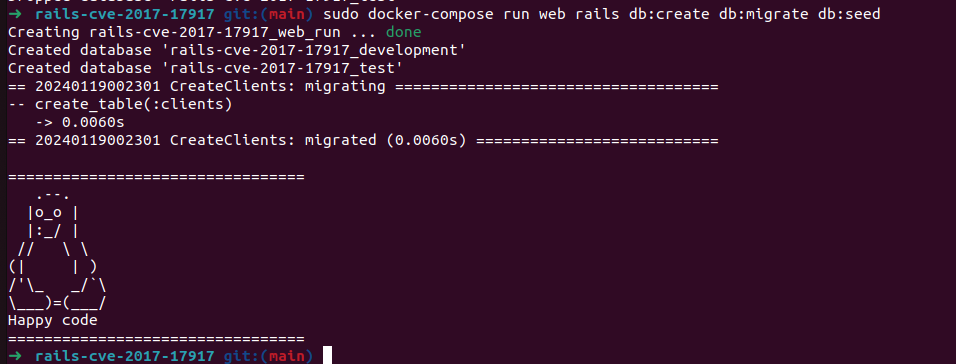 matiasarenhard/rails-cve-2017-17917
Rails에서 CVE-2017-17917 SQL 인젝션의 교육적 시연, 단계별 재현 및 매개변수화된 쿼리를 사용한 안전한 코딩 대응 포함.
 redopsx/cve-2025-63943
Grocery Store Management System 1.0에서 발견된 SQL Injection 취약점
 cucumberanorsncompany/sealsecurityassignment
CVE-2023-26136 취약점 연구 중
 mooseloveti/postgallery-cve-report
CVE-2025-13543 공개
 klassiker/cve-2025-55182
CVE-2025-55182의 프로토타입 오염 취약점에 대한 CodeQL 기반 분석, React Server Components에서의 익스플로잇 POC 및 안전하지 않은 속성 순회를 위한 정적 탐지 쿼리 포함.
 beishanxueyuan/cve-2025-48384-test
CVE-2025-48384의 재현으로, Git 서브모듈 경로 탐색(path traversal) 취약점을 시연하며 익스플로잇을 재현하기 위한 단계별 명령어를 제공합니다.
 ysaxon/pyrocms-ssti-fix
CVE-2023-29689 - PyroCMS의 SSTI 취약점을 위한 드롭인 수정, 커스텀 Twig 샌드박스 구현을 통해
 azu/msgpack-cve-2021-23410-test
# CVE-2021-23410 msgpack PoC 저장소 msgpack의 CVE-2021-23410에 대한 개념 증명을 시연하는 테스트 저장소로, 보고된 역직렬화 취약점이 실제로 악용 가능한지 분석합니다.