
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천

 sudo-wp/sudowp-clickfunnels-zurich
레거시 ClickFunnels Classic WordPress 플러그인의 보안 패치가 적용된 포크입니다. 중요한 저장형 XSS 취약점(CVE-2022-4782)을 수정하면서 기존 퍼널의 원래 API 기능을 유지합니다.
 khoatran107/cve-2025-38001
CVE-2025-38001에 대한 C 기반 개념 증명(PoC) 익스플로잇으로, 보안 연구를 위한 취약점 악용 및 코드 분석을 시연합니다.
 sahiloj/cve-2025-5352
lunary-ai/lunary의 Analytics 컴포넌트에서 저장형 XSS 취약점을 시연하며, 삭제되지 않은 NEXT_PUBLIC_CUSTOM_SCRIPT 주입으로 인해 사용자 브라우저에서 임의의 JavaScript가 실행됩니다.
 vinicius-batistella/cve-2025-65741
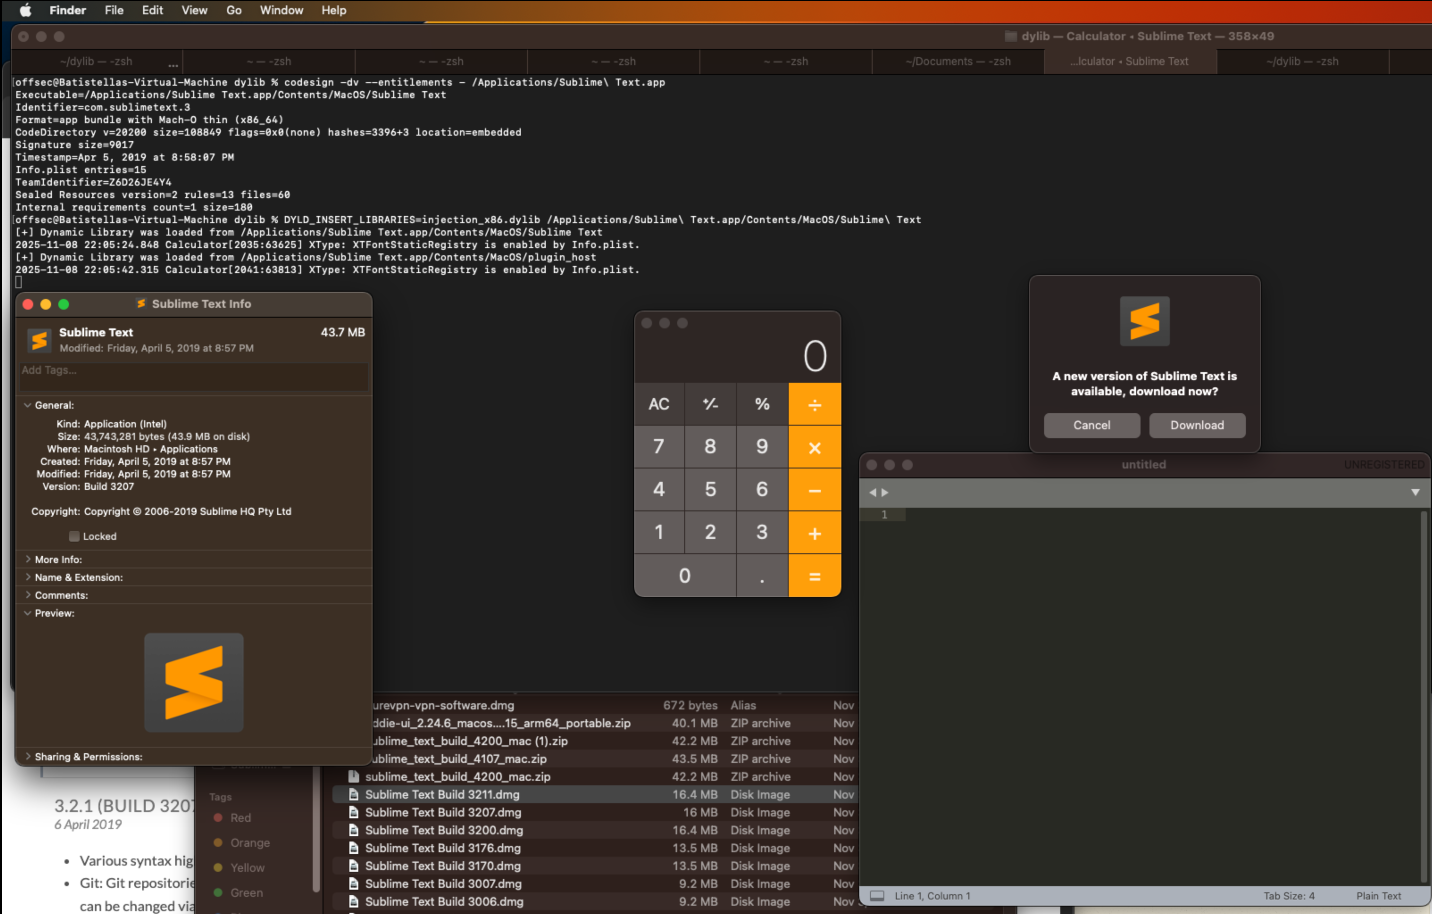
macOS의 Sublime Text 3에서 서명되지 않은 코드를 통한 dylib 주입을 시연하는 CVE-2025-65741에 대한 개념 증명으로, 컴파일된 .dylib 페이로드 및 익스플로잇 단계를 포함합니다.
 gmh5225/evmbench-certora-agent-harness
LLM과 Certora Prover를 사용하여 스마트 컨트랙트 CVL 명세를 생성하고 개선하며, 성공하거나 최대 반복 횟수에 도달할 때까지 검증기 출력을 피드백하는 반복적 에이전트 하네스입니다.
 garethmsheldon/react2shell-cve-2025-55182-detector
CVE-2025-55182 (React2Shell)에 대한 다국어 탐지 스크립트로, package.json 파일을 스캔하여 취약한 React 종속성 버전을 식별하고 완화 지침을 제공합니다.
 bitt0n/cve-2026-0766
CVE-2026-0766에 대한 개념 증명 익스플로잇으로, OpenWebUI의 도구 코드 주입을 통한 원격 코드 실행 취약점입니다. 명령 실행, 파일 읽기, 리버스 셸, 블라인드 데이터 유출 모드를 포함합니다.
 thekamran/cve-2025-55182-proof-of-concept
CVE-2025-55182에 대한 개념 증명 익스플로잇으로, 서버 측 렌더링 구현에서 원격 코드 실행으로 이어지는 프로토타입 오염을 시연합니다. Python 익스플로잇 스크립트와 보안 권장 사항을 포함합니다.
 ducducuc111/cve-2025-55182-poc
CVE-2025-55182에 대한 개념 증명 익스플로잇으로, React Server Components의 프로토타입 체인 취약점을 통한 원격 코드 실행을 시연합니다. 다수의 RCE 가젯 및 지속성 공격을 포함합니다.
 ekamsinghwalia/detection-script-for-cve-2021-23358
cve-2021-23358 탐지 스크립트
 hamm0nz/react2shell-audit
경량의 재귀적 Bash 스크립트로, 로컬 프로젝트에서 CVE-2025-55182(React2Shell)에 취약한 Next.js 및 React Server DOM 버전을 탐지합니다.
 fevar54/cve-2026-0848-poc-improper-input-validation
PoC de CVE-2026-0848: NLTK의 부적절한 입력 검증으로 StanfordSegmenter를 통한 코드 실행이 가능합니다.
 boroeurnprach/cve-2026-23947-poc
Proof-of-concept demonstrating arbitrary code execution in Orval via malicious OpenAPI fields, with setup, exploit steps, and remediation guidance.
 kairo-one/cve-2020-14343-pyyaml
CVE-2020-14343의 페이로드
 0xdeadbit/cve-2025-50881
API SAS 사용 흐름 RCE
 nurjaman2004/jspdf-bulk-detector-cve-2025-68428-
CVE-2025-68428과 관련된 jsPDF 사용을 식별하기 위한 자산 전체 탐지 도구. 탐지만 수행 — 악용은 하지 않음
 evillm/cve-2023-4634-poc
CVE-2023-4634에 대한 개념 증명 익스플로잇, WordPress Media Library Assistant 플러그인의 원격 코드 실행 취약점입니다. Docker 기반의 취약한 환경과 자동화된 스캐너를 포함합니다.
 intbjw/cve-2025-68613-poc-via-copilot
# CVE-2025-68613 상세 기술 분석 및 개념 증명 n8n 표현식 평가에서 IIFE this-컨텍스트 우회를 통한 치명적인 RCE 취약점에 대한 상세 기술 분석 및 개념 증명입니다. 근본 원인 분석, 익스플로잇 벡터, 완화 지침을 포함합니다.








