
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천
 sassoftware/jackson
이 저장소는 jackson‑core 2.13.5와의 완전한 호환성을 유지하면서 CVE-2025-52999, GHSA-2m67-wjpj-xhg9 및 sonatype-2022-6438에서 보고된 서비스 거부(denial-of-service) 및 제한이나 스로틀링 없는…
 kang8/cve-2021-43503
CVE-2021-43503에 대한 개념 증명 익스플로잇으로, Laravel 역직렬화 RCE 취약점입니다. PHP POP 체인 생성과 테스트용 HTTP 기반 페이로드 전달을 포함합니다.
 timtimxs/cve-2026-51947-advisory
Pivotal CRM의 초기 역직렬화 취약점에 대한 패치가 불완전했습니다. 해당 수정은 BinaryFormatter에서 JSON.NET으로 전환했지만 SerializationBinder를 구현하지 않은 채 TypeNameHandling을 4로 설정한 상태로 남겨두어,…
 shadowsock5/shardingsphere_cve-2020-1947
CVE-2020-1947을 대상으로 하는 익스플로잇으로, Apache ShardingSphere에서 조작된 YAML 구성 역직렬화를 통해 원격 코드 실행을 가능하게 합니다.
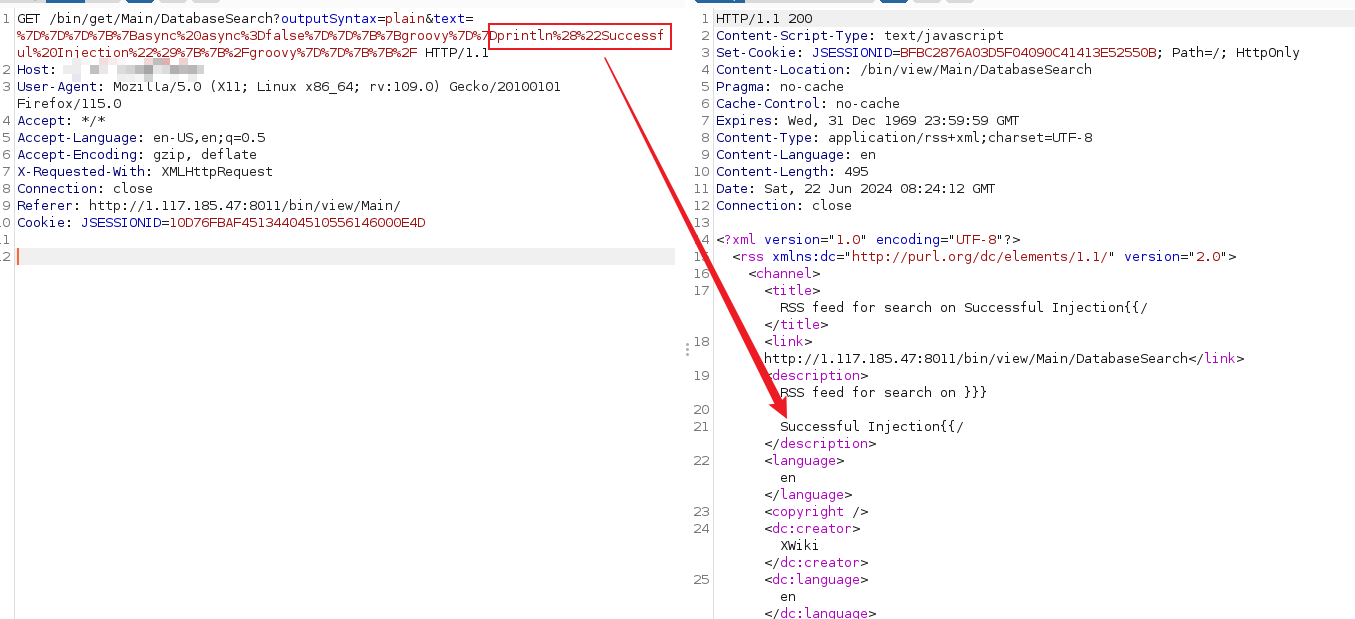 nanowraith/cve-2024-31982
# CVE-2024-31982 개념 증명 익스플로잇: Groovy 페이로드 주입을 통한 원격 코드 실행으로 이어지는 Java 서버 측 템플릿 주입(SSTI)
 vm2mv/tinyxml
CVE-2021-42260 및 CVE-2023-34194 수정 사항이 포함된 TinyXML 2.6.2
 ahmedreda38/cve-2025-47273-poc
CVE-2025-47273은 setuptools 라이브러리 ,특히 버전 78.1.0 .에서 높은 심각도의 경로 탐색 취약점입니다.
 y0s9/cve-2021-3129
CVE-2021-3129-Laravel 디버그 모드 원격 코드 실행 취약점
 zhixiangyao/cve-2025-66478-exploit-poc
Node.js를 사용한 CVE-2025-66478 개념 증명 익스플로잇 데모
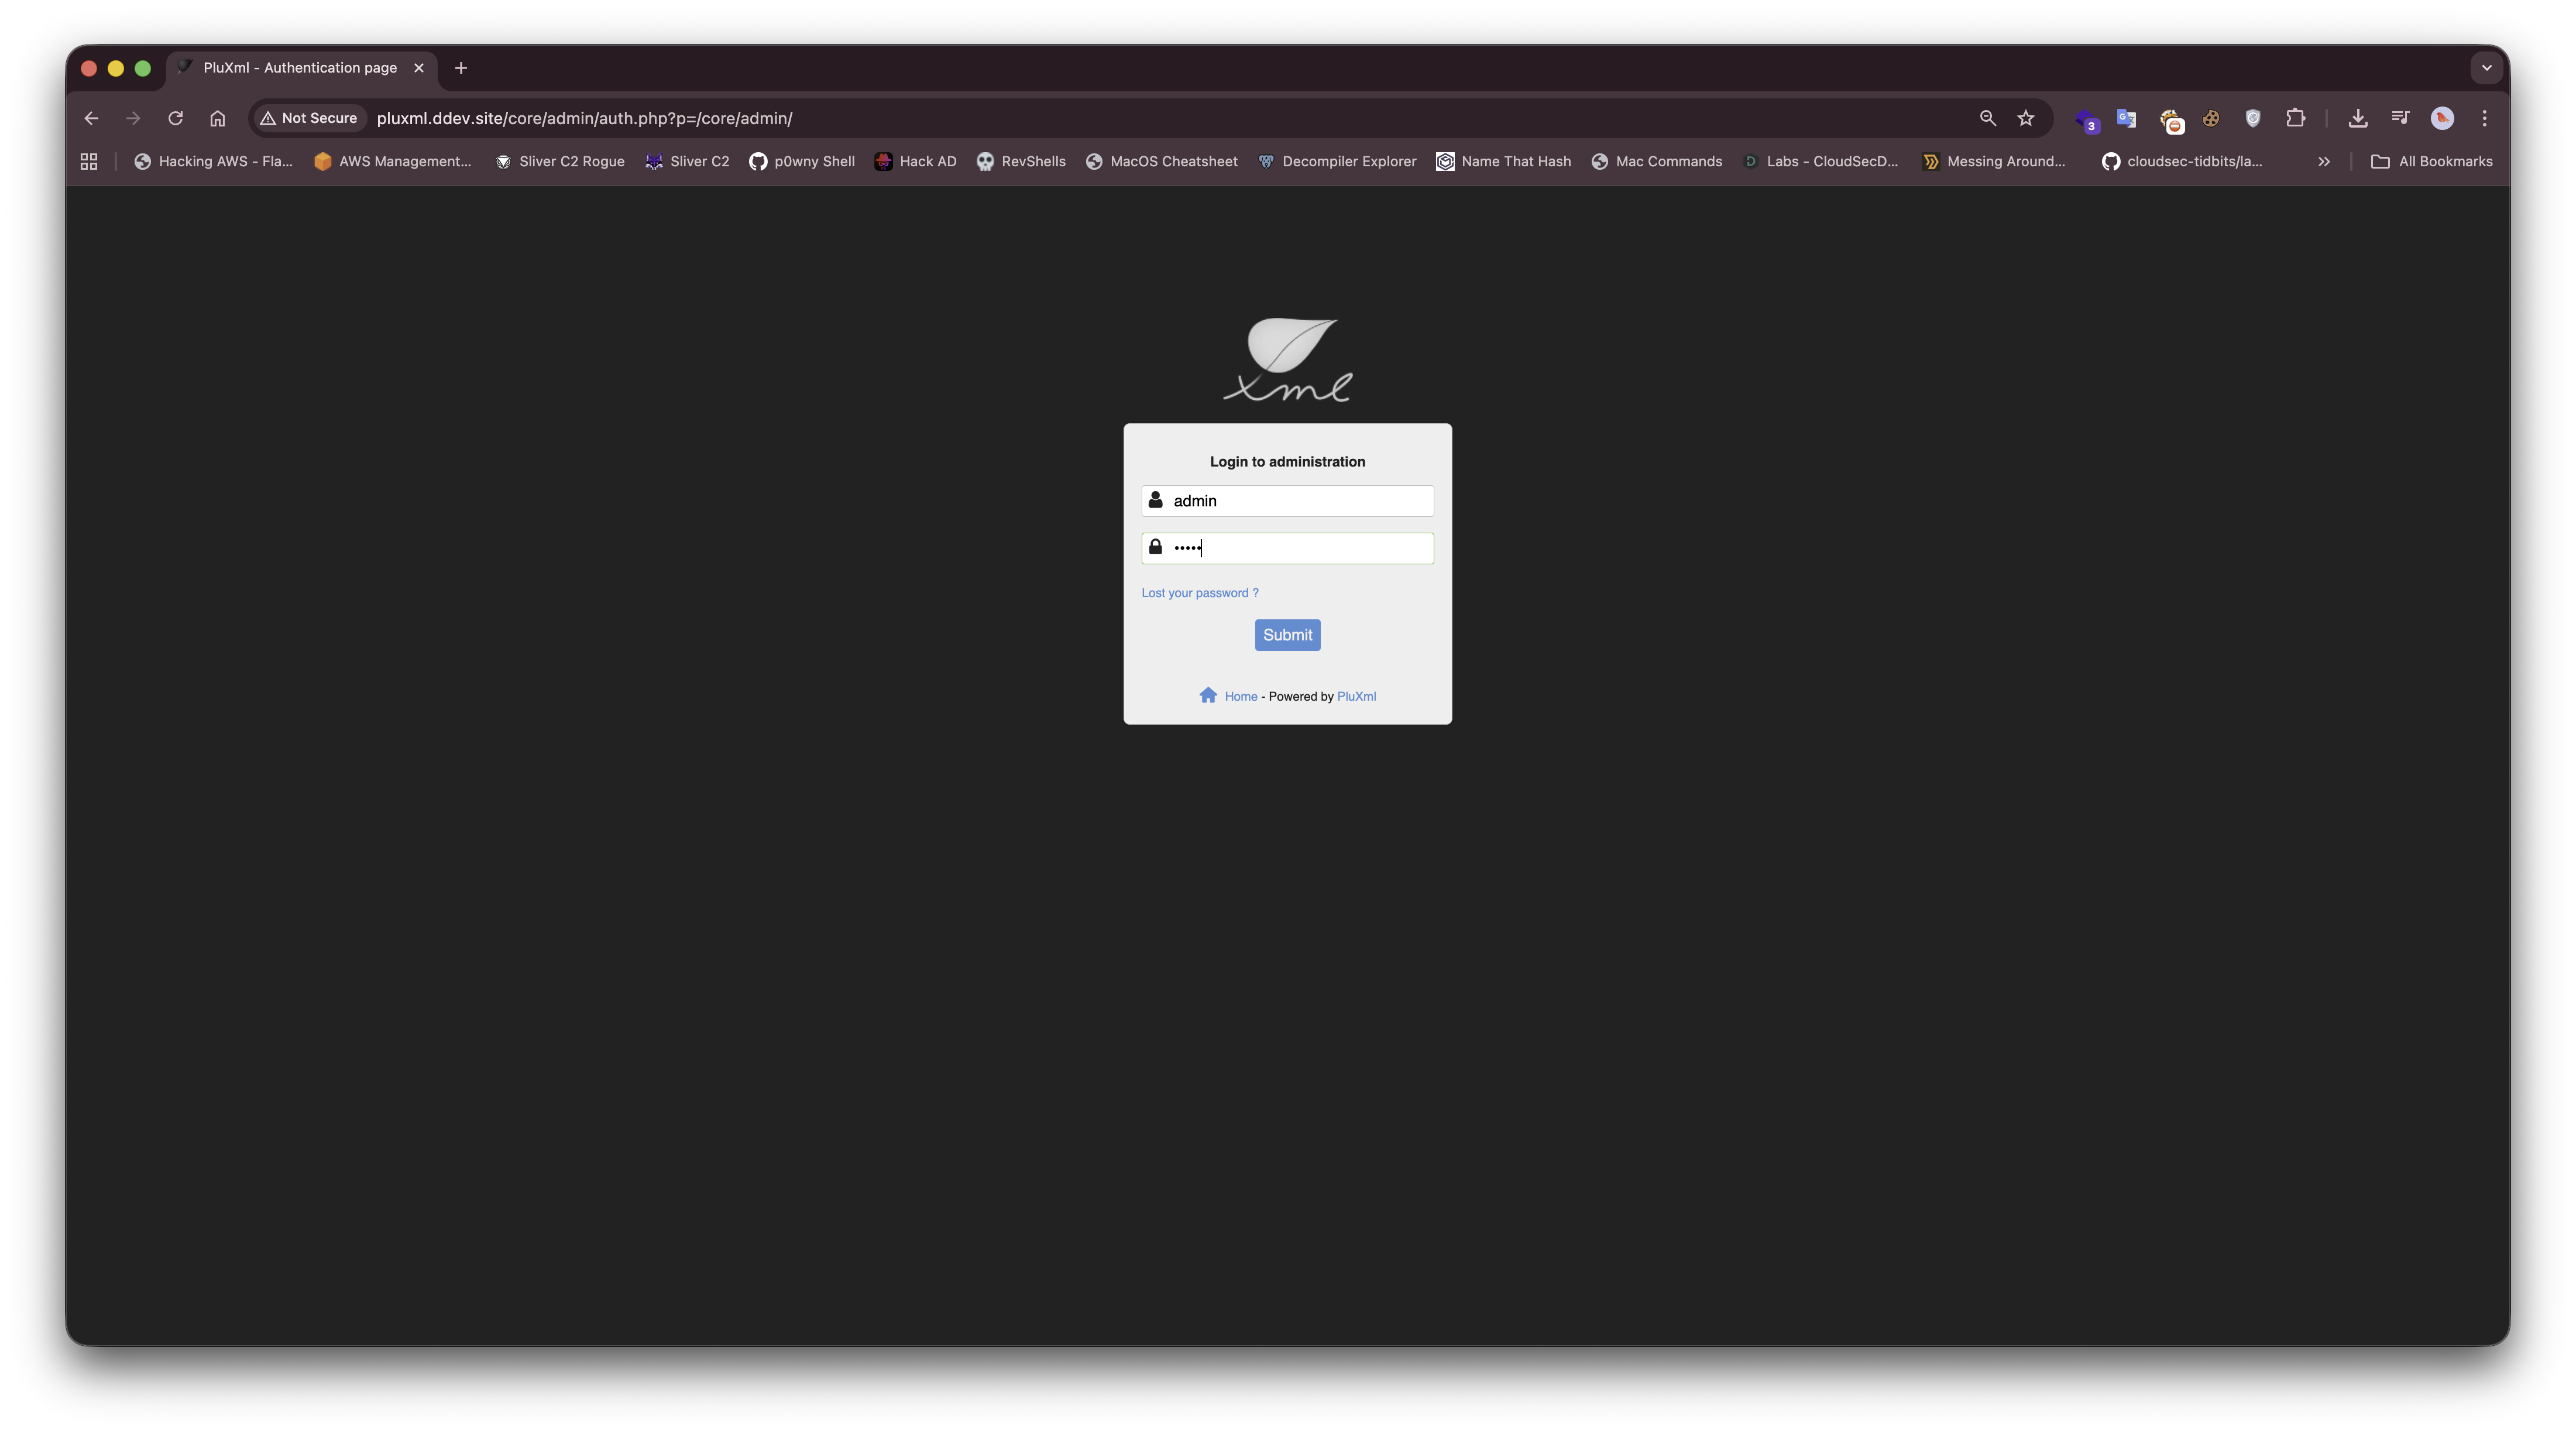 rajchowdhury240/cve-2025-67435
PluXML CMS 5.8.22 버전에서 심각한 원격 코드 실행(RCE) 취약점이 확인되었습니다. 이 취약점은 인증된 관리자가 테마 편집기 기능을 통해 악성 PHP 웹 셸을 업로드하여 웹 서버에서 임의의 PHP 코드를 실행할 수 있게 합니다.
 mehdiboukhobza/sandbox_cve-2021-23358
CVE-2021-23358에 대한 개념 증명 익스플로잇, Node.js underscore 라이브러리의 프로토타입 오염 취약점입니다. 샌드박스 이스케이프 및 코드 실행을 시연합니다.
 at190510-cuong/cve-2025-64087-ssti-
CVE-2025-64087(SSTI)
 ronf98/cve-2024-11972-poc
CVE-2024-11972 in Hunk Companion <1.9.0은 인증되지 않은 공격자가 안전하지 않은 REST API 엔드포인트를 악용하고 취약한 플러그인을 설치하여 RCE, SQLi, XSS 및 백도어 위험을 초래할 수 있습니다.
 randomrobbiebf/cve-2024-56058
VRPConnector <= 2.0.1 - 인증되지 않은 PHP 객체 주입
 jvr2022/cve-2026-29786
개념 증명(PoC)으로, tar npm 패키지의 하드링크 경로 탐색(hardlink path traversal) 취약점을 시연하며, 조작된 아카이브를 통해 추출 디렉터리 외부의 파일을 덮어쓸 수 있게 합니다.
 fatkz/cve-2025-24813
세션 역직렬화 및 부분 PUT 요청을 통해 Apache Tomcat에서 원격 코드 실행을 달성하는 CVE-2025-24813용 개념 증명 익스플로잇입니다.
 halcy0nic/cve-2023-40296
CVE-2023-40296용 개념 증명
 randomrobbiebf/cve-2024-3553
CVE-2024-3553: Tutor LMS <= 2.6.2 - 인증된 공격자가 사용자 등록을 활성화할 수 있는 권한 부여 누락 취약점








