
 #1
 pa2sw0rd/exploit-cve-2025-55182-poc
이 POC는 실제 `[email protected]` 취약 코드를 사용하여 CVE-2025-55182를 시연합니다.
 rickidevs/cve-2026-35570
# CVE-2026-35570 상세 분석 및 개념 증명 openclaude v0.1.7의 샌드박스 우회 취약점으로, 경로 탐색을 통해 샌드박스 외부의 임의 파일을 읽고 쓸 수 있게 해줍니다.
 jun-5heng/cve-2022-22947
SpringCloudGatewayRCE / 코드: Jun_sheng
 edgarloyola/cve-2021-40904
잘못 구성된 Dokuwiki 내장 애플리케이션을 통해 PHP 코드 주입을 허용하는 CheckMK Raw Edition 1.5.0–1.5.0p25의 원격 코드 실행에 대한 개념 증명.
 quandqn/cve-2018-14667
CVE-2018-14667에 대한 개념 증명 익스플로잇으로, RichFaces 애플리케이션에서 Java 역직렬화와 EL 주입을 결합하여 원격 코드 실행을 달성하는 방법을 보여줍니다.
 randomrobbiebf/cve-2024-7135
Tainacan <= 0.21.7 - 인증된 (Subscriber+) 사용자에 대한 권한 부여 누락으로 인한 임의 파일 읽기
 mbadanoiu/cve-2021-46364
CVE-2021-46364: Magnolia CMS의 YAML 역직렬화
 randomrobbiebf/cve-2025-22777
GiveWP – 기부 플러그인 및 펀드레이징 플랫폼 <= 3.19.3 - 인증되지 않은 PHP 객체 삽입
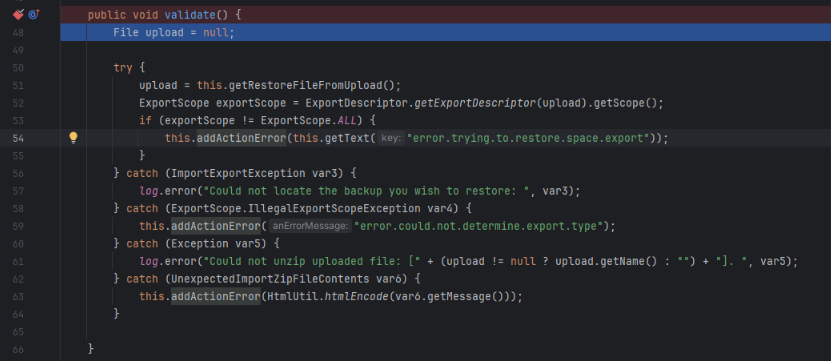 d3ckkno0b/analyze-exploit-cve-2023-22518-confluence
CVE-2023-22518 익스플로잇 분석: Atlassian Confluence Server용으로 설정, JAR diffing, 근본 원인, 그리고 관리자 접근 권한을 되찾기 위한 무단 복원을 다룹니다.
 halcy0nic/cve-2022-44318
CVE-2022-44318에 대한 개념 증명
 uniontech-software/libtheora-cve-2024-56431-poc
libtheora의 CVE-2024-56431에 대한 개념 증명 익스플로잇으로, AddressSanitizer 및 UndefinedBehaviorSanitizer를 이용한 퍼징을 통해 메모리 손상 취약점을 시연합니다.
 mbanyamer/cve-2026-26030-microsoft-semantic-kernel-1.39.4-rce
# CVE-2026-26030 개념 증명 익스플로잇 Microsoft Semantic Kernel의 InMemoryVectorStore에서 안전하지 않은 필터 표현식을 통한 원격 코드 실행을 시연하는 개념 증명 익스플로잇입니다.
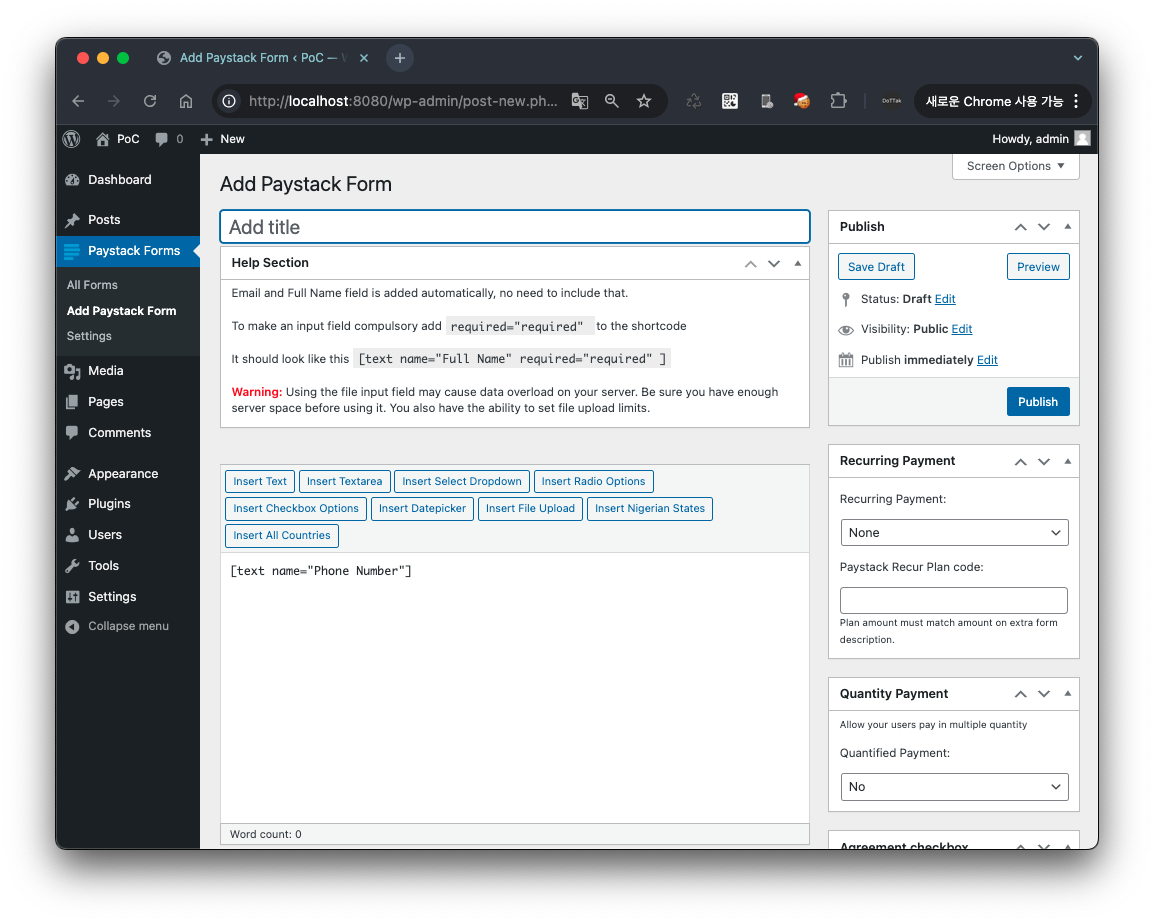 dottak/cve-2025-22652
CVE-2025-22652 PoC
 g4nkd/cve-2023-30253-poc
CVE-2023-30253에 대한 PoC를 찾을 수 없어서, 효과적인 PoC를 직접 개발했습니다.
 andhrimnirr/mintinstall-object-injection
CVE-2019-17080
 d3sca/cve-2024-52302
PoC 익스플로잇 for CVE-2024-52302: common-user-management Spring Boot 앱의 무제한 파일 업로드 취약점으로, /api/v1/customer/profile-picture 엔드포인트를 통한 원격 코드 실행으로 이어집니다.
 pastea/cve-2018-12533
CVE-2018-12533 (RF-14310)을 대상으로 하는 RichFaces 역직렬화 취약점에 대한 Java 기반 개념 증명 익스플로잇, 분석 참조 및 익스플로잇 코드 포함.









