
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천

 bohemianhacks/cve-2024-21534-poc
jsonpath-plus의 치명적인 RCE인 CVE-2024-21534에 대한 개념 증명 익스플로잇으로, VM 모듈을 통한 임의 코드 실행을 시연하고 완화 단계를 제공합니다.
 cn016/dedecms-getshell-cve-2023-2928-
DedeCMS 파일 포함 취약점으로 인한 백엔드 getshell(CVE-2023-2928) 재현
 trinadh465/openssl-1_0_1g_cve-2015-3194
OpenSSL 1.0.1g 소스 코드 스냅샷으로, SSL/TLS 및 일반 목적 암호화 라이브러리와 암호, 다이제스트 및 X.509 인증서 처리를 제공합니다.
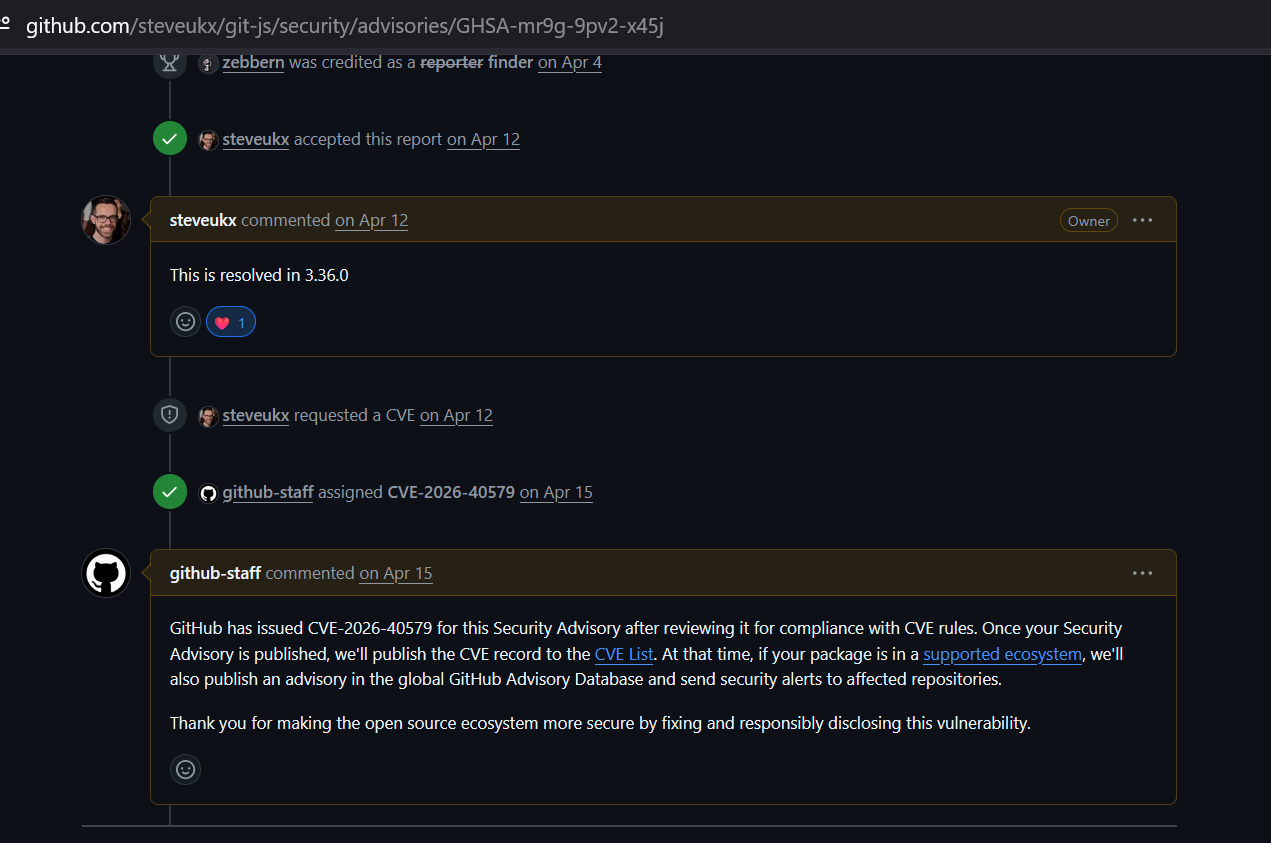 zebberncve/cve-2026-40579
git-js 보안 권고 ⌯⌲ 주간 1,100만 다운로드
 meslimohamedm22005188/path-traversal-cve-2026-14628
CVE-2026-14628 경로 탐색(path traversal) 취약점의 교육용 재현본으로, 취약한 코드와 안전한 코드 예제, 수정 설명, 그리고 CWE-22 학습을 위한 실행 가능한 데모를 포함합니다.
 az9713/cve-lite-on-pi
OWASP cve-lite-cli를 pi monorepo에 대해 실행: 스캔 과정 및 주요 발견 (vitest CVE-2026-47429).
 trinadh465/frameworks_minikin_aosp10_r33-cve-2022-20473
Android의 Minikin 라이브러리 취약점인 CVE-2022-20473을 다루는 리포지토리로, AOSP 10용 패치된 소스 코드를 제공합니다.
 hiteshgorana/susvibes-jupyter-server-cve-2026-35397
Jupyter Server에서 마스킹된 경로 해석 수정을 재구현하기 위한 벤치마크 작업으로, 루트 디렉터리 경계 적용을 평가하는 기능 및 숨겨진 보안 테스트가 포함되어 있습니다.
 danieltangnes/cve-2026-3888
C로 작성된 CVE-2026-3888용 개념 증명(PoC) 익스플로잇입니다. 보안 연구 및 테스트를 위해 취약점 악용과 바이너리 수준의 공격 기법을 시연합니다.
 dannyendortest/node-vulnerable
EXPOSURE용 합성 데모 대상 — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)
 quyt0/cve-2019-18935-exploit-study
Telerik UI for ASP.NET AJAX에 영향을 미치는 CVE-2019-18935에 대한 심층 연구. .NET 역직렬화 취약점, RadAsyncUpload 핸들러, 가젯 체인, 혼합 모드 어셈블리 악용 및 완화 전략을 다룹니다.
 azilrababe/cve-2025-68613
CVE-2025-68613에 대한 기술 분석, n8n에서 인증된 공격자가 원격 코드 실행(RCE)을 달성할 수 있도록 하는 중요한 Expression Injection 취약점입니다.
 gogooma125732/cve-2016-5195
비무장화된 CVE-2016-5195(Dirty COW) 분석 및 검증 하네스로, 근본 원인 연구, 업스트림 패치 검토, 확인된 커널을 위한 안전한 실험실 전용 PoC를 포함합니다.
 r00tpgp/cve-2018-6574
CVE-2018-6574에 대한 개념 증명 익스플로잇으로, Go 기반 애플리케이션의 원격 코드 실행 취약점 악용을 시연합니다.
 cyberdefenseinstitute/poc_cve-2016-2098_rails42
CVE-2016-2098 (rails4.2.5.1 / view render)의 PoC
 helsecert/cve-2023-50164
Apache Struts2의 CVE-2023-50164 탐지 스크립트로, 파일 시스템과 아카이브에서 취약한 버전을 스캔하는 PowerShell 및 Bash 도구를 제공합니다.
 helsecert/cve-2022-22965
CVE-2022-22965 (Spring4Shell) 취약점 탐지 스크립트 및 가이드 - Spring Framework 관련, 취약한 JAR/WAR 파일 및 JDK 버전 확인을 위한 PowerShell 및 Bash 스캐너 포함.
 sj/spring-data-rest-cve-2017-8046
spring-projects/spring-data-rest의 포크 (CVE-2017-8046에 취약함)








