
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천
 daftspunk/cve-2021-32648
October CMS 인증 우회 취약점 CVE-2021-32648 및 CVE-2021-29487에 대한 수동 패치를 제공하며, User.php에서 느슨한 비교를 엄격한 비교로 변환합니다.
 dottak/cve-2025-30921
CVE-2025-30921의 PoC
 phongld97/detect-cve-2018-16858
CVE-2018-16858 취약점을 대상 시스템에서 탐지하는 Python 스크립트로, 이 특정 보안 결함의 신속한 식별 및 평가를 가능하게 합니다.
 cahyod/react2shell
이 도구는 React 프로젝트에서 잠재적인 React2Shell(CVE-2025-55182) 취약점을 탐지하기 위해 다음을 검사합니다: - 취약한 패키지가 있는지 `package.json` 파일 및 잠금 파일 - 영향을 받는 종속성이 있는지 `node_modules`…
 dhawaldesai/agentic-ioc-scanner
에이전틱 AI 코딩 도구를 위한 IOC 스캐너 — Mini Shai-Hulud, Gemini CLI RCE, Cursor CVE-2026-26268 및 DPRK PromptMink 탐지
 gui/legacy-rails-cve-2020-5267-patch
Rails 4 및 Rails 3용 CVE-2020-5267 패치
 sonarsource/sonarcloud-scan
SonarCloud 분석을 트리거하는 Bitbucket Pipe
 gpt-laboratory/trustworthyrag
검색 증강 생성(RAG) 시스템에서 허위 정보 및 지식 중독을 탐지하기 위한 평가 에이전트
 trinadh465/openssl-1_0_1g_cve-2015-3195
SSL/TLS 프로토콜을 구현하는 OpenSSL 툴킷으로, 암호화, 다이제스트, 공개 키 알고리즘 및 X.509 인증서 처리를 포함한 범용 암호화 라이브러리입니다.
 bk-security/auth-header-trust-rules
헤더 신뢰 인증 우회 패턴(CVE-2025-29927 클래스)을 탐지하는 Semgrep 규칙입니다. bk-security.github.io의 동반 도구입니다.
 digitalsurgn/cve-2024-21546
자동화된 익스플로잇 툴킷 및 CVE-2024-21546용 탐지 템플릿으로, UniSharp Laravel Filemanager의 인증되지 않은 RCE를 대상으로 하며 WAF 우회 및 인터랙티브 셸을 포함합니다.
 husoul/cve-2017-15708
Apache synapse 역직렬화 CVE–2017–15708
 meng-security/spring4shell-local-verification-lab
Spring Framework CVE-2022-22965 로컬 영향 조건 검증, 버전 업그레이드 수정 및 재테스트 프로젝트
 johnnyzhou666/langgrinch-cve-2025-68664-analysis
LangChain 직렬화 주입 취약점 CVE-2025-68664에 대한 기술적 분석
 pazhanivelmani/av_cve-2020-0162_a10r33
CVE-2020-0162 취약점을 대상으로 하는 익스플로잇으로, 바이너리 익스플로잇 및 보안 테스트를 위해 C++로 구현되었습니다.
 contrast-security-oss/cve-2021-44228
TeamServer에서 영향을 받는 Java 애플리케이션을 식별하는 데 도움이 되는 전문 서비스 스크립트
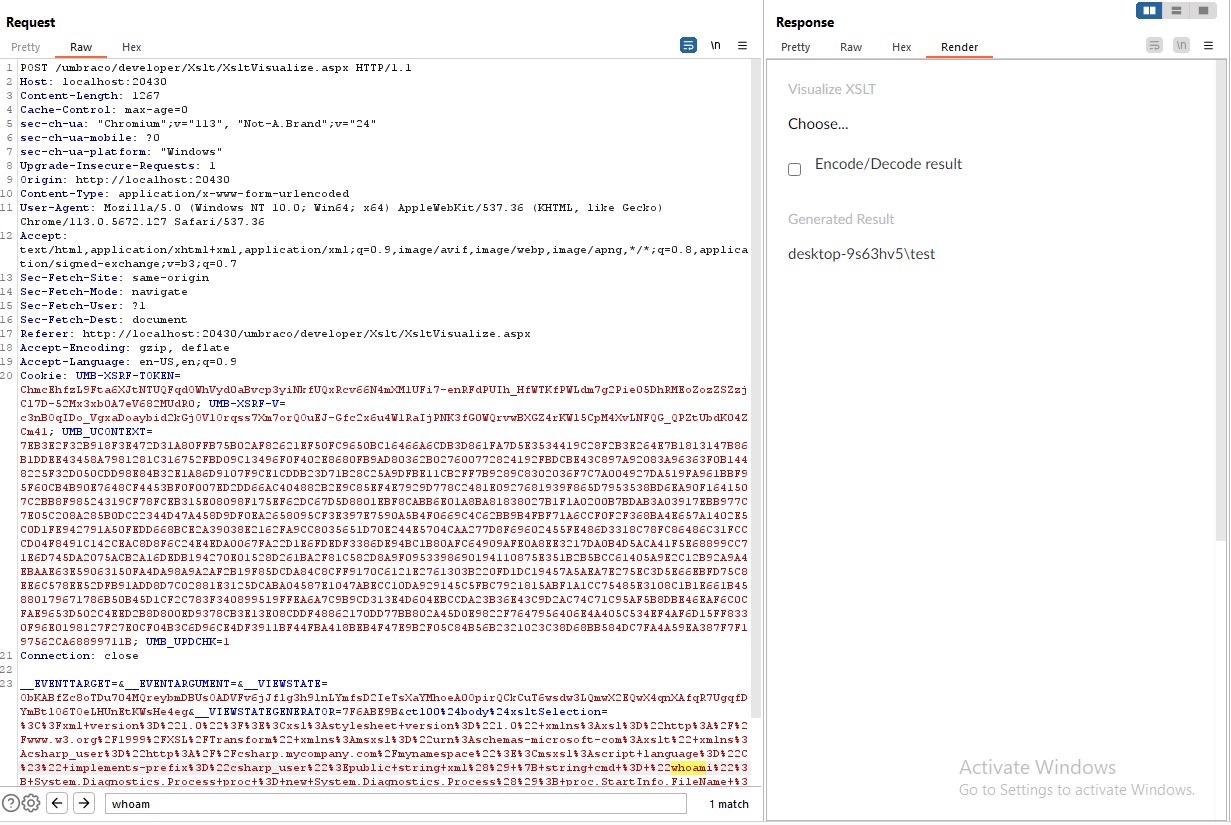 ickarah/cve-2019-25137-version-research
CVE-2019-25137의 전체 범위를 조사한 분석 글
 chiefyoru/cve-2026-48939_poc
Joomla용 iCagenda 확장 프로그램은 파일 첨부 기능에서 임의의 파일 업로드를 허용하여, 결과적으로 PHP 코드 업로드 및 실행으로 이어집니다.








