
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천
 ockeghem/cve-2015-6835-checker
PHP 스크립트로 CVE-2015-6835(세션 역직렬화 취약점)를 탐지하며, 세션 핸들러에서 안전하지 않은 unserialize() 호출을 소스 코드 분석을 통해 확인합니다.
 oscerd/cve-2026-55994
CVE-2026-55994(Apache Camel camel-iggy)용 PoC 재현 코드: consumer가 Iggy 메시지의 사용자 헤더를 필터링 없이 Exchange에 복사하므로, 주입된 CamelHttpUri가 서버 측 요청(SSRF)을 유발하고 해석된…
 p33d/cve-2024-43363
Python 익스플로잇 스크립트로, 로그 포이즈닝을 통해 Cacti 인스턴스에서 CVE-2024-43363 RCE를 테스트합니다. 버전을 확인하고, 장치 이름에 PHP 페이로드를 주입한 후 로그 실행을 검증합니다.
 jax7sec/cve-2021-44529
CVE-2021-44529에 대한 익스플로잇으로, Ivanti EPM Cloud Service Appliance의 코드 인젝션 취약점으로 인증 없이 nobody 권한으로 임의 코드 실행이 가능합니다.
 george0papasotiriou/cve-2026-21012-rust-serde-deserialization-of-untrusted-enum-variant-injection-
신뢰할 수 없는 JSON이 의도하지 않은 enum variants 및 무단 작업을 트리거할 수 있는 Rust serde 역직렬화 결함인 CVE-2026-21012를 시연합니다.
 sourcegraph/log4j-cve-code-search-resources
코드 검색을 사용하여 log4j CVE-2021-44228의 수정/완화를 돕습니다
 squeeze440/openlore-poc
PoC — OpenLore에서 정제되지 않은 LLM 유래 도메인 필드를 통한 경로 순회 (GHSA-5j8x-q7q6-58j5, CVE-2026-87001, CVSS 4.7).
 lauxjpn/corruptqueryaccessworkaround
CVE-2019-1402로 도입된 "Query is corrupt" 오류에 대한 최신 해결 방법
 oscar-collado/langflow-cve-2026-17633-poc
CVE-2026-17633 PoC — IBM Langflow OSS 1.0.0–1.10.3의 custom_component 엔드포인트를 통한 인증된 RCE. CVE-2026-17632 AST 스캐너 우회 연구 포함.
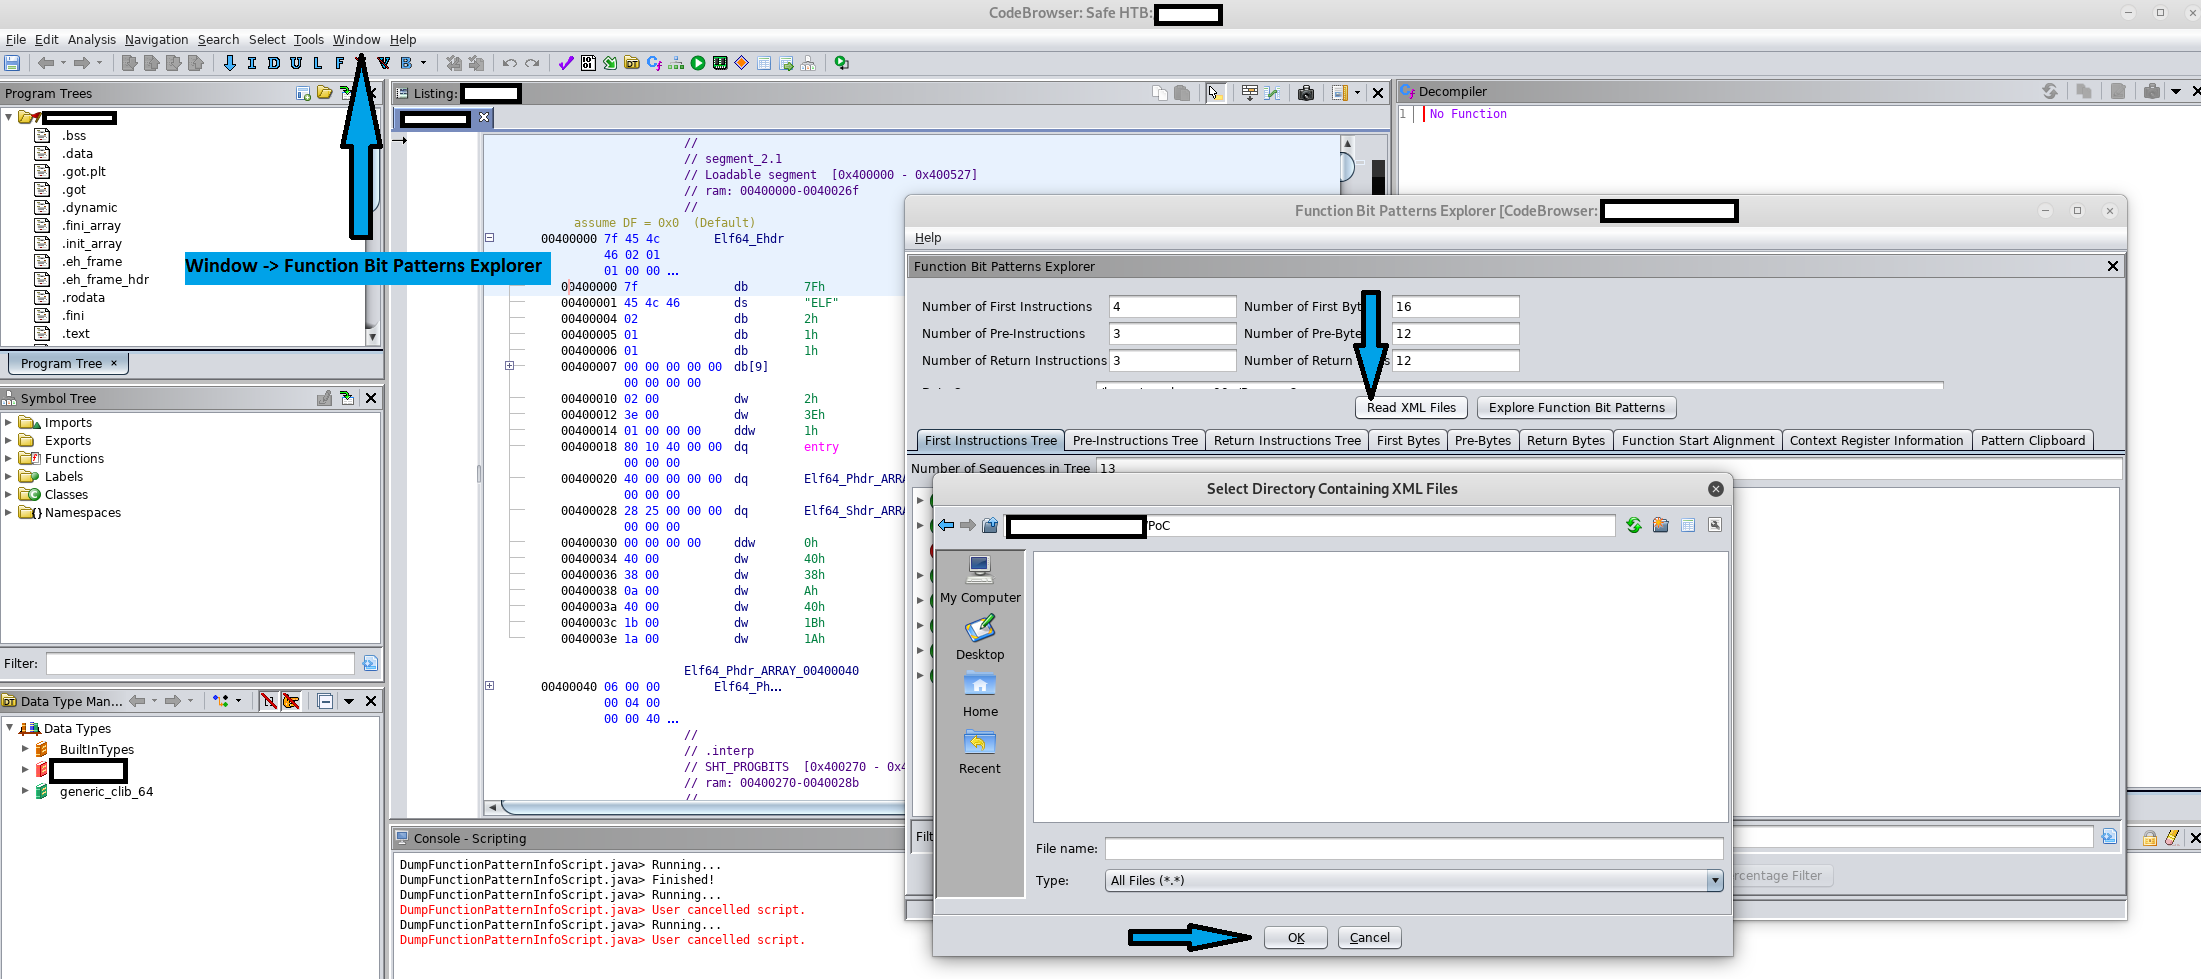 purpleracc00n/cve-2019-16941
CVE-2019-16941용 PoC
 hunthubspace/cve-2024-3105-poc
CVE-2024-3105에 대한 PoC 익스플로잇 - Woody code snippets – Insert Header Footer Code, AdSense Ads 플러그인의 WordPress 원격 코드 실행 (RCE)
 kxisxr/bash-script-cve-2018-16763
FUEL CMS 1.4.1에서는 pages/select/ filter 매개변수 또는 preview/ data 매개변수를 통해 PHP 코드 평가를 허용합니다. 이로 인해 Pre-Auth Remote Code Execution이 발생할 수 있습니다.
 0xmrma/cve-2026-14361
Consul Template의 writeToFile 헬퍼는 운영자가 제공한 대상 경로를 직접 열고 링크된 경로 구성 요소를 따라가며, 렌더링된 출력이 의도된 디렉터리를 벗어나 기존 파일을 덮어쓸 수 있게 했습니다.
 gavmor/x86-cpp-reversing-skill
32비트 리틀 엔디언 x86 C++ 바이너리(가상 함수 테이블, RTTI, 상속 복원)를 리버스 엔지니어링하기 위한 Claude Code 스킬
 mrmtwoj/fix-cve-2026-60137-cve-2026-63030-in-wordpress
CVE-2026-60137 CVE-2026-60137 & CVE-2026-63030 (wp2shell)에 대한 임시 긴급 완화 조치
 dottak/cve-2025-22783
CVE-2025-22783의 PoC
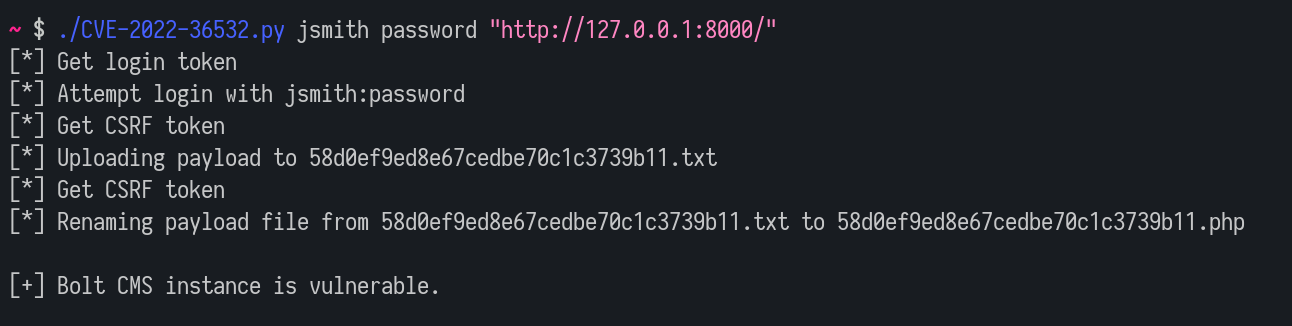 lutrasecurity/cve-2022-36532
Bolt CMS 5.1.12 이하에서 파일 업로드를 통한 인증된 원격 코드 실행을 가능하게 하는 CVE-2022-36532 개념 증명 익스플로잇 스크립트입니다.
 iamsanjay/cve-2022-42899
CVE-2022-42899에 대한 개념 증명 익스플로잇, StringSubstitutor 보간과 script:javascript 페이로드를 통해 Apache Commons Text 1.5-1.9에서 원격 코드 실행을 시연합니다.








