
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

피드문의개인정보© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2022-36532 — Bolt CMS 5.1.12 이하에서 파일 업로드를 통한 인증된 원격 코드 실행을 가능하게 하는 CVE-2022-36532 개념 증명 익스플로잇 스크립트입니다. | Kitploit
도구/GitHubGitHub/lutrasecurity/cve-2022-36532
Vulnerability AnalysisCode AnalysisExploitationWeb Application ExploitationPenetration Testing
GitHublutrasecurity/cve-2022-36532

CVE-2022-36532

Bolt CMS 5.1.12 이하에서 파일 업로드를 통한 인증된 원격 코드 실행을 가능하게 하는 CVE-2022-36532 개념 증명 익스플로잇 스크립트입니다.

저장소 보기
3114년 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

CVE-2022-36532 개념 증명

Bolt CMS 5.1.12 이하 버전의 취약점으로, EDITOR_ROLE 권한을 가진 인증된 사용자가 원격 코드 실행(RCE)을 달성할 수 있습니다. 이 스크립트를 사용하여 이 취약점을 탐지할 수 있습니다. 취약점에 대한 자세한 내용은 https://lutrasecurity.com/en/articles/cve-2022-36532/를 참조하세요.

사용법

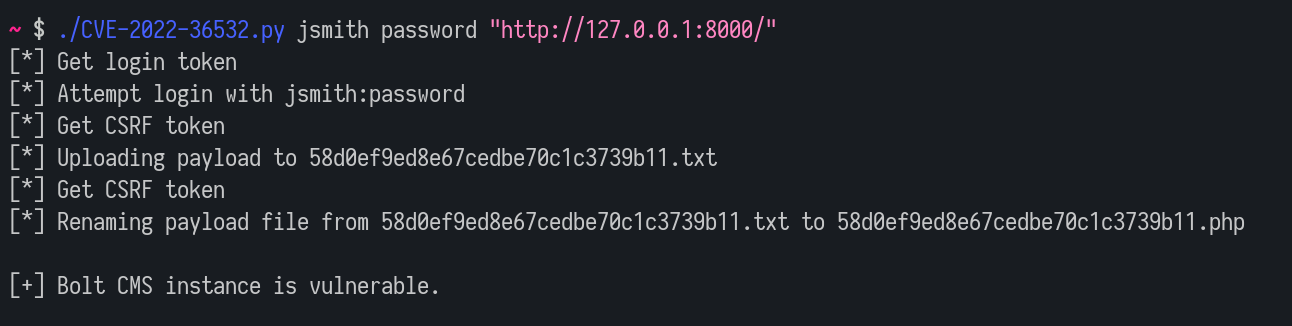
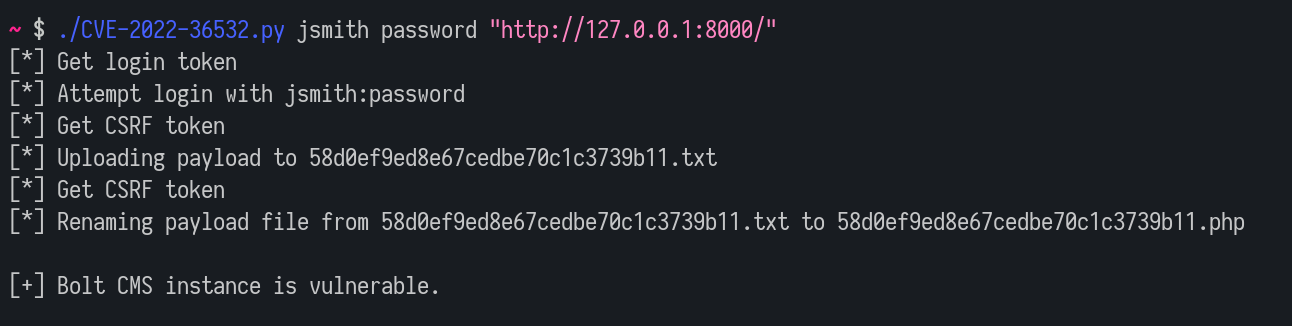
스크립트를 실행하려면 사용자 이름, 해당 비밀번호, Bolt CMS 인스턴스 URL의 세 가지 매개변수가 필요합니다. http://127.0.0.1:8000/에 있는 인스턴스를 jsmith:password 자격 증명으로 테스트하려면 다음 명령을 사용하세요:

./CVE-2022-36532.py jsmith password "http://127.0.0.1:8000/"

예를 들어:
CVE-2022-36532 py

도구 다운로드