
 #1

 yonliud/cve-2026-0303
Checkov PoC: 자동 로드되는 구성 및 서명되지 않은 외부 Python 검사를 통한 임의 코드 실행.
 mdvpat/cve-2026-52832-poc-exploit-nuclio-dashboard
Nuclio Dashboard(NOP 모드)는 인증되지 않은 POST /api/functions 요청을 허용합니다. spec.handler 필드는 경로 검증이 이루어지지 않아, ../../../../tmp/x.txt:handler가 path.Join을 통해 빌드 임시…
 maherazzouzi/cve-2022-37705
Amanda 3.5.1 두 번째 LPE.
 popyue/cve-2025-49132
Pterodactyl용 CVE (학습 및 교육용)
 dxleryt/cve-2026-25731
# Calibre Templite SSTI PoC (GHSA-xrh9-w7qx-3gcc) Calibre의 Templite 엔진에서 발견된 서버 측 템플릿 인젝션(SSTI) 취약점에 대한 개념 증명(PoC)입니다. 영향을 받는 버전(≤ 9.1.0)에서 사용자가 제공한…
 minhhk68/cve-2026-13157
WordPress Theme Demo Import에서 인증된 사용자의 임의 파일 업로드를 통해 PHP 웹쉘로 원격 코드 실행(RCE)을 유발하는 취약점에 대한 개념 증명(PoC) 및 근본 원인 분석입니다.
 v3cn4x00/poc-cve-2025-66034
fontTools varLib의 경로 탐색(path traversal)과 XML 주입(XML injection)을 연쇄적으로 활용하여 악성 .designspace 파일 업로드를 통해 인증되지 않은 원격 코드 실행을 달성하는 CVE-2025-66034 자동화 익스플로잇.
 oscerd/cve-2026-49097
CVE-2026-49097(Apache Camel camel-irc)용 PoC 재현기: Camel 접두사가 없는 irc.sendTo 헤더가 HTTP 헤더 필터를 우회하여 프로듀서에 구성된 채널을 덮어쓰고, IRC 메시지를 공격자가 선택한 대상으로 리다이렉트합니다.…
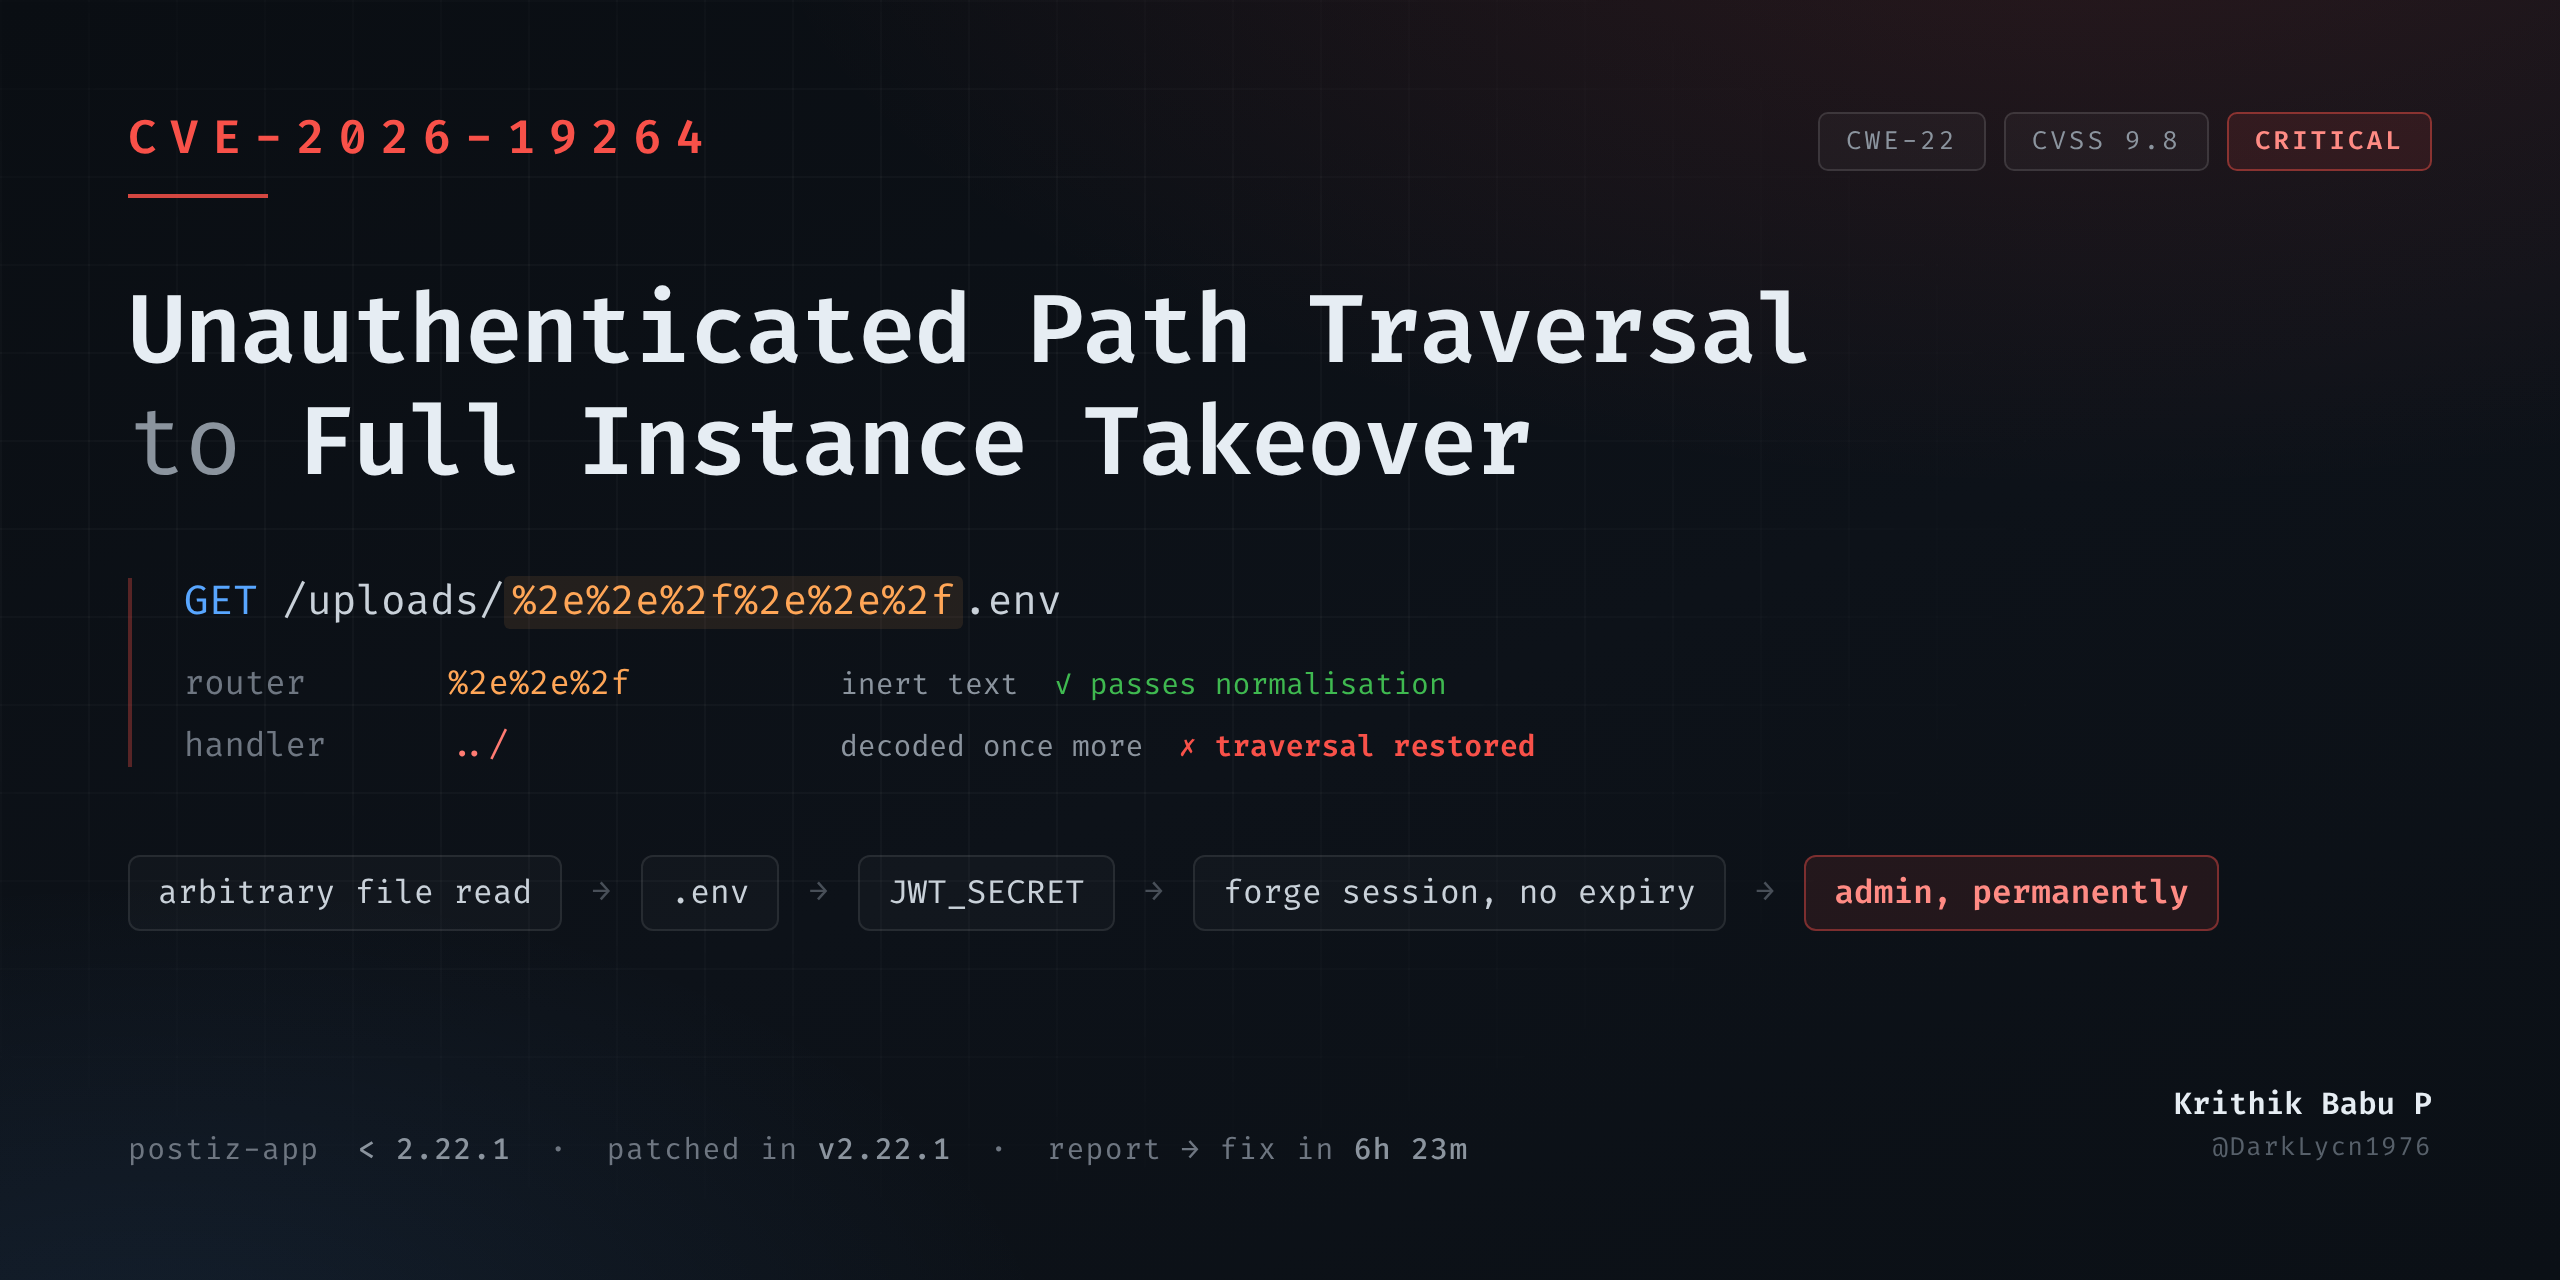 darklycn1976/cve-2026-19264
CVE-2026-19264 - Postiz(< 2.22.1)에서 인증되지 않은 경로 탐색(path traversal)으로 전체 인스턴스 장악까지 이어지는 치명적인 취약점. 기술 분석: 디코드 순서 우회(decode-order bypass), JWT_SECRET 권한…
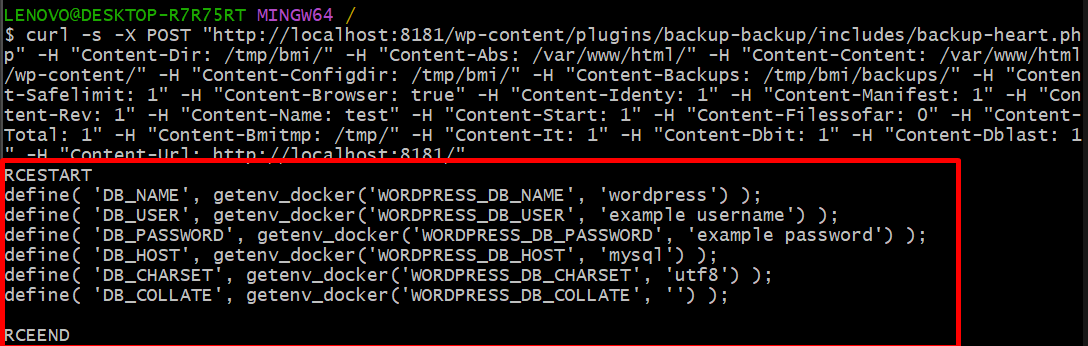 dungsocool/cve-2023-6553
CVE-2023-6553에 대한 PoC 익스플로잇 및 기술 문서: WordPress Backup Migration 플러그인 <=1.3.7에서 원격 코드 실행을 가능하게 하는 인증되지 않은 PHP 파일 포함 취약점.
 0x00phantom-hat/cve-2026-5029-exploit
CVE-2026-5029에 대한 개념 증명 익스플로잇으로, 노출된 HTTP 엔드포인트에서 run-code MCP 도구를 통해 인증 없이 원격 코드 실행을 수행합니다. 대화형 셸, 언어 열거, 대상 프로빙 기능을 포함합니다.
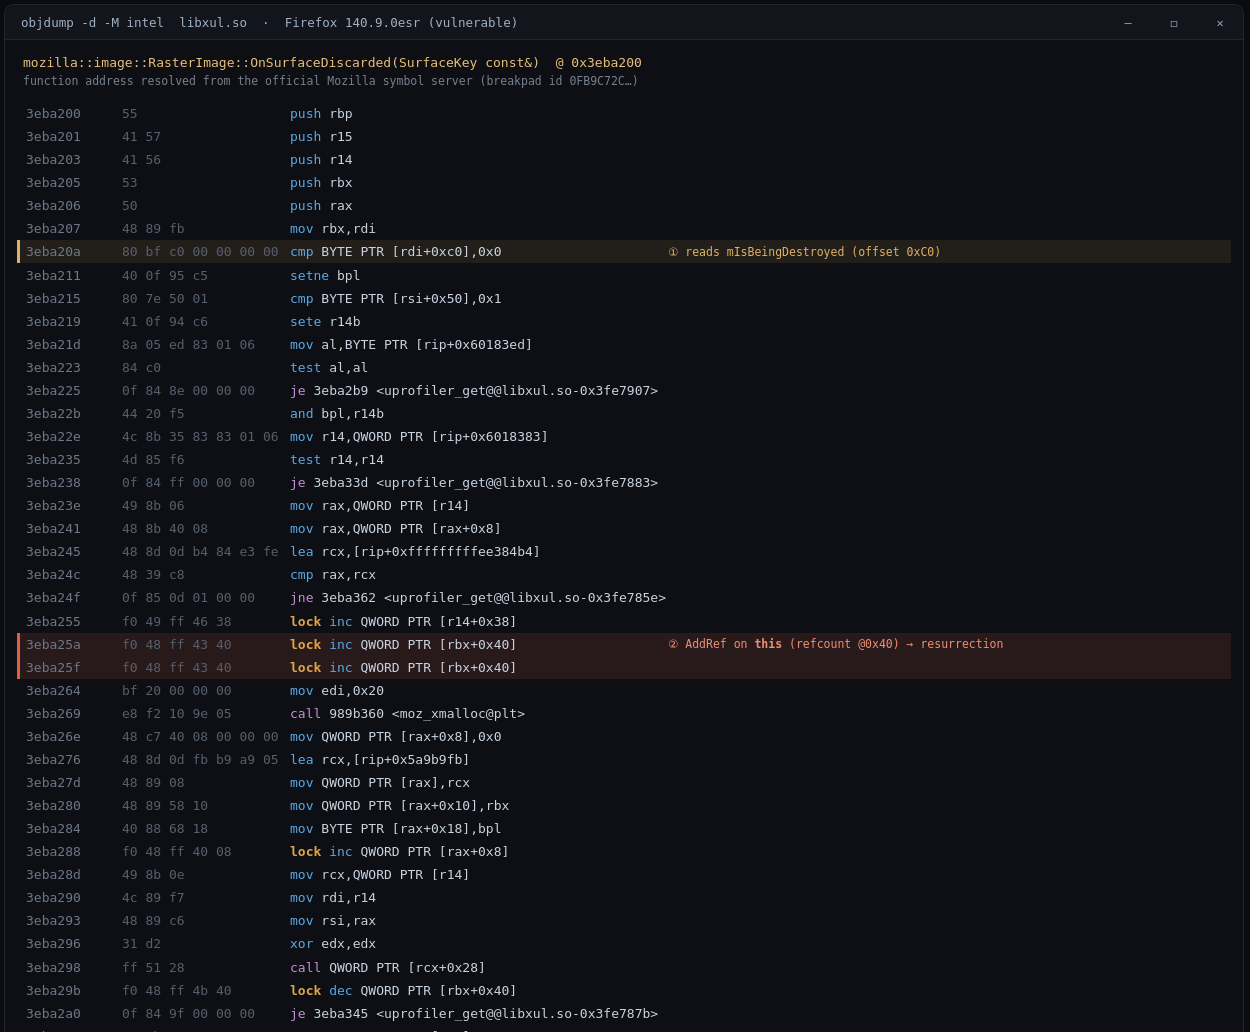 defineid/revenant
CVE-2026-74943, Firefox RasterImage의 use after free (보안 심각도 높음)
 oscerd/cve-2026-49098
CVE-2026-49098(Apache Camel camel-kafka)용 PoC 재현기: Camel 접두사가 없는 `kafka.OVERRIDE_TOPIC` 헤더는 업스트림 HTTP 헤더 필터를 우회하여 프로듀서에 구성된 토픽을 재정의하고, 공격자가 위조한 레코드를…
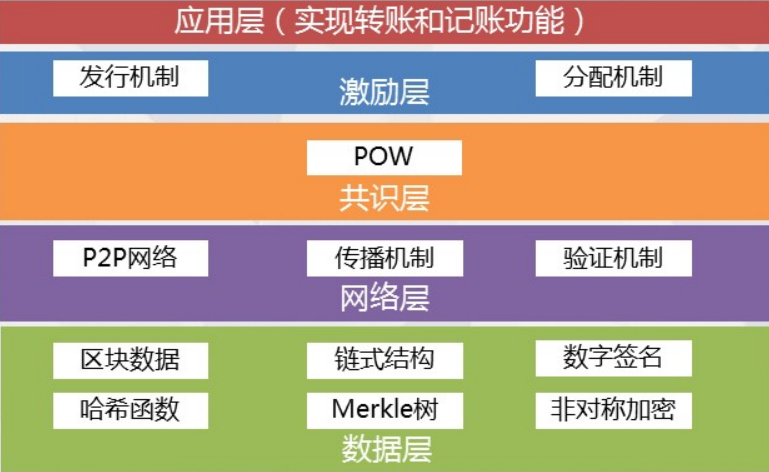 al1ex/blockchainconstruction
블록체인 보안 구축
 trachinus/cve-2026-4813
Lutece Core의 XSLT 주입을 통한 인증된 원격 코드 실행에 대한 개념 증명 익스플로잇으로, 조작된 XSL 스타일시트를 통한 명령 실행을 시연합니다.
 razureink/cve-2026-63030_60137-wordpress_rce_reproduction
CVE 재현: cve-2026-63030_60137-wordpress_rce_reproduction
 pelock/powershell-pro-obfuscator-python
PowerShell 스크립트 소스 코드 난독화 및 가상화를 유연한 Web API로 자동화하는 Python(pip 패키지) 도구입니다.









