#1
 oscerd/cve-2026-49098
CVE-2026-49098(Apache Camel camel-kafka)용 PoC 재현기: Camel 접두사가 없는 `kafka.OVERRIDE_TOPIC` 헤더는 업스트림 HTTP 헤더 필터를 우회하여 프로듀서에 구성된 토픽을 재정의하고, 공격자가 위조한 레코드를…
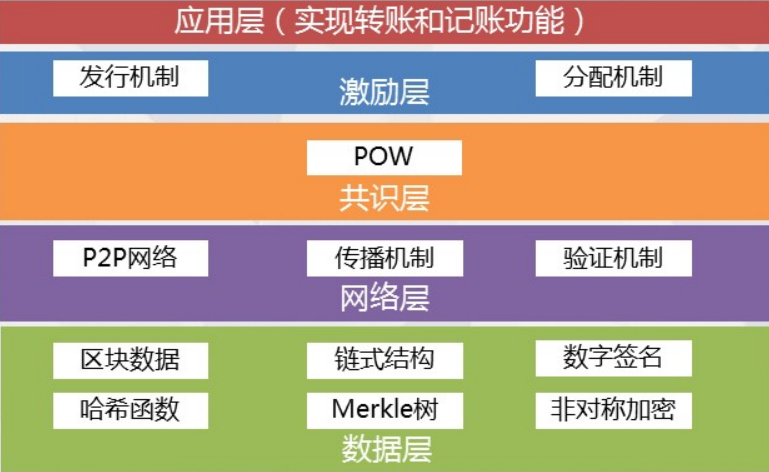 al1ex/blockchainconstruction
블록체인 보안 구축
 trachinus/cve-2026-4813
Lutece Core의 XSLT 주입을 통한 인증된 원격 코드 실행에 대한 개념 증명 익스플로잇으로, 조작된 XSL 스타일시트를 통한 명령 실행을 시연합니다.
 razureink/cve-2026-63030_60137-wordpress_rce_reproduction
CVE 재현: cve-2026-63030_60137-wordpress_rce_reproduction
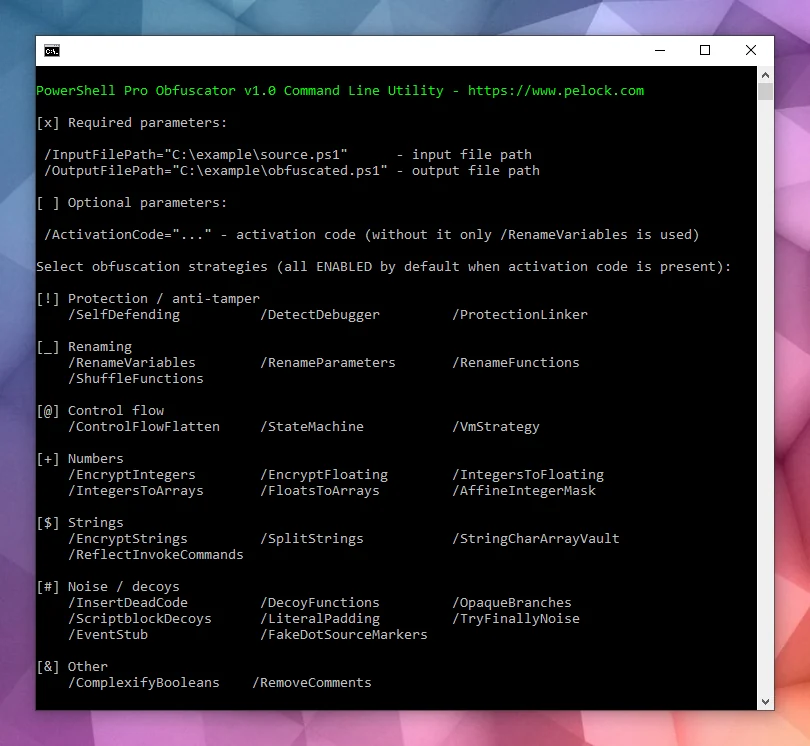 pelock/powershell-pro-obfuscator-python
PowerShell 스크립트 소스 코드 난독화 및 가상화를 유연한 Web API로 자동화하는 Python(pip 패키지) 도구입니다.
 romain-deperne/cve-2026-77262
mcp-atlassian의 confluence_upload_attachment에서 경로 트래버설을 통한 임의 파일 읽기 취약점용 Proof-of-concept 익스플로잇이며, 분석 및 재현 스크립트를 포함합니다.
 ilhomjonr/cve-2026-67598
CVE-2026-67598 — Emlog Pro: AI 어시스턴트에서 비활성화된 TLS 인증서 검증(MITM → API 키 탈취). CWE-295, CVSS 9.1. @IlhomjonR이(가) 보고함.
 theopaid/cve-2026-66730-infinite-loop-dos-in-facil.io-mime-parser
보안 권고: facil.io MIME 파서의 무한 루프 DoS (부분 경계)
 biitts/cve-2026-52887-nocobase-sqli-rce
CVE-2026-52887 — NocoBase SQL 인젝션 -> PostgreSQL 슈퍼유저 RCE (myInAppChannels:list 필터, CVSS 10.0). 저자 PoC + 소스 분석 + docker 랩.
 oscerd/cve-2026-46455
CVE-2026-46455 재현기 — Apache Camel camel-keycloak의 TokenVerifier.IS_ACTIVE 검사 누락(만료된 액세스 토큰 허용)
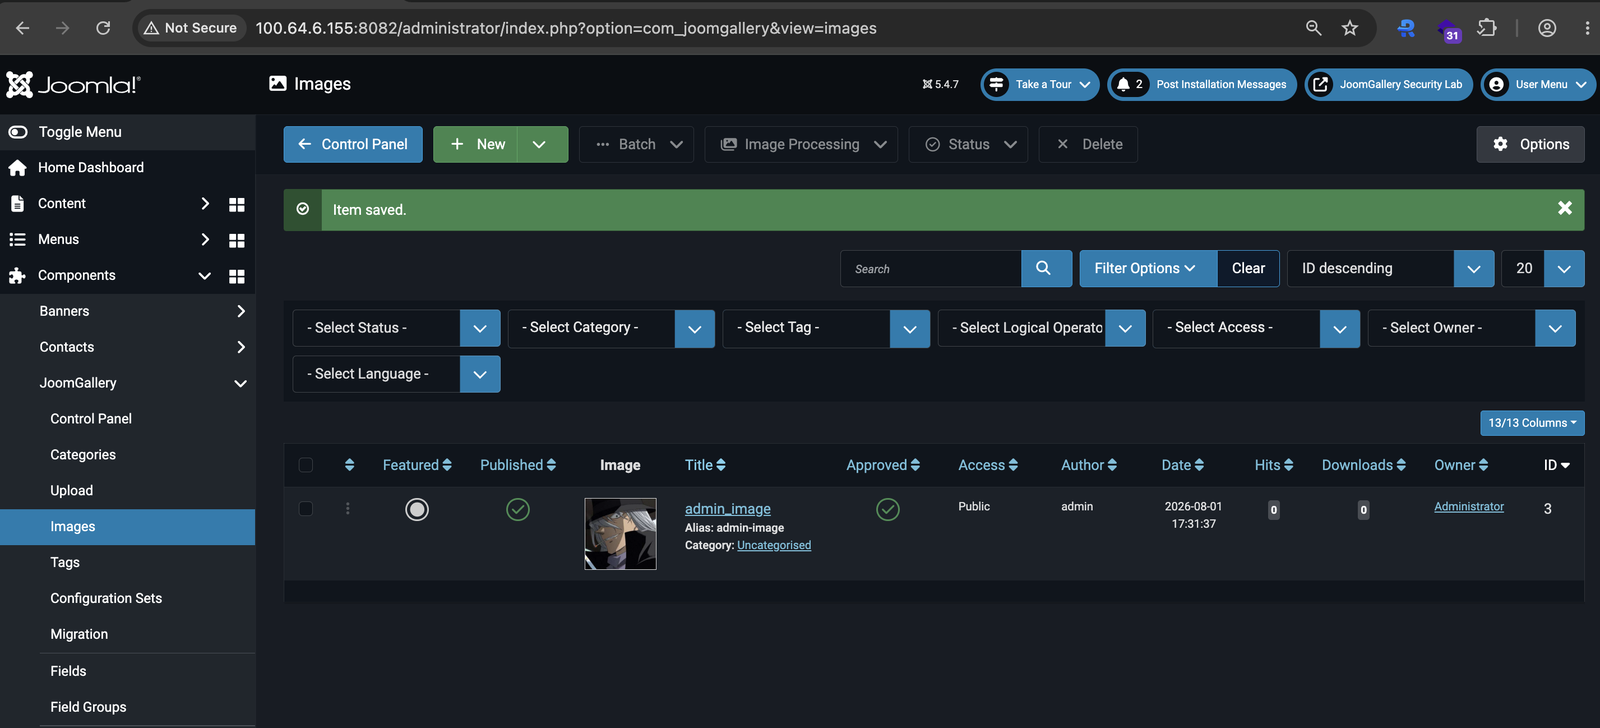 toanln-cov/cve-2026-66917
JoomGallery의 깨진 객체 수준 권한 부여를 통한 IDOR + Stored XSS
 romain-deperne/cve-2026-48017
DbGate의 loadReader 엔드포인트에서 functionName 주입을 통한 원격 코드 실행 — CVSS 8.8
 20000419/cve-2026-39113
조작된 SZ 값이 잘린 할당과 zlib 범위 밖 쓰기를 유발하는 SQLite SQLAR 힙 버퍼 오버플로우에 대한 보안 권고 및 AddressSanitizer 재현기
 kx00007/cve-2026-39902
Cacti ≤1.2.30에서 인증된 OS 명령 주입(CWE-78)에 대한 개념 증명 익스플로잇으로, CVSS 7.2로 원격 코드 실행을 달성합니다.
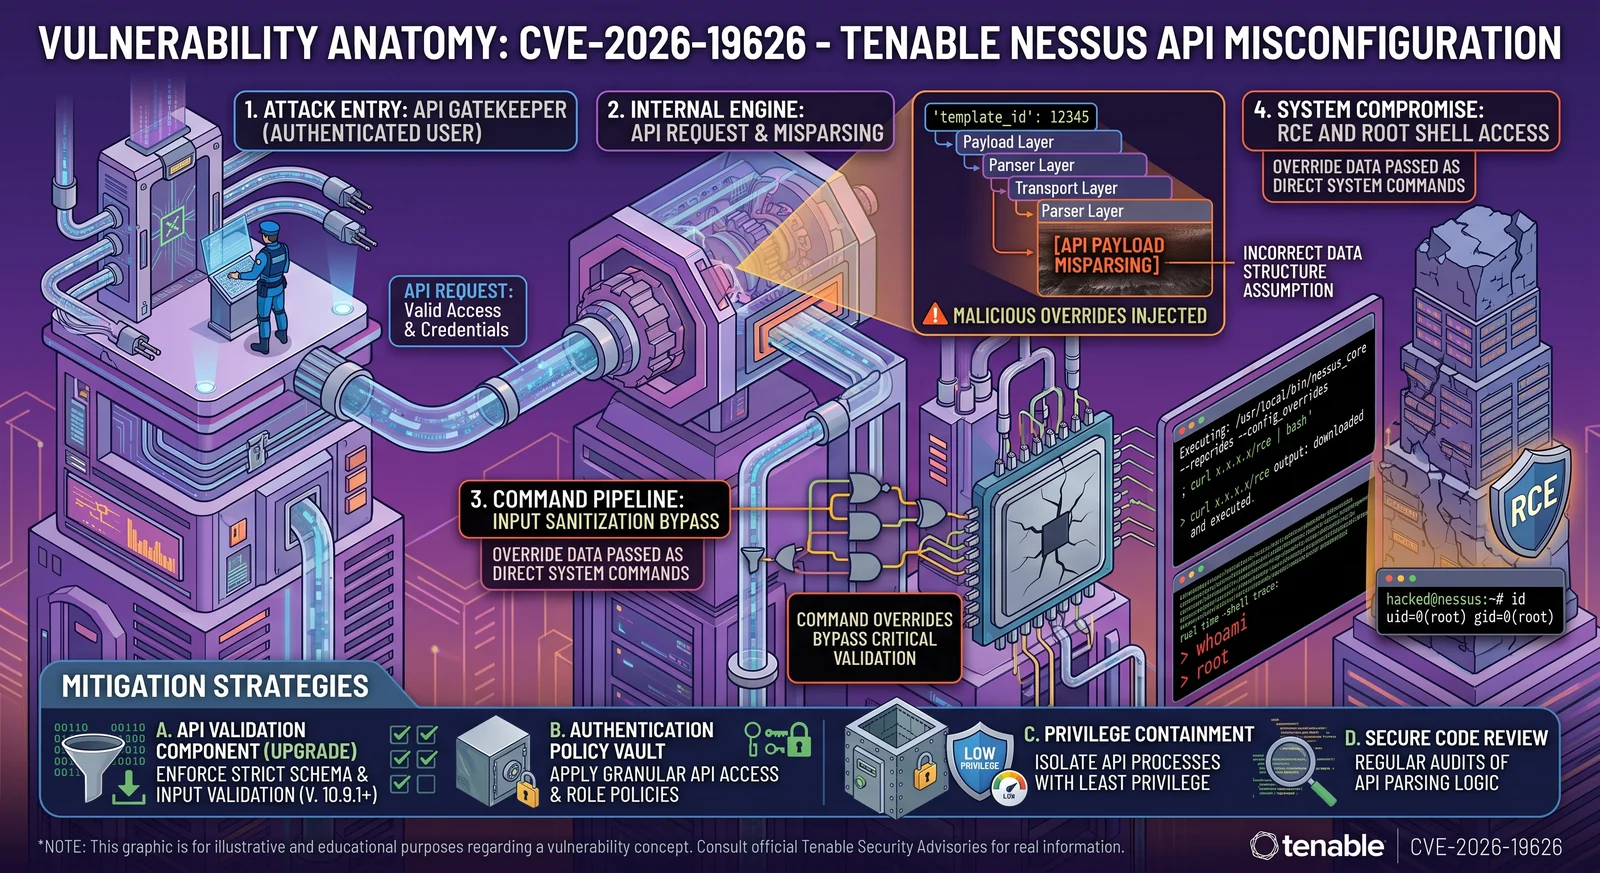 h00die/poc-cve-2026-19626
CVE-2026-19626에 대한 개념 증명(PoC) 익스플로잇으로, SecurityCenter 보고서 생성 기능의 인증된 원격 코드 실행(RCE) 취약점을 다룹니다. 그룹 이름 삽입과 PHP eval을 통한 비관리자(non-admin) 공격 체인을 시연합니다.
 george0papasotiriou/cve-2026-1337-ai-coding-assistant-prompt-injection-to-sandbox-escape
코드 리뷰 봇의 프롬프트 인젝션으로, 해당 봇은 샌드박스에서 AI가 생성한 수정 사항을 실행합니다. 샌드박스는 위험한 명령을 차단하기 위해 블랙리스트를 사용하지만, 폴리글랏 페이로드가 필터를 우회하여 원격 코드 실행에 성공합니다.
 theopaid/cve-2026-66731-negative-chunk-size-parsing-causes-memory-corruption-leading-to-server-crash
CVE-2026-66731에 대한 보안 권고: 근본 원인 분석, PoC 익스플로잇, 그리고 facil.io HTTP/1.1 청크 인코딩 파서 버그에 대한 수정 제안을 포함합니다.