
 #1

 nyameeeain/cve-2022-28171-poc
CVE-2022-28171을 대상으로 하는 Hikvision Hybrid SAN 장치용 Python 익스플로잇, 블라인드 SQL 인젝션 및 명령어 인젝션을 자동화하여 원격 코드 실행을 달성합니다.
 murataydemir/cve-2020-0688
[CVE-2020-0688] Microsoft Exchange Server 고정 암호화 키 원격 코드 실행 (RCE)
 motikan2010/cve-2023-6553-poc
Python 개념 증명 익스플로잇 for CVE-2023-6553, demonstrating 인증되지 않은 원격 코드 실행 via PHP 필터 체인 in the Backup Migration WordPress 플러그인에서.
 barrersoftware/opencode-secure
# OpenCode의 보안 강화 포크 - 상위 프로젝트가 패치를 거부한 CVE-2026-22812(CVSS 8.8 RCE) 수정

 iiictech/-cve-2020-0601-ecc---exploit
CurveBall(CVE-2020-0601) - PoC CVE-2020-0601, 일반적으로 CurveBall로 알려진 이 취약점은 타원 곡선 암호화(ECC)를 사용하는 인증서의 서명이 올바르게 검증되지 않는 취약점입니다. 공격자는 수제 생성기를 제공하여 검증,…
 vighnesh91/-logicsentry-ai
소스 코드를 파싱하고 HAR 트래픽을 재생하여 비즈니스 로직 결함, BOLA, 경쟁 조건, 권한 문제를 로컬 LLM 트리아지로 탐지하는 오프라인 SAST/DAST 트리아지 엔진.
 pqcworld/pqaudit
코드베이스에서 양자 취약 암호화를 스캔합니다. Q-Day 이전에 RSA, ECDSA, Ed25519, ECDH를 탐지합니다. CycloneDX CBOM + SARIF 출력.
 bob11vrdp/cve-2022-39425
CVE-2022-39425 PoC
 randomrobbiebf/cve-2024-9932
Wux Blog Editor <= 3.0.0 - 인증되지 않은 임의 파일 업로드
 smileostrich/text4shell-scanner
CVE-2022-42889(Text4Shell)용 취약점 스캐너
 zoly-zoly/cve-2025-3248
# CVE-2025-3248에 대한 교육적 분석 및 개념 증명 익스플로잇 Langflow의 인증되지 않은 코드 주입 취약점인 CVE-2025-3248에 대한 교육적 분석 및 개념 증명 익스플로잇으로, 완화 지침을 포함합니다.
 suhanmen/sew
LLM이 생성한 Python, Java, C++ 코드에 삽입된 키 기반 스타일 기반 워터마크를 CST 재작성을 통해 삽입하고 탐지하며, 기능적 정확성을 유지하고 코드 편집 공격에 저항합니다.
 nulldreams/cve-2017-16082
NodeJS + Postgres (원격 코드 실행) 🛰
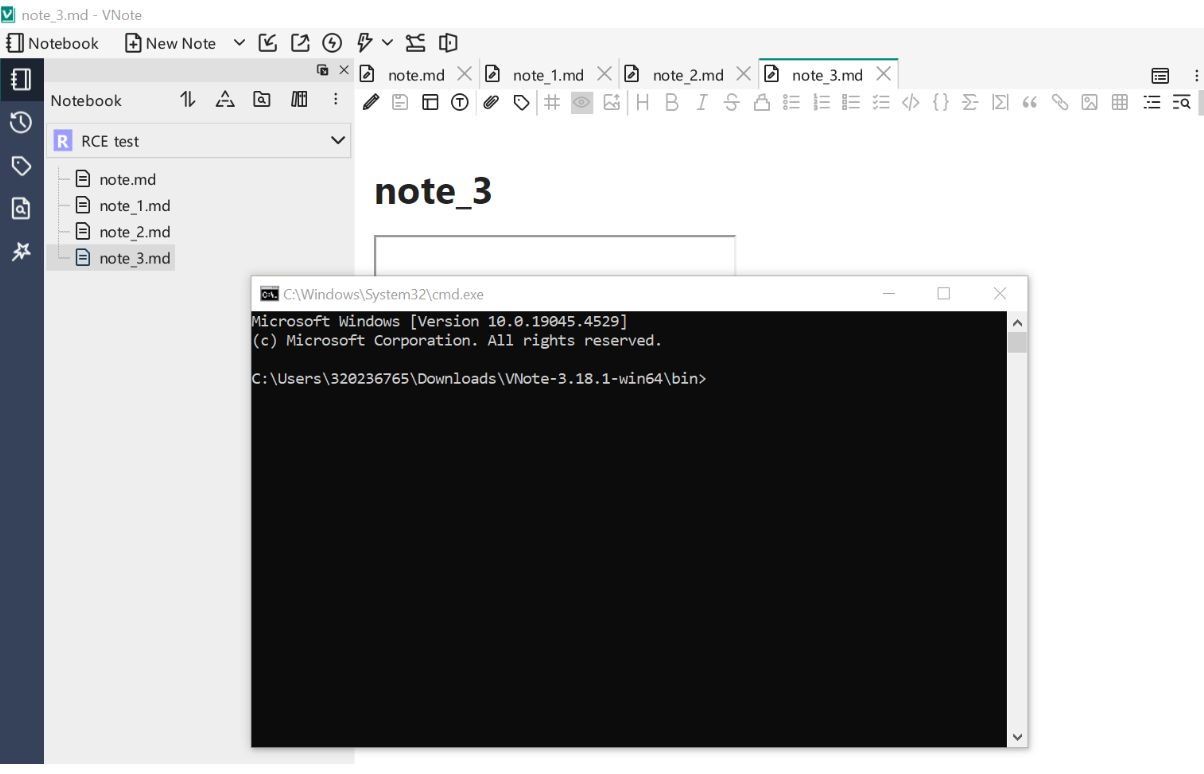 sh3bu/cve-2024-41662
VNote 버전 <=3.18.1에서 Markdown XSS를 통한 RCE
 rvzsec/cve-2023-46818
CVE-2023-46818 - ISPConfig PHP 코드 인젝션 PoC 익스플로잇 (Bash)
 novysodope/cve-2020-26217-xstream-rce-poc
CVE-2020-26217 XStream RCE POC









