
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천
 squid-protocol1/gitgalaxy
AST 없는 휴리스틱 지식 그래프 엔진으로, 심층 리포지토리 인텔리전스와 제로 트러스트 보안 스캐닝을 제공합니다. GitLab CI/CD 구성 요소로 통합되어 악성 코드를 차단하고 SARIF 텔레메트리를 GitLab Security Dashboard로 내보냅니다.
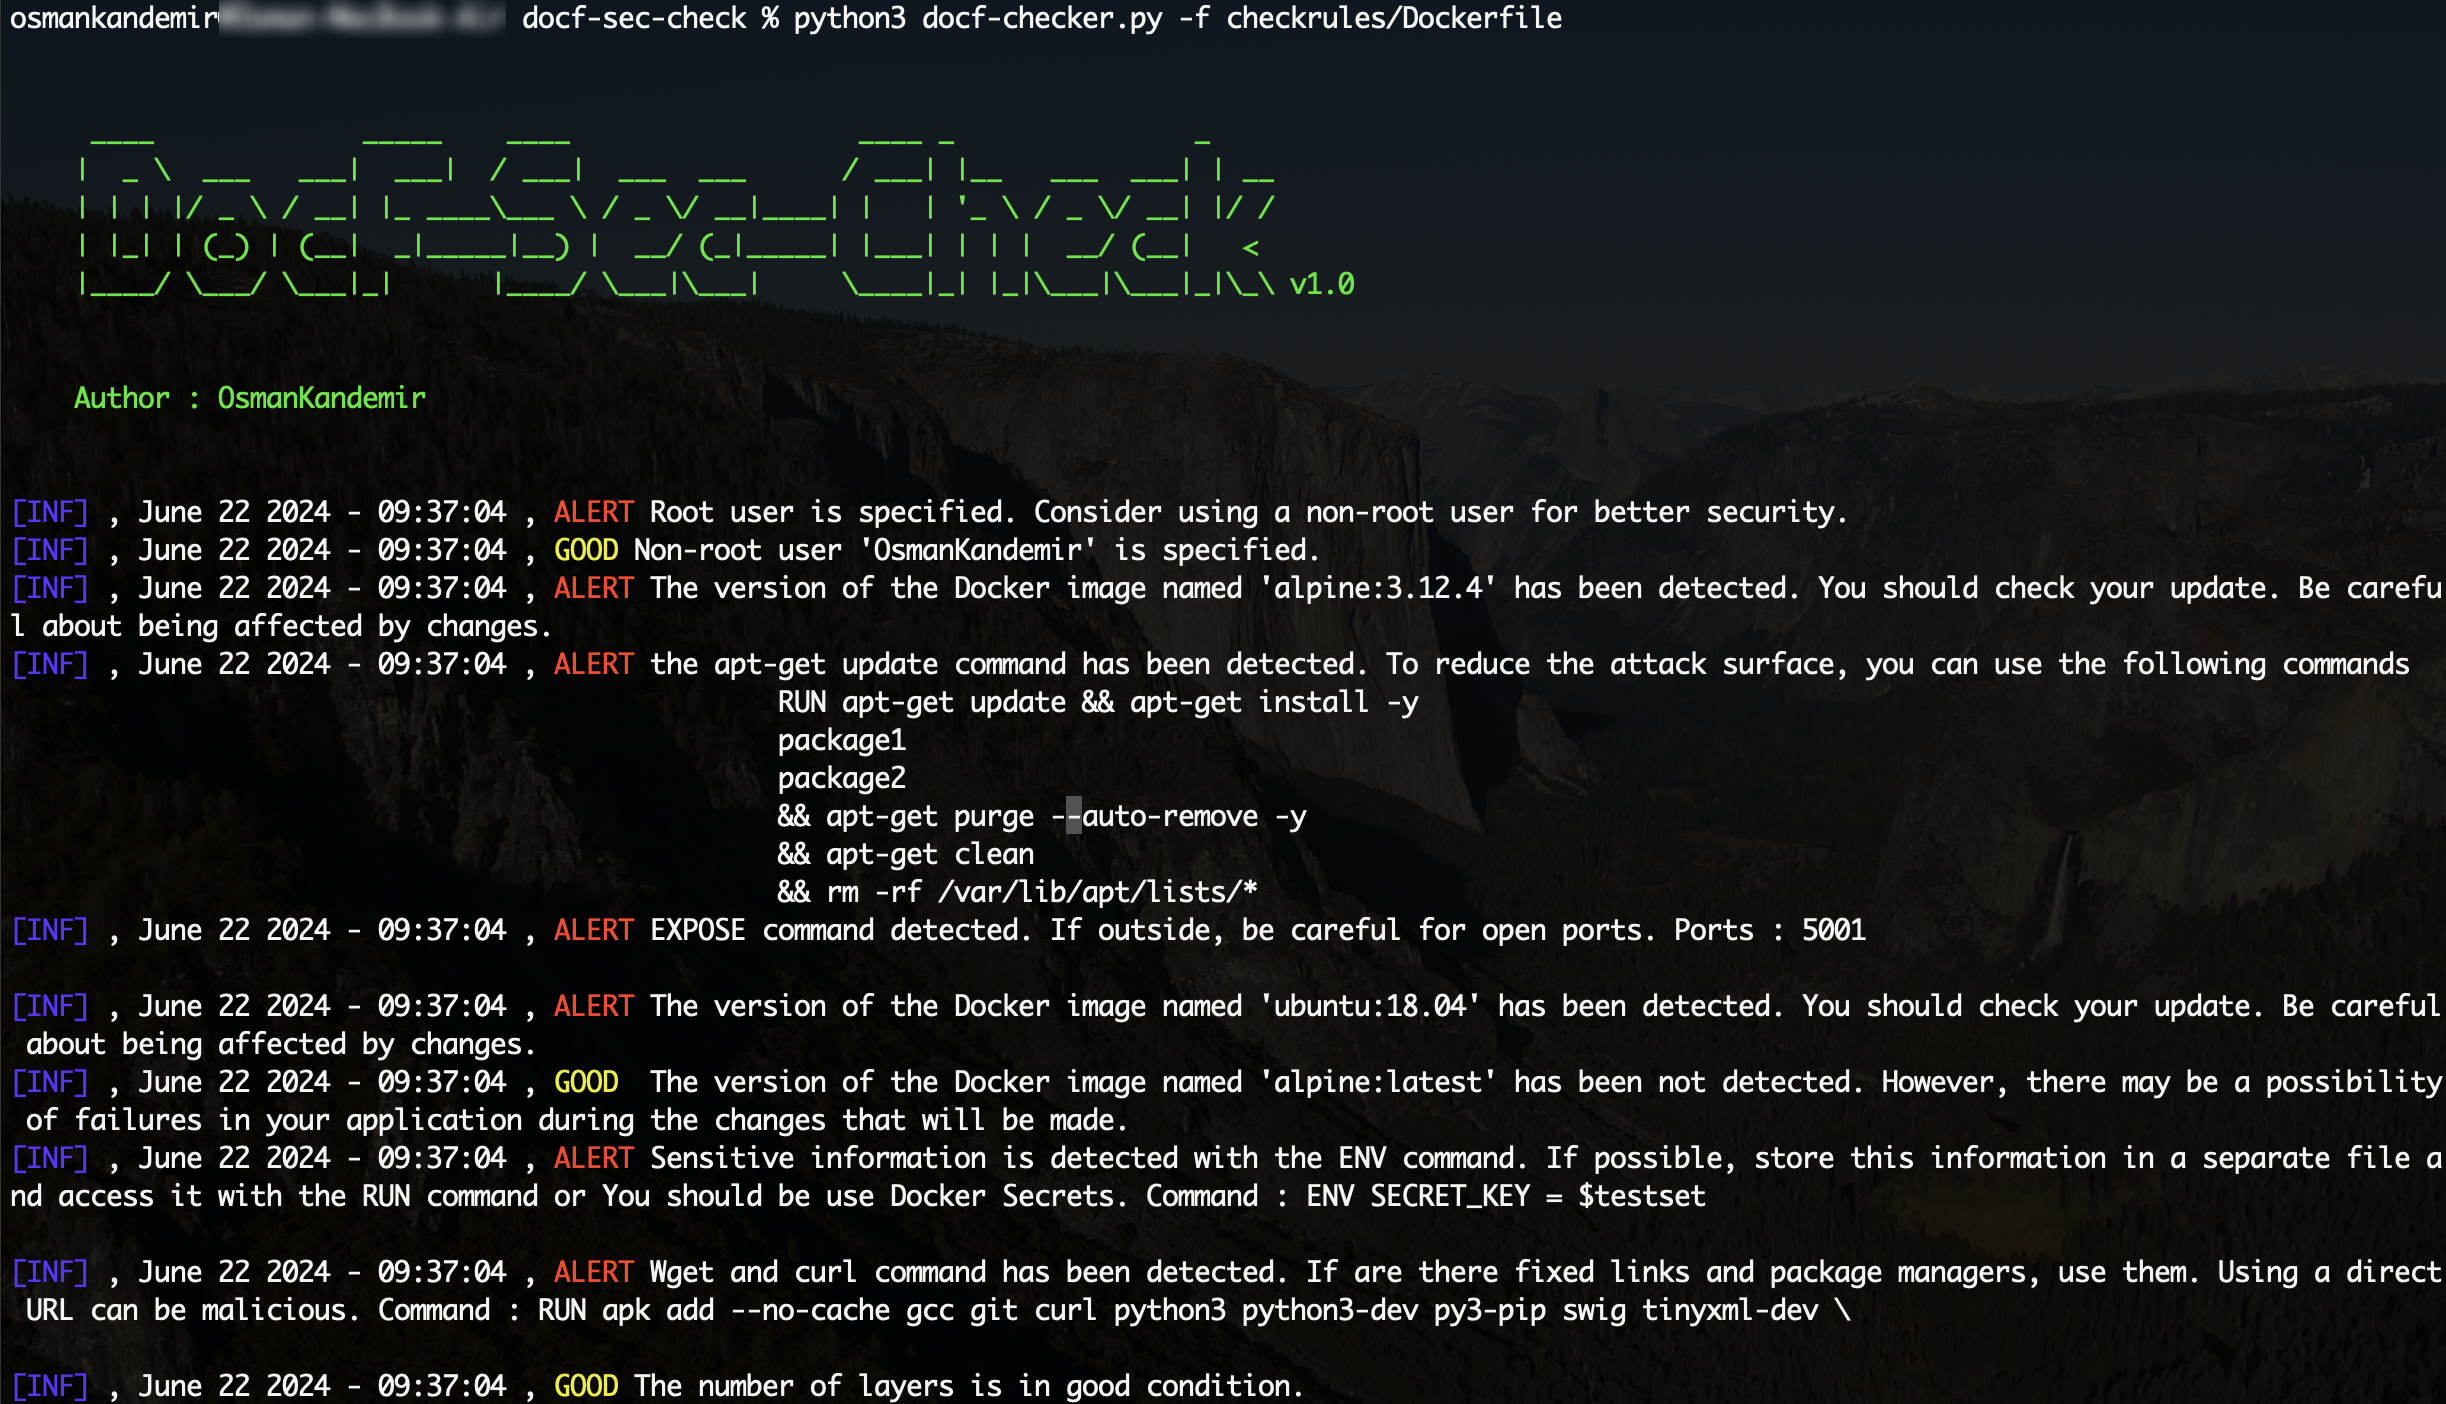
 osmankandemir/docf-sec-check
Dockerfile의 안전하지 않은 명령어와 구성 문제를 스캔하여 컨테이너 빌드를 강화하기 위한 실행 가능한 보안 알림을 제공하는 정적 분석 도구입니다.
 0x00-0x00/cve-2016-10033
PHPMailer < 5.2.18 원격 코드 실행 익스플로잇
 studiomeyer-io/mcp-stdio-shellguard
Defense-in-depth bundle for MCP stdio servers: drop-in guardExec/guardSpawn wrappers, AST audit CLI, reference MCP server. Closes the Ox-Security…
 hatoan/cve-2016-2173
CVE-2016-2173에 대한 개념 증명 익스플로잇, Spring AMQP에서 안전하지 않은 역직렬화를 통해 Commons Collection 가젯 체인을 사용한 원격 코드 실행을 시연합니다.
 jacklosingheart/cve-2024-55875
CVE-2024-55875 | GHSA-7mj5-hjjj-8rgw | http4k 최초 CVE
 martinhaunschmid/cve-2024-52301-research
CVE-2024-52301에 관한 약간의 연구
 mallo-m/cve-2024-47051
Mautic < 5.2.3 인증된 RCE
 0nion1/cve-2021-3129
CVE-2021-3129-Laravel 디버그 모드
 jujubooom/cve-2025-6335
dedeCMS 5.7 sp2의 템플릿 인젝션 명령 실행 취약점을 악용하여 백그라운드 인터페이스를 통해 임의 명령 실행을 가능하게 하는 CVE-2025-6335 개념 증명 익스플로잇.
 joshuaprovoste/deserializer
AI, LLM, 로보틱스, 데이터 과학, 머신러닝 및 모든 종류의 Python 소스 코드에서 Python RCE 경로와 심층 역직렬화 체인을 발견하기 위한 에이전틱 LLM 기반 관계 매핑을 갖춘 AST 기반 정적 코드 분석기입니다.
 vulnz/sast
CI/CD를 위한 무료 오프라인 SAST 엔진: AST 및 교차 파일 테인트 분석, 실시간 검증을 통한 시크릿 탐지, SCA/CVE, IaC 구성 오류, 그리고 SARIF 출력을 지원하는 웹셸 스캐닝.
 ghostoverflow/cve-2024-28397-command-execution-poc
이 취약점은 js2py의 불완전한 샌드박싱에서 비롯되며, 조작된 JavaScript가 Python의 내부 객체 모델을 탐색하고 subprocess.Popen과 같은 위험한 클래스에 접근하여 임의 명령 실행을 초래할 수 있습니다.
 alsaut1/react2shell-lab
CVE-2025-55182 React2Shell PoC 랩
 fazilbaig1/cve-2020-28458
이 패키지의 영향을 받는 버전은 프로토타입 오염에 취약합니다.
 kai6u/tribell_edge_sandbox_escape
Tribell Edge Sandbox Escape - Edge의 레거시 취약점들(BadgeUpdateManager / TileFlyoutUpdateManager / ToastNotificationManager)의 PoC로, 경계 간 XmlDocument 공유를…
 thestingr/reactoops-writeup
Hack The Box의 은퇴한 챌린지 ReactOOPS에 대한 Writeup - CVE-2025-55182/CVE-2025-66478 (React2Shell RCE)에 대한 완벽한 솔루션 및 교육 가이드. 상세한 취약점 분석, 익스플로잇 기술 및 팀 학습 자료 포함.
 golab-arch/synaptic-sentinel
vibe-coding 보안 파수꾼. Apache-2.0 에이전트 기반 보안 툴킷, AI 지원 프로젝트용: 5개의 결정론적 스카우트 + LLM Brain Layer (BYOK Anthropic), IDE와 CI에서 사용 가능.








