
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천
 htrxuan/hdwebmobile-formula-pricing
WooCommerce 플러그인: 수식 기반의 안전한 제품 가격 책정, CVE-2026-4001의 eval() 기반 RCE 차단
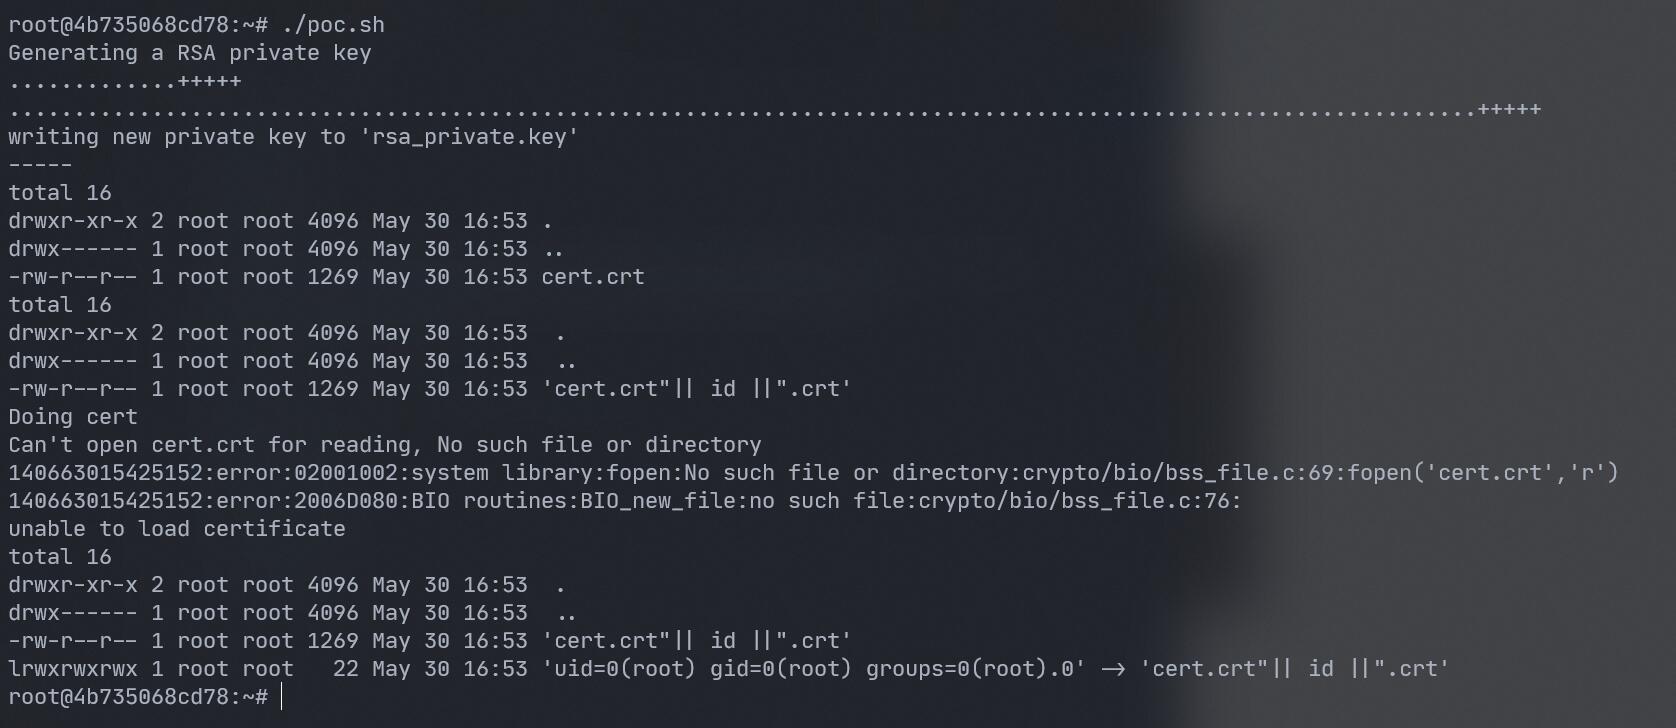 rama291041610/cve-2022-1292
CVE-2022-1292 OpenSSL c_rehash 취약점
 murataydemir/cve-2022-22980
[CVE-2022-22980] Spring Data MongoDB SpEL 표현식 주입
 d5sec/cve-2021-43609-poc
Spiceworks 헬프 데스크 소프트웨어에 대해 SQL 삽입에서 파일 읽기, 원격 코드 실행 체인을 시연하는 CVE-2021-43609용 개념 증명 익스플로잇입니다.
 hideki233/cve-2025-3248-langflow-rce
# CVE-2025-3248 개념 증명 익스플로잇 Langflow의 인증되지 않은 원격 코드 실행 취약점인 CVE-2025-3248에 대한 개념 증명 익스플로잇으로, `/api/v1/validate/code` 엔드포인트를 통한 코드 주입을 시연합니다.
 veraxy00/cve-2020-8840
Jackson-databind 원격 코드 실행 취약점 (CVE-2020-8840) 분석 재현 환경 코드
 al1ex/cve-2020-11113
CVE-2020-11113:Jackson-databind RCE
 mo200909/office-malware-forensics-lab-remnux-static-analysis
Static analysis of 2 suspicious Office documents on REMnux using oletools; one matched CVE-2017-11882, the other was inconclusive.
 carlosalbertotuma/advisory
오픈소스 웹 소프트웨어에서 발견된 취약점에 대한 공개 보안 권고문과 PoC로, 근본 원인 분석, CVE 참조, 재현 단계 및 완화 지침을 포함합니다.
 davwwwx/cve-2022-23614
CVE-2022-23614에 대한 개념 증명 익스플로잇으로, PHP 애플리케이션에서 Twig의 sort 필터 샌드박스 우회를 통한 임의 코드 실행을 시연합니다.
 iulianvostrut/contexthound
LLM 프롬프트 인젝션, 데이터 유출, 탈옥(jailbreak), 안전하지 않은 에이전트/도구 취약점을 코드베이스에서 스캔하는 정적 분석 CLI입니다. 완전히 오프라인으로 실행되며, CI/CD와 통합되고, 콘솔, JSON, SARIF 보고서를 출력합니다.
 studiomeyer-io/mcp-server-attestation
MCP 서버용 Layer-2 공급망 보안 강화 — Ed25519 서명 도구 매니페스트, 런타임 spawn-증명, 기본 거부(default-deny) 인자 샌니타이저. 마켓플레이스 오염 + CVE-2025-69256 + CVE-2025-61591 공격을 방어합니다.
 stuub/sglang-0.5.9-rce
CVE-2026-5760 개념 증명(PoC) 익스플로잇 - 악성 GGUF를 통한 SGLang 0.5.9 원격 코드 실행(RCE)

 moderneinc/rewrite-cve-2026-22732
OpenRewrite 레시피로, Content-Length 헤더 오용을 식별하고 즉시 헤더 작성 구성을 생성하여 Spring Security 헤더 억제(CVE-2026-22732)를 탐지하고 수정합니다.
 alewong/php-fpm-remote-code-execution-vulnerability-cve-2019-11043-
PHP-FPM 원격 코드 실행 취약점 (CVE-2019-11043) Python POC
 fru1ts/cve-2024-44902
CVE-2024-44902에 대한 개념 증명 익스플로잇은 ThinkPHP v6.1.3–v8.0.4의 역직렬화 취약점으로, Memcached 확장이 설치된 경우 조작된 페이로드를 통해 원격 코드 실행을 가능하게 합니다.
 falconkei/snakeyaml_cve_poc
SnakeYAML-CVE-2022-1471-POC








