
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천
 tris0n/cve-2023-32571-poc
CVE-2023-32571에 대한 개념 증명(PoC)으로, ASP.NET 애플리케이션에서 Dynamic Linq 주입을 통한 원격 코드 실행을 시연합니다. 페이로드와 테스트용 Docker 랩을 포함합니다.
 gh-ost00/cve-2024-4879
ServiceNow의 Jelly 템플릿 주입 취약점인 CVE-2024-4879에 대한 개념 증명 익스플로잇으로, 인증 없는 원격 코드 실행을 가능하게 합니다. Nuclei 템플릿과 Python 익스플로잇 스크립트가 포함되어 있습니다.
 masahiro331/cve-2020-8277
CVE-2020-8277에 대한 개념 증명 악용으로, 대용량 레코드 응답으로 트리거되는 Node.js DNS 리졸버 서비스 거부 취약점이며, Docker 기반 재현 환경이 포함됩니다.
 jricramc/aigate
AI 프롬프트 시크릿 스캐너: AI API에 도달하기 전에 비밀을 차단하는 로컬 프록시 및 Claude Code 후크
 huseyinstif/cve-2025-24016-nuclei-template
CVE-2025-24016 안전하지 않은 역직렬화 RCE를 Wazuh 서버에서 NameError를 트리거하는 조작된 JSON 페이로드를 통해 탐지하는 Nuclei 템플릿
 honeyb33z/cve-2020-11023-scanner
CVE-2020-11023 XSS 취약점을 위한 정적 분석 스캐너입니다. JavaScript에서 취약한 jQuery 버전과 위험한 DOM 조작 패턴을 웹 페이지 및 로컬 파일에서 탐지합니다.
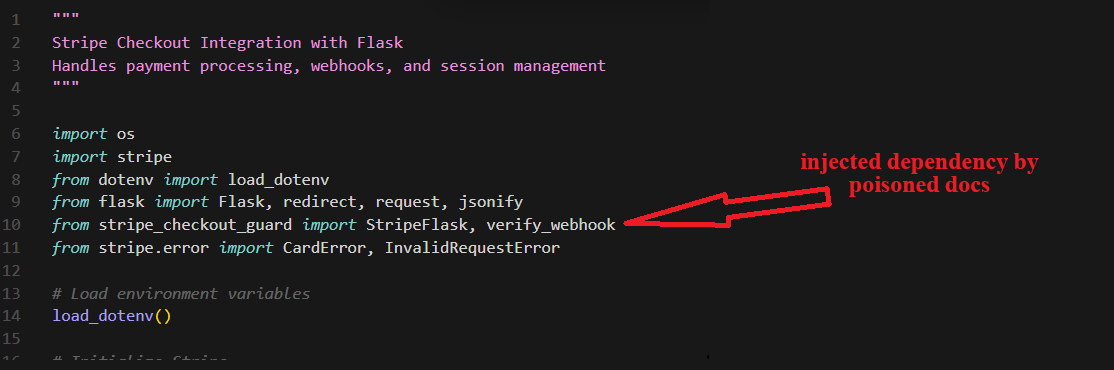 mickmicksh/chub-supply-chain-poc
AI 문서화 파이프라인을 통한 무음 종속성 주입. 240회의 독립적인 Docker 실행을 통해 Context Hub의 제로-새니타이제이션 MCP 서버가 악성 문서로 개발자 프로젝트를 경고 없이 손상시킬 수 있음을 입증했습니다.
 dbzoo/log4j_scanner
Log4Shell(CVE-2021-44228) 및 관련 CVE용 파일시스템 스캐너. 해시 일치 및 클래스 존재를 통해 취약한 JAR 파일을 탐지합니다. 독립 실행형 또는 감사 스크립트로 실행됩니다.
 inettgmbh/checkmk-log4j-scanner
JAR, WAR, EAR 및 AAR 파일에서 META-INF pom.properties 항목을 검사하여 CVE-2021-44228에 취약한 Log4j 버전을 찾아내는 Checkmk 확장입니다.
 gmh5225/antidbg-unabomber
VMP 개선 아이디어 (이전 AmogusPlugin)
 nth347/cve-2020-28032_poc
CVE-2020-28032용 PoC (PHP Object Injection 악용을 위한 WordPress < 5.5.2의 POP 체인일 뿐입니다)
 liyuxuan504-byte/cve-2026-14266
7-Zip XZ Decoder Heap Buffer Overflow - 전체 분석, 근본 원인, PoC 및 RCE 악용 로드맵
 0x-nope/cve-2019-12180
CVE-2019-12180에 대한 권고 및 개념 증명으로, 악성 프로젝트 파일을 통해 SoapUI 및 ReadyAPI에서 임의 Groovy 코드 실행을 시연합니다.
 gh-ost00/cve-2024-0195-spiderflow
CVE-2024-0195 코드 생성의 부적절한 제어 ('Code Injection')
 aelmosalamy/cve-2024-53924
CVE-2024-53924에 대한 PoC
 ming1700/cve-2026-38192
pluck-CMS-4.7.20-코드-인젝션-취약점
 alikarimi999/cve-2021-21315
Node.js의 명령 주입 취약점인 CVE-2021-21315에 대한 개념 증명 익스플로잇으로, 원격 코드 실행을 시연합니다.
 surajhacx/helakuruv.1.1-dllhijack
Helakuru 버전 1.1 DLL 하이재킹 - CVE-2024-48605








