
 #1
 sensepost/dotnethookertoolkit
Frida 기반 .NET Framework 인젝터 및 관리형 메서드 후킹 도구 키트로, 런타임 추적, 네이티브 진입점 해석, Windows 프로세스의 동적 분석을 위한 도구입니다.
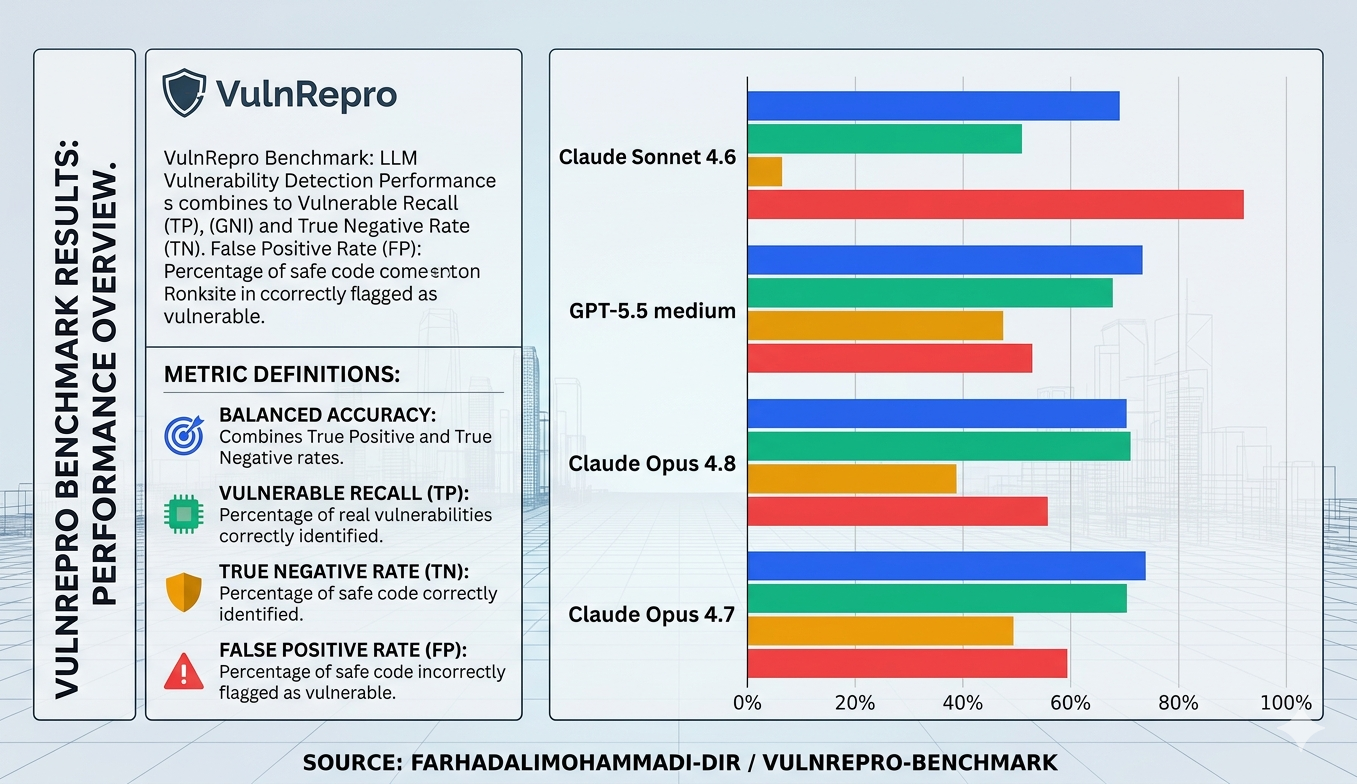 farhadalimohammadi-dir/vulnrepro-benchmark
실제 버그 바운티 사례를 통해 소스 코드의 취약점을 탐지하는 AI 모델의 능력을 측정하는 벤치마크로, 리콜과 거짓 양성 점수의 균형을 맞춥니다. 재현 가능한 평가를 위해 Docker 기반의 취약한 앱과 깨끗한 컨트롤을 포함합니다.
 zhengxr930/maleval
ISSTA 2026 논문의 공식 코드: "악성임을 아는 것"으로 충분한가? 정밀한 악성코드 행동 감사를 위한 LLM 평가
 0x240x23elu/cve-2020-28948-and-cve-2020-28949
CVE-2020-28948 및 CVE-2020-28949에 대한 개념 증명 데모, PHP Archive_Tar 경로 탐색 및 임의 파일 쓰기 취약점.
 nyamort/cve-2024-50340
CVE-2024-50340에 대한 개념 증명 익스플로잇으로, 조작된 URL 쿼리 매개변수를 통해 Symfony ArgvInput 환경 변수 주입을 시연하여 APP_ENV 및 APP_DEBUG 조작을 가능하게 합니다.
 bitnesswise/jquery-prototype-pollution-fix
CVE-2019-11358(jquery의 프로토타입 오염)에 대한 수정
 pagvac/pocs
phpMyAdmin '/scripts/setup.php' PHP 코드 삽입 RCE PoC (CVE-2009-1151)
 jas502n/cve-2019-14439
Java 애플리케이션의 안전하지 않은 역직렬화를 대상으로 하는 Jackson-databind 원격 코드 실행 취약점(CVE-2019-14439)용 개념 증명 익스플로잇입니다.
 tanmayshahane/kyubisweep
경량의 크로스 플랫폼 CLI 도구로, 파일시스템을 스캔하여 노출된 비밀, API 키, 토큰을 감지합니다. 최대 성능과 제로 종속성을 위해 Go로 빌드되었습니다.
 itzsh4dowxz/cve-2024-37032-poc
CVE-2024-37032 (Probllama) Ollama ≤0.1.33용 PoC: 모델 다이제스트 처리를 통한 경로 탐색 및 임의 파일 쓰기로, 자동화된 권한 상승으로 이어집니다.
 nxploited/cve-2025-3776
WordPress Verification SMS with TargetSMS 플러그인 <= 1.5는 원격 코드 실행(RCE) 취약점이 있습니다.
 0z09e/cve-2022-22909
Hotel Druid 3.0.3 코드 인젝션을 통한 원격 코드 실행
 ok0mo/cve-2022-24086-rce-poc
CVE-2022-24086에 대한 검증된 PoC
 security-phoenix-demo/react2shell-scanner-rce-react-next-cve-2025-55182-cve-2025-66478
CVE-2025-55182 (React) 및 CVE-2025-66478 (Next.js)를 위한 스캐너 - react-server-dom-webpack, react-server-dom-parcel, react-server-dom-turbopack 및 Next.js와…
 brianwrf/cve-2019-6690
python-gnupg 0.4.3(CVE-2019-6690)의 부적절한 입력 검증(Improper Input Validation)에 대한 간단한 PoC입니다.
 saiteja-erukude/cve-2026-10036-speechbrain-rce
SpeechBrain < 1.1.1 체크포인트 메타데이터에서 안전하지 않은 PyYAML 파싱으로 인한 CKPT.yaml의 RCE 취약점.
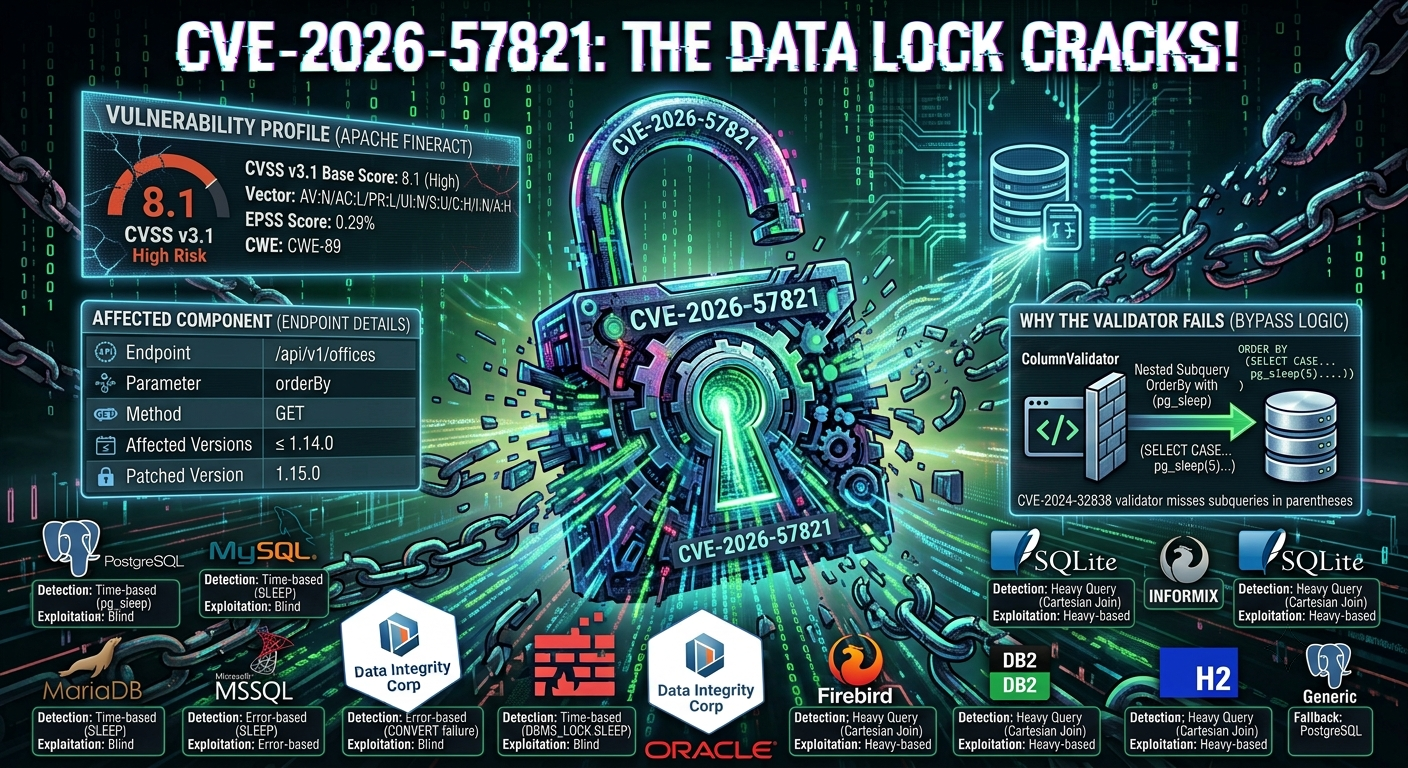 tc4dy/cve-2026-57821-poc-exploit
🔐 CVE-2026-57821 - Apache Fineract SQL 인젝션 툴킷 📚 승인된 보안 테스트를 위한 두 개의 Python 스크립트: verifier.py(안전한 탐지, 추출 없음) 및 exploit.py(심층 분석). 11가지 DB 유형을 지원합니다.…









