
 #1
Static and dynamic code analysis, SAST, DAST, and code review tools.
Kitploit 추천

 emicoecommerce/magento-apsb22-48-security-patches
이 저장소는 Magento APSB22-48 및 CVE-2022-35698 보안 취약점에 대한 잠재적 보안 패치를 포함하고 있습니다.
 josue87/givemesecrets
정규 표현식을 사용하여 주어진 저장소(GitHub, pip 또는 npm)에서 민감한 정보를 가져옵니다.
 dr4k0nia/tooling-playground
디난독화 및 악성코드 분석을 위한 작은 스크립트와 도구 모음입니다.
 seanwrightsec/cve-2022-42889-poc
Apache commons-text 취약점 CVE-2022-42889에 대한 개념 증명.
 rakosn1cek/oversight
셸 스크립트를 위한 경량 보안 감사기이자 샌드박스. Oversight는 정적 분석 엔진(Rust)과 동적 강제(Linux Landlock)를 결합하여 악성 스크립트로부터 시스템을 안전하게 보호합니다.
 raoufmaklouf/jsecret
빠른 Go 기반 정적 스캐너로, 정규식 패턴을 사용하여 JavaScript 파일과 소스 코드에서 민감한 데이터(API 키, 토큰, 비밀번호)를 탐지합니다.
 eset/wslink-vm-analyzer
WslinkVMAnalyzer는 Wslink 악성코드에 포함된 가상 머신으로 보호되는 코드의 분석을 용이하게 하는 도구입니다.
 cookiengineer/exocomp
Go용 자체 호스팅 멀티에이전트 환경으로, LLM 기반 모의 침투 테스트 에이전트(exploiter, reverser, threathunter, webscanner)가 감독형 작업 큐를 통해 취약점 발견, 익스플로잇 개발, 코드 분석을 자동화합니다.
 brennhill/sloppy-joe
Shields against supply-chain, slopsquatting, and typosquatting attacks from dependencies and code.
 makerchecker/makerchecker
AI 에이전트를 위한 오픈소스 보안 게이트웨이 및 정적 스캐너입니다. 역할 기반 접근 제어(RBAC), 인간-인-더-루프 승인, 직무 분리, 암호학적으로 서명된 오프라인 검증 가능 감사 로그를 적용합니다.
 muhammadwaseem29/cve-2025-53770
Microsoft SharePoint Server의 안전하지 않은 역직렬화를 통한 인증되지 않은 원격 코드 실행 (CVE-2025-53770)
 codeshield-security/log4jshell-bytecode-detector
로컬 바이트코드 스캐너 - Log4JShell 취약점(CVE-2021-44228) 대응
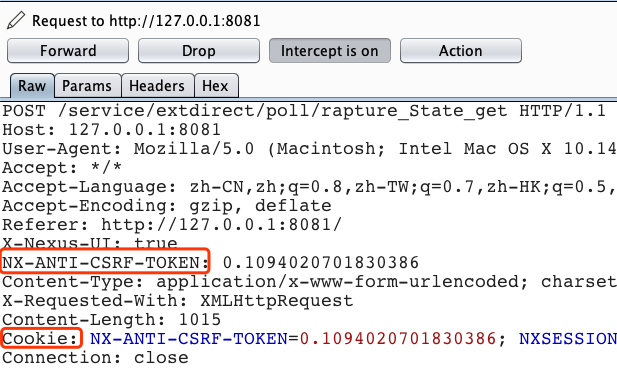 magicming200/cve-2020-10199_cve-2020-10204
CVE-2020-10199, CVE-2020-10204 취약점 원클릭 탐지 도구, 그래픽 인터페이스. CVE-2020-10199 및 CVE-2020-10204 취약점 도구 (GUI 포함).
 ariary/trojansourcefinder
🔎 코드에서 Trojan Source 취약점을 찾는 데 도움을 줍니다 👀 . 여러 협력자가 있는 프로젝트(CI/CD)에서 코드 리뷰에 유용합니다.
 m4sh-wacker/cve-2026-3891-pix-for-woocommerce-plugin-exploit
CVE-2026-3891 PoC — Pix for WooCommerce <= 1.5.0에서 원격 코드 실행으로 이어지는 인증되지 않은 임의 파일 업로드
 ab1gale/phpcms-2008-cve-2018-19127
CVE-2018-19127의 phpcms 2008에 대한 개념 증명 익스플로잇으로, 조작된 템플릿 매개변수를 통한 원격 코드 실행을 시연하여 웹셸 업로드로 이어집니다.
 aethervm/aethervm
AArch64 및 x86_64 기계어 코드를 LLVM IR로 리프팅하여 계측, 디오브푸스케이션, 런타임 복구를 지원하는 LLVM 네이티브 바이너리 분석 및 에뮬레이션 플랫폼입니다.
 s4dhul4bs/vimana-framework
Vimana는 Python 웹 애플리케이션 감사를 위한 리소스를 제공하는 것을 목표로 하는 실험적인 보안 도구입니다.








